

Ver3.5 웹 생태계와 npm 패키지 관리오픈소스 기여 전략
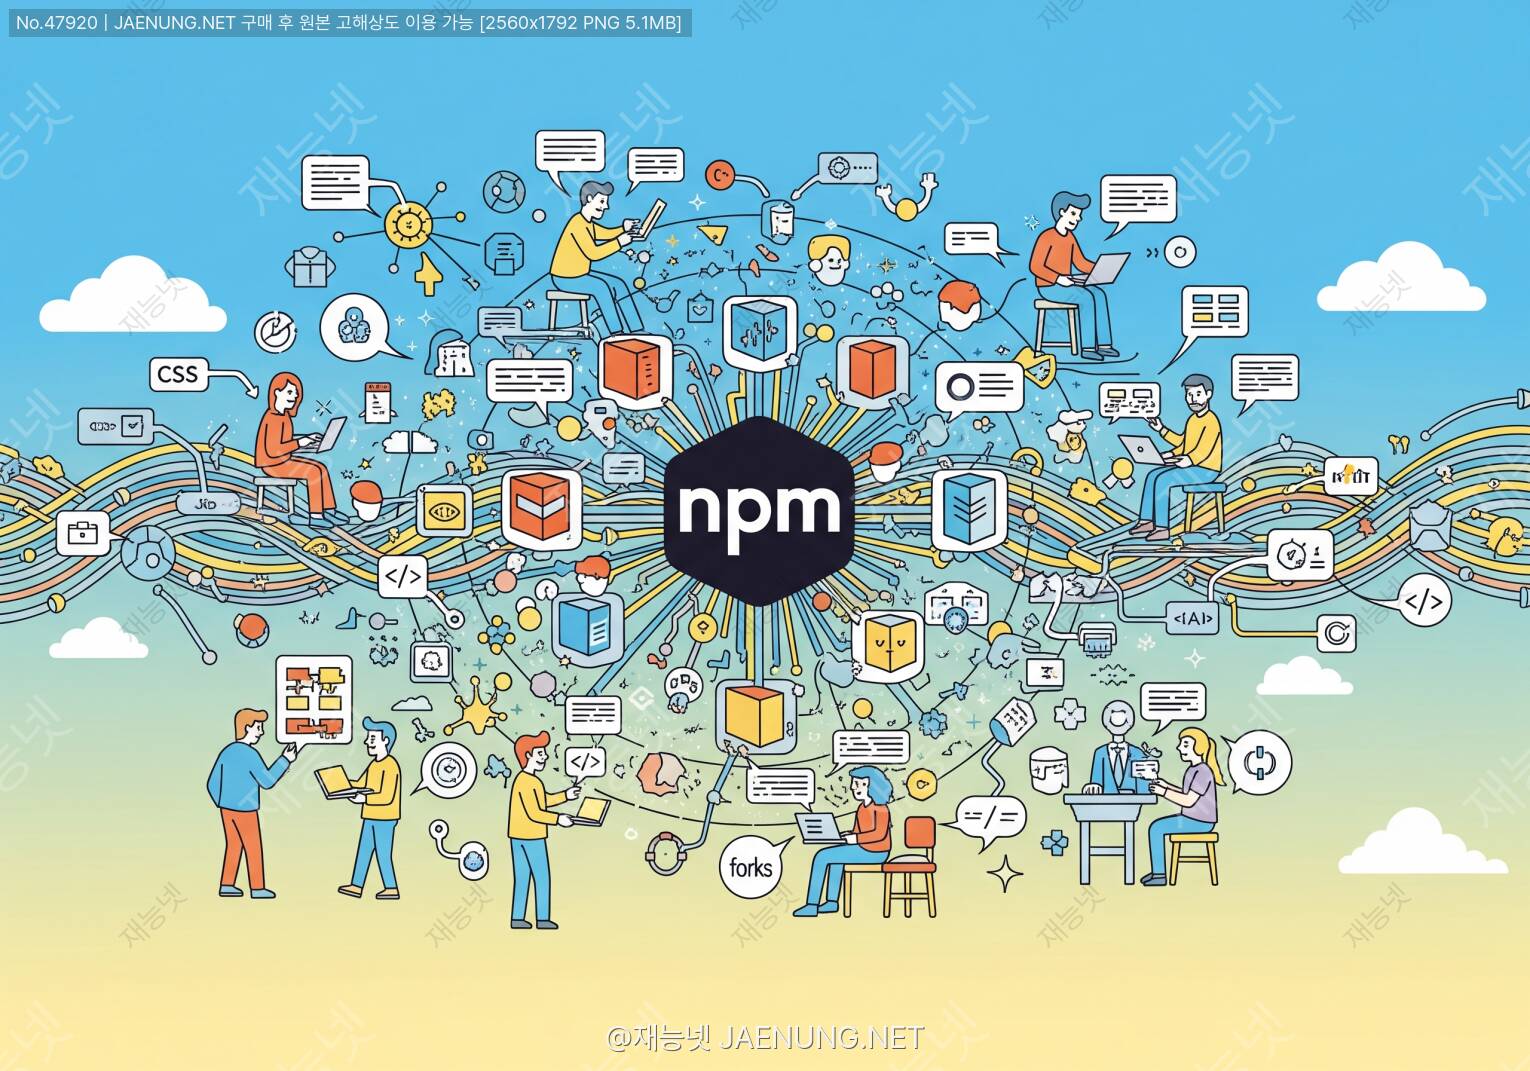
웹 생태계와 npm 패키지 관리
오픈소스 기여 전략
진짜 개발자로 레벨업하는 실전 로드맵 🚀
🌐 웹 생태계, 도대체 얼마나 큰 거야?
솔직히 말하면, 웹 생태계는 진짜 우주급으로 거대함 ㅋㅋㅋ
2024년 기준으로 npm 레지스트리에 등록된 패키지 수가 210만 개 이상이야.
매주 수백만 건의 다운로드가 일어나고, 전 세계 개발자들이 이 생태계 위에서 밥 먹고 살고 있지.
근데 이게 그냥 "패키지 많다~" 수준이 아니라, 현대 웹 개발의 근간 자체가 npm 생태계 위에 올라가 있다는 게 포인트야.
React, Vue, Angular 같은 프레임워크부터 시작해서, 테스트 도구, 빌드 도구, 린터, 포매터... 전부 다 npm 패키지로 관리됨.
📦 패키지 수 210만+ 개
⬇️ 주간 다운로드 300억+ 회
👥 등록 사용자 1,700만+ 명
🌍 전 세계 의존성 전체 웹 앱의 97%+ 가 npm 사용
이 숫자들 보면 진짜 입 벌어지지 않음? ㅋㅋ
그리고 이 생태계를 제대로 이해하고 활용하는 것 자체가 현대 웹 개발자의 핵심 역량이 됐어.
단순히 npm install 치는 게 아니라, 패키지 관리 전략, 보안, 성능 최적화, 그리고 오픈소스 기여까지 연결되는 거야.
📦 npm의 탄생과 진화 - 역사 알고 쓰자
🕰️ npm이 생기기 전 세상은?
npm이 없던 시절 웹 개발자들은 진짜 고통받았음 ㅠㅠ
jQuery 쓰려면 공식 사이트 가서 파일 다운받고, 프로젝트 폴더에 직접 복붙하고...
버전 업데이트? 그냥 또 다운받아서 덮어쓰기 ㅋㅋㅋ 원시적이지?
의존성 관리는 완전 수동이었고, 팀원들끼리 버전 맞추는 것도 구두로 소통해야 했어.
"야 jQuery 1.11.3 써야 해" 이런 식으로... 지금 생각하면 소름 돋음.
🔄 npm vs yarn vs pnpm - 뭐가 다른 거야?
이 세 가지 패키지 매니저 비교는 개발자들 사이에서 진짜 단골 토픽이야 ㅋㅋ
각각 장단점이 있으니까 제대로 알고 선택해야 함.
Node.js 설치 시 기본으로 딸려오는 공식 패키지 매니저.
장점 별도 설치 불필요, 가장 넓은 호환성, 공식 지원
단점 상대적으로 느린 설치 속도, 중복 패키지 설치 문제
핵심 파일
package.json       # 프로젝트 메타데이터 + 의존성 목록
package-lock.json # 정확한 버전 잠금 파일 (재현성 보장)Facebook(Meta)이 2016년에 npm의 단점을 보완하려고 만든 패키지 매니저.
장점 병렬 설치로 빠른 속도, Plug'n'Play(PnP) 모드, 워크스페이스 지원
단점 별도 설치 필요, Yarn 1.x vs 2.x(Berry) 버전 혼란
핵심 파일
yarn.lock          # Yarn의 잠금 파일
.yarnrc.yml # Yarn Berry 설정 파일2017년 등장, 최근 가장 핫한 패키지 매니저 중 하나!
장점 하드링크 방식으로 디스크 공간 절약, 가장 빠른 설치 속도, 엄격한 의존성 관리
단점 일부 패키지와 호환성 이슈 가능성
핵심 파일
pnpm-lock.yaml     # pnpm 잠금 파일
.npmrc # pnpm 설정 (shamefully-hoist 등)개인 프로젝트나 소규모 팀이면 npm으로 시작해도 충분해.
모노레포(Monorepo) 구조나 대규모 팀이면 pnpm이 요즘 대세야.
Yarn은 이미 Yarn을 쓰고 있는 팀이 아니면 굳이 새로 도입할 이유가 줄어들고 있는 추세.
🗂️ package.json 완전 해부 - 이거 모르면 진짜 안 됨
package.json은 npm 프로젝트의 심장이야.
그냥 의존성 목록 파일이라고 생각하면 큰 오산! 훨씬 많은 정보가 담겨 있음 ㅋㅋ
{
  "name": "my-awesome-package",
  "version": "1.2.3",
  "description": "진짜 쓸모있는 패키지",
  "main": "dist/index.js",
  "module": "dist/index.esm.js",
  "types": "dist/index.d.ts",
  "exports": {
    ".": {
      "import": "./dist/index.esm.js",
      "require": "./dist/index.cjs.js"
    }
  },
  "scripts": {
    "build": "rollup -c",
    "test": "jest",
    "lint": "eslint src/",
    "prepublishOnly": "npm run build && npm test"
  },
  "keywords": ["utility", "helper", "awesome"],
  "author": "홍길동 <hong@example.com>",
  "license": "MIT",
  "dependencies": {
    "lodash": "^4.17.21"
  },
  "devDependencies": {
    "jest": "^29.0.0",
    "rollup": "^4.0.0"
  },
  "peerDependencies": {
    "react": ">=17.0.0"
  },
  "engines": {
    "node": ">=18.0.0"
  },
  "files": ["dist", "README.md"],
  "repository": {
    "type": "git",
    "url": "https://github.com/username/my-awesome-package"
  }
}
🔢 SemVer - 버전 번호의 비밀
버전 번호가 그냥 숫자 올리는 거라고 생각했다면... 아님 ㅋㅋ
Semantic Versioning(SemVer)이라는 명확한 규칙이 있어.
^ 캐럿(Caret) - MAJOR 고정, MINOR·PATCH 자동 업데이트
예:
^1.2.3 → 1.x.x 범위에서 최신 버전 허용~ 틸드(Tilde) - MAJOR·MINOR 고정, PATCH만 자동 업데이트
예:
~1.2.3 → 1.2.x 범위에서만 허용= 정확한 버전 - 딱 그 버전만
예:
1.2.3 또는 =1.2.3>= 이상 - 해당 버전 포함 그 이상
예:
>=1.2.0* 와일드카드 - 모든 버전 허용 (위험! 잘 안 씀)
^가 기본값이라 편하긴 한데, 라이브러리 개발할 때 peerDependencies에서는 범위를 넓게 잡아야 해.너무 좁게 잡으면 사용자 프로젝트에서 버전 충돌 지옥이 펼쳐짐 ㅋㅋ
📋 dependencies 종류 구분
프로덕션 환경에서 실제로 필요한 패키지. 배포 시 포함됨.
예: React, Axios, Lodash
개발 환경에서만 필요한 패키지. 배포 시 제외 가능.
예: Jest, ESLint, TypeScript, Webpack
라이브러리 개발 시 사용. "이 패키지 쓰려면 이것도 있어야 해"라고 알려주는 용도.
예: React 컴포넌트 라이브러리가 React를 peerDependency로 지정
있으면 좋고 없어도 되는 패키지. 설치 실패해도 에러 안 남.
예: 특정 OS에서만 동작하는 네이티브 모듈
🔒 npm 보안 - 이거 진짜 중요함
npm 생태계의 가장 큰 약점 중 하나가 보안이야.
2022년에 발생한 colors.js 사건이나 node-ipc 악성코드 삽입 사건처럼,
인기 패키지가 갑자기 악성 코드를 배포하는 일이 실제로 일어났거든.
그래서 npm 보안은 그냥 "알면 좋은 것"이 아니라 필수 지식이 됐어.
🛡️ npm audit - 취약점 스캔
# 취약점 스캔
npm audit

# 자동 수정 시도
npm audit fix

# 강제 수정 (주의: 호환성 깨질 수 있음)
npm audit fix --force

# JSON 형태로 결과 출력 (CI/CD 파이프라인에서 유용)
npm audit --jsoncritical → 즉시 수정 필요 🔴
high → 빠른 시일 내 수정 🟠
moderate → 검토 후 수정 🟡
low → 낮은 우선순위 🟢
🔐 공급망 공격(Supply Chain Attack) 대응
📌 event-stream 사건 (2018)
주간 200만 다운로드 패키지에 악성 코드 삽입. 비트코인 지갑 탈취 시도.
📌 ua-parser-js 사건 (2021)
npm 계정 탈취 후 크립토마이너·트로이목마 배포. 주간 700만 다운로드 패키지.
📌 node-ipc 사건 (2022)
러시아·벨라루스 IP에서 접속 시 파일 삭제하는 코드 삽입. 반전쟁 메시지 포함.
📌 colors.js 사건 (2022)
개발자가 의도적으로 무한루프 코드 삽입. "오픈소스 착취"에 대한 항의 표시.
잠금 파일 없으면 매번 다른 버전 설치될 수 있음
npm install 대신 npm ci 사용 → 잠금 파일 기반 정확한 설치GitHub Dependabot이나 Renovate로 자동 보안 업데이트 PR 생성
npmjs.com에서 주간 다운로드 수, 마지막 업데이트, 관리자 수 확인
전문 보안 도구로 패키지 설치 전 실시간 위협 탐지
🏗️ 모노레포(Monorepo) 전략 - 대규모 프로젝트의 해답
프로젝트가 커지면 자연스럽게 모노레포 구조를 고민하게 돼.
모노레포란 여러 패키지/앱을 하나의 저장소에서 관리하는 방식이야.
React, Vue, Babel, Jest... 이런 유명 오픈소스들이 다 모노레포로 관리되고 있어.
왜냐면 관련된 패키지들을 한 곳에서 관리하면 일관성 유지와 코드 공유가 훨씬 쉬워지거든.
Turborepo Vercel이 만든 고성능 모노레포 빌드 시스템. 캐싱 기능 탁월. 요즘 가장 핫함
Nx 엔터프라이즈급 모노레포 도구. 코드 생성, 의존성 그래프 시각화 지원
Lerna 가장 오래된 모노레포 도구. 현재는 Nx 팀이 관리 중
pnpm workspaces 별도 도구 없이 pnpm 자체 워크스페이스 기능 활용
# pnpm-workspace.yaml
packages:
  - 'packages/*'
  - 'apps/*'

# 루트 package.json
{
  "scripts": {
    "build": "pnpm -r run build",
    "test": "pnpm -r run test",
    "dev": "pnpm --filter @myapp/frontend dev"
  }
}
🌿 오픈소스 기여 전략 - 진짜 실전 가이드
오픈소스 기여... 막연하게 "나도 해보고 싶다"는 생각은 있는데
어디서부터 시작해야 할지 모르겠다는 분들 많지? ㅋㅋ
사실 오픈소스 기여는 코딩 실력보다 전략과 태도가 더 중요해.
처음부터 거대한 기능 추가하려다가 PR 거절당하고 상처받는 경우가 너무 많거든 ㅠㅠ
커리어 포트폴리오에 실제 프로덕션 코드 기여 이력 추가
네트워킹 전 세계 개발자들과 자연스러운 협업 경험
코드 리뷰 시니어 개발자들의 코드 리뷰를 무료로 받을 수 있음
학습 대규모 코드베이스 구조 파악 능력 향상
영향력 수백만 명이 쓰는 코드에 내 이름이 올라감 😎
🔍 Step 1: 기여할 프로젝트 선택
쓰면서 불편했던 점, 버그 발견한 것부터 시작하면 동기부여가 됨
최근 3개월 내 커밋이 있고, 이슈에 응답이 있는 프로젝트 선택
기여 가이드가 있는 프로젝트가 훨씬 시작하기 쉬움
GitHub에서 이 라벨 달린 이슈들이 초보자 친화적인 것들임
• goodfirstissue.dev - good first issue 모아놓은 사이트
• up-for-grabs.net - 기여자 모집 중인 프로젝트 목록
• firstcontributions.github.io - 첫 기여 연습용 프로젝트
• GitHub Explore - 트렌딩 저장소 탐색
📝 Step 2: 기여 유형 이해하기
🐛 버그 리포트 재현 가능한 상세한 버그 리포트 작성
📖 문서화 README, API 문서, 예제 코드 개선
🌐 번역 영어 문서를 한국어로 번역 (한국어 기여자 항상 부족함)
🧪 테스트 테스트 커버리지 향상, 엣지 케이스 테스트 추가
🔧 버그 수정 이슈에 등록된 버그 직접 수정
✨ 기능 추가 새로운 기능 제안 및 구현 (먼저 이슈로 논의 필수!)
💬 커뮤니티 이슈 답변, 토론 참여, 코드 리뷰
🔀 Step 3: PR 제출 전략
PR 보내기 전에 이슈에서 "이거 작업해도 될까요?" 먼저 물어보기.
이미 누군가 작업 중일 수도 있고, 메인테이너가 원하지 않는 방향일 수도 있음
메인 브랜치에서 직접 작업 금지. 기능별 브랜치 생성 필수
git checkout -b fix/button-click-bug하나의 PR에 하나의 변경사항만. 여러 기능을 한 PR에 넣으면 리뷰하기 힘들어서 거절당하기 쉬움
변경사항에 대한 테스트 코드 반드시 추가. 없으면 PR 거절 확률 급상승
무엇을 왜 변경했는지, 어떻게 테스트했는지 명확히 기술
## 변경 사항
- 버튼 클릭 시 이벤트가 두 번 발생하는 버그 수정

## 원인
- onClick 핸들러가 부모와 자식 컴포넌트 모두에 등록되어 있었음

## 해결 방법
- e.stopPropagation() 추가로 이벤트 버블링 차단

## 테스트
- [ ] 단위 테스트 추가 완료
- [ ] 기존 테스트 모두 통과
- [ ] 브라우저 수동 테스트 완료

## 관련 이슈
Closes #123
🤝 Step 4: 코드 리뷰 문화 이해
❌ 이러면 안 됨
"왜 내 코드가 틀렸다는 거야?" 방어적으로 반응하기
리뷰 코멘트 무시하고 재촉하기
리뷰어 의견 무시하고 강행하기
✅ 이렇게 해야 함
피드백을 개인 공격이 아닌 코드에 대한 의견으로 받아들이기
이해 안 되는 부분은 정중하게 질문하기
리뷰어의 제안을 적용하고 감사 표현하기
의견 불일치 시 근거를 들어 정중히 토론하기
인기 오픈소스 프로젝트의 메인테이너들은 엄청나게 바빠.
PR 리뷰가 몇 주, 심하면 몇 달 걸리는 경우도 있어.
기다리면서 다른 이슈 작업하거나, 정중하게 한 번 정도 ping 해볼 수 있어.
그래도 응답 없으면... 그냥 기다리거나 포크해서 직접 쓰는 게 현실 ㅋㅋ
📤 나만의 npm 패키지 배포하기
오픈소스 기여의 궁극적인 형태 중 하나가 직접 패키지를 만들어서 배포하는 거야.
"내가 만든 게 npm에 올라가서 전 세계 개발자들이 쓴다"는 경험... 진짜 짜릿함 ㅋㅋ
재능넷 같은 플랫폼에서 개발 재능을 공유하는 것처럼, npm에 패키지를 올리는 것도
개발자 커뮤니티에 재능을 기여하는 멋진 방법이야! 🎁
🚀 실전 패키지 배포 단계별 가이드
# npm 계정 생성 (npmjs.com에서 가입 후)
npm login

# 로그인 확인
npm whoami# 새 패키지 초기화
npm init
# 스코프 패키지 (조직/개인 네임스페이스)
npm init --scope=@username
# package.json 핵심 설정
{
"name": "@username/my-package",
"version": "0.1.0",
"description": "유용한 유틸리티 패키지",
"main": "dist/index.js",
"files": ["dist"],
"license": "MIT",
"publishConfig": {
"access": "public"
}
}# tsup 설치 (TypeScript 번들러)
npm install -D tsup typescript
# tsup.config.ts
import { defineConfig } from 'tsup'
export default defineConfig({
entry: ['src/index.ts'],
format: ['cjs', 'esm'], // CommonJS + ESM 모두 지원
dts: true, // TypeScript 타입 정의 파일 생성
clean: true,
sourcemap: true,
})# package.json scripts
{
"scripts": {
"build": "tsup",
"test": "vitest",
"lint": "eslint src/",
"prepublishOnly": "npm run lint && npm run test && npm run build",
"version": "npm run build",
"release": "npm version patch && npm publish"
}
}
# 배포 (prepublishOnly 자동 실행됨)
npm publish
# 스코프 패키지 공개 배포
npm publish --access public•
.npmignore 또는 package.json의 files 필드로 배포 파일 제한•
npm pack으로 실제 배포될 파일 미리 확인• README.md에 설치 방법, 사용 예제, API 문서 포함
• LICENSE 파일 포함 (MIT 라이선스 추천)
• CHANGELOG.md로 버전별 변경사항 기록
🤖 GitHub Actions로 자동 배포 설정
name: npm 패키지 자동 배포

on:
  push:
    tags:
      - 'v*'  # v1.0.0 같은 태그 푸시 시 실행

jobs:
  publish:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4

      - uses: actions/setup-node@v4
        with:
          node-version: '20'
          registry-url: 'https://registry.npmjs.org'

      - run: npm ci
      - run: npm test
      - run: npm run build

      - run: npm publish --access public
        env:
          NODE_AUTH_TOKEN: ${{ secrets.NPM_TOKEN }}
🔧 패키지 관리 고급 전략
📌 의존성 지옥(Dependency Hell) 탈출법
의존성 지옥... 개발자라면 한 번쯤 경험해봤을 그 끔찍한 상황 ㅋㅋ
A 패키지는 B 2.x가 필요하고, C 패키지는 B 3.x가 필요한데 둘 다 써야 할 때...
이런 상황을 체계적으로 해결하는 방법들이 있어.
명령어들
# 의존성 트리 확인
npm ls

# 특정 패키지의 의존성 확인
npm ls react

# 중복 패키지 찾기
npm dedupe

# 오래된 패키지 확인
npm outdated

# 패키지 정보 상세 확인
npm info lodash versions특정 패키지의 의존성 버전을 강제로 지정
{
  "overrides": {
    "semver": "^7.5.4"
  }
}peerDependency 경고를 선택적으로 무시
# .npmrc
public-hoist-pattern[]=*types*문제 있는 패키지를 포크해서 직접 수정 후 사용
⚡ 번들 사이즈 최적화
패키지를 설치할 때 번들 사이즈도 중요한 고려사항이야.
불필요하게 큰 패키지는 웹 앱 성능에 직접적인 영향을 줌.
bundlephobia.com 패키지 설치 전 번들 사이즈 미리 확인
bundlesize CI에서 번들 사이즈 제한 설정
webpack-bundle-analyzer 번들 구성 시각화
rollup-plugin-visualizer Rollup/Vite 번들 분석
번들 사이즈 줄이는 팁
# 전체 lodash 대신 필요한 함수만 import
// ❌ 나쁜 예 (전체 lodash 번들에 포함)
import _ from 'lodash'
_.debounce(fn, 300)

// ✅ 좋은 예 (debounce만 포함)
import debounce from 'lodash/debounce'
debounce(fn, 300)

// 또는 lodash-es 사용 (트리쉐이킹 지원)
import { debounce } from 'lodash-es'
🏷️ 패키지 버전 관리 자동화
Changesets는 Atlassian이 만든 버전 관리 도구야.
모노레포에서 여러 패키지의 버전을 체계적으로 관리할 수 있어.
Changesets 사용법
# 설치
npm install -D @changesets/cli

# 초기화
npx changeset init

# 변경사항 기록 (PR 작업 후)
npx changeset

# 버전 업데이트
npx changeset version

# 배포
npx changeset publish
🌟 오픈소스 메인테이너가 되는 길
기여자에서 한 발 더 나아가 메인테이너가 되는 것... 이게 진짜 레벨업이야.
메인테이너는 프로젝트의 방향을 결정하고, 다른 기여자들의 PR을 리뷰하고,
커뮤니티를 이끌어가는 역할을 해.
단발성이 아닌 지속적인 기여로 신뢰 쌓기. 최소 수개월~1년 이상
새로운 이슈를 분류하고, 중복 이슈를 찾아 연결하는 작업 자원
다른 기여자의 PR에 건설적인 리뷰 코멘트 남기기
문서 개선, 예제 추가, 번역 등 비코드 기여도 중요
Discord, Slack, GitHub Discussions에서 질문에 답변
오픈소스 메인테이너 번아웃은 진짜 심각한 문제야.
Core-js 메인테이너 Denis Pushkarev, Babel 팀 등 많은 메인테이너들이 번아웃을 공개적으로 언급했어.
지속 가능한 기여가 핵심이야. 무리하지 말고, 경계를 설정하고, 필요하면 공동 메인테이너를 구하자.
GitHub Sponsors GitHub에서 직접 후원 받기
Open Collective 투명한 재정 관리로 후원 받기
Tidelift 기업 사용자로부터 유지보수 비용 받기
듀얼 라이선스 개인용 무료, 상업용 유료 모델
SaaS 전환 오픈소스 코어 + 클라우드 서비스 유료화
🎓 실전 학습 로드맵 - 어디서부터 시작할까?
지금까지 엄청 많은 내용을 다뤘는데, 실제로 어떤 순서로 배워야 할지 정리해줄게.
재능넷에서 웹 개발 관련 재능을 찾아보면 이 분야 전문가들도 많이 있으니까,
막히는 부분은 전문가의 도움을 받는 것도 좋은 방법이야! 😊
공식 문서
• docs.npmjs.com - npm 공식 문서 (영어지만 가장 정확함)
• nodejs.org/docs - Node.js 공식 문서
커뮤니티
• GitHub Discussions - 각 프로젝트 공식 토론 공간
• Dev.to - 개발자 블로그 플랫폼 (npm 관련 글 많음)
• Reddit r/javascript - JS 생태계 최신 트렌드
실습
• npmtrends.com - 패키지 트렌드 비교
• bundlephobia.com - 패키지 번들 사이즈 확인
• socket.dev - 패키지 보안 분석
🎯 핵심 정리 - 오늘 배운 것들
- ✅ npm 레지스트리는 210만+ 패키지, 주간 300억+ 다운로드의 거대한 생태계
- ✅ npm / yarn / pnpm 각각 장단점이 있으며 프로젝트 규모에 맞게 선택
- ✅ package.json은 단순 의존성 목록이 아닌 프로젝트의 핵심 설정 파일
- ✅ SemVer(MAJOR.MINOR.PATCH) 규칙을 이해하고 올바른 버전 범위 지정
- ✅ 보안은 선택이 아닌 필수 - npm audit, Dependabot, 잠금 파일 관리
- ✅ 모노레포는 대규모 프로젝트의 효율적인 구조 (Turborepo, Nx, pnpm workspaces)
- ✅ 오픈소스 기여는 코드만이 아닌 문서, 번역, 테스트, 커뮤니티 활동 모두 포함
- ✅ 나만의 패키지 배포는 tsup + GitHub Actions로 자동화 가능
- ✅ 메인테이너 번아웃 주의 - 지속 가능한 기여가 핵심
웹 생태계는 정말 빠르게 변해. 오늘 배운 것도 1~2년 후엔 달라질 수 있어.
그래서 중요한 건 특정 도구를 외우는 것이 아니라,
왜 이런 도구가 필요한지, 어떤 문제를 해결하는지를 이해하는 거야.
그 이해가 있으면 새로운 도구가 나와도 금방 적응할 수 있거든! 💪
오픈소스 기여도 처음엔 무섭지만, 한 번 시작하면 생각보다 재밌어.
작은 오타 수정 PR 하나로 시작해봐. 그게 진짜 첫걸음이야 ㅋㅋ 🚀
댓글 0
지식인의 숲 - 지적 재산권 보호 고지
지적 재산권 보호 고지
- 저작권 및 소유권: 본 컨텐츠는 재능넷의 독점 AI 기술로 생성되었으며, 대한민국 저작권법 및 국제 저작권 협약에 의해 보호됩니다.
- AI 생성 컨텐츠의 법적 지위: 본 AI 생성 컨텐츠는 재능넷의 지적 창작물로 인정되며, 관련 법규에 따라 저작권 보호를 받습니다.
- 사용 제한: 재능넷의 명시적 서면 동의 없이 본 컨텐츠를 복제, 수정, 배포, 또는 상업적으로 활용하는 행위는 엄격히 금지됩니다.
- 데이터 수집 금지: 본 컨텐츠에 대한 무단 스크래핑, 크롤링, 및 자동화된 데이터 수집은 법적 제재의 대상이 됩니다.
- AI 학습 제한: 재능넷의 AI 생성 컨텐츠를 타 AI 모델 학습에 무단 사용하는 행위는 금지되며, 이는 지적 재산권 침해로 간주됩니다.









댓글 작성
이 글에 대한 여러분의 생각을 들려주세요
로그인이 필요합니다
댓글을 작성하려면 먼저 로그인해주세요.