
Ver3.5 쇼핑몰 로그 기반 사기 탐지와 보안 모니터링 완전 가이드
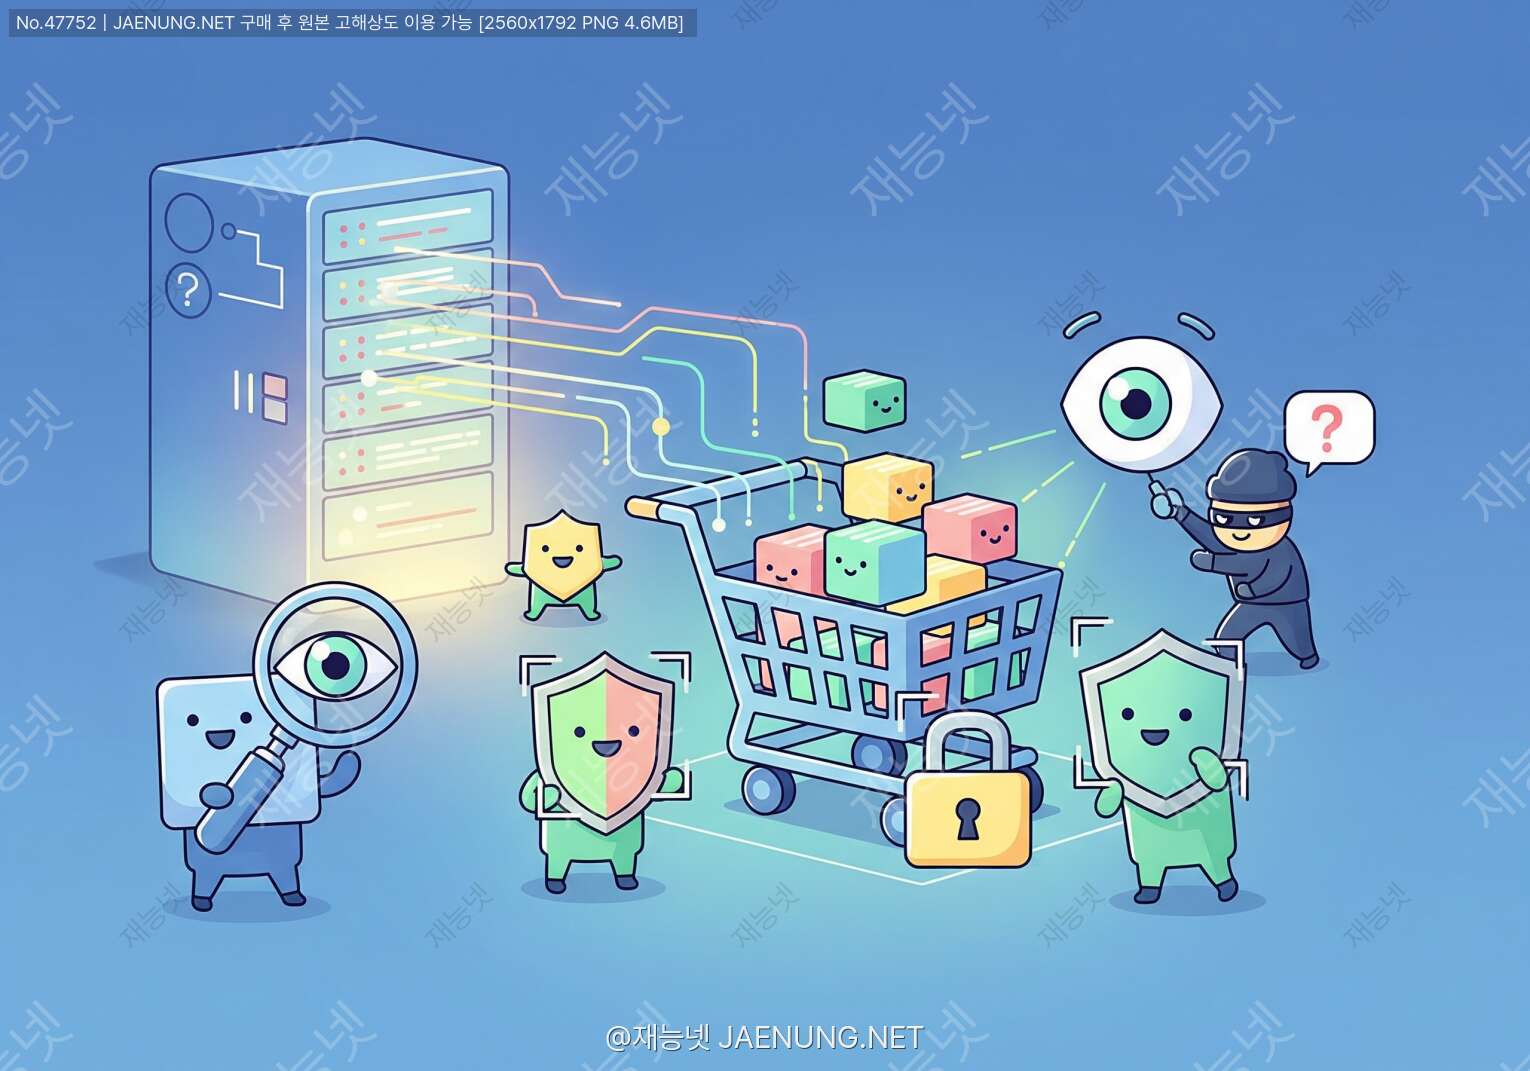
쇼핑몰 로그 기반 사기 탐지와 보안 모니터링 완전 가이드
실제 공격 패턴부터 코드 구현까지 — 개발자가 알아야 할 모든 것 🔍
야 솔직히 말해서 쇼핑몰 개발할 때 기능 구현에만 집중하다가 보안은 나중에 생각하는 경우 엄청 많잖아 ㅋㅋㅋ 근데 그게 진짜 큰일 나는 지름길임... 실제로 국내 이커머스 사기 피해 규모가 연간 수천억 원대라는 거 알고 있어? 😱
오늘은 쇼핑몰 로그 데이터를 기반으로 사기를 탐지하고 보안 모니터링 시스템을 구축하는 방법을 진짜 실용적으로 파헤쳐볼 거야. 이론만 주구장창 늘어놓는 거 아니고, 실제 코드랑 패턴 분석까지 같이 볼 거니까 집중해줘 👀
🚨 쇼핑몰에서 실제로 발생하는 사기 유형들
먼저 적을 알아야 싸우지 ㅋㅋ 쇼핑몰에서 발생하는 사기는 생각보다 훨씬 다양하고 정교해. 크게 분류하면 이렇게 나눌 수 있어:
해커들이 훔친 카드 번호 목록을 가지고 소액 결제를 반복적으로 시도하는 공격이야. 카드가 유효한지 확인하는 거지. 로그에서 보면 짧은 시간 안에 같은 IP에서 수십~수백 번의 결제 시도가 발생하는 패턴이 나타나.
고빈도 결제 시도 소액 반복 결제 다수 카드 번호 사용크리덴셜 스터핑(Credential Stuffing)이라고도 해. 다른 사이트에서 유출된 아이디/비번 조합을 자동화 봇으로 대량 시도하는 거야. 성공하면 포인트 탈취, 개인정보 수집, 사기 주문 등으로 이어져. 로그에서는 로그인 실패율이 급격히 상승하는 패턴이 보여.
로그인 실패 급증 다수 계정 순차 시도 비정상 User-Agent상품을 받고 "못 받았다"고 허위 신고하거나, 다른 물건을 반품하는 수법이야. 특정 계정에서 환불 요청 비율이 비정상적으로 높거나, 배송 완료 직후 즉시 미수령 신고를 반복하는 패턴이 특징이야.
높은 환불율 배송 직후 즉시 신고 반복 패턴쿠폰, 적립금, 신규 가입 혜택 등을 여러 계정으로 반복 수령하는 행위야. 같은 기기에서 여러 계정 생성, 같은 배송지에 다수 계정 등록 등의 패턴이 나타나. 쇼핑몰 입장에서는 직접적인 금전 손실이야.
다중 계정 생성 동일 기기 지문 동일 배송지 반복한정판 상품이나 인기 상품을 봇으로 대량 구매해서 되파는 수법이야. 오픈 시간에 맞춰 비정상적으로 빠른 속도로 장바구니 담기 → 결제가 이루어지는 게 특징. 일반 사용자가 구매할 수 없게 만들어버려.
비정상 빠른 클릭 오픈 시간 집중 공격 대량 구매 패턴📋 효과적인 로그 수집 전략
로그 수집은 그냥 "다 저장하면 되는 거 아냐?" 라고 생각할 수 있는데, 실제로는 무엇을 수집하느냐가 탐지 품질을 결정해. 너무 적게 수집하면 탐지 못하고, 너무 많이 수집하면 스토리지 폭발 + 분석 불가능 ㅋㅋ
🎯 수집해야 할 핵심 로그 항목
• IP 주소 (IPv4/IPv6)
• User-Agent 문자열
• 요청 URL 및 파라미터
• HTTP 메서드
• 응답 코드
• 응답 시간
• Referer 헤더
• 타임스탬프 (ms 단위)
• 로그인/로그아웃 이벤트
• 상품 조회/장바구니 담기
• 주문 생성/수정/취소
• 결제 시도/성공/실패
• 환불/교환 요청
• 쿠폰/포인트 사용
• 계정 정보 변경
• 세션 ID
• 기기 지문 (Device Fingerprint)
• 화면 해상도
• 브라우저 플러그인 목록
• 타임존
• 언어 설정
• 쿠키 수용 여부
💻 로그 수집 코드 예시 (Node.js / Express)
// 미들웨어로 모든 요청 로그 수집

const fraudLogger = async (req, res, next) => {

const startTime = Date.now();

const logData = {

timestamp: new Date().toISOString(),

ip: req.headers['x-forwarded-for'] || req.ip,

userAgent: req.headers['user-agent'],

method: req.method,

url: req.originalUrl,

sessionId: req.session?.id,

userId: req.user?.id || null,

referer: req.headers['referer'] || null,

deviceFingerprint: req.headers['x-device-fp'] || null,

};


// 응답 완료 후 추가 정보 기록

res.on('finish', () => {

logData.statusCode = res.statusCode;

logData.responseTime = Date.now() - startTime;

// Redis에 실시간 저장 + Elasticsearch에 인덱싱

saveToRedis(logData);

indexToElastic(logData);

});


next();

};
🐍 Python으로 결제 이벤트 로그 수집 예시
import json

import redis

from datetime import datetime

from elasticsearch import Elasticsearch


class PaymentEventLogger:

def __init__(self):

self.redis = redis.Redis(host='localhost', port=6379, db=0)

self.es = Elasticsearch(['http://localhost:9200'])


def log_payment_attempt(self, user_id, ip, card_bin,

amount, status):

event = {

"event_type": "payment_attempt",

"timestamp": datetime.utcnow().isoformat(),

"user_id": user_id,

"ip": ip,

"card_bin": card_bin,  # 카드번호 앞 6자리만

"amount": amount,

"status": status  # success/failed/declined

}


# Redis에 IP별 결제 시도 카운터 증가

key = f"payment_count:{ip}:{datetime.utcnow().strftime('%Y%m%d%H%M')}"

self.redis.incr(key)

self.redis.expire(key, 3600)  # 1시간 TTL


# Elasticsearch 인덱싱

self.es.index(index='payment-events', body=event)


return event
⚡ 룰 기반 이상 탐지 구현하기
ML 모델 구축하기 전에 룰 기반부터 제대로 만들어야 해. 사실 잘 만든 룰 기반 시스템만으로도 70~80%의 사기는 잡을 수 있거든 ㅋㅋ 빠르고 설명 가능하고 즉시 적용 가능하다는 게 최대 장점이야.
🔢 핵심 탐지 규칙들
| 규칙명 | 조건 | 위험도 | 조치 |
|---|---|---|---|
| 결제 폭격 | 동일 IP, 1분 내 결제 시도 10회 초과 | HIGH | 즉시 IP 차단 |
| 로그인 브루트포스 | 동일 IP, 10분 내 로그인 실패 5회 초과 | HIGH | CAPTCHA + 계정 잠금 |
| 다중 카드 시도 | 동일 세션, 1시간 내 3개 이상 카드 실패 | HIGH | 세션 차단 + 알림 |
| 비정상 시간대 | 새벽 2~5시 고액 결제 (50만원 이상) | MED | 추가 인증 요구 |
| VPN/프록시 감지 | 알려진 VPN/Tor IP에서 결제 시도 | MED | 추가 인증 요구 |
| 환불 어뷰징 | 30일 내 환불 요청 3회 이상 | MED | 수동 검토 플래그 |
| 봇 User-Agent | 알려진 봇/스크래퍼 UA 패턴 매칭 | LOW | 로깅 + 모니터링 |
💻 Redis 기반 실시간 룰 엔진 구현
import redis

import time

from enum import Enum


class RiskLevel(Enum):

LOW = "low"

MEDIUM = "medium"

HIGH = "high"

CRITICAL = "critical"


class FraudRuleEngine:

def __init__(self):

self.redis = redis.Redis(host='localhost', port=6379, db=1)


def check_payment_velocity(self, ip: str) -> dict:

"""IP별 결제 시도 빈도 체크 (카드 테스팅 탐지)"""

now = int(time.time())

window_1min = f"pay_vel:{ip}:{now // 60}"

window_1hour = f"pay_vel_h:{ip}:{now // 3600}"


# 1분 윈도우 카운터

count_1min = self.redis.incr(window_1min)

self.redis.expire(window_1min, 120)


# 1시간 윈도우 카운터

count_1hour = self.redis.incr(window_1hour)

self.redis.expire(window_1hour, 7200)


if count_1min > 10:

return {"risk": RiskLevel.CRITICAL, "action": "block_ip",

"reason": f"1분 내 결제 {count_1min}회 시도"}

elif count_1hour > 50:

return {"risk": RiskLevel.HIGH, "action": "require_captcha",

"reason": f"1시간 내 결제 {count_1hour}회 시도"}

return {"risk": RiskLevel.LOW, "action": "allow"}


def check_login_bruteforce(self, ip: str, user_id: str) -> dict:

"""로그인 브루트포스 탐지"""

now = int(time.time())

ip_key = f"login_fail:{ip}:{now // 600}"  # 10분 윈도우

user_key = f"login_fail_user:{user_id}:{now // 600}"


ip_fails = self.redis.incr(ip_key)

self.redis.expire(ip_key, 1200)

user_fails = self.redis.incr(user_key)

self.redis.expire(user_key, 1200)


if ip_fails > 20:

return {"risk": RiskLevel.CRITICAL, "action": "block_ip",

"reason": "크리덴셜 스터핑 의심"}

elif user_fails > 5:

return {"risk": RiskLevel.HIGH, "action": "lock_account",

"reason": "계정 브루트포스 의심"}

return {"risk": RiskLevel.LOW, "action": "allow"}


def check_multi_card_failure(self, session_id: str) -> dict:

"""동일 세션 다중 카드 실패 탐지"""

key = f"card_fail:{session_id}"

fails = self.redis.incr(key)

self.redis.expire(key, 3600)


if fails >= 3:

return {"risk": RiskLevel.HIGH, "action": "block_session",

"reason": f"세션 내 카드 실패 {fails}회"}

return {"risk": RiskLevel.LOW, "action": "allow"}
ZADD + ZRANGEBYSCORE로 슬라이딩 윈도우 구현하는 게 표준이야.
🤖 머신러닝 기반 이상 탐지
룰 기반으로 못 잡는 교묘한 사기들이 있어. 예를 들어 봇이 사람처럼 행동하도록 프로그래밍된 경우나, 여러 IP를 분산해서 각각의 임계값을 넘지 않게 공격하는 경우 등이야. 이럴 때 ML이 빛을 발해 ✨
🌲 Isolation Forest로 이상 거래 탐지
Isolation Forest는 비지도 학습 방식이라 레이블된 사기 데이터 없이도 사용할 수 있어서 쇼핑몰 초기 도입에 딱이야. 정상 데이터에서 이상한 점을 찾아내는 원리야.
import pandas as pd

import numpy as np

from sklearn.ensemble import IsolationForest

from sklearn.preprocessing import StandardScaler

import joblib


class TransactionAnomalyDetector:

def __init__(self):

self.model = IsolationForest(

n_estimators=200,

contamination=0.01,  # 전체의 1%를 이상치로 가정

random_state=42

)

self.scaler = StandardScaler()


def extract_features(self, transaction: dict) -> list:

"""거래에서 특징 벡터 추출"""

return [

transaction['amount'],              # 결제 금액

transaction['hour_of_day'],          # 결제 시간대

transaction['day_of_week'],          # 요일

transaction['user_order_count'],     # 사용자 총 주문수

transaction['user_avg_amount'],      # 사용자 평균 결제액

transaction['time_since_signup'],    # 가입 후 경과 시간(시간)

transaction['ip_order_count_1h'],    # IP별 1시간 주문수

transaction['device_order_count'],   # 기기별 주문수

transaction['amount_deviation'],     # 평균 대비 금액 편차

transaction['session_duration'],     # 세션 지속 시간(초)

transaction['page_view_count'],      # 세션 내 페이지뷰 수

transaction['cart_to_order_time'],   # 장바구니→주문 소요 시간

]


def train(self, transactions: list):

"""정상 거래 데이터로 모델 학습"""

features = [self.extract_features(t) for t in transactions]

X = np.array(features)

X_scaled = self.scaler.fit_transform(X)

self.model.fit(X_scaled)

joblib.dump(self.model, 'fraud_model.pkl')

joblib.dump(self.scaler, 'scaler.pkl')


def predict(self, transaction: dict) -> dict:

"""실시간 이상 탐지"""

features = self.extract_features(transaction)

X = np.array([features])

X_scaled = self.scaler.transform(X)


# -1: 이상치, 1: 정상

prediction = self.model.predict(X_scaled)[0]

score = self.model.score_samples(X_scaled)[0]


return {

"is_anomaly": prediction == -1,

"anomaly_score": float(score),

"risk_level": "HIGH" if score < -0.3 else

"MEDIUM" if score < -0.1 else "LOW"

}
ML 모델의 성능은 어떤 특징(feature)을 뽑느냐에 달려 있어. 위 코드에서 cart_to_order_time (장바구니에서 주문까지 걸린 시간)이 특히 중요한 피처야. 봇은 이 시간이 비정상적으로 짧거든 (0.1초 미만). 사람은 아무리 빨라도 최소 몇 초는 걸리잖아 ㅋㅋ
📊 XGBoost로 지도 학습 사기 탐지
레이블된 사기 데이터가 어느 정도 쌓이면 XGBoost 같은 지도 학습 모델로 업그레이드할 수 있어. 정확도가 훨씬 높아지거든.
import xgboost as xgb

from sklearn.model_selection import train_test_split

from sklearn.metrics import classification_report, roc_auc_score

import pandas as pd


class SupervisedFraudDetector:

def __init__(self):

# 클래스 불균형 처리: 정상:사기 = 99:1 비율 고려

self.model = xgb.XGBClassifier(

n_estimators=500,

max_depth=6,

learning_rate=0.05,

scale_pos_weight=99,  # 불균형 처리

eval_metric='auc',

use_label_encoder=False

)


def train_and_evaluate(self, df: pd.DataFrame):

feature_cols = [

'amount', 'hour_of_day', 'day_of_week',

'user_order_count', 'user_avg_amount',

'time_since_signup', 'ip_order_count_1h',

'cart_to_order_time', 'session_duration',

'page_view_count', 'is_vpn', 'is_new_device'

]


X = df[feature_cols]

y = df['is_fraud']  # 0: 정상, 1: 사기


X_train, X_test, y_train, y_test = train_test_split(

X, y, test_size=0.2, stratify=y, random_state=42

)


self.model.fit(

X_train, y_train,

eval_set=[(X_test, y_test)],

early_stopping_rounds=50,

verbose=False

)


y_pred = self.model.predict(X_test)

y_prob = self.model.predict_proba(X_test)[:, 1]


print(classification_report(y_test, y_pred))

print(f"AUC-ROC: {roc_auc_score(y_test, y_prob):.4f}")


# 피처 중요도 출력

importance = pd.DataFrame({

'feature': feature_cols,

'importance': self.model.feature_importances_

}).sort_values('importance', ascending=False)

print(importance)
📡 실시간 보안 모니터링 시스템 구축
탐지 로직을 만들었으면 이제 이걸 실시간으로 돌아가게 해야 해. 배치로 하루에 한 번 분석하는 건 이미 피해가 다 발생한 다음이라 의미 없어 😤
🏗️ 실시간 모니터링 아키텍처
모든 쇼핑몰 이벤트를 Apache Kafka 또는 AWS Kinesis로 스트리밍. 초당 수만 건의 이벤트도 처리 가능. 토픽 분리: payment-events, login-events, order-events
Apache Flink 또는 Spark Streaming으로 실시간 집계 및 룰 적용. 슬라이딩 윈도우 집계, 패턴 매칭, ML 모델 추론 수행
Redis Cluster로 실시간 카운터, 세션 상태, 블랙리스트 관리. TTL 기반 자동 만료로 메모리 효율 유지
위험 이벤트 발생 시 Slack/PagerDuty 알림, 자동 IP 차단 (WAF 연동), 계정 잠금 API 호출
Grafana + Elasticsearch로 실시간 대시보드. 공격 지도, 시간별 이상 탐지 현황, 위험 IP 목록 등 시각화
💻 Kafka Consumer + 실시간 탐지 통합
from kafka import KafkaConsumer

import json

import asyncio

import aiohttp


class RealTimeFraudMonitor:

def __init__(self):

self.consumer = KafkaConsumer(

'payment-events', 'login-events',

bootstrap_servers=['kafka:9092'],

value_deserializer=lambda x: json.loads(x.decode('utf-8')),

group_id='fraud-detector',

auto_offset_reset='latest'

)

self.rule_engine = FraudRuleEngine()

self.ml_detector = TransactionAnomalyDetector()


async def process_event(self, event: dict, topic: str):

"""이벤트 처리 및 위험도 평가"""

risk_results = []


if topic == 'payment-events':

# 룰 기반 체크

rule_result = self.rule_engine.check_payment_velocity(

event['ip']

)

risk_results.append(rule_result)


# ML 기반 체크

ml_result = self.ml_detector.predict(event)

risk_results.append(ml_result)


elif topic == 'login-events':

rule_result = self.rule_engine.check_login_bruteforce(

event['ip'], event['user_id']

)

risk_results.append(rule_result)


# 최고 위험도 기준으로 대응

max_risk = max(risk_results, key=lambda x: x.get('risk', 0))

await self.take_action(max_risk, event)


async def take_action(self, risk: dict, event: dict):

"""위험도에 따른 자동 대응"""

action = risk.get('action', 'allow')


if action == 'block_ip':

await self.block_ip(event['ip'])

await self.send_alert(f"🚨 IP 차단: {event['ip']}", risk)


elif action == 'lock_account':

await self.lock_user_account(event['user_id'])

await self.send_alert(f"🔒 계정 잠금: {event['user_id']}", risk)


elif action == 'require_captcha':

await self.flag_for_captcha(event['session_id'])


async def send_alert(self, message: str, risk: dict):

"""Slack 알림 전송"""

webhook_url = "https://hooks.slack.com/services/YOUR/WEBHOOK"

payload = {

"text": message,

"attachments": [{"color": "danger",

"text": str(risk)}]

}

async with aiohttp.ClientSession() as session:

await session.post(webhook_url, json=payload)
🖥️ 기기 지문(Device Fingerprinting) 활용
IP 차단만으로는 부족해. VPN 쓰면 IP 바꾸는 건 1초도 안 걸리거든 ㅋㅋ 그래서 기기 지문이 중요해. 브라우저와 기기의 고유한 특성을 조합해서 "이 기기는 이미 사기를 친 적 있다"는 걸 추적하는 거야.
User-Agent 화면 해상도 색상 깊이 타임존 언어 설정 설치된 폰트 목록 Canvas 렌더링 해시 WebGL 렌더러 정보 오디오 컨텍스트 해시 배터리 상태 CPU 코어 수 메모리 크기
// 프론트엔드: 기기 지문 생성 (JavaScript)

async function generateDeviceFingerprint() {

const components = [];


// 기본 브라우저 정보

components.push(navigator.userAgent);

components.push(screen.width + 'x' + screen.height);

components.push(screen.colorDepth);

components.push(Intl.DateTimeFormat().resolvedOptions().timeZone);

components.push(navigator.language);

components.push(navigator.hardwareConcurrency);


// Canvas 지문 (렌더링 엔진 고유 특성)

const canvas = document.createElement('canvas');

const ctx = canvas.getContext('2d');

ctx.textBaseline = 'top';

ctx.font = '14px Arial';

ctx.fillText('Device fingerprint 🛡️', 2, 2);

components.push(canvas.toDataURL());


// WebGL 정보

const gl = canvas.getContext('webgl');

if (gl) {

const debugInfo = gl.getExtension('WEBGL_debug_renderer_info');

if (debugInfo) {

components.push(gl.getParameter(debugInfo.UNMASKED_RENDERER_WEBGL));

}

}


// 해시 생성

const fingerprint = await crypto.subtle.digest(

'SHA-256',

new TextEncoder().encode(components.join('|'))

);


return Array.from(new Uint8Array(fingerprint))

.map(b => b.toString(16).padStart(2, '0'))

.join('');

}


// 모든 요청에 헤더로 포함

const fp = await generateDeviceFingerprint();

fetch('/api/checkout', {

headers: { 'X-Device-FP': fp }

});
✅ 쇼핑몰 보안 모니터링 실전 체크리스트
자 이제 실제로 구현할 때 뭘 먼저 해야 하는지 우선순위별로 정리해줄게. 한 번에 다 하려고 하면 지쳐서 아무것도 못 해 ㅋㅋ 단계별로 가자!
⚖️ 보안 모니터링 시 반드시 알아야 할 주의사항
보안 강화하다가 오히려 정상 고객을 막아버리는 경우가 생각보다 많아 😅 이건 진짜 중요한 포인트야.
로그에는 개인정보가 포함될 수 있어. 국내 개인정보보호법과 전자상거래법에 따라:
• 로그 보관 기간: 전자상거래 거래 기록은 5년 보관 의무
• IP 주소는 개인정보로 분류 → 수집 목적 명시 필요
• 기기 지문 수집 시 개인정보처리방침에 명시 필요
• 로그 데이터 암호화 저장 권장
• 불필요한 개인정보는 수집 최소화 원칙 적용
VIP 고객, 기업 구매 담당자, 해외 거주 한국인 등은 정상적으로 "이상한" 패턴을 보일 수 있어. 이런 경우를 위해 화이트리스트를 운영해야 해. 예를 들어:
• 인증된 기업 IP 대역 화이트리스트
• 장기 우수 고객 계정 신뢰도 점수 부여
• 해외 IP지만 본인 인증 완료된 계정 예외 처리
• 새벽 고액 결제도 반복 구매 이력 있으면 허용
⚡ 탐지 시스템 성능 최적화
아무리 좋은 탐지 시스템도 결제 속도를 500ms 이상 늦추면 전환율이 뚝 떨어져. 성능도 같이 챙겨야 해!
룰 체크는 동기, ML 추론은 비동기로 처리. 결제 승인은 룰 체크만 통과하면 즉시 진행하고, ML 분석은 백그라운드에서 수행 후 이상 감지 시 사후 취소 처리.
IP 평판 조회, VPN 여부 확인 등은 Redis에 캐싱 (TTL 1시간). 매 요청마다 외부 API 호출하면 레이턴시 폭발. 캐시 히트율 95% 이상 목표.
ML 모델은 ONNX 형식으로 변환해서 추론 속도 최적화. 배치 추론 대신 단건 추론 최적화. 모델 크기 최소화 (불필요한 피처 제거).
# 비동기 사기 탐지 패턴 (FastAPI 예시)

from fastapi import FastAPI, BackgroundTasks

import asyncio


app = FastAPI()


@app.post("/api/payment")

async def process_payment(

payment_data: dict,

background_tasks: BackgroundTasks

):

# 1단계: 빠른 룰 기반 체크 (동기, ~5ms)

rule_result = rule_engine.check_payment_velocity(

payment_data['ip']

)


if rule_result['action'] == 'block_ip':

return {"status": "blocked", "reason": rule_result['reason']}


# 2단계: 결제 처리 진행 (사용자 대기 없음)

payment_result = await process_payment_gateway(payment_data)


# 3단계: ML 분석은 백그라운드에서 (비동기)

background_tasks.add_task(

ml_fraud_analysis,

payment_data,

payment_result['transaction_id']

)


return payment_result


async def ml_fraud_analysis(payment_data: dict, txn_id: str):

"""백그라운드 ML 분석 - 이상 감지 시 거래 취소"""

result = ml_detector.predict(payment_data)

if result['is_anomaly'] and result['risk_level'] == 'HIGH':

await cancel_transaction(txn_id)

await notify_fraud_team(payment_data, result)
🎯 마무리: 핵심 요약
자 여기까지 왔으면 진짜 고생했어 ㅋㅋ 내용이 좀 많긴 했는데 핵심만 다시 정리해줄게:
📌 쇼핑몰 사기 탐지 핵심 원칙 5가지
1. 로그는 구조화된 JSON으로 — 나중에 분석할 수 있게 처음부터 제대로 수집
2. 룰 기반 먼저, ML은 나중에 — 빠른 적용과 즉각적인 효과를 위해 룰 기반부터
3. IP만 믿지 마라 — 기기 지문, 행동 패턴, 세션 분석을 복합적으로 활용
4. 오탐 관리가 핵심 — 정상 고객 불편 최소화, 화이트리스트 운영 필수
5. 성능과 보안의 균형 — 탐지 레이턴시 500ms 이하 목표, 비동기 처리 활용
쇼핑몰 개발할 때 기능 구현만큼 보안 모니터링도 처음부터 설계에 포함시키는 습관을 들이면, 나중에 큰 사고 없이 안정적으로 운영할 수 있어. 화이팅! 🚀
관련 키워드

댓글 작성
이 글에 대한 여러분의 생각을 들려주세요
로그인이 필요합니다
댓글을 작성하려면 먼저 로그인해주세요.
댓글 0
지식인의 숲 - 지적 재산권 보호 고지
지적 재산권 보호 고지
- 저작권 및 소유권: 본 컨텐츠는 재능넷의 독점 AI 기술로 생성되었으며, 대한민국 저작권법 및 국제 저작권 협약에 의해 보호됩니다.
- AI 생성 컨텐츠의 법적 지위: 본 AI 생성 컨텐츠는 재능넷의 지적 창작물로 인정되며, 관련 법규에 따라 저작권 보호를 받습니다.
- 사용 제한: 재능넷의 명시적 서면 동의 없이 본 컨텐츠를 복제, 수정, 배포, 또는 상업적으로 활용하는 행위는 엄격히 금지됩니다.
- 데이터 수집 금지: 본 컨텐츠에 대한 무단 스크래핑, 크롤링, 및 자동화된 데이터 수집은 법적 제재의 대상이 됩니다.
- AI 학습 제한: 재능넷의 AI 생성 컨텐츠를 타 AI 모델 학습에 무단 사용하는 행위는 금지되며, 이는 지적 재산권 침해로 간주됩니다.


아직 댓글이 없습니다.