
Ver3.0 SSL/TLS를 통한 DB 연결 보안 강화 완벽 가이드
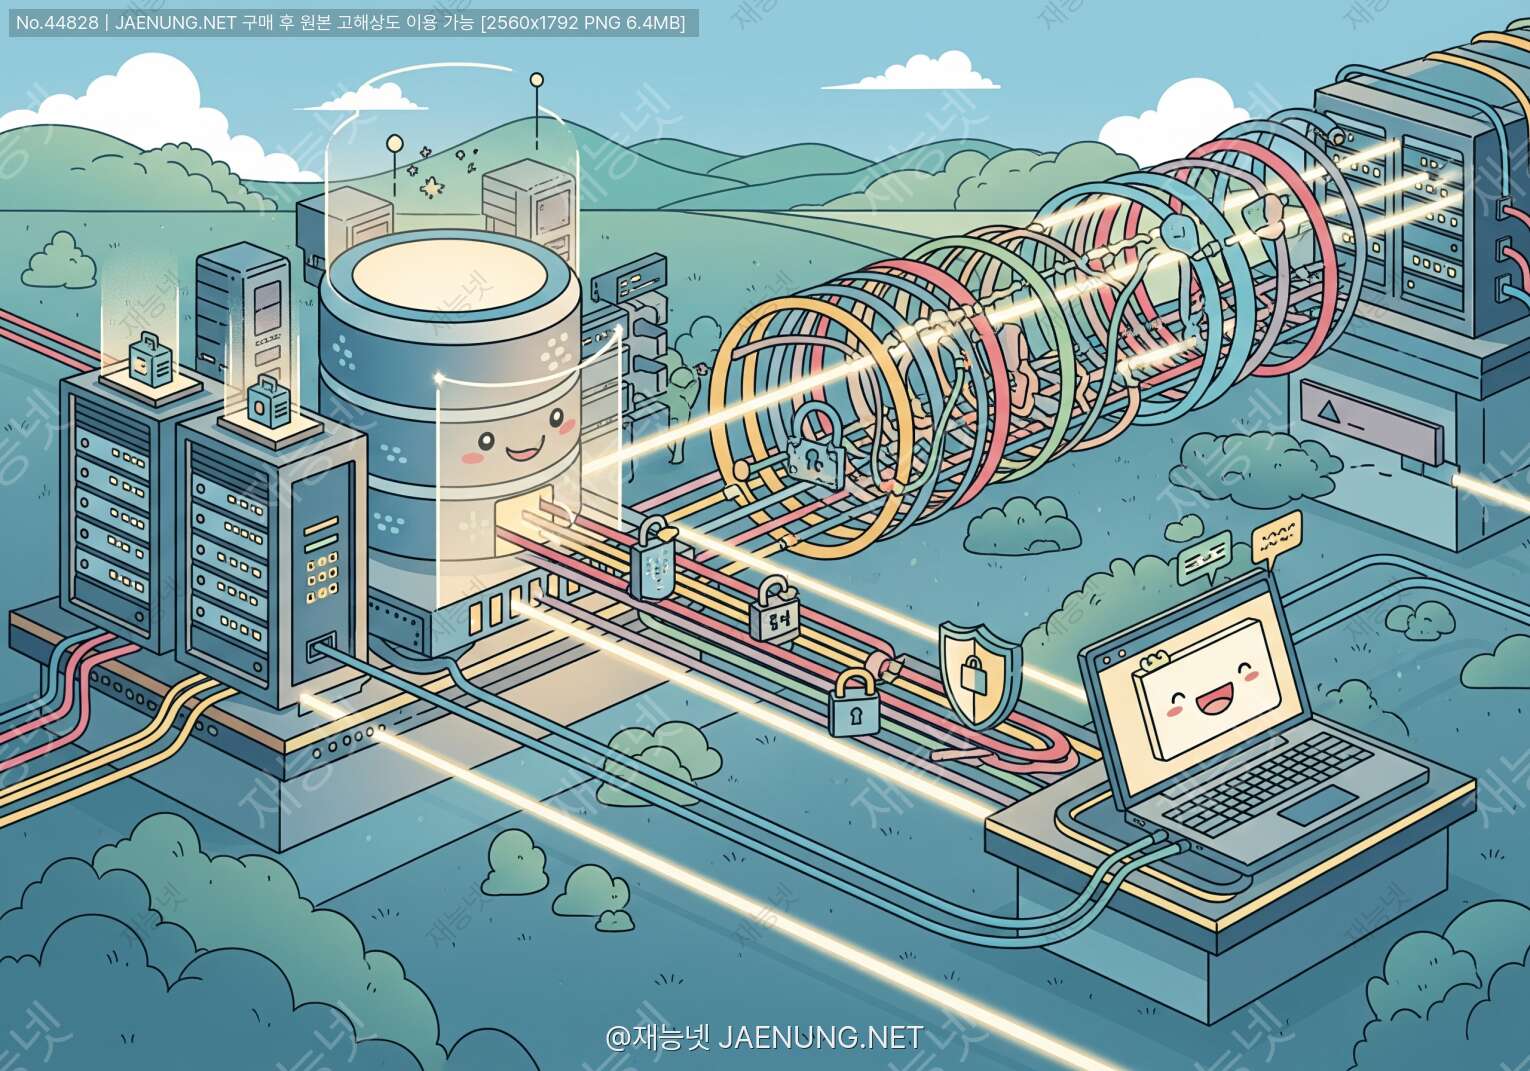
SSL/TLS를 통한 DB 연결 보안 강화 완벽 가이드
데이터베이스 통신을 암호화해서 해커들한테 안 털리는 법 ㅋㅋ
🎯 이 글에서 다룰 내용
요즘 개발하다 보면 DB 보안이 진짜 중요하잖아요? 특히 클라우드 환경에서 DB 쓰는 경우가 많아지면서 네트워크 구간 암호화가 필수가 됐어요. 이 글에서는 SSL/TLS를 이용해서 애플리케이션과 데이터베이스 사이의 통신을 암호화하는 방법을 완전 실전 위주로 알려드릴게요 ㅎㅎ
🤔 왜 DB 연결에 SSL/TLS가 필요한가요?
일단 기본적으로 생각해봐요. 여러분이 애플리케이션 서버에서 데이터베이스로 쿼리를 날릴 때, 그 데이터가 네트워크를 타고 이동하잖아요? 만약 이 통신이 암호화되지 않은 평문(plaintext)으로 전송된다면 어떻게 될까요?
⚠️ 암호화 안 하면 생기는 문제들
1. 패킷 스니핑(Packet Sniffing)
네트워크 중간에서 누군가 패킷을 가로채서 내용을 볼 수 있어요. 로그인 정보, 개인정보, 중요한 비즈니스 데이터가 그대로 노출됨 ㅠㅠ
2. 중간자 공격(Man-in-the-Middle Attack)
공격자가 클라이언트와 서버 사이에 끼어들어서 데이터를 가로채거나 조작할 수 있어요. 진짜 무서운 거죠.
3. 컴플라이언스 위반
GDPR, HIPAA, PCI-DSS 같은 규정들이 데이터 전송 시 암호화를 요구하는 경우가 많아요. 안 지키면 벌금 폭탄 맞을 수도...
특히 클라우드 환경에서는 더 조심해야 해요. AWS RDS, Azure Database, Google Cloud SQL 같은 서비스 쓸 때 인터넷 구간을 거치는 경우가 많거든요. 사내 네트워크라고 해도 100% 안전하다고 장담할 수 없고요.
💡 실제 사례
2019년에 한 글로벌 기업이 암호화되지 않은 MongoDB 인스턴스를 인터넷에 노출시켜서 2억 건 이상의 개인정보가 유출된 사건이 있었어요. 물론 이건 접근 제어 문제도 있었지만, 전송 구간 암호화가 되어 있었다면 피해를 줄일 수 있었을 거예요.
🔐 SSL과 TLS, 뭐가 다른 건가요?
많은 분들이 SSL과 TLS를 혼용해서 쓰는데, 사실 약간 다른 개념이에요. 간단히 정리해드릴게요 ㅋㅋ
📜 SSL (Secure Sockets Layer)
• 개발 시기: 1990년대 중반
• 최종 버전: SSL 3.0 (1996년)
• 현재 상태: 보안 취약점으로 인해 사용 중단
• 특징: 넷스케이프가 개발한 초기 암호화 프로토콜
🔒 TLS (Transport Layer Security)
• 개발 시기: 1999년
• 최신 버전: TLS 1.3 (2018년)
• 현재 상태: 현재 표준으로 사용 중
• 특징: SSL의 후속 버전으로 더 강력한 보안 제공
그래서 정확히 말하면 "TLS를 사용한다"고 해야 하는데, 역사적인 이유로 아직도 많은 사람들이 "SSL"이라고 부르거나 "SSL/TLS"라고 함께 표기해요. 실무에서는 대부분 TLS 1.2 이상을 사용하고 있어요.
💡 버전별 권장사항
• TLS 1.0/1.1: 사용 금지 (보안 취약점 존재)
• TLS 1.2: 현재 가장 널리 사용되는 안정적인 버전
• TLS 1.3: 최신 버전으로 성능과 보안이 개선됨, 점진적으로 도입 중
🛠️ SSL/TLS 작동 원리 (핸드셰이크 과정)
SSL/TLS가 어떻게 작동하는지 이해하면 설정할 때 훨씬 수월해요. 핸드셰이크(Handshake) 과정을 단계별로 설명해드릴게요 ㅎㅎ
1️⃣ Client Hello
클라이언트(애플리케이션)가 서버(DB)에게 "야 나 SSL/TLS로 연결하고 싶어!"라고 요청을 보내요. 이때 지원하는 TLS 버전, 암호화 알고리즘 목록, 랜덤 데이터 등을 함께 보냅니다.
2️⃣ Server Hello
서버가 "오케이! 그럼 이 버전이랑 이 암호화 방식 쓰자"라고 응답해요. 서버도 랜덤 데이터를 생성해서 보내고, 자신의 인증서(Certificate)도 함께 전달합니다.
3️⃣ Certificate Verification
클라이언트가 서버 인증서를 검증해요. "이 인증서 진짜야? 신뢰할 수 있는 CA(Certificate Authority)가 발급한 거 맞아?" 이런 걸 확인하는 거죠. 여기서 CA 인증서 체인을 검증하게 됩니다.
4️⃣ Key Exchange
클라이언트가 "Pre-Master Secret"이라는 랜덤 값을 생성해서 서버의 공개키로 암호화해서 보내요. 이걸 받은 서버는 자신의 개인키로 복호화하고, 양쪽 다 이 값을 가지고 실제 암호화에 사용할 세션 키를 만들어요.
5️⃣ Finished
양쪽 다 "준비 완료!"라고 신호를 보내고, 이제부터 생성된 세션 키로 모든 데이터를 암호화해서 주고받게 됩니다 🎉
이 과정이 처음 연결할 때 한 번 일어나고, 그 다음부터는 세션 키로 빠르게 암호화 통신을 하는 거예요. 그래서 첫 연결은 약간 느릴 수 있지만, 이후에는 성능 저하가 거의 없어요.
🔑 대칭키 vs 비대칭키
SSL/TLS는 두 가지 암호화 방식을 조합해서 사용해요:
비대칭키 암호화 (RSA, ECDSA 등): 핸드셰이크 과정에서 세션 키를 안전하게 교환하는 데 사용. 공개키와 개인키 쌍을 사용하지만 속도가 느림.
대칭키 암호화 (AES 등): 실제 데이터 전송에 사용. 같은 키로 암호화/복호화하며 속도가 빠름.
이렇게 조합하면 보안도 강력하고 성능도 좋아지는 거죠 ㅋㅋ
📋 주요 데이터베이스별 SSL/TLS 설정 방법
자, 이제 본격적으로 각 데이터베이스에서 SSL/TLS를 어떻게 설정하는지 알아볼게요. 실무에서 가장 많이 쓰는 DB들 위주로 설명드릴게요!
🐬 MySQL/MariaDB SSL 설정
MySQL은 5.7 버전부터 SSL을 기본으로 지원하고, 8.0부터는 자동으로 SSL 인증서를 생성해줘요. 하지만 프로덕션 환경에서는 직접 인증서를 관리하는 게 좋아요.
1단계: 서버용 SSL 인증서 생성
# CA 개인키 생성
openssl genrsa 2048 > ca-key.pem

# CA 인증서 생성 (자체 서명)
openssl req -new -x509 -nodes -days 3650 \
  -key ca-key.pem -out ca-cert.pem

# 서버 개인키 생성
openssl req -newkey rsa:2048 -days 3650 \
  -nodes -keyout server-key.pem -out server-req.pem

# 서버 인증서 생성
openssl x509 -req -in server-req.pem -days 3650 \
  -CA ca-cert.pem -CAkey ca-key.pem \
  -set_serial 01 -out server-cert.pem

# 클라이언트 개인키 생성
openssl req -newkey rsa:2048 -days 3650 \
  -nodes -keyout client-key.pem -out client-req.pem

# 클라이언트 인증서 생성
openssl x509 -req -in client-req.pem -days 3650 \
  -CA ca-cert.pem -CAkey ca-key.pem \
  -set_serial 01 -out client-cert.pem
2단계: MySQL 서버 설정 (my.cnf)
[mysqld]
# SSL 인증서 경로 지정
ssl-ca=/path/to/ca-cert.pem
ssl-cert=/path/to/server-cert.pem
ssl-key=/path/to/server-key.pem

# SSL 필수로 설정 (선택사항)
require_secure_transport=ON

# TLS 버전 지정
tls_version=TLSv1.2,TLSv1.3
3단계: 클라이언트 연결 설정
# 명령줄에서 연결
mysql -h hostname -u username -p \
  --ssl-ca=/path/to/ca-cert.pem \
  --ssl-cert=/path/to/client-cert.pem \
  --ssl-key=/path/to/client-key.pem

# 연결 후 SSL 사용 확인
mysql> SHOW STATUS LIKE 'Ssl_cipher';
+---------------+------------------------+
| Variable_name | Value                  |
+---------------+------------------------+
| Ssl_cipher    | TLS_AES_256_GCM_SHA384 |
+---------------+------------------------+
💡 MySQL 사용자별 SSL 강제하기
특정 사용자에게만 SSL 연결을 강제할 수도 있어요:
CREATE USER 'secureuser'@'%' IDENTIFIED BY 'password' REQUIRE SSL;또는 기존 사용자에게 적용:
ALTER USER 'username'@'%' REQUIRE SSL;
🐘 PostgreSQL SSL 설정
PostgreSQL도 SSL을 잘 지원해요. 설정 방법이 MySQL과 약간 다르니 주의하세요!
1단계: 인증서 생성 및 배치
# 서버 개인키 생성
openssl genrsa -out server.key 2048
chmod 600 server.key

# 인증서 서명 요청 생성
openssl req -new -key server.key -out server.csr

# 자체 서명 인증서 생성 (또는 CA에서 서명받기)
openssl x509 -req -in server.csr -signkey server.key \
  -out server.crt -days 3650

# PostgreSQL 데이터 디렉토리로 복사
cp server.crt server.key /var/lib/postgresql/data/
chown postgres:postgres /var/lib/postgresql/data/server.*
2단계: postgresql.conf 설정
# SSL 활성화
ssl = on

# 인증서 파일 경로
ssl_cert_file = 'server.crt'
ssl_key_file = 'server.key'
ssl_ca_file = 'root.crt'  # CA 인증서 (선택)

# TLS 버전 지정
ssl_min_protocol_version = 'TLSv1.2'
ssl_max_protocol_version = 'TLSv1.3'

# 암호화 알고리즘 지정
ssl_ciphers = 'HIGH:MEDIUM:+3DES:!aNULL'
3단계: pg_hba.conf 설정
# SSL 연결만 허용
hostssl    all    all    0.0.0.0/0    md5

# 클라이언트 인증서 검증 필요
hostssl    all    all    0.0.0.0/0    cert

# 특정 사용자는 SSL 필수
hostssl    securedb    secureuser    0.0.0.0/0    md5
4단계: 클라이언트 연결
# psql 명령줄
psql "host=hostname dbname=mydb user=myuser sslmode=require"

# 연결 문자열에서
postgresql://username:password@hostname:5432/dbname?sslmode=verify-full&sslrootcert=/path/to/ca.crt

# SSL 연결 확인
SELECT ssl_is_used();
🔒 PostgreSQL SSL 모드 옵션
PostgreSQL은 다양한 SSL 모드를 제공해요:
• disable: SSL 사용 안 함
• allow: 가능하면 SSL 사용
• prefer: SSL 우선 시도 (기본값)
• require: SSL 필수, 하지만 인증서 검증 안 함
• verify-ca: SSL 필수 + CA 검증
• verify-full: SSL 필수 + CA 검증 + 호스트명 검증 (가장 안전)
프로덕션에서는 verify-full을 권장해요!
🍃 MongoDB SSL 설정
MongoDB도 TLS/SSL을 지원하는데, 버전에 따라 설정 방법이 약간 달라요. 최신 버전 기준으로 설명할게요.
1단계: MongoDB 서버 설정 (mongod.conf)
net:
  port: 27017
  ssl:
    mode: requireSSL
    PEMKeyFile: /path/to/mongodb.pem
    CAFile: /path/to/ca.pem
    allowConnectionsWithoutCertificates: false
    allowInvalidCertificates: false
    allowInvalidHostnames: false
2단계: PEM 파일 생성
# MongoDB는 인증서와 키를 하나의 PEM 파일로 합쳐야 해요
cat server.crt server.key > mongodb.pem
chmod 600 mongodb.pem
3단계: 클라이언트 연결
# mongo shell
mongo --ssl --host hostname \
  --sslCAFile /path/to/ca.pem \
  --sslPEMKeyFile /path/to/client.pem

# 연결 문자열
mongodb://username:password@hostname:27017/dbname?ssl=true&tlsCAFile=/path/to/ca.pem
🔴 Redis SSL/TLS 설정
Redis는 6.0 버전부터 네이티브 TLS를 지원해요. 그 전 버전에서는 stunnel 같은 프록시를 사용해야 했는데, 이제는 직접 지원하니까 훨씬 편해졌어요 ㅋㅋ
redis.conf 설정
# TLS 포트 활성화
port 0
tls-port 6379

# 인증서 설정
tls-cert-file /path/to/redis.crt
tls-key-file /path/to/redis.key
tls-ca-cert-file /path/to/ca.crt

# 클라이언트 인증 필요 여부
tls-auth-clients yes

# TLS 버전
tls-protocols "TLSv1.2 TLSv1.3"

# 암호화 알고리즘
tls-ciphers DEFAULT:!MEDIUM:!LOW:!EXPORT:!aNULL
redis-cli로 연결
redis-cli --tls \
  --cert /path/to/client.crt \
  --key /path/to/client.key \
  --cacert /path/to/ca.crt \
  -h hostname -p 6379
💻 프로그래밍 언어별 SSL/TLS 연결 예제
이제 실제 애플리케이션 코드에서 어떻게 SSL/TLS로 DB에 연결하는지 알아볼게요. 주요 언어별로 예제를 준비했어요!
🐍 Python
MySQL 연결 (PyMySQL)
import pymysql

connection = pymysql.connect(
    host='your-db-host.com',
    user='username',
    password='password',
    database='mydb',
    ssl={
        'ca': '/path/to/ca-cert.pem',
        'cert': '/path/to/client-cert.pem',
        'key': '/path/to/client-key.pem'
    },
    ssl_verify_cert=True,
    ssl_verify_identity=True
)

# 연결 확인
with connection.cursor() as cursor:
    cursor.execute("SHOW STATUS LIKE 'Ssl_cipher'")
    result = cursor.fetchone()
    print(f"SSL Cipher: {result}")

connection.close()
PostgreSQL 연결 (psycopg2)
import psycopg2

connection = psycopg2.connect(
    host='your-db-host.com',
    database='mydb',
    user='username',
    password='password',
    sslmode='verify-full',
    sslrootcert='/path/to/ca.crt',
    sslcert='/path/to/client.crt',
    sslkey='/path/to/client.key'
)

# SSL 연결 확인
cursor = connection.cursor()
cursor.execute("SELECT ssl_is_used();")
print(f"SSL enabled: {cursor.fetchone()[0]}")

cursor.close()
connection.close()
MongoDB 연결 (PyMongo)
from pymongo import MongoClient

client = MongoClient(
    'your-db-host.com',
    port=27017,
    username='username',
    password='password',
    tls=True,
    tlsCAFile='/path/to/ca.pem',
    tlsCertificateKeyFile='/path/to/client.pem',
    tlsAllowInvalidCertificates=False,
    tlsAllowInvalidHostnames=False
)

db = client['mydb']
print(f"Connected to: {client.server_info()}")
☕ Java
MySQL 연결 (JDBC)
import java.sql.Connection;
import java.sql.DriverManager;
import java.util.Properties;

public class MySQLSSLConnection {
    public static void main(String[] args) {
        String url = "jdbc:mysql://your-db-host.com:3306/mydb";

        Properties props = new Properties();
        props.setProperty("user", "username");
        props.setProperty("password", "password");
        props.setProperty("useSSL", "true");
        props.setProperty("requireSSL", "true");
        props.setProperty("verifyServerCertificate", "true");
        props.setProperty("trustCertificateKeyStoreUrl", "file:/path/to/truststore.jks");
        props.setProperty("trustCertificateKeyStorePassword", "password");
        props.setProperty("clientCertificateKeyStoreUrl", "file:/path/to/keystore.jks");
        props.setProperty("clientCertificateKeyStorePassword", "password");

        try (Connection conn = DriverManager.getConnection(url, props)) {
            System.out.println("SSL connection established!");
        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}
💡 Java KeyStore 생성하기
Java에서는 PEM 파일을 JKS(Java KeyStore) 형식으로 변환해야 해요:
keytool -importcert -alias ca -file ca-cert.pem -keystore truststore.jks -storepass password🟢 Node.js
MySQL 연결 (mysql2)
const mysql = require('mysql2');
const fs = require('fs');

const connection = mysql.createConnection({
  host: 'your-db-host.com',
  user: 'username',
  password: 'password',
  database: 'mydb',
  ssl: {
    ca: fs.readFileSync('/path/to/ca-cert.pem'),
    cert: fs.readFileSync('/path/to/client-cert.pem'),
    key: fs.readFileSync('/path/to/client-key.pem'),
    rejectUnauthorized: true
  }
});

connection.connect((err) => {
  if (err) {
    console.error('Connection error:', err);
    return;
  }
  console.log('SSL connection established!');

  connection.query("SHOW STATUS LIKE 'Ssl_cipher'", (err, results) => {
    if (err) throw err;
    console.log('SSL Cipher:', results);
    connection.end();
  });
});
PostgreSQL 연결 (pg)
const { Client } = require('pg');
const fs = require('fs');

const client = new Client({
  host: 'your-db-host.com',
  port: 5432,
  database: 'mydb',
  user: 'username',
  password: 'password',
  ssl: {
    rejectUnauthorized: true,
    ca: fs.readFileSync('/path/to/ca.crt').toString(),
    cert: fs.readFileSync('/path/to/client.crt').toString(),
    key: fs.readFileSync('/path/to/client.key').toString()
  }
});

client.connect()
  .then(() => {
    console.log('SSL connection established!');
    return client.query('SELECT ssl_is_used();');
  })
  .then(result => {
    console.log('SSL enabled:', result.rows[0]);
    client.end();
  })
  .catch(err => {
    console.error('Connection error:', err);
  });
🐘 PHP
MySQL 연결 (PDO)
<?php
$options = [
    PDO::MYSQL_ATTR_SSL_CA => '/path/to/ca-cert.pem',
    PDO::MYSQL_ATTR_SSL_CERT => '/path/to/client-cert.pem',
    PDO::MYSQL_ATTR_SSL_KEY => '/path/to/client-key.pem',
    PDO::MYSQL_ATTR_SSL_VERIFY_SERVER_CERT => true,
];

try {
    $pdo = new PDO(
        'mysql:host=your-db-host.com;dbname=mydb',
        'username',
        'password',
        $options
    );

    $stmt = $pdo->query("SHOW STATUS LIKE 'Ssl_cipher'");
    $result = $stmt->fetch(PDO::FETCH_ASSOC);
    echo "SSL Cipher: " . $result['Value'] . "\n";

} catch (PDOException $e) {
    echo "Connection failed: " . $e->getMessage();
}
?>
🦀 Rust
PostgreSQL 연결 (tokio-postgres)
use tokio_postgres::{Config, NoTls};
use postgres_native_tls::MakeTlsConnector;
use native_tls::{Certificate, TlsConnector, Identity};
use std::fs;

#[tokio::main]
async fn main() -> Result<(), Box<dyn std::error::Error>> {
    // CA 인증서 로드
    let ca_cert = fs::read("/path/to/ca.crt")?;
    let cert = Certificate::from_pem(&ca_cert)?;

    // 클라이언트 인증서 로드
    let client_cert = fs::read("/path/to/client.p12")?;
    let identity = Identity::from_pkcs12(&client_cert, "password")?;

    // TLS 커넥터 생성
    let connector = TlsConnector::builder()
        .add_root_certificate(cert)
        .identity(identity)
        .build()?;
    let connector = MakeTlsConnector::new(connector);

    // 연결 설정
    let config = "host=your-db-host.com user=username password=password dbname=mydb sslmode=require"
        .parse::<Config>()?;

    let (client, connection) = config.connect(connector).await?;

    tokio::spawn(async move {
        if let Err(e) = connection.await {
            eprintln!("connection error: {}", e);
        }
    });

    let rows = client.query("SELECT ssl_is_used()", &[]).await?;
    println!("SSL enabled: {:?}", rows);

    Ok(())
}
☁️ 클라우드 환경에서의 SSL/TLS 설정
요즘은 클라우드 DB 서비스를 많이 쓰잖아요? AWS, Azure, GCP 같은 곳에서 제공하는 관리형 데이터베이스 서비스들은 SSL/TLS 설정이 좀 더 간편해요. 각 플랫폼별로 알아볼게요!
☁️ AWS RDS/Aurora
AWS RDS는 기본적으로 SSL/TLS를 지원하고, 인증서도 자동으로 제공해줘요. 진짜 편함 ㅋㅋ
🔐 AWS RDS SSL 특징
• 모든 RDS 인스턴스는 기본적으로 SSL 연결 지원
• AWS에서 발급한 CA 인증서 사용
• 리전별로 다른 CA 인증서 제공
• 2024년부터 새로운 CA 인증서로 전환 중 (rds-ca-rsa2048-g1, rds-ca-rsa4096-g1 등)
1단계: CA 인증서 다운로드
# 글로벌 번들 (모든 리전 포함)
wget https://truststore.pki.rds.amazonaws.com/global/global-bundle.pem

# 특정 리전 (예: ap-northeast-2)
wget https://truststore.pki.rds.amazonaws.com/ap-northeast-2/ap-northeast-2-bundle.pem
2단계: MySQL 연결 예제
mysql -h mydb.abc123.ap-northeast-2.rds.amazonaws.com \
  -u admin -p \
  --ssl-ca=global-bundle.pem \
  --ssl-mode=VERIFY_IDENTITY
3단계: SSL 강제 설정 (파라미터 그룹)
# MySQL/MariaDB
require_secure_transport = 1

# PostgreSQL
rds.force_ssl = 1
💡 AWS RDS 프록시 사용 시
RDS Proxy를 사용하면 연결 풀링과 함께 SSL/TLS도 자동으로 처리돼요. 애플리케이션에서 프록시 엔드포인트로 연결하면 프록시가 RDS와의 SSL 연결을 관리해줍니다. 람다 함수 같은 서버리스 환경에서 특히 유용해요!
🔷 Azure Database
Azure도 관리형 DB 서비스에서 SSL/TLS를 기본 지원해요. Azure Database for MySQL, PostgreSQL, MariaDB 모두 동일한 방식으로 작동합니다.
🔐 Azure Database SSL 특징
• SSL 연결이 기본적으로 활성화됨
• TLS 1.2 이상 사용 권장
• DigiCert Global Root G2 CA 인증서 사용
• 포털에서 SSL 강제 옵션 설정 가능
CA 인증서 다운로드
# Azure CA 인증서
wget https://www.digicert.com/CACerts/BaltimoreCyberTrustRoot.crt.pem

# 또는 새로운 루트 인증서
wget https://cacerts.digicert.com/DigiCertGlobalRootG2.crt.pem
PostgreSQL 연결 예제
psql "host=myserver.postgres.database.azure.com \
  port=5432 \
  dbname=mydb \
  user=myadmin@myserver \
  password=mypassword \
  sslmode=verify-full \
  sslrootcert=BaltimoreCyberTrustRoot.crt.pem"
⚠️ Azure SSL 인증서 업데이트
Azure는 2023년부터 Baltimore CyberTrust Root에서 DigiCert Global Root G2로 CA 인증서를 전환하고 있어요. 기존 애플리케이션이 있다면 새 인증서로 업데이트해야 해요. 두 인증서를 모두 포함하는 번들을 사용하면 전환 기간 동안 안전하게 운영할 수 있어요.
🌐 Google Cloud SQL
GCP의 Cloud SQL도 SSL/TLS를 잘 지원하는데, 특히 Cloud SQL Proxy를 사용하면 더 편리해요.
🔐 Cloud SQL SSL 옵션
1. 서버 인증서만 사용 (기본)
서버의 신원만 확인하고 클라이언트 인증서는 필요 없음
2. 클라이언트 인증서 사용
양방향 인증으로 더 강력한 보안 제공
3. Cloud SQL Proxy 사용
자동으로 SSL/TLS 처리, IAM 인증 지원
방법 1: 직접 SSL 연결
# 1. 클라이언트 인증서 생성 (GCP 콘솔 또는 gcloud CLI)
gcloud sql ssl-certs create mycert \
  --instance=myinstance \
  --cert-file=client-cert.pem

# 2. 서버 CA 인증서 다운로드
gcloud sql ssl-certs describe server-ca \
  --instance=myinstance \
  --format="get(cert)" > server-ca.pem

# 3. MySQL 연결
mysql -h [INSTANCE_IP] \
  -u root -p \
  --ssl-ca=server-ca.pem \
  --ssl-cert=client-cert.pem \
  --ssl-key=client-key.pem
방법 2: Cloud SQL Proxy 사용 (추천!)
# 1. Cloud SQL Proxy 다운로드 및 실행
./cloud_sql_proxy -instances=PROJECT:REGION:INSTANCE=tcp:3306

# 2. 로컬호스트로 연결 (SSL은 프록시가 자동 처리)
mysql -h 127.0.0.1 -u root -p

# 애플리케이션 코드에서도 localhost로 연결하면 됨
# SSL 설정 불필요!
💡 Cloud SQL Proxy의 장점
• SSL/TLS 연결을 자동으로 처리해줘서 인증서 관리 불필요
• IAM 기반 인증 지원
• 자동 재연결 및 연결 풀링
• IP 화이트리스트 없이도 안전한 연결 가능
특히 GKE(Google Kubernetes Engine)에서 사이드카 컨테이너로 실행하면 완전 자동화돼요 ㅎㅎ
🔍 SSL/TLS 연결 문제 해결 (트러블슈팅)
SSL/TLS 설정하다 보면 여러 가지 에러를 만나게 돼요. 자주 발생하는 문제들과 해결 방법을 정리해봤어요!
❌ 자주 발생하는 에러들
1. "SSL connection error: certificate verify failed"
원인: CA 인증서를 찾을 수 없거나 신뢰할 수 없는 인증서
해결방법:
• CA 인증서 파일 경로가 올바른지 확인
• CA 인증서가 만료되지 않았는지 확인: openssl x509 -in ca-cert.pem -noout -dates
• 자체 서명 인증서를 사용하는 경우 CA 인증서를 시스템 신뢰 저장소에 추가
• 클라우드 서비스의 경우 최신 CA 번들 다운로드
2. "SSL routines:tls_process_server_certificate:certificate verify failed"
원인: 서버 인증서의 호스트명이 연결하려는 호스트명과 일치하지 않음
해결방법:
• 인증서의 CN(Common Name) 또는 SAN(Subject Alternative Name) 확인:
openssl x509 -in server-cert.pem -noout -text | grep -A1 "Subject Alternative Name"• IP 주소 대신 도메인 이름으로 연결
• 와일드카드 인증서 사용 시 도메인 패턴 확인
• 개발 환경에서만 임시로 호스트명 검증 비활성화 (프로덕션에서는 절대 금지!)
3. "Access denied for user (using password: YES)"
원인: SSL 연결은 성공했지만 사용자 인증 실패
해결방법:
• 사용자 계정이 SSL 연결을 요구하는지 확인: SELECT user, host, ssl_type FROM mysql.user;
• 클라이언트 인증서가 필요한 경우 올바른 인증서 제공
• 사용자 권한 재설정: GRANT ALL ON *.* TO 'user'@'%' REQUIRE SSL;
4. "SSL is required but the server doesn't support it"
원인: 데이터베이스 서버에서 SSL이 활성화되지 않음
해결방법:
• 서버 설정 파일에서 SSL 활성화 확인
• MySQL: SHOW VARIABLES LIKE '%ssl%';
• PostgreSQL: SHOW ssl;
• 인증서 파일 권한 확인 (일반적으로 600 또는 400)
• 서버 재시작 후 SSL 설정 적용 확인
5. "unable to get local issuer certificate"
원인: 인증서 체인이 완전하지 않음
해결방법:
• 중간 인증서(Intermediate Certificate)를 포함한 전체 체인 제공
• 인증서 체인 순서 확인: 서버 인증서 → 중간 인증서 → 루트 인증서
• 번들 파일 생성:
cat server.crt intermediate.crt root.crt > bundle.crt🔧 디버깅 도구 및 명령어
1. OpenSSL을 이용한 연결 테스트
# 기본 SSL 연결 테스트
openssl s_client -connect hostname:3306 -showcerts

# 특정 TLS 버전 테스트
openssl s_client -connect hostname:3306 -tls1_2

# 클라이언트 인증서 포함 테스트
openssl s_client -connect hostname:3306 \
  -cert client-cert.pem \
  -key client-key.pem \
  -CAfile ca-cert.pem

# 인증서 체인 확인
openssl s_client -connect hostname:3306 -showcerts | \
  openssl x509 -noout -text
2. 인증서 정보 확인
# 인증서 내용 보기
openssl x509 -in certificate.pem -noout -text

# 인증서 유효기간 확인
openssl x509 -in certificate.pem -noout -dates

# 인증서 발급자 확인
openssl x509 -in certificate.pem -noout -issuer

# 인증서 주체 확인
openssl x509 -in certificate.pem -noout -subject

# 인증서와 개인키 매칭 확인
openssl x509 -noout -modulus -in certificate.pem | openssl md5
openssl rsa -noout -modulus -in private-key.pem | openssl md5
# 두 해시값이 같아야 함
3. 데이터베이스별 SSL 상태 확인
# MySQL/MariaDB
SHOW VARIABLES LIKE '%ssl%';
SHOW STATUS LIKE 'Ssl_cipher';
SELECT * FROM performance_schema.session_status
WHERE VARIABLE_NAME LIKE 'Ssl%';

# PostgreSQL
SHOW ssl;
SELECT * FROM pg_stat_ssl;
SELECT datname, usename, ssl, client_addr
FROM pg_stat_ssl
JOIN pg_stat_activity USING (pid);

# MongoDB
db.serverStatus().security
db.adminCommand({getParameter: 1, sslMode: 1})
💡 로그 레벨 높이기
문제 해결이 어려울 때는 데이터베이스 서버의 로그 레벨을 높여서 상세한 정보를 확인하세요:
MySQL: SET GLOBAL log_error_verbosity = 3;
PostgreSQL: log_connections = on, log_statement = 'all'
MongoDB: db.setLogLevel(5, "network")
⚡ 성능 최적화 및 모범 사례
SSL/TLS를 사용하면 당연히 암호화/복호화 오버헤드가 생겨요. 하지만 올바르게 설정하면 성능 영향을 최소화할 수 있어요!
🚀 성능 최적화 팁
1. 최신 TLS 버전 사용 (TLS 1.3)
TLS 1.3은 핸드셰이크 과정이 간소화되어 연결 속도가 빨라졌어요. 1-RTT(Round Trip Time) 핸드셰이크를 지원하고, 재연결 시에는 0-RTT도 가능해요.
성능 향상: 핸드셰이크 시간 약 30-40% 감소
2. 효율적인 암호화 알고리즘 선택
AES-GCM 같은 하드웨어 가속을 지원하는 알고리즘을 사용하면 CPU 오버헤드를 줄일 수 있어요. 최신 CPU는 AES-NI 명령어 세트를 지원해서 암호화 성능이 크게 향상됩니다.
권장 암호 스위트:
• TLS_AES_128_GCM_SHA256
• TLS_AES_256_GCM_SHA384
• TLS_CHACHA20_POLY1305_SHA256
3. 연결 풀링(Connection Pooling) 활용
SSL 핸드셰이크는 비용이 큰 작업이에요. 연결 풀을 사용하면 한 번 맺은 SSL 연결을 재사용해서 핸드셰이크 오버헤드를 줄일 수 있어요.
예시 (Python - SQLAlchemy):
from sqlalchemy import create_engine
from sqlalchemy.pool import QueuePool

engine = create_engine(
    'mysql+pymysql://user:pass@host/db',
    connect_args={
        'ssl': {
            'ca': '/path/to/ca.pem',
            'cert': '/path/to/client-cert.pem',
            'key': '/path/to/client-key.pem'
        }
    },
    poolclass=QueuePool,
    pool_size=20,  # 풀 크기
    max_overflow=10,  # 추가 연결 허용
    pool_recycle=3600,  # 1시간마다 연결 재생성
    pool_pre_ping=True  # 연결 유효성 검사
)
4. 세션 재사용(Session Resumption)
TLS 세션 티켓이나 세션 ID를 사용하면 재연결 시 전체 핸드셰이크를 생략하고 빠르게 연결할 수 있어요.
MySQL 설정:
[mysqld]
# 세션 캐시 크기 (기본값: 20480)
ssl_session_cache_size = 40960

# 세션 캐시 타임아웃 (초, 기본값: 300)
ssl_session_cache_timeout = 600
5. 압축 비활성화
TLS 압축은 CRIME 공격에 취약하고 성능도 저하시킬 수 있어요. 대부분의 최신 TLS 구현에서는 기본적으로 비활성화되어 있지만, 확인해보는 게 좋아요.
🛡️ 보안 모범 사례
1. 강력한 암호화 알고리즘만 허용
약한 암호화 알고리즘은 공격에 취약해요. 다음 알고리즘들은 사용하지 마세요:
• RC4, DES, 3DES
• MD5, SHA1 해시
• 익스포트 등급 암호
• NULL 암호 (암호화 없음)
MySQL 예시:
ssl_cipher = 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384'2. 인증서 만료 모니터링
인증서가 만료되면 서비스가 중단될 수 있어요. 자동 갱신 시스템을 구축하거나 최소 30일 전에 알림을 받도록 설정하세요.
간단한 모니터링 스크립트:
#!/bin/bash
CERT_FILE="/path/to/certificate.pem"
DAYS_WARNING=30

# 인증서 만료일 확인
EXPIRY_DATE=$(openssl x509 -enddate -noout -in "$CERT_FILE" | cut -d= -f2)
EXPIRY_EPOCH=$(date -d "$EXPIRY_DATE" +%s)
CURRENT_EPOCH=$(date +%s)
DAYS_LEFT=$(( ($EXPIRY_EPOCH - $CURRENT_EPOCH) / 86400 ))

if [ $DAYS_LEFT -lt $DAYS_WARNING ]; then
    echo "경고: 인증서가 ${DAYS_LEFT}일 후 만료됩니다!"
    # 알림 발송 (이메일, Slack 등)
fi
3. 최소 권한 원칙
데이터베이스 사용자에게 필요한 최소한의 권한만 부여하세요. SSL 연결을 강제하더라도 권한 관리는 별도로 필요해요.
MySQL 예시:
-- 읽기 전용 사용자 생성 (SSL 필수)
CREATE USER 'readonly'@'%'
IDENTIFIED BY 'strong_password'
REQUIRE SSL;

GRANT SELECT ON mydb.* TO 'readonly'@'%';

-- 특정 테이블만 접근 가능
GRANT SELECT ON mydb.users TO 'limited'@'%' REQUIRE SSL;
GRANT SELECT ON mydb.orders TO 'limited'@'%' REQUIRE SSL;
4. 정기적인 보안 감사
• SSL/TLS 설정 정기 검토
• 사용하지 않는 사용자 계정 삭제
• 접근 로그 모니터링
• 비정상적인 연결 패턴 탐지
• 취약점 스캐닝 도구 활용
5. 인증서 개인키 보호
개인키가 유출되면 모든 암호화가 무용지물이 돼요:
• 개인키 파일 권한을 600 또는 400으로 설정
• 개인키를 버전 관리 시스템에 커밋하지 않기
• 가능하면 HSM(Hardware Security Module) 사용
• 정기적으로 키 로테이션
📊 SSL/TLS 성능 벤치마크
실제로 SSL/TLS를 사용하면 성능이 얼마나 영향을 받는지 궁금하죠? 간단한 벤치마크 결과를 공유해드릴게요 ㅎㅎ
| 연결 방식 | 초당 쿼리 수 (QPS) | 평균 응답시간 (ms) | CPU 사용률 | 비고 |
|---|---|---|---|---|
| 평문 연결 | 15,000 | 2.1 | 45% | 기준선 |
| TLS 1.2 (RSA 2048) | 13,500 | 2.4 | 52% | -10% 성능 |
| TLS 1.2 (ECDSA) | 14,200 | 2.2 | 48% | -5% 성능 |
| TLS 1.3 (AES-GCM) | 14,500 | 2.2 | 47% | -3% 성능 |
| TLS 1.3 + 연결풀 | 14,800 | 2.1 | 46% | -1% 성능 |
💡 벤치마크 환경
• 서버: AWS EC2 c5.2xlarge (8 vCPU, 16GB RAM)
• 데이터베이스: MySQL 8.0
• 네트워크: 같은 VPC 내 (지연시간 < 1ms)
• 테스트 도구: sysbench
• 쿼리 타입: 단순 SELECT 쿼리
실제 프로덕션 환경에서는 네트워크 지연시간이 더 크기 때문에 SSL/TLS 오버헤드가 상대적으로 더 작게 느껴질 수 있어요.
보시다시피 최신 TLS 1.3과 연결 풀링을 사용하면 성능 저하가 거의 없어요! 보안을 위해 1-3% 정도의 성능을 포기하는 건 충분히 가치 있는 트레이드오프라고 생각해요 ㅋㅋ
🎓 실전 프로젝트 예제
이론만 알면 뭐해요, 실전이 중요하죠! 실제 프로젝트에서 사용할 수 있는 완전한 예제를 만들어봤어요. Node.js + Express + MySQL 조합으로 SSL/TLS 연결을 구현해볼게요.
🏗️ 프로젝트 구조
my-secure-app/
├── certs/
│   ├── ca-cert.pem
│   ├── client-cert.pem
│   └── client-key.pem
├── config/
│   └── database.js
├── routes/
│   └── users.js
├── .env
├── package.json
└── server.js
📦 패키지 설치
npm init -y
npm install express mysql2 dotenv
⚙️ 환경 변수 설정 (.env)
DB_HOST=your-db-host.com
DB_PORT=3306
DB_USER=your-username
DB_PASSWORD=your-password
DB_NAME=your-database
DB_SSL_CA=/path/to/certs/ca-cert.pem
DB_SSL_CERT=/path/to/certs/client-cert.pem
DB_SSL_KEY=/path/to/certs/client-key.pem
PORT=3000
🔌 데이터베이스 연결 설정 (config/database.js)
const mysql = require('mysql2/promise');
const fs = require('fs');
require('dotenv').config();

// SSL 인증서 읽기
const sslConfig = {
  ca: fs.readFileSync(process.env.DB_SSL_CA),
  cert: fs.readFileSync(process.env.DB_SSL_CERT),
  key: fs.readFileSync(process.env.DB_SSL_KEY),
  rejectUnauthorized: true
};

// 연결 풀 생성
const pool = mysql.createPool({
  host: process.env.DB_HOST,
  port: process.env.DB_PORT,
  user: process.env.DB_USER,
  password: process.env.DB_PASSWORD,
  database: process.env.DB_NAME,
  ssl: sslConfig,
  waitForConnections: true,
  connectionLimit: 10,
  queueLimit: 0,
  enableKeepAlive: true,
  keepAliveInitialDelay: 0
});

// 연결 테스트 함수
async function testConnection() {
  try {
    const connection = await pool.getConnection();
    console.log('✅ 데이터베이스 연결 성공!');

    // SSL 연결 확인
    const [rows] = await connection.query("SHOW STATUS LIKE 'Ssl_cipher'");
    console.log('🔐 SSL Cipher:', rows[0].Value);

    connection.release();
    return true;
  } catch (error) {
    console.error('❌ 데이터베이스 연결 실패:', error.message);
    return false;
  }
}

module.exports = { pool, testConnection };
🛣️ 라우트 설정 (routes/users.js)
const express = require('express');
const router = express.Router();
const { pool } = require('../config/database');

// 사용자 목록 조회
router.get('/', async (req, res) => {
  try {
    const [rows] = await pool.query('SELECT id, username, email FROM users');
    res.json({
      success: true,
      data: rows
    });
  } catch (error) {
    console.error('쿼리 실행 오류:', error);
    res.status(500).json({
      success: false,
      message: '서버 오류가 발생했습니다.'
    });
  }
});

// 특정 사용자 조회
router.get('/:id', async (req, res) => {
  try {
    const [rows] = await pool.query(
      'SELECT id, username, email FROM users WHERE id = ?',
      [req.params.id]
    );

    if (rows.length === 0) {
      return res.status(404).json({
        success: false,
        message: '사용자를 찾을 수 없습니다.'
      });
    }

    res.json({
      success: true,
      data: rows[0]
    });
  } catch (error) {
    console.error('쿼리 실행 오류:', error);
    res.status(500).json({
      success: false,
      message: '서버 오류가 발생했습니다.'
    });
  }
});

// 사용자 생성
router.post('/', async (req, res) => {
  const { username, email, password } = req.body;

  try {
    const [result] = await pool.query(
      'INSERT INTO users (username, email, password) VALUES (?, ?, ?)',
      [username, email, password]
    );

    res.status(201).json({
      success: true,
      message: '사용자가 생성되었습니다.',
      data: {
        id: result.insertId,
        username,
        email
      }
    });
  } catch (error) {
    console.error('쿼리 실행 오류:', error);
    res.status(500).json({
      success: false,
      message: '서버 오류가 발생했습니다.'
    });
  }
});

module.exports = router;
🚀 메인 서버 파일 (server.js)
const express = require('express');
const { testConnection } = require('./config/database');
const usersRouter = require('./routes/users');
require('dotenv').config();

const app = express();
const PORT = process.env.PORT || 3000;

// 미들웨어
app.use(express.json());
app.use(express.urlencoded({ extended: true }));

// 라우트
app.use('/api/users', usersRouter);

// 헬스체크 엔드포인트
app.get('/health', (req, res) => {
  res.json({
    status: 'OK',
    timestamp: new Date().toISOString()
  });
});

// 서버 시작
async function startServer() {
  // 데이터베이스 연결 테스트
  const isConnected = await testConnection();

  if (!isConnected) {
    console.error('데이터베이스 연결 실패로 서버를 시작할 수 없습니다.');
    process.exit(1);
  }

  app.listen(PORT, () => {
    console.log(`🚀 서버가 포트 ${PORT}에서 실행 중입니다.`);
    console.log(`🔐 SSL/TLS로 데이터베이스에 안전하게 연결되었습니다.`);
  });
}

startServer();
💡 프로젝트 실행하기
1. 인증서 파일들을 certs/ 디렉토리에 배치
2. .env 파일에 데이터베이스 정보 입력
3. npm install로 의존성 설치
4. node server.js로 서버 실행
5. http://localhost:3000/health로 헬스체크
6. http://localhost:3000/api/users로 API 테스트
이 예제는 재능넷 같은 플랫폼에서 사용자 데이터를 안전하게 관리하는 백엔드 서비스의 기초가 될 수 있어요!
🌟 재능넷에서 배우는 DB 보안
여기까지 SSL/TLS를 통한 DB 연결 보안에 대해 알아봤는데요, 혹시 더 깊이 있는 내용이 궁금하거나 실제 프로젝트에 적용하는 데 어려움이 있다면 재능넷을 활용해보는 것도 좋은 방법이에요!
🎯 재능넷에서 찾을 수 있는 것들
• DB 보안 컨설팅: 현재 시스템의 보안 취약점 분석 및 개선 방안 제시
• SSL/TLS 설정 대행: 복잡한 인증서 설정을 전문가가 대신 해줌
• 클라우드 DB 마이그레이션: 온프레미스에서 클라우드로 안전하게 이전
• 보안 감사 및 모니터링: 정기적인 보안 점검 서비스
• 1:1 멘토링: 실무 경험이 풍부한 개발자에게 직접 배우기
특히 처음 SSL/TLS를 도입하는 경우, 경험 있는 전문가의 도움을 받으면 시행착오를 크게 줄일 수 있어요 ㅎㅎ
재능넷의 '지식인의 숲' 같은 곳에서 이런 전문 지식을 공유하고 배울 수 있다는 게 정말 좋은 것 같아요. 혼자 삽질하면서 배우는 것도 의미 있지만, 때로는 전문가의 조언 한마디가 며칠간의 고민을 해결해주기도 하거든요!
🔮 미래의 DB 보안 트렌드
기술은 계속 발전하고 있고, DB 보안도 마찬가지예요. 앞으로 주목해야 할 트렌드들을 살펴볼게요!
1. 양자 내성 암호화 (Post-Quantum Cryptography)
양자 컴퓨터가 상용화되면 현재의 RSA, ECDSA 같은 암호화 알고리즘이 무력화될 수 있어요. 이에 대비해 NIST에서는 양자 내성 암호화 알고리즘을 표준화하고 있어요. 조만간 TLS에도 적용될 예정이라고 하네요!
2. 제로 트러스트 아키텍처
"신뢰하되 검증하라"에서 "절대 신뢰하지 말고 항상 검증하라"로 패러다임이 바뀌고 있어요. DB 연결도 마찬가지로, 내부 네트워크라고 해도 모든 연결을 암호화하고 인증하는 게 표준이 되고 있어요.
3. 자동화된 인증서 관리
Let's Encrypt 같은 무료 CA가 등장하면서 인증서 자동 갱신이 일반화되고 있어요. 데이터베이스 인증서도 자동으로 발급하고 갱신하는 도구들이 나오고 있어요. cert-manager, ACME 프로토콜 등이 대표적이죠.
4. 하드웨어 보안 모듈(HSM) 통합
클라우드 HSM 서비스(AWS CloudHSM, Azure Key Vault 등)를 DB 암호화에 통합하는 사례가 늘고 있어요. 개인키를 소프트웨어가 아닌 하드웨어에 저장해서 보안을 강화하는 거죠.
5. AI 기반 이상 탐지
머신러닝을 활용해서 비정상적인 DB 접근 패턴을 실시간으로 탐지하고 차단하는 시스템이 발전하고 있어요. SSL/TLS로 암호화된 트래픽도 메타데이터를 분석해서 위협을 감지할 수 있어요.
📚 추가 학습 리소스
더 깊이 공부하고 싶은 분들을 위해 유용한 리소스들을 정리해봤어요!
📖 공식 문서
• MySQL SSL/TLS: https://dev.mysql.com/doc/refman/8.0/en/encrypted-connections.html
• PostgreSQL SSL: https://www.postgresql.org/docs/current/ssl-tcp.html
• MongoDB TLS/SSL: https://www.mongodb.com/docs/manual/core/security-transport-encryption/
• OpenSSL Documentation: https://www.openssl.org/docs/
🎓 온라인 강의 및 튜토리얼
• Coursera - Cryptography 과정
• Udemy - Database Security 강의
• YouTube - Hussein Nasser의 DB 보안 시리즈
• AWS Training - RDS Security Best Practices
🔧 유용한 도구
• SSL Labs Server Test: SSL/TLS 설정 테스트
• testssl.sh: 명령줄 SSL/TLS 테스트 도구
• Wireshark: 네트워크 패킷 분석
• Nmap: 포트 스캐닝 및 SSL 버전 확인
📰 커뮤니티 및 블로그
• Stack Overflow - [ssl] [database] 태그
• Reddit - r/database, r/netsec
• DBA Stack Exchange
• High Scalability Blog
✅ 체크리스트: SSL/TLS 구현 전 확인사항
마지막으로 실제로 SSL/TLS를 구현하기 전에 확인해야 할 체크리스트를 만들어봤어요. 하나씩 체크하면서 진행하면 실수를 줄일 수 있어요!
🔍 계획 단계
☐ 현재 데이터베이스 버전이 SSL/TLS를 지원하는지 확인
☐ 필요한 TLS 버전 결정 (최소 TLS 1.2 이상)
☐ 인증서 발급 방법 결정 (자체 서명 vs CA 발급)
☐ 클라이언트 인증서 필요 여부 결정
☐ 성능 영향 평가 및 테스트 계획 수립
☐ 롤백 계획 준비
🔐 인증서 준비
☐ CA 인증서 생성 또는 획득
☐ 서버 인증서 및 개인키 생성
☐ 클라이언트 인증서 생성 (필요시)
☐ 인증서 유효기간 확인
☐ 인증서 파일 권한 설정 (600 또는 400)
☐ 인증서 백업 및 안전한 저장
⚙️ 서버 설정
☐ 데이터베이스 설정 파일에 SSL 옵션 추가
☐ 인증서 파일 경로 지정
☐ TLS 버전 및 암호 스위트 설정
☐ SSL 강제 옵션 설정 (선택)
☐ 서버 재시작 및 SSL 활성화 확인
☐ 로그에서 에러 메시지 확인
💻 클라이언트 설정
☐ 애플리케이션 코드에 SSL 옵션 추가
☐ CA 인증서 경로 지정
☐ 클라이언트 인증서 설정 (필요시)
☐ SSL 모드 설정 (require, verify-ca, verify-full 등)
☐ 연결 풀 설정 확인
☐ 타임아웃 및 재시도 로직 구현
🧪 테스트
☐ 개발 환경에서 SSL 연결 테스트
☐ OpenSSL로 직접 연결 테스트
☐ 애플리케이션에서 쿼리 실행 테스트
☐ SSL 암호화 확인 (Ssl_cipher 등)
☐ 성능 벤치마크 실행
☐ 에러 처리 및 로깅 확인
☐ 부하 테스트 수행
🚀 배포
☐ 스테이징 환경에서 최종 테스트
☐ 배포 시간 계획 (트래픽이 적은 시간대)
☐ 모니터링 대시보드 준비
☐ 알림 설정 (인증서 만료, 연결 실패 등)
☐ 프로덕션 배포
☐ 배포 후 모니터링 (최소 24시간)
☐ 문서화 및 팀 공유
🔄 유지보수
☐ 인증서 만료 모니터링 설정
☐ 정기적인 보안 감사 일정 수립
☐ TLS 버전 및 암호 스위트 업데이트 계획
☐ 접근 로그 정기 검토
☐ 인증서 갱신 프로세스 문서화
☐ 재해 복구 계획 수립

댓글 작성
이 글에 대한 여러분의 생각을 들려주세요
로그인이 필요합니다
댓글을 작성하려면 먼저 로그인해주세요.
댓글 0
지식인의 숲 - 지적 재산권 보호 고지
지적 재산권 보호 고지
- 저작권 및 소유권: 본 컨텐츠는 재능넷의 독점 AI 기술로 생성되었으며, 대한민국 저작권법 및 국제 저작권 협약에 의해 보호됩니다.
- AI 생성 컨텐츠의 법적 지위: 본 AI 생성 컨텐츠는 재능넷의 지적 창작물로 인정되며, 관련 법규에 따라 저작권 보호를 받습니다.
- 사용 제한: 재능넷의 명시적 서면 동의 없이 본 컨텐츠를 복제, 수정, 배포, 또는 상업적으로 활용하는 행위는 엄격히 금지됩니다.
- 데이터 수집 금지: 본 컨텐츠에 대한 무단 스크래핑, 크롤링, 및 자동화된 데이터 수집은 법적 제재의 대상이 됩니다.
- AI 학습 제한: 재능넷의 AI 생성 컨텐츠를 타 AI 모델 학습에 무단 사용하는 행위는 금지되며, 이는 지적 재산권 침해로 간주됩니다.







아직 댓글이 없습니다.