
Ver3.0 🔍 로그 수집과 중앙 관리: ELK Stack 구성
🔍 로그 수집과 중앙 관리: ELK Stack 구성
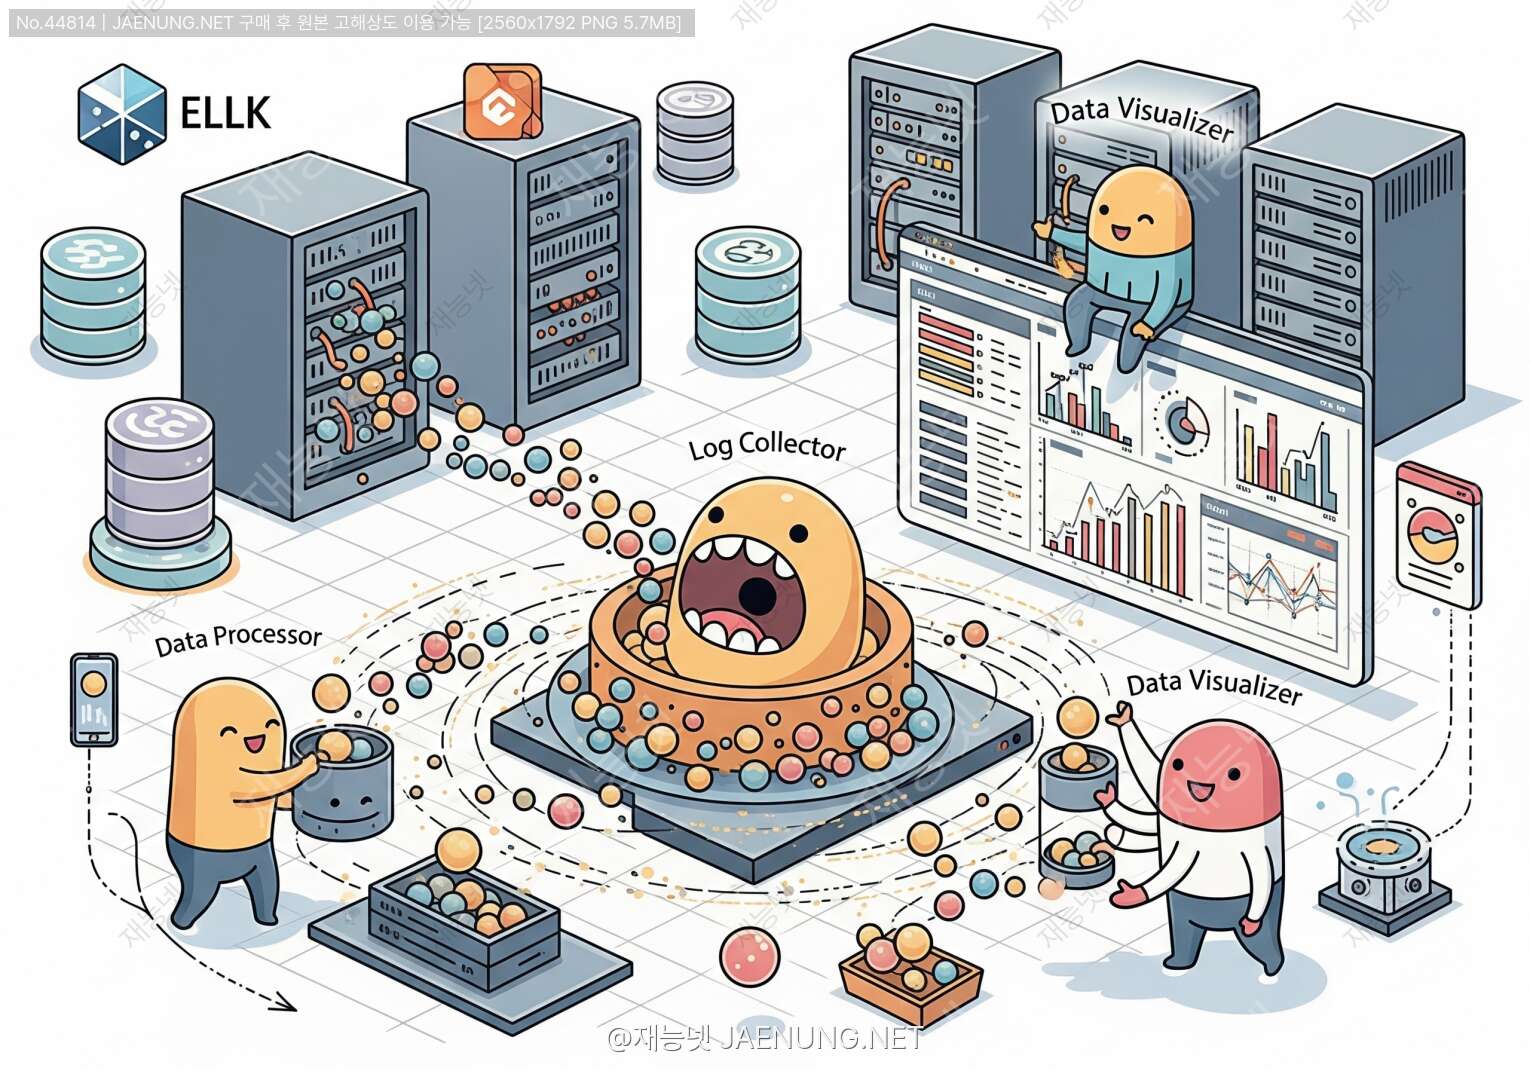
Elasticsearch, Logstash, Kibana로 완성하는 로그 관리 시스템
🎯 왜 로그 관리가 중요할까?
친구야, 서버 운영하다 보면 진짜 답답한 순간이 있어. 🤯
"어? 갑자기 서비스가 느려졌는데 왜 그런 거지?"
"에러가 났다는데 어디서 난 건지 모르겠어..."
"어제 밤에 무슨 일이 있었는지 확인하고 싶은데 로그가 너무 많아!"
이런 상황들, 개발자라면 한 번쯤은 겪어봤을 거야. 서버 하나만 관리할 때는 그냥 SSH 접속해서 tail -f 명령어로 로그 보면 되지만, 서버가 10대, 20대로 늘어나면? 😱 일일이 접속해서 확인하는 건 정말 비효율적이지.
바로 이럴 때 필요한 게 중앙 집중식 로그 관리 시스템이야! 그리고 그 중에서도 가장 유명하고 강력한 게 바로 ELK Stack이지. 💪
Elasticsearch: 로그를 저장하고 검색하는 검색 엔진
Logstash: 로그를 수집하고 가공하는 파이프라인
Kibana: 로그를 시각화하고 분석하는 대시보드
이 세 가지가 합쳐져서 완벽한 로그 관리 생태계를 만들어내는 거야! 🎨
🏗️ ELK Stack의 각 구성 요소 파헤치기
1️⃣ Elasticsearch: 검색의 마법사
Elasticsearch는 Apache Lucene 기반의 분산 검색 엔진이야. 🔎
쉽게 말하면, 엄청나게 많은 데이터 속에서도 원하는 정보를 빛의 속도로 찾아주는 친구지!
일반적인 데이터베이스는 LIKE '%error%' 같은 쿼리를 날리면 전체 데이터를 다 뒤져야 해서 느려. 하지만 Elasticsearch는 역색인(Inverted Index)이라는 특별한 방식으로 데이터를 저장해서, 검색이 정말 빨라! ⚡
일반 책의 목차는 "1장에 이런 내용, 2장에 저런 내용"이라고 되어 있지?
하지만 책 뒤에 있는 색인(Index)은 "에러라는 단어는 15페이지, 47페이지, 89페이지에 나온다"고 되어 있어.
Elasticsearch는 바로 이 색인 방식으로 데이터를 저장해! 그래서 특정 단어를 검색하면 바로 해당 문서들을 찾을 수 있는 거지. 📚
- ✅ 분산 처리: 데이터를 여러 노드에 나눠서 저장하고 처리
- ✅ 실시간 검색: 데이터가 들어오면 거의 즉시 검색 가능
- ✅ RESTful API: HTTP 기반으로 쉽게 사용 가능
- ✅ 스키마 프리: JSON 형식으로 자유롭게 데이터 저장
- ✅ 확장성: 노드만 추가하면 성능 향상 가능
2️⃣ Logstash: 데이터 파이프라인의 달인
Logstash는 데이터 수집과 가공을 담당하는 친구야. 🚰
마치 정수기처럼, 여러 곳에서 들어오는 지저분한 로그 데이터를 깨끗하게 정제해서 Elasticsearch로 보내주지.
Logstash의 동작 방식은 크게 세 단계로 나뉘어:
다양한 소스에서 데이터를 받아와. 파일, 데이터베이스, 메시지 큐, HTTP 등등... 정말 많은 입력 플러그인이 있어! 📥
받아온 데이터를 가공해. 파싱하고, 필드를 추가하거나 삭제하고, 형식을 변환하고... 이게 Logstash의 진짜 핵심이야! 🔧
가공된 데이터를 목적지로 보내. 주로 Elasticsearch로 보내지만, 파일이나 다른 시스템으로도 보낼 수 있어! 📤
예를 들어볼까? 웹 서버의 액세스 로그가 이렇게 생겼다고 해보자:
192.168.1.100 - - [15/Jan/2024:10:30:45 +0900] "GET /api/users HTTP/1.1" 200 1234
이 한 줄의 로그를 Logstash가 파싱하면:
{
  "client_ip": "192.168.1.100",
  "timestamp": "2024-01-15T10:30:45+09:00",
  "method": "GET",
  "path": "/api/users",
  "protocol": "HTTP/1.1",
  "status_code": 200,
  "response_size": 1234
}
이렇게 구조화된 JSON 데이터로 변환해주는 거야! 이제 각 필드별로 검색하고 분석할 수 있게 되지. 😎
3️⃣ Kibana: 데이터 시각화의 예술가
Kibana는 Elasticsearch에 저장된 데이터를 예쁘게 시각화해주는 도구야. 📊
숫자와 텍스트로만 가득한 로그를 보면 머리가 아프잖아? Kibana는 이걸 그래프, 차트, 지도 등으로 보여줘서 한눈에 이해할 수 있게 만들어줘!
Kibana로 할 수 있는 것들:
Discover 로그 데이터를 검색하고 탐색
Visualize 다양한 차트와 그래프 생성
Dashboard 여러 시각화를 모아서 대시보드 구성
Canvas 인포그래픽 스타일의 프레젠테이션 제작
Maps 지리 데이터를 지도에 표시
Machine Learning 이상 탐지와 예측 분석
Alerting 특정 조건에서 알림 발송
특히 대시보드 기능이 정말 유용해! 🎯
예를 들어 "실시간 서비스 모니터링 대시보드"를 만들면:
- 초당 요청 수 그래프
- 에러율 추이
- 응답 시간 분포
- 가장 많이 호출되는 API Top 10
- 지역별 접속자 지도
이런 것들을 한 화면에 모아서 볼 수 있어. 뭔가 문제가 생기면 바로 알아챌 수 있지! 🚨
🛠️ ELK Stack 설치하기
자, 이제 본격적으로 ELK Stack을 설치해보자! 💪
여기서는 Ubuntu 20.04 기준으로 설명할게. 다른 OS를 쓴다면 공식 문서를 참고하면 돼.
참고로, ELK Stack을 처음 설치하고 설정하는 게 좀 복잡할 수 있어. 만약 어려움을 겪는다면 재능넷에서 서버 구축 전문가의 도움을 받는 것도 좋은 방법이야! 🤝
📦 사전 준비사항
ELK Stack은 꽤 많은 리소스를 사용해. 최소한 이 정도는 필요해:
- CPU: 4코어 이상
- RAM: 8GB 이상 (권장 16GB)
- 디스크: 50GB 이상 (로그 양에 따라 더 필요)
- Java: OpenJDK 11 이상
1단계: Java 설치
ELK Stack의 모든 구성 요소는 Java로 만들어졌어. 그래서 먼저 Java를 설치해야 해! ☕
# Java 설치
sudo apt update
sudo apt install openjdk-11-jdk -y

# 설치 확인
java -version
2단계: Elasticsearch 설치
Elasticsearch부터 설치해보자. 공식 저장소를 추가하고 설치하는 방식이 가장 깔끔해!
# Elasticsearch GPG 키 추가
wget -qO - https://artifacts.elastic.co/GPG-KEY-elasticsearch | sudo apt-key add -

# 저장소 추가
echo "deb https://artifacts.elastic.co/packages/8.x/apt stable main" | sudo tee /etc/apt/sources.list.d/elastic-8.x.list

# Elasticsearch 설치
sudo apt update
sudo apt install elasticsearch -y

# 서비스 시작 및 자동 시작 설정
sudo systemctl start elasticsearch
sudo systemctl enable elasticsearch

# 설치 확인 (약간 시간이 걸릴 수 있어)
curl -X GET "localhost:9200/"
마지막 명령어를 실행하면 이런 응답이 와야 해:
{
  "name" : "your-hostname",
  "cluster_name" : "elasticsearch",
  "cluster_uuid" : "...",
  "version" : {
    "number" : "8.x.x",
    ...
  },
  "tagline" : "You Know, for Search"
}
Elasticsearch는 기본적으로 시스템 메모리의 절반을 사용하려고 해. 하지만 다른 서비스도 돌아가는 서버라면 메모리를 제한하는 게 좋아!
/etc/elasticsearch/jvm.options 파일에서:
-Xms4g (최소 힙 크기)
-Xmx4g (최대 힙 크기)
이렇게 설정하면 4GB로 제한할 수 있어. 두 값은 같게 설정하는 게 좋아!
3단계: Kibana 설치
이미 Elasticsearch 저장소를 추가했으니, Kibana 설치는 간단해!
# Kibana 설치
sudo apt install kibana -y

# 서비스 시작 및 자동 시작 설정
sudo systemctl start kibana
sudo systemctl enable kibana
Kibana는 기본적으로 localhost:5601에서 실행돼. 외부에서 접속하려면 설정을 바꿔야 해:
# Kibana 설정 파일 편집
sudo nano /etc/kibana/kibana.yml

# 다음 줄의 주석을 제거하고 수정
server.host: "0.0.0.0"
server.port: 5601
elasticsearch.hosts: ["http://localhost:9200"]

# Kibana 재시작
sudo systemctl restart kibana
이제 브라우저에서 http://서버IP:5601로 접속하면 Kibana 화면을 볼 수 있어! 🎉
4단계: Logstash 설치
마지막으로 Logstash를 설치하자!
# Logstash 설치
sudo apt install logstash -y

# 서비스 시작 및 자동 시작 설정
sudo systemctl start logstash
sudo systemctl enable logstash
Logstash는 설정 파일을 작성해야 제대로 동작해. 이건 다음 섹션에서 자세히 다룰게! 📝
⚙️ Logstash 설정하기
Logstash 설정이 ELK Stack에서 가장 중요하고도 복잡한 부분이야. 하지만 걱정 마! 차근차근 알아보면 어렵지 않아. 😊
Logstash 설정 파일은 /etc/logstash/conf.d/ 디렉토리에 .conf 확장자로 저장하면 돼.
기본 구조 이해하기
Logstash 설정 파일은 세 개의 섹션으로 구성돼:
input {
  # 데이터를 어디서 받을지
}

filter {
  # 데이터를 어떻게 가공할지
}

output {
  # 데이터를 어디로 보낼지
}
예제 1: 파일에서 로그 읽기
가장 기본적인 예제부터 시작해보자. 파일에서 로그를 읽어서 Elasticsearch로 보내는 설정이야:
input {
  file {
    path => "/var/log/nginx/access.log"
    start_position => "beginning"
    sincedb_path => "/dev/null"
  }
}

filter {
  grok {
    match => { "message" => "%{COMBINEDAPACHELOG}" }
  }

  date {
    match => [ "timestamp", "dd/MMM/yyyy:HH:mm:ss Z" ]
  }

  geoip {
    source => "clientip"
  }
}

output {
  elasticsearch {
    hosts => ["localhost:9200"]
    index => "nginx-logs-%{+YYYY.MM.dd}"
  }

  stdout {
    codec => rubydebug
  }
}
하나씩 뜯어보자! 🔍
- path: 읽을 파일 경로 (와일드카드 사용 가능)
- start_position: "beginning"은 파일 처음부터, "end"는 끝부터
- sincedb_path: 어디까지 읽었는지 기록하는 파일 (테스트용으로 /dev/null 사용)
- grok: 정규표현식으로 로그 파싱 (COMBINEDAPACHELOG는 미리 정의된 패턴)
- date: 타임스탬프 필드를 파싱해서 @timestamp로 설정
- geoip: IP 주소로 지리 정보 추가 (어느 나라에서 접속했는지 등)
- elasticsearch: Elasticsearch로 데이터 전송
- index: 인덱스 이름 (날짜별로 분리)
- stdout: 콘솔에도 출력 (디버깅용)
예제 2: Beats로 로그 수집하기
실제 운영 환경에서는 Filebeat나 Metricbeat 같은 경량 에이전트를 사용하는 게 더 효율적이야. 각 서버에 Beat를 설치하고, Logstash로 데이터를 보내는 방식이지! 🚀
input {
  beats {
    port => 5044
  }
}

filter {
  if [fields][log_type] == "nginx" {
    grok {
      match => { "message" => "%{COMBINEDAPACHELOG}" }
    }
  }
  else if [fields][log_type] == "application" {
    json {
      source => "message"
    }
  }

  mutate {
    remove_field => ["agent", "ecs", "host"]
  }
}

output {
  elasticsearch {
    hosts => ["localhost:9200"]
    index => "%{[fields][log_type]}-%{+YYYY.MM.dd}"
  }
}
이 설정은 Beats로부터 5044 포트로 데이터를 받아서, 로그 타입에 따라 다르게 처리해. 조건문을 사용해서 유연하게 처리할 수 있지! 💡
Grok 패턴 만들기
Grok은 정규표현식을 좀 더 읽기 쉽게 만든 거야. 자주 사용하는 패턴들이 미리 정의되어 있어서 편해!
예를 들어, 이런 로그가 있다고 해보자:
2024-01-15 10:30:45 INFO [UserService] User login: user@example.com from 192.168.1.100
이걸 파싱하는 Grok 패턴은:
%{TIMESTAMP_ISO8601:timestamp} %{LOGLEVEL:level} \[%{DATA:service}\] %{GREEDYDATA:message}
결과는 이렇게 나와:
{
  "timestamp": "2024-01-15 10:30:45",
  "level": "INFO",
  "service": "UserService",
  "message": "User login: user@example.com from 192.168.1.100"
}
Grok 패턴을 만들 때는 Kibana의 Dev Tools에 있는 Grok Debugger를 사용하면 정말 편해!
실제 로그를 넣고 패턴을 테스트해볼 수 있어서, 시행착오를 줄일 수 있지. 🎯
유용한 Filter 플러그인들
Grok 말고도 정말 많은 필터 플러그인이 있어. 자주 쓰는 것들을 소개할게!
| 플러그인 | 용도 | 예시 |
|---|---|---|
| mutate | 필드 추가/삭제/변경 | 필드명 변경, 타입 변환 |
| json | JSON 파싱 | JSON 형식 로그 처리 |
| csv | CSV 파싱 | CSV 형식 데이터 처리 |
| useragent | User-Agent 파싱 | 브라우저, OS 정보 추출 |
| drop | 이벤트 삭제 | 불필요한 로그 필터링 |
| ruby | Ruby 코드 실행 | 복잡한 커스텀 로직 |
예를 들어, mutate 플러그인으로 이런 것들을 할 수 있어:
filter {
  mutate {
    # 필드 추가
    add_field => { "environment" => "production" }

    # 필드명 변경
    rename => { "old_field" => "new_field" }

    # 필드 삭제
    remove_field => ["unnecessary_field"]

    # 타입 변환
    convert => { "response_time" => "integer" }

    # 소문자로 변환
    lowercase => ["username"]

    # 문자열 치환
    gsub => ["message", "/", "_"]
  }
}
🎨 Kibana로 데이터 시각화하기
이제 Elasticsearch에 로그 데이터가 쌓이기 시작했어! Kibana로 이 데이터를 예쁘게 시각화해보자. 🖼️
1단계: Index Pattern 생성
Kibana에서 데이터를 보려면 먼저 Index Pattern을 만들어야 해. 이건 "어떤 인덱스의 데이터를 볼 건지" 알려주는 거야.
이제 Discover 메뉴에서 로그를 볼 수 있어! 🎉
2단계: Discover로 로그 탐색하기
Discover는 로그를 검색하고 탐색하는 기본 도구야. 여기서 할 수 있는 것들:
시간 범위 선택
오른쪽 위에서 "Last 15 minutes", "Last 7 days" 등 선택 가능. 커스텀 범위도 설정할 수 있어!
검색 쿼리
검색창에 KQL(Kibana Query Language)이나 Lucene 쿼리 입력
예: response: 500 (500 에러만 보기)
예: clientip: "192.168.1.*" (특정 IP 대역)
필드 필터링
왼쪽에서 보고 싶은 필드만 선택해서 테이블 형태로 볼 수 있어
저장 및 공유
검색 조건을 저장해두고 나중에 다시 불러올 수 있어
3단계: Visualization 만들기
이제 본격적으로 시각화를 만들어보자! Kibana는 정말 다양한 차트 타입을 지원해. 📊
예제 1: 시간대별 요청 수 (Line Chart)
X축: Date Histogram, @timestamp 필드, Interval은 Auto
이렇게 하면 시간대별로 로그가 얼마나 들어왔는지 보여주는 그래프가 완성돼! 📈
예제 2: 상태 코드별 분포 (Pie Chart)
Field: response.keyword (상태 코드 필드)
Size: 10 (상위 10개)
200, 404, 500 등 상태 코드별로 비율을 보여주는 파이 차트가 만들어져! 🥧
예제 3: 지역별 접속자 (Map)
geoip 필터를 사용했다면, 지도에 접속자 위치를 표시할 수 있어!
Geospatial field: geoip.location
세계 지도에 접속자들이 점으로 찍혀서 나타나! 정말 멋지지? 🗺️
4단계: Dashboard 구성하기
여러 개의 시각화를 만들었으면, 이제 대시보드로 모아보자!
이제 한 화면에서 모든 중요한 지표를 볼 수 있어! 🎯
시간 범위를 바꾸면 모든 차트가 동시에 업데이트되고, 한 차트를 클릭하면 다른 차트들도 필터링돼. 정말 강력하지!
1. 중요한 지표를 위쪽에: 가장 중요한 KPI는 대시보드 상단에 배치
2. 색상 일관성: 같은 의미의 데이터는 같은 색상 사용
3. 적절한 크기: 너무 많은 차트를 넣지 말고, 각 차트가 충분히 보이도록
4. 자동 새로고침: 실시간 모니터링이 필요하면 Auto-refresh 설정
5. 필터 활용: 대시보드 레벨 필터로 전체 데이터 범위 조정
🚀 실전 활용 사례
이론은 충분히 배웠으니, 이제 실제로 어떻게 활용하는지 구체적인 사례를 보자! 💼
사례 1: 웹 애플리케이션 모니터링
온라인 쇼핑몰을 운영한다고 가정해보자. 🛒
여러 대의 웹 서버와 API 서버가 있고, 각각 로그를 남기고 있어.
- ✅ 실시간 트래픽 모니터링
- ✅ 에러 발생 즉시 감지
- ✅ 느린 API 찾아내기
- ✅ 사용자 행동 패턴 분석
- ✅ 보안 위협 탐지
구성 방법
1. 각 서버에 Filebeat 설치
# Filebeat 설치
sudo apt install filebeat -y

# 설정 파일 편집
sudo nano /etc/filebeat/filebeat.yml
filebeat.inputs:
- type: log
  enabled: true
  paths:
    - /var/log/nginx/access.log
  fields:
    log_type: nginx
    environment: production
    server_name: web-01

- type: log
  enabled: true
  paths:
    - /var/log/application/*.log
  fields:
    log_type: application
    environment: production
    server_name: web-01

output.logstash:
  hosts: ["logstash-server:5044"]
2. Logstash에서 로그 처리
input {
  beats {
    port => 5044
  }
}

filter {
  # 애플리케이션 로그 처리
  if [fields][log_type] == "application" {
    grok {
      match => { "message" => "%{TIMESTAMP_ISO8601:timestamp} %{LOGLEVEL:level} \[%{DATA:thread}\] %{DATA:logger} - %{GREEDYDATA:log_message}" }
    }

    # 에러 레벨에 따라 태그 추가
    if [level] == "ERROR" or [level] == "FATAL" {
      mutate {
        add_tag => ["error"]
      }
    }

    # 응답 시간 추출 (있는 경우)
    grok {
      match => { "log_message" => "response_time=(?<response_time>\d+)ms" }
      tag_on_failure => []
    }

    if [response_time] {
      mutate {
        convert => { "response_time" => "integer" }
      }

      # 느린 요청 태그 추가
      if [response_time] > 1000 {
        mutate {
          add_tag => ["slow_request"]
        }
      }
    }
  }

  # Nginx 로그 처리
  else if [fields][log_type] == "nginx" {
    grok {
      match => { "message" => "%{COMBINEDAPACHELOG}" }
    }

    geoip {
      source => "clientip"
    }

    useragent {
      source => "agent"
      target => "user_agent"
    }

    # 의심스러운 요청 탐지
    if [request] =~ /(\.\.|<script|union.*select|exec\()/i {
      mutate {
        add_tag => ["suspicious"]
      }
    }
  }

  # 공통 처리
  date {
    match => [ "timestamp", "ISO8601", "dd/MMM/yyyy:HH:mm:ss Z" ]
    target => "@timestamp"
  }

  mutate {
    remove_field => ["agent", "ecs"]
  }
}

output {
  elasticsearch {
    hosts => ["localhost:9200"]
    index => "%{[fields][log_type]}-%{[fields][environment]}-%{+YYYY.MM.dd}"
  }
}
3. Kibana 대시보드 구성
다음과 같은 시각화들을 만들어서 대시보드에 배치해:
상단 KPI 영역
- 현재 시간대 총 요청 수 (Metric)
- 에러율 (Metric, 빨간색으로 강조)
- 평균 응답 시간 (Metric)
- 활성 사용자 수 (Unique Count)
중간 트렌드 영역
- 시간대별 요청 수 (Line Chart)
- 상태 코드 분포 (Pie Chart)
- 응답 시간 분포 (Histogram)
- 가장 많이 호출된 API Top 10 (Bar Chart)
하단 상세 영역
- 지역별 접속자 (Map)
- 브라우저/OS 분포 (Pie Chart)
- 최근 에러 로그 (Data Table)
- 의심스러운 요청 (Data Table)
알림 설정
Kibana의 Alerting 기능으로 문제 발생 시 자동으로 알림을 받을 수 있어! 🚨
- Index: application-production-*
- Query: level: "ERROR"
- Threshold: Count > 10 (5분 동안 에러가 10개 이상 발생하면)
이제 에러가 급증하면 자동으로 Slack 메시지가 날아와! 📱
사례 2: 보안 로그 분석
ELK Stack은 보안 모니터링에도 정말 유용해. 🔒
SSH 로그인 시도, 방화벽 로그, 웹 공격 시도 등을 실시간으로 모니터링할 수 있어.
SSH 로그인 모니터링
filter {
  if [fields][log_type] == "auth" {
    grok {
      match => { "message" => "%{SYSLOGTIMESTAMP:syslog_timestamp} %{SYSLOGHOST:hostname} %{DATA:program}(?:\[%{POSINT:pid}\])?: %{GREEDYDATA:log_message}" }
    }

    # 로그인 실패 감지
    if [log_message] =~ /Failed password/ {
      grok {
        match => { "log_message" => "Failed password for (?:invalid user )?(?<username>\S+) from (?<source_ip>\S+)" }
      }

      mutate {
        add_tag => ["failed_login"]
      }
    }

    # 로그인 성공 감지
    else if [log_message] =~ /Accepted password/ {
      grok {
        match => { "log_message" => "Accepted password for (?<username>\S+) from (?<source_ip>\S+)" }
      }

      mutate {
        add_tag => ["successful_login"]
      }
    }

    # 지리 정보 추가
    if [source_ip] {
      geoip {
        source => "source_ip"
      }
    }
  }
}
이렇게 설정하면 Kibana에서:
- ✅ 로그인 실패 시도가 많은 IP 찾기
- ✅ 비정상적인 시간대의 로그인 감지
- ✅ 해외에서의 로그인 시도 모니터링
- ✅ 무차별 대입 공격(Brute Force) 탐지
사례 3: 비즈니스 분석
로그는 단순히 에러를 찾는 용도만이 아니야. 비즈니스 인사이트를 얻는 데도 활용할 수 있어! 📊
전자상거래 분석 예시
애플리케이션 로그에 이런 정보를 남긴다면:
2024-01-15 10:30:45 INFO [OrderService] Order created: order_id=12345, user_id=67890, amount=150000, payment_method=card, items=3
Logstash에서 파싱해서:
filter {
  grok {
    match => { "message" => "Order created: order_id=%{NUMBER:order_id}, user_id=%{NUMBER:user_id}, amount=%{NUMBER:amount}, payment_method=%{WORD:payment_method}, items=%{NUMBER:items}" }
  }

  mutate {
    convert => {
      "amount" => "integer"
      "items" => "integer"
    }
  }
}
Kibana에서 이런 분석이 가능해져:
💳 결제 수단별 선호도
🛍️ 평균 주문 금액
📦 평균 주문 상품 수
👥 재구매율 분석
🎯 프로모션 효과 측정
이런 식으로 ELK Stack을 활용하면 별도의 분석 도구 없이도 실시간으로 비즈니스 지표를 모니터링할 수 있어! 💡
⚡ 성능 최적화 팁
ELK Stack을 운영하다 보면 성능 문제에 부딪힐 수 있어. 특히 로그 양이 많아지면 더욱 그렇지. 여기 몇 가지 최적화 팁을 공유할게! 🚀
Elasticsearch 최적화
1. 인덱스 라이프사이클 관리 (ILM)
로그는 시간이 지나면 덜 중요해지지? 오래된 로그는 삭제하거나 압축해서 저장 공간을 절약할 수 있어.
Hot Phase (0일)
- 새로운 데이터가 들어오는 인덱스
- 빠른 SSD에 저장
- 검색과 쓰기가 빈번함
Warm Phase (7일 후)
- 검색은 가끔, 쓰기는 없음
- 일반 디스크로 이동
- 샤드 수 줄이기
Cold Phase (30일 후)
- 거의 검색하지 않음
- 압축해서 저장
- 느린 디스크 사용 가능
Delete Phase (90일 후)
- 인덱스 삭제
ILM 정책 설정 방법:
PUT _ilm/policy/logs-policy
{
  "policy": {
    "phases": {
      "hot": {
        "actions": {
          "rollover": {
            "max_size": "50GB",
            "max_age": "1d"
          }
        }
      },
      "warm": {
        "min_age": "7d",
        "actions": {
          "shrink": {
            "number_of_shards": 1
          },
          "forcemerge": {
            "max_num_segments": 1
          }
        }
      },
      "cold": {
        "min_age": "30d",
        "actions": {
          "freeze": {}
        }
      },
      "delete": {
        "min_age": "90d",
        "actions": {
          "delete": {}
        }
      }
    }
  }
}
2. 샤드 최적화
Elasticsearch는 데이터를 샤드(Shard)라는 단위로 나눠서 저장해. 샤드 개수가 너무 많거나 적으면 성능이 떨어져! 🎯
- 샤드 하나의 크기: 20GB ~ 50GB가 적당
- 노드당 샤드 개수: 20개 이하 권장
- 작은 인덱스는 샤드 1개로 충분
- 큰 인덱스는 노드 수만큼 샤드 생성
예: 100GB 데이터, 3개 노드 → 3개 샤드 (각 33GB)
3. 매핑 최적화
필드 타입을 적절히 설정하면 저장 공간과 검색 속도를 개선할 수 있어!
PUT /nginx-logs-2024.01.15
{
  "mappings": {
    "properties": {
      "@timestamp": {
        "type": "date"
      },
      "clientip": {
        "type": "ip"
      },
      "response": {
        "type": "short"  // 200, 404 등은 short로 충분
      },
      "bytes": {
        "type": "long"
      },
      "request": {
        "type": "text",
        "fields": {
          "keyword": {
            "type": "keyword",
            "ignore_above": 256
          }
        }
      },
      "message": {
        "type": "text",
        "index": false  // 검색 안 하는 필드는 인덱싱 비활성화
      }
    }
  }
}
Logstash 최적화
1. 파이프라인 워커 조정
Logstash는 기본적으로 CPU 코어 수만큼 워커를 생성해. 하지만 상황에 따라 조정이 필요할 수 있어.
# /etc/logstash/logstash.yml
pipeline.workers: 4  # 워커 수
pipeline.batch.size: 125  # 한 번에 처리할 이벤트 수
pipeline.batch.delay: 50  # 배치를 기다리는 시간(ms)
- CPU 집약적 필터 많음 → workers 늘리기
- 네트워크 I/O 많음 → batch.size 늘리기
- 실시간성 중요 → batch.delay 줄이기
- 메모리 부족 → batch.size 줄이기
2. 필터 최적화
Grok 패턴은 정규표현식이라 느릴 수 있어. 최적화 방법:
- ✅ 조건문 먼저 체크: 불필요한 필터 실행 방지
- ✅ 간단한 패턴 사용: GREEDYDATA보다 구체적인 패턴
- ✅ 필터 순서 최적화: 빠른 필터를 먼저 실행
- ✅ 불필요한 필드 삭제: mutate로 미리 제거
- ✅ 캐싱 활용: translate 플러그인으로 반복 조회 줄이기
filter {
  # 조건문으로 불필요한 처리 스킵
  if [fields][log_type] != "nginx" {
    drop {}
  }

  # 간단한 필터부터 실행
  mutate {
    remove_field => ["agent", "ecs", "host"]
  }

  # 복잡한 Grok은 나중에
  grok {
    match => { "message" => "%{COMBINEDAPACHELOG}" }
  }
}
Kibana 최적화
1. 검색 범위 제한
Kibana에서 "Last 30 days" 같은 넓은 범위로 검색하면 느려져. 필요한 범위만 검색하자! ⏰
- 일반 모니터링: Last 15 minutes
- 문제 조사: Last 1 hour
- 트렌드 분석: Last 7 days
- 장기 분석: 월별 인덱스 패턴 활용
2. 대시보드 최적화
- ✅ 시각화 개수 제한 (10개 이하 권장)
- ✅ 복잡한 집계 줄이기
- ✅ 자동 새로고침 간격 늘리기
- ✅ 필터 활용해서 데이터 양 줄이기
- ✅ 캐싱 활용 (Kibana 7.10+)
모니터링
ELK Stack 자체도 모니터링이 필요해! Elasticsearch의 Monitoring 기능을 활성화하면 클러스터 상태를 실시간으로 볼 수 있어. 📊
# Monitoring 활성화
PUT _cluster/settings
{
  "persistent": {
    "xpack.monitoring.collection.enabled": true
  }
}
Kibana의 Stack Monitoring 메뉴에서 확인할 수 있는 것들:
- 클러스터 상태 (Green/Yellow/Red)
- 노드별 CPU, 메모리, 디스크 사용량
- 인덱싱 속도, 검색 속도
- 샤드 분포
🚰 Logstash
- 파이프라인 처리량
- 이벤트 처리 속도
- 에러 발생 현황
🎨 Kibana
- 응답 시간
- 동시 사용자 수
- 메모리 사용량
🔒 보안 설정
ELK Stack을 인터넷에 노출할 때는 보안이 정말 중요해! 기본 설정으로는 인증도 없고 암호화도 안 되어 있거든. 😱
Elastic Stack 8.x부터는 보안 기능이 기본으로 활성화되지만, 제대로 설정하는 방법을 알아보자!
1. TLS/SSL 암호화
네트워크 통신을 암호화해서 중간에서 데이터를 가로채지 못하게 해야 해! 🔐
인증서 생성
# Elasticsearch 디렉토리로 이동
cd /usr/share/elasticsearch

# CA 인증서 생성
bin/elasticsearch-certutil ca

# 노드 인증서 생성
bin/elasticsearch-certutil cert --ca elastic-stack-ca.p12

# 인증서를 config 디렉토리로 복사
cp elastic-certificates.p12 /etc/elasticsearch/
chmod 660 /etc/elasticsearch/elastic-certificates.p12
chown root:elasticsearch /etc/elasticsearch/elastic-certificates.p12
Elasticsearch 설정
# /etc/elasticsearch/elasticsearch.yml
xpack.security.enabled: true
xpack.security.transport.ssl.enabled: true
xpack.security.transport.ssl.verification_mode: certificate
xpack.security.transport.ssl.keystore.path: elastic-certificates.p12
xpack.security.transport.ssl.truststore.path: elastic-certificates.p12

xpack.security.http.ssl.enabled: true
xpack.security.http.ssl.keystore.path: elastic-certificates.p12
2. 사용자 인증
기본 사용자들의 비밀번호를 설정하자!
# 자동으로 비밀번호 생성
bin/elasticsearch-setup-passwords auto

# 또는 수동으로 설정
bin/elasticsearch-setup-passwords interactive
생성되는 기본 사용자들:
👤 kibana_system: Kibana가 Elasticsearch에 접속할 때 사용
👤 logstash_system: Logstash가 모니터링 데이터 전송할 때 사용
👤 beats_system: Beats가 모니터링 데이터 전송할 때 사용
Kibana 설정
# /etc/kibana/kibana.yml
elasticsearch.username: "kibana_system"
elasticsearch.password: "생성된_비밀번호"
elasticsearch.ssl.verificationMode: none  # 자체 서명 인증서 사용 시
Logstash 설정
output {
  elasticsearch {
    hosts => ["https://localhost:9200"]
    user => "elastic"
    password => "생성된_비밀번호"
    ssl => true
    cacert => "/etc/logstash/ca.crt"
  }
}
3. 역할 기반 접근 제어 (RBAC)
모든 사람에게 모든 권한을 줄 순 없지! 역할을 만들어서 필요한 권한만 부여하자. 🎭
역할 생성 예시
POST /_security/role/logs_reader
{
  "cluster": ["monitor"],
  "indices": [
    {
      "names": ["logs-*"],
      "privileges": ["read", "view_index_metadata"]
    }
  ]
}
사용자 생성 및 역할 할당
POST /_security/user/john
{
  "password": "secure_password",
  "roles": ["logs_reader"],
  "full_name": "John Doe",
  "email": "john@example.com"
}
이제 john 사용자는 logs-* 인덱스만 읽을 수 있어! 👍
4. IP 필터링
특정 IP에서만 접속할 수 있도록 제한할 수도 있어.
# /etc/elasticsearch/elasticsearch.yml
xpack.security.http.filter.allow: ["192.168.1.0/24", "10.0.0.0/8"]
xpack.security.http.filter.deny: ["0.0.0.0/0"]
5. 감사 로깅 (Audit Logging)
누가 언제 무엇을 했는지 기록을 남기는 것도 중요해! 🕵️
# /etc/elasticsearch/elasticsearch.yml
xpack.security.audit.enabled: true
xpack.security.audit.logfile.events.include: ["access_granted", "access_denied", "authentication_failed"]
- ✅ TLS/SSL 암호화 활성화
- ✅ 기본 비밀번호 변경
- ✅ 불필요한 사용자 삭제
- ✅ 최소 권한 원칙 적용
- ✅ IP 화이트리스트 설정
- ✅ 정기적인 보안 업데이트
- ✅ 감사 로그 모니터링
- ✅ 백업 암호화
🔧 트러블슈팅
ELK Stack을 운영하다 보면 여러 문제에 부딪힐 수 있어. 자주 발생하는 문제들과 해결 방법을 정리해봤어! 🛠️
문제 1: Elasticsearch가 시작되지 않아요!
systemctl start elasticsearch 실행 후 바로 종료됨
원인
대부분 메모리 부족이나 설정 오류
해결 방법
1. 로그 확인: journalctl -u elasticsearch -n 100
2. 메모리 확인: free -h
3. JVM 힙 크기 조정: /etc/elasticsearch/jvm.options
4. 설정 파일 문법 확인: YAML 들여쓰기 주의!
문제 2: Elasticsearch 클러스터가 Yellow 상태예요
클러스터 상태가 Green이 아닌 Yellow
원인
복제본(Replica) 샤드가 할당되지 않음
단일 노드에서는 복제본을 만들 수 없어서 정상적인 상황!
해결 방법
단일 노드라면 복제본 개수를 0으로 설정:
PUT _settings
{
  "index": {
    "number_of_replicas": 0
  }
}
문제 3: Logstash가 데이터를 처리하지 않아요
Logstash는 실행 중인데 Elasticsearch에 데이터가 안 들어옴
원인
- 설정 파일 오류
- 입력 소스 연결 실패
- 필터 파싱 실패
해결 방법
1. 설정 파일 테스트:
/usr/share/logstash/bin/logstash -f /etc/logstash/conf.d/your-config.conf --config.test_and_exit
/usr/share/logstash/bin/logstash -f /etc/logstash/conf.d/your-config.conf --log.level=debug
output {
  stdout {
    codec => rubydebug
  }
}
문제 4: Kibana가 느려요
대시보드 로딩이 오래 걸리거나 타임아웃 발생
원인
- 너무 넓은 시간 범위 검색
- 복잡한 집계 쿼리
- Elasticsearch 성능 문제
해결 방법
1. 검색 범위 줄이기 (Last 15 minutes 등)
2. 시각화 개수 줄이기
3. 인덱스 패턴 최적화
4. Elasticsearch 샤드 상태 확인:
GET _cat/shards?v&h=index,shard,prirep,state,docs,store&s=store:desc
문제 5: 디스크 공간이 부족해요
Elasticsearch가 read-only 모드로 전환됨
원인
디스크 사용률이 95%를 넘으면 자동으로 쓰기 차단
해결 방법
1. 오래된 인덱스 삭제:
DELETE /logs-2023.01.*
PUT _all/_settings
{
  "index.blocks.read_only_allow_delete": null
}
4. 디스크 추가 또는 노드 추가
문제 6: Grok 패턴이 매칭되지 않아요
_grokparsefailure 태그가 붙음
원인
로그 형식과 Grok 패턴이 맞지 않음
해결 방법
1. Kibana Dev Tools의 Grok Debugger 사용
2. 실제 로그 샘플로 테스트
3. 패턴을 단계적으로 작성:
# 간단한 패턴부터 시작
%{TIMESTAMP_ISO8601:timestamp}

# 점진적으로 확장
%{TIMESTAMP_ISO8601:timestamp} %{LOGLEVEL:level}

# 최종 패턴
%{TIMESTAMP_ISO8601:timestamp} %{LOGLEVEL:level} \[%{DATA:service}\] %{GREEDYDATA:message}
문제 7: 메모리 부족 (Out of Memory)
Elasticsearch나 Logstash가 갑자기 종료됨
원인
JVM 힙 메모리 부족
해결 방법
1. 힙 크기 조정 (시스템 메모리의 50% 이하):
# Elasticsearch
# /etc/elasticsearch/jvm.options
-Xms4g
-Xmx4g

# Logstash
# /etc/logstash/jvm.options
-Xms2g
-Xmx2g
GET _nodes/stats/jvm?human
4. 배치 크기 줄이기
문제가 생기면 항상 로그부터 확인해!
Elasticsearch: /var/log/elasticsearch/
Logstash: /var/log/logstash/
Kibana: /var/log/kibana/
그리고 재능넷에서 ELK Stack 전문가의 도움을 받는 것도 좋은 방법이야! 복잡한 문제는 경험 많은 사람의 조언이 큰 도움이 되거든. 🤝
📚 추가 학습 자료
ELK Stack은 정말 방대한 생태계야. 여기서 다룬 내용은 기본적인 것들이고, 더 깊이 공부하고 싶다면 이런 자료들을 참고해봐! 📖
- Elasticsearch 공식 문서: elastic.co/guide/en/elasticsearch
- Logstash 공식 문서: elastic.co/guide/en/logstash
- Kibana 공식 문서: elastic.co/guide/en/kibana
- Beats 공식 문서: elastic.co/guide/en/beats
- Elastic 공식 트레이닝
- Udemy의 ELK Stack 강좌들
- YouTube의 Elastic 채널
- 한국어 블로그와 커뮤니티
- Docker Compose로 로컬 환경 구축
- Elastic Cloud 무료 체험판
- AWS/GCP의 Elasticsearch 서비스
- 가상 머신에 직접 설치
- Elastic 공식 포럼
- Stack Overflow의 elasticsearch 태그
- Reddit의 r/elasticsearch
- 한국 Elastic 사용자 그룹
다음 단계로 나아가기
기본을 마스터했다면, 이런 고급 주제들도 도전해봐! 🚀
1. Machine Learning
Elasticsearch의 ML 기능으로 이상 탐지와 예측 분석
2. APM (Application Performance Monitoring)
애플리케이션 성능을 실시간으로 모니터링
3. SIEM (Security Information and Event Management)
보안 이벤트 통합 관리
4. 클러스터 관리
다중 노드 클러스터 구성과 운영
5. 고가용성 (HA)
장애 대응과 무중단 운영
6. 성능 튜닝
대용량 데이터 처리 최적화
7. 커스텀 플러그인 개발
특수한 요구사항을 위한 플러그인 제작
🎬 마무리하며
와! 여기까지 읽었다면 정말 대단해! 👏
ELK Stack은 처음에는 복잡해 보이지만, 하나씩 차근차근 익히다 보면 정말 강력한 도구라는 걸 알게 될 거야.
로그 관리는 단순히 에러를 찾는 것 이상의 의미가 있어. 시스템의 건강 상태를 파악하고, 사용자 행동을 이해하고, 비즈니스 인사이트를 얻는 데 활용할 수 있지. 📊
ELK Stack을 잘 활용하면:
- ✅ 문제를 빠르게 발견하고 해결할 수 있어
- ✅ 시스템 성능을 지속적으로 개선할 수 있어
- ✅ 보안 위협을 조기에 탐지할 수 있어
- ✅ 데이터 기반의 의사결정을 할 수 있어
- ✅ 팀 전체의 생산성이 향상돼
처음 시작할 때는 작은 규모로 시작해봐. 한두 개의 서버 로그만 수집해서 기본적인 대시보드를 만들어보는 거야. 그러다 보면 점점 더 많은 것들을 모니터링하고 싶어질 거고, 자연스럽게 실력이 늘어날 거야! 💪
혹시 구축하다가 막히는 부분이 있거나, 더 전문적인 도움이 필요하다면 재능넷에서 ELK Stack 전문가를 찾아보는 것도 좋은 방법이야. 경험 많은 전문가의 조언 한마디가 며칠간의 삽질을 줄여줄 수 있거든! 😊
자, 이제 직접 ELK Stack을 설치하고 설정해보자! 실습이 최고의 학습 방법이니까. 화이팅! 🚀✨
로그와 함께하는 즐거운 개발 되세요! 😊

댓글 작성
이 글에 대한 여러분의 생각을 들려주세요
로그인이 필요합니다
댓글을 작성하려면 먼저 로그인해주세요.
댓글 0
지식인의 숲 - 지적 재산권 보호 고지
지적 재산권 보호 고지
- 저작권 및 소유권: 본 컨텐츠는 재능넷의 독점 AI 기술로 생성되었으며, 대한민국 저작권법 및 국제 저작권 협약에 의해 보호됩니다.
- AI 생성 컨텐츠의 법적 지위: 본 AI 생성 컨텐츠는 재능넷의 지적 창작물로 인정되며, 관련 법규에 따라 저작권 보호를 받습니다.
- 사용 제한: 재능넷의 명시적 서면 동의 없이 본 컨텐츠를 복제, 수정, 배포, 또는 상업적으로 활용하는 행위는 엄격히 금지됩니다.
- 데이터 수집 금지: 본 컨텐츠에 대한 무단 스크래핑, 크롤링, 및 자동화된 데이터 수집은 법적 제재의 대상이 됩니다.
- AI 학습 제한: 재능넷의 AI 생성 컨텐츠를 타 AI 모델 학습에 무단 사용하는 행위는 금지되며, 이는 지적 재산권 침해로 간주됩니다.







아직 댓글이 없습니다.