
Ver3.0 🔐 공개키 기반 구조(PKI)와 인증서 발급 과정: 디지털 세상의 신뢰를 만드는 마법 같은 기술
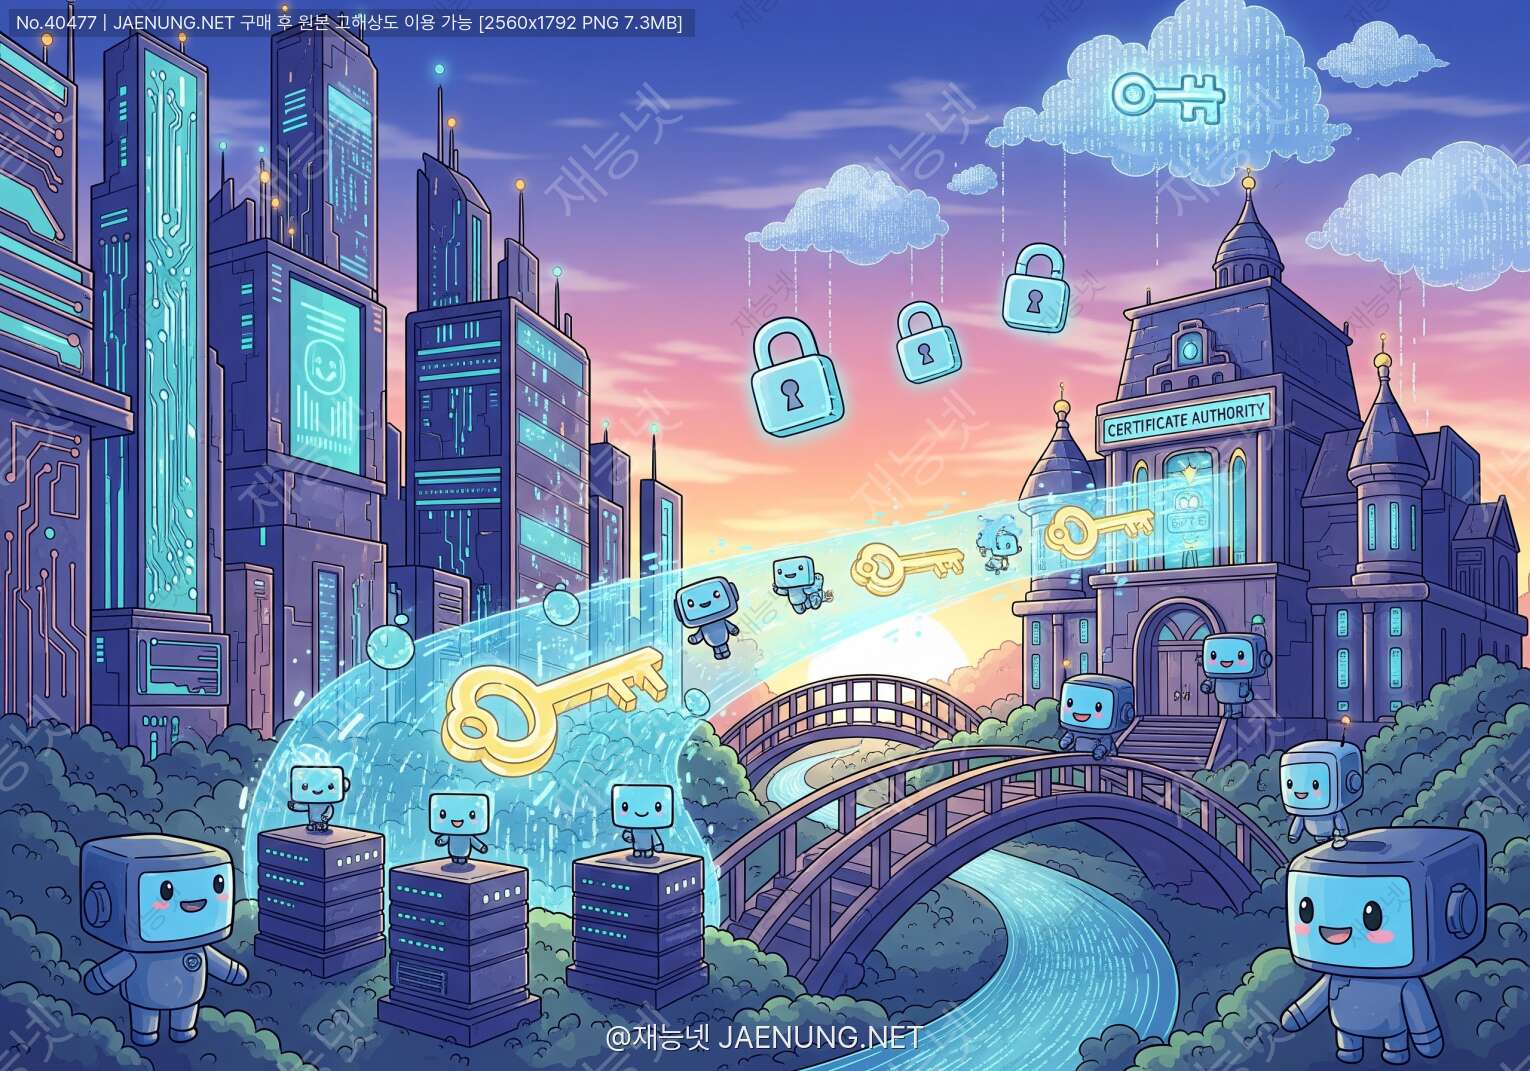
🔐 공개키 기반 구조(PKI)와 인증서 발급 과정: 디지털 세상의 신뢰를 만드는 마법 같은 기술
암호화부터 인증서 발급까지, 친구처럼 쉽게 풀어보는 보안의 핵심 원리 ✨
🎯 PKI가 뭐길래 이렇게 중요할까?
야, 너 인터넷으로 쇼핑할 때 카드번호 입력하는 거 무섭지 않아? 🛒 근데 신기하게도 우리는 매일 온라인 뱅킹하고, 로그인하고, 개인정보를 주고받잖아. 이게 다 가능한 이유가 바로 PKI(Public Key Infrastructure), 즉 공개키 기반 구조 덕분이야!
PKI는 쉽게 말해서 디지털 세상의 신분증 시스템이라고 생각하면 돼. 현실에서 주민등록증이나 여권으로 "나는 진짜 나야!"라고 증명하듯이, 인터넷에서는 디지털 인증서로 "이 웹사이트는 진짜 은행 사이트야!" 또는 "이 이메일은 정말 사장님이 보낸 거야!"라고 증명하는 거지. 🎭
요즘 프로그램 개발할 때 보안은 선택이 아니라 필수잖아? 특히 재능넷 같은 플랫폼에서 재능을 거래하거나, 민감한 데이터를 다루는 서비스를 만들 때는 더더욱 중요해. 그래서 오늘은 PKI의 작동 원리부터 인증서가 어떻게 발급되는지까지, 친구한테 설명하듯이 재미있게 파헤쳐볼 거야!
🔑 암호화의 기초: 대칭키 vs 비대칭키
PKI를 이해하려면 먼저 암호화의 기본 개념부터 알아야 해. 암호화는 크게 두 가지 방식이 있어.
1. 대칭키 암호화 (Symmetric Encryption) 🔐
이건 진짜 간단해. 문을 잠그는 열쇠와 여는 열쇠가 똑같은 거야. 예를 들어, 너랑 친구가 비밀 메시지를 주고받는다고 해보자. 둘 다 같은 비밀번호(키)를 알고 있으면, 그 비밀번호로 메시지를 암호화하고 복호화할 수 있지.
AES, DES, 3DES 같은 알고리즘이 대표적이야. 속도가 엄청 빠르다는 게 장점이지만, 문제가 하나 있어. 바로 "어떻게 안전하게 키를 공유하느냐"는 거야! 😰
인터넷에서 처음 만난 사람한테 비밀번호를 어떻게 안전하게 전달해? 누가 중간에 가로챌 수도 있잖아. 이게 바로 "키 배포 문제(Key Distribution Problem)"라고 불리는 고전적인 난제야.
• 처리 속도가 매우 빠름 ⚡
• 대용량 데이터 암호화에 적합
• 키 관리와 배포가 어려움
• 사용자가 n명이면 필요한 키는 n(n-1)/2개!
2. 비대칭키 암호화 (Asymmetric Encryption) 🗝️✨
자, 이제 진짜 마법 같은 기술이 등장해! 비대칭키 암호화는 1970년대에 개발된 혁명적인 아이디어인데, 두 개의 서로 다른 키를 사용하는 거야.
하나는 공개키(Public Key)라고 해서 누구에게나 공개해도 되는 키고, 다른 하나는 개인키(Private Key)라고 해서 절대 남한테 보여주면 안 되는 비밀 키야. 🎭
이 두 키는 수학적으로 연결되어 있어서, 공개키로 암호화한 건 개인키로만 풀 수 있고, 개인키로 암호화(서명)한 건 공개키로만 확인할 수 있어. 신기하지? 이게 바로 RSA, ECC(타원곡선암호) 같은 알고리즘의 핵심 원리야!
• 공개키: 자물쇠를 잠글 수만 있는 열쇠 (복사해서 다 나눠줘도 OK!)
• 개인키: 자물쇠를 열 수만 있는 열쇠 (절대 비밀! 🤫)
누구든 너한테 비밀 메시지를 보내고 싶으면, 네 공개키로 자물쇠를 잠그면 돼. 그럼 너만 가지고 있는 개인키로만 열 수 있지!
| 구분 | 대칭키 암호화 | 비대칭키 암호화 |
|---|---|---|
| 키 개수 | 1개 (공유) | 2개 (공개키 + 개인키) |
| 속도 | 매우 빠름 🚀 | 상대적으로 느림 🐢 |
| 키 배포 | 어려움 (안전한 채널 필요) | 쉬움 (공개키는 공개 가능) |
| 용도 | 대용량 데이터 암호화 | 키 교환, 디지털 서명 |
| 대표 알고리즘 | AES, DES, ChaCha20 | RSA, ECC, DSA |
🏛️ PKI의 핵심 구성요소들
자, 이제 본격적으로 PKI 시스템을 뜯어볼 시간이야! PKI는 여러 구성요소들이 유기적으로 협력하는 생태계라고 볼 수 있어. 마치 오케스트라처럼 각자의 역할이 있지. 🎼
1️⃣ 인증기관 (CA: Certificate Authority)
PKI의 심장이자 뇌라고 할 수 있는 게 바로 인증기관(CA)이야. 이 친구는 디지털 인증서를 발급하고 관리하는 신뢰받는 제3자 기관이지.
현실 세계로 비유하면 주민센터나 여권 발급 기관 같은 거야. 너의 신원을 확인하고 공식 문서를 발급해주는 거지. 인터넷에서는 VeriSign, DigiCert, Let's Encrypt 같은 회사들이 CA 역할을 해. 🏢
CA의 주요 역할:
• 인증서 발급 및 서명
• 인증서 소유자의 신원 확인
• 인증서 폐기 목록(CRL) 관리
• 키 쌍 생성 지원 (경우에 따라)
• 인증서 갱신 및 폐기 처리
2️⃣ 등록기관 (RA: Registration Authority)
CA의 업무를 도와주는 조수 같은 존재야. 직접 인증서를 발급하지는 않지만, 신청자의 신원을 확인하고 CA에게 "이 사람 확인했어요!"라고 알려주는 역할을 해. 📋
큰 조직에서는 RA를 따로 두는 경우가 많아. 예를 들어, 대기업에서 직원들한테 인증서를 발급할 때, 인사팀이나 IT팀이 RA 역할을 하면서 직원 신원을 확인하고, 실제 인증서 발급은 외부 CA가 하는 식이지.
3️⃣ 디지털 인증서 (Digital Certificate)
이게 바로 PKI의 최종 산물이자 핵심이야! 디지털 인증서는 X.509라는 국제 표준 형식을 따르는데, 쉽게 말해서 디지털 신분증이라고 보면 돼. 🎫
인증서 안에는 이런 정보들이 들어있어:
• 소유자 정보 (이름, 조직, 이메일 등)
• 공개키
• 발급자(CA) 정보
• 유효기간
• 일련번호
• CA의 디지털 서명
• 인증서 용도 및 확장 필드
가장 중요한 건 CA의 디지털 서명이야. 이게 있어야 "이 인증서는 진짜야!"라고 증명할 수 있거든. 마치 여권에 정부 도장이 찍혀있는 것처럼!
4️⃣ 인증서 저장소 (Certificate Repository)
발급된 인증서들을 보관하고 배포하는 데이터베이스야. 누구나 접근해서 공개키를 확인할 수 있도록 공개되어 있지. 보통 LDAP 서버나 웹 서버 형태로 운영돼. 📚
5️⃣ 인증서 폐기 목록 (CRL: Certificate Revocation List)
인증서도 유효기간 전에 폐기될 수 있어. 개인키가 유출됐다거나, 직원이 퇴사했다거나, 정보가 변경됐을 때 말이야. CRL은 이렇게 폐기된 인증서들의 블랙리스트라고 보면 돼. 🚫
요즘은 CRL보다 더 실시간으로 확인할 수 있는 OCSP(Online Certificate Status Protocol)도 많이 쓰여. 인증서 하나하나의 상태를 즉시 조회할 수 있거든!
루트 CA의 인증서는 자기 자신이 서명한 자체 서명 인증서(Self-Signed Certificate)야. 이 루트 인증서들은 운영체제나 브라우저에 미리 설치되어 있어서, 우리가 별도로 신뢰 설정을 하지 않아도 자동으로 신뢰하게 되는 거지! 🌳
🔐 디지털 서명: 진위를 증명하는 기술
PKI에서 정말 중요한 개념 중 하나가 바로 디지털 서명(Digital Signature)이야. 이건 현실 세계의 손으로 쓰는 서명과 비슷한데, 훨씬 더 강력하고 안전해! ✍️
디지털 서명은 두 가지 중요한 기능을 해:
1. 인증(Authentication) - "이 문서는 정말 철수가 만든 게 맞아!"
2. 무결성(Integrity) - "이 문서는 전송 중에 변조되지 않았어!"
작동 원리는 이래:
Step 2: 이 해시값을 발신자의 개인키로 암호화해
Step 3: 암호화된 해시값이 바로 디지털 서명이야!
Step 4: 원본 문서 + 디지털 서명을 함께 전송
🔍 디지털 서명 검증 과정
Step 1: 받은 문서의 해시값을 직접 계산해
Step 2: 디지털 서명을 발신자의 공개키로 복호화해
Step 3: 두 해시값을 비교해
Step 4: 같으면 ✅ 진짜! 다르면 ❌ 변조됨!
여기서 핵심은 개인키로 암호화하고 공개키로 복호화한다는 거야. 일반적인 암호화와는 반대 방향이지! 이렇게 하면 "이 서명은 개인키를 가진 사람만 만들 수 있다"는 걸 증명할 수 있어. 🎯
해시 함수를 쓰는 이유는 효율성 때문이야. 문서가 아무리 커도 해시값은 고정된 크기(예: SHA-256은 256비트)니까, 서명 크기가 일정하고 처리 속도도 빠르지!
해시 함수의 특성상 원본이 1비트만 바뀌어도 완전히 다른 해시값이 나오니까, 변조 탐지에도 완벽해!
📜 인증서 발급 과정: 단계별 완벽 가이드
자, 이제 가장 중요한 부분이야! 실제로 디지털 인증서가 어떻게 발급되는지 처음부터 끝까지 따라가보자. 마치 여권 발급받는 과정처럼 여러 단계를 거쳐야 해. 🎫
🔹 Step 1: 키 쌍 생성 (Key Pair Generation)
모든 건 여기서 시작해! 인증서를 받으려는 사람(또는 서버)이 먼저 공개키와 개인키 쌍을 생성해야 해.
이 과정은 보통 다음과 같은 도구로 할 수 있어:
• OpenSSL - 가장 널리 쓰이는 오픈소스 도구
• Java Keytool - Java 환경에서
• Windows Certificate Manager - Windows에서
• 각종 프로그래밍 라이브러리들
예를 들어 OpenSSL로 RSA 키 쌍을 만든다면:
# 2048비트 RSA 개인키 생성
openssl genrsa -out private.key 2048

# 개인키로부터 공개키 추출
openssl rsa -in private.key -pubout -out public.key
중요! 개인키는 절대 외부에 노출되면 안 돼! 🔒 이건 너만의 비밀이야. 공개키는 나중에 인증서에 포함되어 공개될 거고.
🔹 Step 2: CSR 생성 (Certificate Signing Request)
키 쌍을 만들었으면, 이제 CA에게 "인증서 좀 발급해주세요!"라고 요청해야 해. 이 요청서를 CSR이라고 불러. 📄
CSR에는 이런 정보들이 들어가:
• DN (Distinguished Name): 신청자의 식별 정보
- CN (Common Name): 도메인 이름 또는 사용자 이름
- O (Organization): 조직명
- OU (Organizational Unit): 부서명
- L (Locality): 도시
- ST (State): 주/도
- C (Country): 국가 코드
• 공개키: 앞에서 생성한 공개키
• 서명 알고리즘: 사용할 알고리즘 정보
• CSR 서명: 개인키로 서명 (공개키 소유 증명)
OpenSSL로 CSR 만들기:
# CSR 생성 (대화형)
openssl req -new -key private.key -out request.csr

# 또는 한 줄로
openssl req -new -key private.key -out request.csr \
  -subj "/C=KR/ST=Seoul/L=Gangnam/O=MyCompany/OU=IT/CN=www.example.com"
CSR은 Base64로 인코딩된 텍스트 파일이야. -----BEGIN CERTIFICATE REQUEST-----로 시작하는 걸 볼 수 있을 거야!
🔹 Step 3: 신원 확인 (Identity Verification)
CSR을 CA에 제출하면, CA는 신청자의 신원을 확인하는 과정을 거쳐. 이게 PKI의 신뢰성을 보장하는 핵심 단계야! 🔍
인증서 종류에 따라 검증 수준이 달라져:
| 인증서 종류 | 검증 수준 | 소요 시간 | 용도 |
|---|---|---|---|
| DV (Domain Validation) | 도메인 소유권만 확인 | 몇 분 ~ 몇 시간 | 개인 블로그, 소규모 사이트 |
| OV (Organization Validation) | 조직 실재 확인 | 1~3일 | 기업 웹사이트 |
| EV (Extended Validation) | 엄격한 법적 실체 확인 | 1~2주 | 금융, 전자상거래 |
DV 인증서는 가장 간단해. 보통 이메일이나 DNS 레코드, HTTP 파일 업로드 같은 방법으로 도메인 소유권만 확인해. Let's Encrypt 같은 무료 CA가 이 방식을 써. 🆓
OV 인증서는 사업자등록증, 법인등기부등본 같은 서류를 요구해. 전화 확인도 하고!
EV 인증서는 가장 까다로워. 법률 자문사나 회계사의 확인서까지 필요할 수 있어. 대신 브라우저 주소창에 회사 이름이 표시되는 특권을 얻지! (요즘은 UI가 바뀌어서 덜 눈에 띄긴 하지만)
🔹 Step 4: 인증서 발급 및 서명 (Certificate Issuance)
신원 확인이 끝나면, CA는 드디어 인증서를 발급해! 이 과정에서 CA는:
1. CSR의 정보를 바탕으로 X.509 인증서 구조를 만들어
2. 인증서에 고유한 일련번호(Serial Number)를 부여해
3. 유효기간을 설정해 (보통 1년, 최대 13개월)
4. CA 자신의 정보를 발급자(Issuer) 필드에 넣어
5. 인증서 전체를 CA의 개인키로 서명해! 🖊️
이 서명이 바로 인증서의 진위를 보증하는 핵심이야. CA의 공개키로 이 서명을 검증할 수 있으니까, "이 인증서는 진짜 CA가 발급한 게 맞다!"라고 확신할 수 있지.
• Version: X.509 버전 (보통 v3)
• Serial Number: 고유 일련번호
• Signature Algorithm: 서명 알고리즘 (예: SHA256-RSA)
• Issuer: 발급자(CA) 정보
• Validity: 유효기간 (Not Before ~ Not After)
• Subject: 소유자 정보
• Subject Public Key Info: 공개키 및 알고리즘
• Extensions: 확장 필드 (용도, SAN 등)
• Signature: CA의 디지털 서명
🔹 Step 5: 인증서 배포 및 설치 (Certificate Deployment)
발급된 인증서는 보통 .crt, .cer, .pem 같은 형식으로 제공돼. CA로부터 인증서 파일을 받으면, 이제 서버나 애플리케이션에 설치해야 해. 🔧
웹 서버 설치 예시:
Apache:
<VirtualHost *:443>
    ServerName www.example.com

    SSLEngine on
    SSLCertificateFile /path/to/certificate.crt
    SSLCertificateKeyFile /path/to/private.key
    SSLCertificateChainFile /path/to/chain.crt
</VirtualHost>
Nginx:
server {
    listen 443 ssl;
    server_name www.example.com;

    ssl_certificate /path/to/certificate.crt;
    ssl_certificate_key /path/to/private.key;
    ssl_trusted_certificate /path/to/chain.crt;
}
여기서 중요한 게 인증서 체인(Certificate Chain)이야! 중간 CA 인증서들도 함께 제공해야 브라우저가 루트 CA까지 신뢰 체인을 따라갈 수 있어. 🔗
🔹 Step 6: 인증서 검증 (Certificate Validation)
클라이언트(브라우저나 앱)가 서버에 접속하면, 서버는 인증서를 제시해. 그럼 클라이언트는 이 인증서를 검증하는 과정을 거쳐:
1. 체인 검증 🔗
• 인증서 체인을 따라 올라가며 각 단계의 서명을 확인
• 최종적으로 신뢰하는 루트 CA에 도달하는지 확인
2. 유효기간 확인 ⏰
• 현재 시간이 Not Before와 Not After 사이인지 확인
• 만료된 인증서는 거부!
3. 폐기 상태 확인 🚫
• CRL이나 OCSP로 인증서가 폐기되지 않았는지 확인
• 폐기된 인증서는 유효기간이 남아있어도 무효!
4. 도메인 일치 확인 🌐
• 인증서의 CN이나 SAN 필드가 접속한 도메인과 일치하는지 확인
• 와일드카드 인증서(*.example.com)도 지원
5. 용도 확인 🎯
• 인증서의 Key Usage, Extended Key Usage 필드 확인
• 서버 인증용 인증서를 클라이언트 인증에 쓸 수 없어!
🔄 인증서 갱신과 폐기
인증서는 영원하지 않아. 보안을 위해 유효기간이 있고, 필요하면 중간에 폐기할 수도 있어. 이 관리 과정도 PKI의 중요한 부분이야! ⏳
📅 인증서 갱신 (Certificate Renewal)
인증서가 만료되기 전에 갱신해야 해. 보통 만료 30일 전부터 갱신 알림이 와. 갱신 과정은 발급과 비슷해:
1. 새로운 키 쌍 생성 (권장) 또는 기존 키 재사용
2. 새 CSR 생성 및 제출
3. 간소화된 검증 (기존 고객이니까 빠름!)
4. 새 인증서 발급
5. 서버에 설치 및 이전 인증서 교체
자동 갱신 🤖
Let's Encrypt 같은 CA는 certbot 같은 도구로 자동 갱신을 지원해. 크론잡으로 설정해두면 알아서 갱신해주니까 편해!
# certbot 자동 갱신 (Let's Encrypt)
certbot renew --dry-run  # 테스트
certbot renew            # 실제 갱신

# 크론잡 설정 (매일 2번 체크)
0 0,12 * * * certbot renew --quiet
🚫 인증서 폐기 (Certificate Revocation)
유효기간이 남았어도 인증서를 폐기해야 하는 경우가 있어:
• 개인키가 유출되거나 도난당했을 때 🔓
• 인증서 정보가 변경되었을 때 (회사명, 도메인 등)
• 직원 퇴사나 서버 폐기
• 보안 정책 변경
• CA의 개인키가 손상되었을 때 (최악의 시나리오!)
폐기된 인증서는 CRL(Certificate Revocation List)에 등록돼. CRL은 주기적으로 업데이트되는 블랙리스트야.
CRL (Certificate Revocation List)
• 폐기된 인증서 목록을 파일로 배포
• 주기적으로 다운로드해서 확인
• 파일 크기가 커질 수 있음
• 오프라인 검증 가능
OCSP (Online Certificate Status Protocol)
• 실시간으로 인증서 상태 조회
• 개별 인증서만 확인하니까 효율적
• 네트워크 연결 필요
• 더 빠르고 현대적인 방식 ⚡
요즘은 OCSP Stapling도 많이 써. 서버가 미리 OCSP 응답을 받아서 클라이언트에게 제공하는 방식이야. 클라이언트가 직접 OCSP 서버에 접속할 필요가 없으니까 프라이버시도 보호되고 속도도 빨라!
🌐 실전 활용: HTTPS와 TLS/SSL
PKI의 가장 대표적인 활용 사례가 바로 HTTPS야! 우리가 매일 쓰는 웹사이트 보안의 핵심이지. 🔒
HTTPS는 HTTP에 TLS/SSL 프로토콜을 더한 거야. TLS(Transport Layer Security)는 SSL(Secure Sockets Layer)의 후속 버전인데, 아직도 SSL이라는 용어를 많이 써. (정확히는 TLS가 맞지만!)
🤝 TLS 핸드셰이크 과정
브라우저가 HTTPS 사이트에 접속할 때 일어나는 일을 단계별로 보자:
클라이언트가 서버에게 인사하며 지원하는 TLS 버전, 암호화 알고리즘 목록, 랜덤 데이터를 보내.
2. Server Hello 👋
서버가 응답하며 선택한 TLS 버전, 암호화 알고리즘, 서버의 랜덤 데이터를 보내.
3. Certificate 📜
서버가 자신의 인증서(체인 포함)를 클라이언트에게 전송.
4. Certificate Verify ✅
클라이언트가 인증서를 검증 (체인, 유효기간, 폐기 상태, 도메인 등).
5. Key Exchange 🔑
클라이언트가 Pre-Master Secret을 생성하고 서버의 공개키로 암호화해서 전송.
6. Session Key 생성 🎯
양쪽 모두 Pre-Master Secret과 랜덤 데이터들로 동일한 Session Key(대칭키)를 생성.
7. Finished 🎉
이제부터 Session Key로 대칭키 암호화 통신 시작!
여기서 핵심은 비대칭키 암호화로 대칭키를 안전하게 교환한다는 거야! 그 다음부터는 빠른 대칭키 암호화로 실제 데이터를 주고받지. 두 방식의 장점을 모두 활용하는 똑똑한 설계야! 🧠
하지만 PKI 덕분에 서버는 CA가 서명한 인증서로 자신의 정체를 증명할 수 있어. 클라이언트는 신뢰하는 CA의 서명을 확인함으로써 "이 서버는 진짜야!"라고 확신할 수 있지. 이게 바로 PKI의 핵심 가치야! 🛡️
💻 프로그래밍에서의 PKI 활용
개발자라면 PKI를 코드로 다룰 일이 많아. 각 언어별로 어떻게 활용하는지 살펴보자! 👨💻
🐍 Python
import ssl
import socket
from cryptography import x509
from cryptography.hazmat.backends import default_backend

# 인증서 로드
with open('certificate.pem', 'rb') as f:
    cert_data = f.read()
    cert = x509.load_pem_x509_certificate(cert_data, default_backend())

# 인증서 정보 확인
print(f"Subject: {cert.subject}")
print(f"Issuer: {cert.issuer}")
print(f"Valid from: {cert.not_valid_before}")
print(f"Valid until: {cert.not_valid_after}")

# HTTPS 요청 (인증서 검증)
import requests
response = requests.get('https://example.com', verify=True)

# SSL 소켓 생성
context = ssl.create_default_context()
with socket.create_connection(('example.com', 443)) as sock:
    with context.wrap_socket(sock, server_hostname='example.com') as ssock:
        cert = ssock.getpeercert()
        print(cert)
☕ Java
import java.security.KeyStore;
import java.security.cert.Certificate;
import java.security.cert.X509Certificate;
import javax.net.ssl.SSLContext;
import javax.net.ssl.TrustManagerFactory;

// KeyStore 로드
KeyStore keyStore = KeyStore.getInstance("JKS");
keyStore.load(new FileInputStream("keystore.jks"), "password".toCharArray());

// 인증서 가져오기
Certificate cert = keyStore.getCertificate("alias");
if (cert instanceof X509Certificate) {
    X509Certificate x509 = (X509Certificate) cert;
    System.out.println("Subject: " + x509.getSubjectDN());
    System.out.println("Issuer: " + x509.getIssuerDN());
    System.out.println("Valid until: " + x509.getNotAfter());
}

// SSL 컨텍스트 설정
TrustManagerFactory tmf = TrustManagerFactory.getInstance(
    TrustManagerFactory.getDefaultAlgorithm());
tmf.init(keyStore);

SSLContext sslContext = SSLContext.getInstance("TLS");
sslContext.init(null, tmf.getTrustManagers(), null);

// HTTPS 연결에 사용
HttpsURLConnection.setDefaultSSLSocketFactory(sslContext.getSocketFactory());
🟦 Node.js
const https = require('https');
const fs = require('fs');
const tls = require('tls');

// HTTPS 서버 생성
const options = {
    key: fs.readFileSync('private.key'),
    cert: fs.readFileSync('certificate.crt'),
    ca: fs.readFileSync('ca-bundle.crt')  // 인증서 체인
};

https.createServer(options, (req, res) => {
    res.writeHead(200);
    res.end('Hello Secure World!');
}).listen(443);

// 인증서 정보 확인
const cert = tls.parseCertificate(fs.readFileSync('certificate.crt'));
console.log('Subject:', cert.subject);
console.log('Issuer:', cert.issuer);
console.log('Valid from:', cert.valid_from);
console.log('Valid to:', cert.valid_to);

// HTTPS 요청 (인증서 검증)
const axios = require('axios');
axios.get('https://example.com', {
    httpsAgent: new https.Agent({
        rejectUnauthorized: true  // 인증서 검증 활성화
    })
});• 인증서 검증을 절대 비활성화하지 마! verify=False나 rejectUnauthorized: false 같은 설정은 보안 구멍이야. 🕳️
• 개인키 파일은 절대 Git에 커밋하지 마! .gitignore에 추가하고, 환경 변수나 비밀 관리 시스템을 사용해.
• 인증서 만료 알림을 설정해두자. 만료되면 서비스가 중단될 수 있어! ⏰
🏢 기업 환경에서의 PKI
큰 조직에서는 자체 PKI 인프라를 구축하는 경우가 많아. 특히 내부 시스템이나 직원 인증에 사용하지. 🏛️
🔧 내부 CA 구축
조직 내부에서만 사용하는 Private CA를 운영할 수 있어. 이렇게 하면:
장점 ✅
• 비용 절감 (외부 CA 비용 없음)
• 완전한 통제권
• 빠른 발급 및 관리
• 커스텀 정책 적용 가능
단점 ❌
• 초기 구축 및 유지보수 비용
• 보안 책임이 무거움
• 외부에서는 신뢰받지 못함
• 전문 인력 필요
대표적인 솔루션:
• Microsoft AD CS (Active Directory Certificate Services)
• OpenSSL CA
• EJBCA (오픈소스 PKI)
• HashiCorp Vault (PKI 엔진 포함)
🎫 클라이언트 인증서
서버만 인증서를 가지는 게 아니야! 클라이언트(사용자나 기기)도 인증서를 가질 수 있어. 이를 상호 TLS(mTLS: Mutual TLS)라고 해. 🤝
사용 사례:
• VPN 접속 인증
• 내부 시스템 접근 제어
• IoT 기기 인증
• API 클라이언트 인증
• 마이크로서비스 간 통신
이렇게 하면 "너 누구야?"를 양방향으로 확인할 수 있어서 보안이 훨씬 강화돼! 🔐
🚀 최신 트렌드와 미래
PKI 기술도 계속 진화하고 있어. 최신 트렌드를 알아보자! 🌟
📱 모바일 PKI
스마트폰에 인증서를 저장하고 활용하는 기술이야. 한국의 공인인증서(현재는 공동인증서)가 대표적인 예지. 요즘은 생체인증과 결합해서 더 편리하고 안전해졌어! 📲
☁️ 클라우드 PKI
AWS Certificate Manager, Google Cloud Certificate Manager 같은 서비스들이 인증서 관리를 자동화해줘. 발급, 갱신, 배포가 모두 자동이니까 개발자는 코드에만 집중할 수 있지! ☁️
특히 재능넷 같은 플랫폼을 개발할 때, 클라우드 PKI 서비스를 활용하면 보안 인프라 구축이 훨씬 쉬워져!
🔮 포스트 양자 암호(Post-Quantum Cryptography)
양자 컴퓨터가 상용화되면 현재의 RSA, ECC 같은 알고리즘이 뚫릴 수 있어! 😱 그래서 양자 컴퓨터에도 안전한 새로운 암호 알고리즘을 개발 중이야.
NIST(미국 표준기술연구소)가 2024년에 포스트 양자 암호 표준을 발표했고, 앞으로 PKI 시스템들이 이 새로운 알고리즘으로 전환될 거야. 미래를 대비하는 거지! 🚀
🎯 자동화된 인증서 관리
ACME(Automatic Certificate Management Environment) 프로토콜 덕분에 인증서 발급과 갱신이 완전 자동화됐어. Let's Encrypt가 이 프로토콜을 사용하지.
앞으로는 인증서 관리를 신경 쓸 필요가 거의 없어질 거야. 시스템이 알아서 다 해주니까! 🤖
🌐 Certificate Transparency
모든 인증서 발급을 공개 로그에 기록하는 시스템이야. 이렇게 하면 누군가 불법으로 인증서를 발급받아도 바로 발견할 수 있어. 투명성이 보안을 강화하는 거지! 🔍
Google Chrome 같은 브라우저들은 이제 CT 로그에 등록되지 않은 인증서를 신뢰하지 않아.
💡 실무 베스트 프랙티스
PKI를 실제로 운영할 때 알아두면 좋은 팁들을 정리해봤어! 🎓
• 키 길이는 최소 2048비트 (RSA 기준), 가능하면 4096비트
• 오래된 알고리즘(MD5, SHA-1) 사용 금지
• 개인키 백업은 암호화된 형태로, 접근 권한 엄격히 제한
• 하드웨어 보안 모듈(HSM) 사용 고려 (고가치 키의 경우)
• 만료 알림 시스템 구축 (이메일, 모니터링 도구)
• 인증서 인벤토리 관리 (어디에 뭐가 설치되어 있는지)
• 정기적인 인증서 감사
• 폐기 절차 문서화 및 자동화
• SAN(Subject Alternative Name)으로 여러 도메인 커버
• 로드 밸런서에서 SSL 종료(SSL Termination) 고려
• 인증서 체인 완전성 확인 (중간 CA 포함)
• CDN 사용 시 인증서 관리 전략
• 멀티 도메인 인증서로 비용 절감
• 클라우드 제공 인증서 서비스 활용
• 내부 시스템은 Private CA 구축 고려
• 인증서 유효기간 최대 활용 (하지만 보안과 균형 맞추기)
• 개인키를 Git에 커밋
• 자체 서명 인증서를 운영 환경에 사용
• 인증서 검증 비활성화
• 중간 CA 인증서 누락
• 도메인 불일치 (www 유무 등)
• 혼합 콘텐츠 (HTTPS 페이지에서 HTTP 리소스 로드)
🎓 학습 리소스와 도구
PKI를 더 깊이 공부하고 싶다면 이런 리소스들을 활용해봐! 📚
🛠️ 유용한 도구들
OpenSSL - PKI의 스위스 아미 나이프! 거의 모든 걸 할 수 있어
certbot - Let's Encrypt 인증서 자동 관리
mkcert - 로컬 개발용 신뢰받는 인증서 생성
SSL Labs - 웹사이트 SSL/TLS 설정 테스트 (ssllabs.com)
Certificate Decoder - 인증서 내용 분석 도구
Wireshark - TLS 핸드셰이크 패킷 분석
📖 학습 자료
• RFC 5280 - X.509 인증서 표준
• RFC 8446 - TLS 1.3 명세
• NIST 암호 표준 문서들
• "Applied Cryptography" by Bruce Schneier
• "Bulletproof SSL and TLS" by Ivan Ristić
• OWASP 보안 가이드
2. Let's Encrypt로 실제 도메인에 HTTPS 적용
3. mTLS로 클라이언트 인증 구현
4. Wireshark로 TLS 핸드셰이크 분석
5. 인증서 만료 모니터링 스크립트 작성
6. 자동 갱신 시스템 구축
직접 해보는 게 가장 좋은 학습 방법이야! 💪
🌟 마무리하며
와, 여기까지 읽었다면 정말 대단해! 👏 PKI는 처음엔 복잡해 보이지만, 하나씩 뜯어보면 논리적이고 아름다운 시스템이야.
핵심만 다시 정리하면:
1. PKI는 디지털 신뢰의 기반 🏛️
공개키 암호화와 인증서를 통해 인터넷에서 안전한 통신과 신원 확인이 가능해져.
2. 인증서는 디지털 신분증 🎫
CA가 서명한 인증서로 "나는 진짜야!"를 증명할 수 있어.
3. 신뢰 체인이 핵심 🔗
루트 CA부터 최종 엔티티까지 이어지는 신뢰의 사슬이 보안을 보장해.
4. 관리가 중요해 ⚙️
발급, 갱신, 폐기 등 생명주기 관리를 잘해야 안전한 시스템을 유지할 수 있어.
5. 계속 진화 중 🚀
양자 컴퓨터 시대를 대비하고, 자동화가 더욱 발전하고 있어.
프로그램을 개발할 때, 특히 재능넷 같은 플랫폼에서 사용자 데이터를 다룰 때, PKI는 선택이 아니라 필수야. HTTPS는 기본이고, API 인증, 데이터 암호화, 디지털 서명 등 다양한 곳에 활용할 수 있어. 🔐
보안은 한 번 설정하고 끝나는 게 아니야. 지속적으로 관리하고, 최신 트렌드를 따라가고, 취약점을 점검해야 해. 하지만 그만큼 가치 있는 투자지! 사용자의 신뢰를 얻는 것보다 중요한 게 뭐가 있겠어? 😊
자, 이제 너도 PKI 전문가의 길에 한 걸음 다가갔어! 실제 프로젝트에 적용해보면서 더 깊이 이해하게 될 거야. 궁금한 게 생기면 공식 문서를 찾아보고, 커뮤니티에 질문하고, 직접 실험해봐. 그게 진짜 배움이니까! 🎓
Happy Coding, and Stay Secure! 🔒✨
🎉 PKI와 인증서의 세계, 재미있었지? 🎉
이제 당신도 디지털 보안의 수호자! 🛡️

댓글 작성
이 글에 대한 여러분의 생각을 들려주세요
로그인이 필요합니다
댓글을 작성하려면 먼저 로그인해주세요.
댓글 0
지식인의 숲 - 지적 재산권 보호 고지
지적 재산권 보호 고지
- 저작권 및 소유권: 본 컨텐츠는 재능넷의 독점 AI 기술로 생성되었으며, 대한민국 저작권법 및 국제 저작권 협약에 의해 보호됩니다.
- AI 생성 컨텐츠의 법적 지위: 본 AI 생성 컨텐츠는 재능넷의 지적 창작물로 인정되며, 관련 법규에 따라 저작권 보호를 받습니다.
- 사용 제한: 재능넷의 명시적 서면 동의 없이 본 컨텐츠를 복제, 수정, 배포, 또는 상업적으로 활용하는 행위는 엄격히 금지됩니다.
- 데이터 수집 금지: 본 컨텐츠에 대한 무단 스크래핑, 크롤링, 및 자동화된 데이터 수집은 법적 제재의 대상이 됩니다.
- AI 학습 제한: 재능넷의 AI 생성 컨텐츠를 타 AI 모델 학습에 무단 사용하는 행위는 금지되며, 이는 지적 재산권 침해로 간주됩니다.
아직 댓글이 없습니다.