

Ver3.0 🛡️ 리눅스 능력(Capabilities) 관리
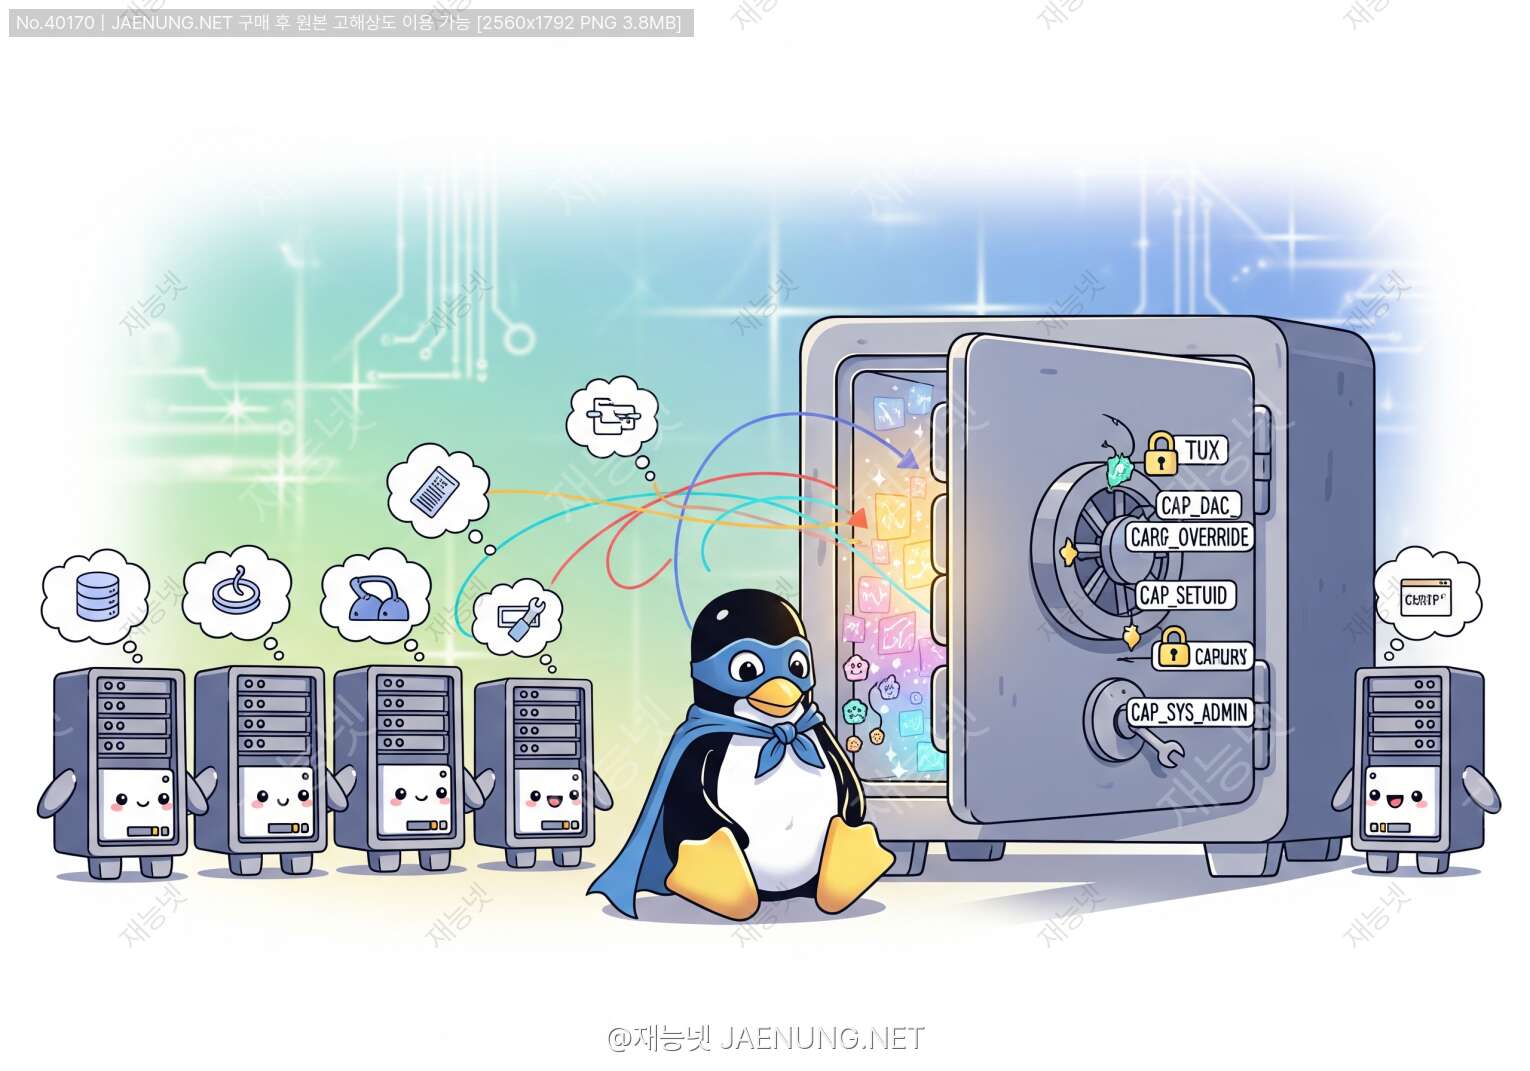
🛡️ 리눅스 능력(Capabilities) 관리
운영체제 보안의 핵심, 세밀한 권한 제어의 세계로!
🎯 리눅스 Capabilities, 왜 알아야 할까?
여러분, 리눅스 시스템에서 프로그램을 개발하다 보면 이런 고민 한 번쯤 해보셨을 거예요. "이 프로그램이 80번 포트를 열어야 하는데, root 권한을 줘야 하나?" 🤔
전통적으로 리눅스는 권한을 딱 두 가지로 나눴어요. 일반 사용자(unprivileged)와 슈퍼유저(root). 마치 "평민 아니면 왕" 같은 극단적인 구조였죠. 근데 생각해보세요. 단지 네트워크 포트 하나 열려고 프로그램에 root 권한을 주는 건 마치 편의점 가는데 Ferrari를 몰고 가는 것과 같아요. 완전 오버죠! 😅
바로 이런 문제를 해결하기 위해 등장한 게 Capabilities입니다. root의 막강한 권한을 잘게 쪼개서, 필요한 권한만 딱 줄 수 있게 만든 거예요. 보안 측면에서 엄청난 혁신이었죠!
📚 Capabilities의 역사와 배경
Capabilities는 POSIX 1003.1e 초안에서 처음 제안되었어요. 비록 이 표준은 공식적으로 채택되지 않았지만, 리눅스 커널 2.2 버전부터 부분적으로 구현되기 시작했죠. 그리고 커널 2.6.24 버전에서 파일 기반 capabilities가 추가되면서 본격적으로 실용화되었어요! 🎉
왜 이런 시스템이 필요했을까요? 전통적인 Unix 시스템에서는 특정 작업(privileged operations)을 수행하려면 무조건 root 권한이 필요했어요. 예를 들어:
• 1024번 이하의 포트 바인딩 🔌
• 시스템 시간 변경 ⏰
• 다른 사용자의 프로세스 종료 ⚡
• 파일 소유권 변경 📁
• 네트워크 인터페이스 설정 🌐
이런 작업들을 위해 프로그램에 setuid root 비트를 설정하면, 그 프로그램은 실행되는 동안 완전한 root 권한을 갖게 돼요. 보안 관점에서 보면 정말 위험한 일이죠! 만약 그 프로그램에 버그나 취약점이 있다면? 공격자가 시스템 전체를 장악할 수 있는 거예요. 😱
🔍 Capabilities의 구조와 종류
리눅스 capabilities는 root 권한을 약 40여 개의 독립적인 권한으로 나눠요. 각 capability는 CAP_로 시작하는 이름을 가지고 있죠. 주요 capabilities를 살펴볼까요?
🌐 네트워크 관련 Capabilities
1024번 이하의 특권 포트(privileged port)에 바인딩할 수 있는 권한이에요. 웹 서버나 메일 서버처럼 80번, 443번 포트를 사용하는 프로그램에 필수적이죠!
CAP_NET_ADMIN
네트워크 인터페이스 설정, 라우팅 테이블 수정, 방화벽 규칙 설정 등 네트워크 관리 작업을 수행할 수 있어요. 네트워크 관리 도구에 필요한 권한이에요.
CAP_NET_RAW
RAW 소켓과 PACKET 소켓을 사용할 수 있는 권한이에요. ping 명령어나 네트워크 스니퍼 같은 도구에 필요하죠. 🔧
💾 파일 시스템 관련 Capabilities
파일의 읽기, 쓰기, 실행 권한 검사를 무시할 수 있어요. DAC는 Discretionary Access Control의 약자예요. 백업 프로그램 같은 곳에서 유용하게 쓰이죠.
CAP_DAC_READ_SEARCH
파일 읽기와 디렉토리 검색 권한 검사를 무시할 수 있어요. CAP_DAC_OVERRIDE보다는 제한적인 권한이에요.
CAP_CHOWN
파일의 소유자(UID)와 그룹(GID)을 임의로 변경할 수 있는 권한이에요. 파일 관리 도구에 필요하죠.
CAP_FOWNER
파일 소유자가 아니어도 파일의 권한, 타임스탬프 등을 수정할 수 있어요. 📝
⚙️ 시스템 관리 관련 Capabilities
다양한 시스템 관리 작업을 수행할 수 있는 권한이에요. 마운트, 스왑 설정, 호스트명 변경 등 정말 많은 작업이 포함되어 있어서 "만능 capability"라고 불리기도 해요. 하지만 그만큼 조심해서 사용해야 하죠! ⚡
CAP_SYS_TIME
시스템 시간과 하드웨어 클럭을 설정할 수 있어요. NTP 데몬 같은 시간 동기화 프로그램에 필요해요.
CAP_SYS_BOOT
시스템을 재부팅할 수 있는 권한이에요. reboot() 시스템 콜을 사용할 수 있죠.
CAP_SYS_MODULE
커널 모듈을 로드하고 언로드할 수 있어요. 시스템 보안에 매우 중요한 권한이라 신중하게 다뤄야 해요! 🔐
👤 프로세스 관련 Capabilities
다른 사용자의 프로세스에 시그널을 보낼 수 있어요. 프로세스 관리 도구에 필요한 권한이죠.
CAP_SETUID / CAP_SETGID
프로세스의 UID와 GID를 임의로 변경할 수 있어요. 사용자 전환이 필요한 데몬 프로그램에서 사용돼요.
CAP_SYS_PTRACE
다른 프로세스를 ptrace()로 추적하고 디버깅할 수 있어요. 디버거나 프로파일링 도구에 필요하죠. 🐛
CAP_SYS_NICE
프로세스의 우선순위(nice value)를 변경하고, 실시간 스케줄링 정책을 설정할 수 있어요.
🔒 보안 관련 Capabilities
다른 프로세스의 capabilities를 변경할 수 있어요. 매우 강력한 권한이라 조심해야 해요!
CAP_SETFCAP
파일에 capabilities를 설정할 수 있는 권한이에요. 시스템 관리자에게 필요한 권한이죠.
CAP_SYS_CHROOT
chroot() 시스템 콜을 사용해서 루트 디렉토리를 변경할 수 있어요. 샌드박스 환경 구축에 유용해요. 📦
🎭 Capabilities의 세 가지 세트
각 프로세스와 파일은 capabilities를 세 가지 세트로 관리해요. 이게 좀 복잡해 보일 수 있는데, 차근차근 설명해드릴게요! 😊
📋 프로세스 Capability 세트
프로세스가 사용할 수 있는 capabilities의 상한선이에요. 이 세트에 있는 capability만 effective나 inheritable 세트로 옮길 수 있죠. 마치 "허용된 최대 권한"이라고 생각하면 돼요.
2. Effective (E)
현재 실제로 사용 중인 capabilities예요. 커널은 권한 검사를 할 때 이 세트를 확인해요. 프로그램이 특정 작업을 하려면 해당 capability가 effective 세트에 있어야 하죠! ✅
3. Inheritable (I)
execve() 시스템 콜로 새 프로그램을 실행할 때 상속될 수 있는 capabilities예요. 하지만 자동으로 상속되는 건 아니고, 실행되는 파일의 inheritable 세트와 AND 연산을 거쳐요.
4. Bounding (B)
프로세스가 획득할 수 있는 capabilities의 제한 세트예요. 이 세트에 없는 capability는 절대 얻을 수 없어요. 보안 강화를 위한 추가 제약이죠! 🛡️
5. Ambient (A)
커널 4.3부터 추가된 세트예요. 비특권 프로그램을 실행할 때도 capabilities를 유지할 수 있게 해줘요. 사용하기 편리하지만 보안에 주의해야 해요!
📄 파일 Capability 세트
파일이 실행될 때 프로세스의 permitted 세트에 자동으로 추가되는 capabilities예요.
2. Inheritable (파일)
프로세스의 inheritable 세트와 AND 연산되어 새 프로세스의 permitted 세트에 추가돼요.
3. Effective (파일)
파일의 경우 이건 단순히 비트 플래그예요. 설정되어 있으면 실행 시 permitted 세트의 모든 capability가 effective 세트로 자동 활성화돼요! 🚀
🛠️ Capabilities 실전 활용법
이제 실제로 capabilities를 어떻게 사용하는지 알아볼까요? 리눅스에서는 여러 도구를 제공하고 있어요!
🔧 getcap과 setcap 명령어
가장 기본적인 도구는 getcap과 setcap이에요. 파일의 capabilities를 확인하고 설정하는 명령어죠.
$ getcap /usr/bin/ping
/usr/bin/ping = cap_net_raw+ep파일에 capabilities 설정하기:
$ sudo setcap 'cap_net_bind_service=+ep' /path/to/myserver
$ getcap /path/to/myserver
/path/to/myserver = cap_net_bind_service+epcapabilities 제거하기:
$ sudo setcap -r /path/to/myserver🔍 capsh - Capability Shell
capsh는 capabilities를 테스트하고 디버깅하는 데 유용한 도구예요.
$ capsh --print
Current: =
Bounding set =cap_chown,cap_dac_override,cap_dac_read_search,...
Ambient set =
Securebits: 00/0x0/1'b0
 secure-noroot: no (unlocked)
 secure-no-suid-fixup: no (unlocked)
 secure-keep-caps: no (unlocked)
uid=1000(user)
gid=1000(user)
groups=1000(user),...$ sudo capsh --caps='cap_net_raw+eip cap_setuid,cap_setgid+ep' \
--keep=1 --user=nobody --addamb=cap_net_raw -- -c /path/to/program💻 프로그래밍으로 Capabilities 다루기
C 프로그램에서 직접 capabilities를 제어할 수도 있어요. libcap 라이브러리를 사용하면 돼요!
#include <sys/capability.h>
#include <stdio.h>

int main() {
    cap_t caps;
    char *caps_text;

    // 현재 프로세스의 capabilities 가져오기
    caps = cap_get_proc();
    if (caps == NULL) {
        perror("cap_get_proc");
        return 1;
    }

    // 텍스트 형식으로 변환
    caps_text = cap_to_text(caps, NULL);
    printf("Current capabilities: %s\n", caps_text);

    // 메모리 해제
    cap_free(caps_text);
    cap_free(caps);

    return 0;
}$ gcc -o check_caps check_caps.c -lcap#include <sys/capability.h>
#include <sys/prctl.h>
#include <stdio.h>
#include <stdlib.h>
int drop_all_caps_except(cap_value_t keep_cap) {
cap_t caps;
cap_value_t cap_list[1];
// 빈 capability 세트 생성
caps = cap_init();
if (caps == NULL) {
perror("cap_init");
return -1;
}
// 유지할 capability 설정
cap_list[0] = keep_cap;
if (cap_set_flag(caps, CAP_EFFECTIVE, 1, cap_list, CAP_SET) == -1 ||
cap_set_flag(caps, CAP_PERMITTED, 1, cap_list, CAP_SET) == -1) {
perror("cap_set_flag");
cap_free(caps);
return -1;
}
// 프로세스에 적용
if (cap_set_proc(caps) == -1) {
perror("cap_set_proc");
cap_free(caps);
return -1;
}
cap_free(caps);
return 0;
}
int main() {
// CAP_NET_BIND_SERVICE만 유지하고 나머지 제거
if (drop_all_caps_except(CAP_NET_BIND_SERVICE) == -1) {
fprintf(stderr, "Failed to drop capabilities\n");
return 1;
}
printf("Successfully dropped all capabilities except CAP_NET_BIND_SERVICE\n");
// 여기서 80번 포트 바인딩 등의 작업 수행
// ...
return 0;
}🎓 실전 시나리오와 예제
이론은 충분히 배웠으니, 이제 실제 상황에서 어떻게 활용하는지 살펴볼까요? 실무에서 자주 마주치는 시나리오들이에요! 💼
🌐 시나리오 1: 웹 서버를 안전하게 실행하기
웹 서버는 80번 포트를 사용해야 하는데, 전통적으로는 root로 실행해야 했어요. 하지만 capabilities를 사용하면 훨씬 안전하게 할 수 있죠!
Node.js로 만든 웹 서버를 80번 포트에서 실행하고 싶은데, root 권한을 주고 싶지 않아요.
해결 방법:
# 1. Node.js 바이너리에 capability 부여
$ sudo setcap 'cap_net_bind_service=+ep' /usr/bin/node

# 2. 일반 사용자로 서버 실행
$ node server.js  # 80번 포트 사용 가능!

# 3. 확인
$ getcap /usr/bin/node
/usr/bin/node = cap_net_bind_service+epconst http = require('http');
const server = http.createServer((req, res) => {
res.writeHead(200, {'Content-Type': 'text/plain'});
res.end('Hello from port 80 without root!\n');
});
// 80번 포트에서 리스닝 (root 권한 불필요!)
server.listen(80, () => {
console.log('Server running on port 80');
// 보안 강화: 서버 시작 후 capability 제거
try {
process.setuid('nobody');
console.log('Dropped privileges to nobody');
} catch (err) {
console.error('Failed to drop privileges:', err);
process.exit(1);
}
});🔍 시나리오 2: 네트워크 모니터링 도구
패킷을 캡처하는 도구를 만들 때도 capabilities가 유용해요!
네트워크 패킷을 캡처하는 Python 스크립트를 만들었는데, root 권한이 필요해요.
해결 방법:
# Python 인터프리터에 capability 부여
$ sudo setcap 'cap_net_raw,cap_net_admin=+ep' /usr/bin/python3.9

# 또는 특정 스크립트를 바이너리로 만들어서 설정
$ pip install pyinstaller
$ pyinstaller --onefile packet_sniffer.py
$ sudo setcap 'cap_net_raw=+ep' dist/packet_sniffer#!/usr/bin/env python3
import socket
import struct
import sys
def packet_sniffer():
try:
# RAW 소켓 생성 (CAP_NET_RAW 필요)
sock = socket.socket(socket.AF_PACKET,
socket.SOCK_RAW,
socket.ntohs(3))
except PermissionError:
print("Error: CAP_NET_RAW capability required!")
print("Run: sudo setcap 'cap_net_raw=+ep' /path/to/this/script")
sys.exit(1)
print("Packet sniffer started (Ctrl+C to stop)...")
try:
while True:
raw_data, addr = sock.recvfrom(65535)
# Ethernet 헤더 파싱
dest_mac, src_mac, eth_proto = struct.unpack('! 6s 6s H', raw_data[:14])
print(f"Packet from {format_mac(src_mac)} to {format_mac(dest_mac)}")
except KeyboardInterrupt:
print("\nStopping sniffer...")
sock.close()
def format_mac(mac_bytes):
return ':'.join(f'{b:02x}' for b in mac_bytes)
if __name__ == '__main__':
packet_sniffer()⏰ 시나리오 3: 시간 동기화 데몬
시스템 시간을 조정하는 프로그램을 만들어볼까요?
#include <stdio.h>
#include <stdlib.h>
#include <time.h>
#include <sys/time.h>
#include <sys/capability.h>
#include <unistd.h>
int set_system_time(time_t new_time) {
struct timeval tv;
tv.tv_sec = new_time;
tv.tv_usec = 0;
// CAP_SYS_TIME이 필요한 작업
if (settimeofday(&tv, NULL) == -1) {
perror("settimeofday");
return -1;
}
return 0;
}
int drop_capabilities() {
cap_t caps = cap_init();
if (caps == NULL) {
perror("cap_init");
return -1;
}
if (cap_set_proc(caps) == -1) {
perror("cap_set_proc");
cap_free(caps);
return -1;
}
cap_free(caps);
return 0;
}
int main() {
printf("Time sync daemon starting...\n");
// 시간 설정 (CAP_SYS_TIME 사용)
time_t current_time = time(NULL);
printf("Current time: %s", ctime(¤t_time));
// 예제: 1초 추가 (실제로는 NTP 서버에서 가져옴)
if (set_system_time(current_time + 1) == 0) {
printf("Time adjusted successfully\n");
}
// 작업 완료 후 모든 capabilities 제거
printf("Dropping all capabilities...\n");
if (drop_capabilities() == 0) {
printf("Capabilities dropped successfully\n");
}
// 이제 일반 사용자 권한으로 계속 실행
printf("Running with minimal privileges\n");
return 0;
}$ gcc -o time_sync time_sync.c -lcap
$ sudo setcap 'cap_sys_time=+ep' ./time_sync
$ ./time_sync # root 권한 없이 실행!🐳 시나리오 4: 컨테이너 환경에서의 Capabilities
Docker 같은 컨테이너 환경에서도 capabilities를 세밀하게 제어할 수 있어요!
# 기본적으로 모든 capability 제거하고 필요한 것만 추가
$ docker run --rm -it \
  --cap-drop=ALL \
  --cap-add=NET_BIND_SERVICE \
  --cap-add=NET_RAW \
  ubuntu:latest /bin/bash

# 컨테이너 내부에서 확인
root@container:/# capsh --printFROM ubuntu:20.04
RUN apt-get update && apt-get install -y \
libcap2-bin \
python3 \
&& rm -rf /var/lib/apt/lists/*
COPY myapp.py /app/myapp.py
RUN chmod +x /app/myapp.py
# Python에 capability 부여
RUN setcap 'cap_net_bind_service=+ep' /usr/bin/python3.8
USER nobody
WORKDIR /app
CMD ["python3", "myapp.py"]version: '3.8'
services:
webserver:
image: mywebserver:latest
cap_drop:
- ALL
cap_add:
- NET_BIND_SERVICE
ports:
- "80:80"
user: "1000:1000" # 비root 사용자로 실행
security_opt:
- no-new-privileges:true🔐 보안 고려사항과 함정
Capabilities는 강력한 도구지만, 잘못 사용하면 오히려 보안 위험이 될 수 있어요. 주의해야 할 점들을 알아볼까요? 😰
⚠️ 일반적인 실수들
CAP_SYS_ADMIN은 "만능 capability"라고 불릴 정도로 많은 권한을 포함해요. 이걸 부여하는 건 거의 root 권한을 주는 것과 비슷해요! 😱
나쁜 예:
$ sudo setcap 'cap_sys_admin=+ep' /usr/bin/myapp정확히 어떤 작업이 필요한지 파악하고, 더 구체적인 capability를 찾아보세요. 예를 들어 마운트 작업이 필요하다면 CAP_SYS_ADMIN 대신 다른 방법을 고려해보세요.
일반적인 cp 명령어는 extended attributes를 복사하지 않아요!
문제가 되는 경우:
$ cp /usr/bin/ping /tmp/ping
$ getcap /tmp/ping
# 아무것도 출력되지 않음 - capabilities가 사라짐!$ cp -a /usr/bin/ping /tmp/ping # 또는
$ cp --preserve=all /usr/bin/ping /tmp/pingAmbient capabilities는 편리하지만, 자식 프로세스에 자동으로 전파되기 때문에 주의해야 해요!
// 위험한 코드
prctl(PR_CAP_AMBIENT, PR_CAP_AMBIENT_RAISE, CAP_NET_RAW, 0, 0);
system("/bin/bash"); // bash도 CAP_NET_RAW를 가지게 됨!🛡️ 보안 강화 기법
Securebits는 capabilities의 동작을 제어하는 플래그예요. 보안을 더욱 강화할 수 있죠!
#include <sys/prctl.h>

// UID 변경 시 capabilities 유지 방지
prctl(PR_SET_SECUREBITS,
      SECBIT_KEEP_CAPS_LOCKED |
      SECBIT_NO_SETUID_FIXUP |
      SECBIT_NO_SETUID_FIXUP_LOCKED);

// 이제 setuid(0)을 해도 capabilities를 얻을 수 없음• SECBIT_KEEP_CAPS: UID 변경 시 capabilities 유지
• SECBIT_NO_SETUID_FIXUP: setuid 시 capabilities 자동 조정 방지
• SECBIT_NOROOT: root UID의 특별 취급 비활성화
• *_LOCKED 변형: 해당 설정을 잠가서 변경 불가능하게 만듦
이 플래그를 설정하면 프로세스와 그 자식들이 더 많은 권한을 얻을 수 없어요!
#include <sys/prctl.h>

// 더 이상 권한 상승 불가
prctl(PR_SET_NO_NEW_PRIVS, 1, 0, 0, 0);

// 이제 setuid 바이너리를 실행해도 권한이 상승되지 않음
execve("/usr/bin/sudo", ...); // 실패!$ docker run --security-opt=no-new-privileges:true myimageBounding set을 제한하면 프로세스가 획득할 수 있는 capabilities의 상한선을 설정할 수 있어요.
#include <sys/prctl.h>
#include <sys/capability.h>

void restrict_capabilities() {
    // CAP_SYS_ADMIN을 bounding set에서 제거
    if (prctl(PR_CAPBSET_DROP, CAP_SYS_ADMIN, 0, 0, 0) == -1) {
        perror("prctl(PR_CAPBSET_DROP)");
        exit(1);
    }

    // 이제 이 프로세스와 자식들은 절대 CAP_SYS_ADMIN을 얻을 수 없음
}
🔍 감사와 모니터링
시스템에서 capabilities가 어떻게 사용되고 있는지 모니터링하는 것도 중요해요!
$ sudo find / -type f -exec getcap {} \; 2>/dev/null

/usr/bin/ping = cap_net_raw+ep
/usr/bin/mtr-packet = cap_net_raw+ep
/usr/bin/traceroute6.iputils = cap_net_raw+ep
...$ grep Cap /proc/self/status
CapInh: 0000000000000000
CapPrm: 0000000000000000
CapEff: 0000000000000000
CapBnd: 000001ffffffffff
CapAmb: 0000000000000000$ capsh --decode=000001ffffffffff
0x000001ffffffffff=cap_chown,cap_dac_override,cap_dac_read_search,...# /etc/audit/rules.d/capabilities.rules
-a always,exit -F arch=b64 -S capset -k capabilities
-a always,exit -F arch=b32 -S capset -k capabilities🔧 Systemd와 Capabilities 통합
현대 리눅스 시스템에서는 systemd가 서비스를 관리하는데, systemd는 capabilities를 아주 잘 지원해요! 서비스 단위로 세밀하게 권한을 제어할 수 있죠. 🎯
📝 Systemd Service Unit 설정
# /etc/systemd/system/mywebserver.service

[Unit]
Description=My Web Server
After=network.target

[Service]
Type=simple
User=webuser
Group=webgroup

# 실행 파일
ExecStart=/usr/local/bin/mywebserver

# Capabilities 설정
AmbientCapabilities=CAP_NET_BIND_SERVICE
CapabilityBoundingSet=CAP_NET_BIND_SERVICE

# 보안 강화 옵션
NoNewPrivileges=true
PrivateTmp=true
ProtectSystem=strict
ProtectHome=true
ReadWritePaths=/var/www

# 리소스 제한
LimitNOFILE=65536
LimitNPROC=512

[Install]
WantedBy=multi-user.target• AmbientCapabilities: 서비스가 시작할 때 가질 capabilities
• CapabilityBoundingSet: 획득 가능한 capabilities의 상한선
• NoNewPrivileges: 권한 상승 방지
• ProtectSystem: 시스템 디렉토리를 읽기 전용으로
• ProtectHome: 홈 디렉토리 접근 차단
# /etc/systemd/system/netmonitor.service

[Unit]
Description=Network Monitoring Service
After=network-online.target
Wants=network-online.target

[Service]
Type=notify
User=netmon
Group=netmon

ExecStart=/usr/local/bin/netmonitor --config /etc/netmonitor/config.yml

# 필요한 capabilities만 부여
AmbientCapabilities=CAP_NET_RAW CAP_NET_ADMIN
CapabilityBoundingSet=CAP_NET_RAW CAP_NET_ADMIN

# 강력한 보안 설정
NoNewPrivileges=true
PrivateTmp=true
PrivateDevices=true
ProtectSystem=strict
ProtectHome=true
ProtectKernelTunables=true
ProtectKernelModules=true
ProtectControlGroups=true

# 네트워크 네임스페이스는 공유 (모니터링 필요)
PrivateNetwork=false

# 로그 디렉토리만 쓰기 가능
ReadWritePaths=/var/log/netmonitor

# 시스템 콜 필터링 (화이트리스트 방식)
SystemCallFilter=@system-service
SystemCallFilter=~@privileged @resources

# 재시작 정책
Restart=on-failure
RestartSec=10s

[Install]
WantedBy=multi-user.target$ systemd-analyze security mywebserver.service
→ Overall exposure level for mywebserver.service: 4.2 MEDIUM 🙁
✓ PrivateTmp=yes
✓ NoNewPrivileges=yes
✗ PrivateDevices=no
✗ ProtectKernelModules=no
...🎛️ Systemd의 고급 보안 기능
특정 시스템 콜만 허용하거나 차단할 수 있어요. seccomp를 기반으로 동작하죠!
[Service]
# 네트워크 관련 시스템 콜만 허용
SystemCallFilter=@network-io @basic-io @file-system

# 또는 위험한 시스템 콜 차단
SystemCallFilter=~@privileged @resources @obsolete

# 특정 시스템 콜 명시적 차단
SystemCallFilter=~execve execveat• @basic-io: 기본 입출력
• @network-io: 네트워크 작업
• @privileged: 권한이 필요한 작업
• @resources: 리소스 제한 변경
• @obsolete: 구식 시스템 콜
[Service]
# IPv4와 IPv6만 허용
RestrictAddressFamilies=AF_INET AF_INET6

# 또는 Unix 소켓만 허용
RestrictAddressFamilies=AF_UNIX[Service]
# 시스템 디렉토리 보호
ProtectSystem=strict
# 특정 경로만 쓰기 허용
ReadWritePaths=/var/lib/myapp /var/log/myapp
# 특정 경로는 읽기만 허용
ReadOnlyPaths=/etc/myapp
# 특정 경로 완전 차단
InaccessiblePaths=/home /root
# 임시 디렉토리 격리
PrivateTmp=true🔄 동적 Capability 관리
실행 중인 서비스의 capabilities를 동적으로 확인하고 관리할 수도 있어요!
$ systemctl status mywebserver.service
$ systemctl show mywebserver.service | grep Cap

CapabilityBoundingSet=cap_net_bind_service
AmbientCapabilities=cap_net_bind_service# 서비스의 메인 PID 찾기
$ systemctl show -p MainPID mywebserver.service
MainPID=1234
# 해당 프로세스의 capabilities 확인
$ grep Cap /proc/1234/status
$ cat /proc/1234/status | grep Cap
CapInh: 0000000000000400
CapPrm: 0000000000000400
CapEff: 0000000000000400
CapBnd: 0000000000000400
CapAmb: 0000000000000400
# 해석
$ capsh --decode=0000000000000400
0x0000000000000400=cap_net_bind_service🐍 다양한 언어에서 Capabilities 사용하기
C 언어 외에도 여러 프로그래밍 언어에서 capabilities를 다룰 수 있어요. 각 언어별로 살펴볼까요? 💻
🐍 Python
import prctl
import os

def drop_capabilities():
    """모든 capabilities 제거"""
    try:
        # Bounding set에서 모든 capabilities 제거
        for cap in range(prctl.CAP_LAST_CAP + 1):
            try:
                prctl.capbset_drop(cap)
            except OSError:
                pass  # 이미 없는 capability

        # Ambient capabilities 제거
        prctl.cap_ambient.clear()

        print("All capabilities dropped successfully")
    except Exception as e:
        print(f"Error dropping capabilities: {e}")

def keep_only_net_bind():
    """CAP_NET_BIND_SERVICE만 유지"""
    import prctl

    # 필요한 capability 설정
    prctl.cap_effective.net_bind_service = True
    prctl.cap_permitted.net_bind_service = True
    prctl.cap_inheritable.net_bind_service = True

    # Ambient에 추가 (선택사항)
    prctl.cap_ambient.net_bind_service = True

    print(f"Current capabilities: {prctl.cap_effective}")

def check_capability(cap_name):
    """특정 capability 확인"""
    import prctl

    cap = getattr(prctl.CAP, cap_name.upper())
    has_cap = prctl.capbset_read(cap)

    print(f"Has {cap_name}: {has_cap}")
    return has_cap

if __name__ == '__main__':
    print("Initial capabilities:")
    print(f"Effective: {prctl.cap_effective}")
    print(f"Permitted: {prctl.cap_permitted}")

    # CAP_NET_BIND_SERVICE 확인
    if check_capability('net_bind_service'):
        # 80번 포트 바인딩 시도
        import socket
        sock = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
        try:
            sock.bind(('0.0.0.0', 80))
            print("Successfully bound to port 80!")
            sock.close()
        except PermissionError:
            print("Failed to bind to port 80")

    # 권한 제거
drop_capabilities()$ pip install python-prctl☕ Java
import com.sun.jna.Library;
import com.sun.jna.Native;
import com.sun.jna.Pointer;

public class CapabilityManager {

    // libcap 라이브러리 인터페이스
    public interface LibCap extends Library {
        LibCap INSTANCE = Native.load("cap", LibCap.class);

        Pointer cap_get_proc();
        int cap_set_proc(Pointer cap);
        Pointer cap_from_text(String text);
        String cap_to_text(Pointer cap, Pointer len);
        int cap_free(Pointer cap);
    }

    public static void printCurrentCapabilities() {
        Pointer caps = LibCap.INSTANCE.cap_get_proc();
        if (caps == null) {
            System.err.println("Failed to get capabilities");
            return;
        }

        String capsText = LibCap.INSTANCE.cap_to_text(caps, null);
        System.out.println("Current capabilities: " + capsText);

        LibCap.INSTANCE.cap_free(caps);
    }

    public static boolean setCapabilities(String capText) {
        Pointer caps = LibCap.INSTANCE.cap_from_text(capText);
        if (caps == null) {
            System.err.println("Invalid capability text: " + capText);
            return false;
        }

        int result = LibCap.INSTANCE.cap_set_proc(caps);
        LibCap.INSTANCE.cap_free(caps);

        return result == 0;
    }

    public static void dropAllCapabilities() {
        setCapabilities("=");  // 빈 세트
        System.out.println("All capabilities dropped");
    }

    public static void main(String[] args) {
        System.out.println("=== Java Capability Manager ===");

        printCurrentCapabilities();

        // CAP_NET_BIND_SERVICE만 유지
        if (setCapabilities("cap_net_bind_service=ep")) {
            System.out.println("Successfully set CAP_NET_BIND_SERVICE");
            printCurrentCapabilities();
        }

        // 모든 capabilities 제거
        dropAllCapabilities();
        printCurrentCapabilities();
    }
}<dependency>
<groupId>net.java.dev.jna</groupId>
<artifactId>jna</artifactId>
<version>5.12.1</version>
</dependency>🦀 Rust
use caps::{Capability, CapSet, CapsHashSet};
use std::error::Error;

fn print_capabilities() -> Result<(), Box<dyn Error>> {
    println!("Current capabilities:");

    for set in &[CapSet::Effective, CapSet::Permitted, CapSet::Inheritable] {
        let caps = caps::read(None, *set)?;
        println!("  {:?}: {:?}", set, caps);
    }

    Ok(())
}

fn drop_all_capabilities() -> Result<(), Box<dyn Error>> {
    let empty = CapsHashSet::new();

    caps::set(None, CapSet::Effective, &empty)?;
    caps::set(None, CapSet::Permitted, &empty)?;
    caps::set(None, CapSet::Inheritable, &empty)?;

    println!("All capabilities dropped");
    Ok(())
}

fn keep_only_net_bind() -> Result<(), Box<dyn Error>> {
    let mut caps = CapsHashSet::new();
    caps.insert(Capability::CAP_NET_BIND_SERVICE);

    caps::set(None, CapSet::Effective, &caps)?;
    caps::set(None, CapSet::Permitted, &caps)?;

    println!("Kept only CAP_NET_BIND_SERVICE");
    Ok(())
}

fn has_capability(cap: Capability) -> Result<bool, Box<dyn Error>> {
    let caps = caps::read(None, CapSet::Effective)?;
    Ok(caps.contains(&cap))
}

fn main() -> Result<(), Box<dyn Error>> {
    println!("=== Rust Capability Manager ===\n");

    print_capabilities()?;

    if has_capability(Capability::CAP_NET_BIND_SERVICE)? {
        println!("\nHas CAP_NET_BIND_SERVICE - can bind to port 80");
    }

    println!("\nKeeping only CAP_NET_BIND_SERVICE...");
    keep_only_net_bind()?;
    print_capabilities()?;

    println!("\nDropping all capabilities...");
    drop_all_capabilities()?;
    print_capabilities()?;

    Ok(())
}[dependencies]
caps = "0.5"🟢 Node.js
const cap = require('cap');
const http = require('http');

// 현재 capabilities 확인
function printCapabilities() {
    try {
        const caps = cap.getCapabilities();
        console.log('Current capabilities:', caps);
    } catch (err) {
        console.error('Failed to get capabilities:', err.message);
    }
}

// 특정 capability 확인
function hasCapability(capName) {
    try {
        return cap.hasCapability(capName);
    } catch (err) {
        return false;
    }
}

// Capabilities 설정
function setCapabilities(capList) {
    try {
        cap.setCapabilities(capList);
        console.log('Capabilities set successfully');
        return true;
    } catch (err) {
        console.error('Failed to set capabilities:', err.message);
        return false;
    }
}

// 메인 로직
console.log('=== Node.js Capability Manager ===\n');

printCapabilities();

if (hasCapability('cap_net_bind_service')) {
    console.log('\nHas CAP_NET_BIND_SERVICE - starting server on port 80');

    const server = http.createServer((req, res) => {
        res.writeHead(200, {'Content-Type': 'text/plain'});
        res.end('Hello from port 80 without root!\n');
    });

    server.listen(80, () => {
        console.log('Server running on port 80');

        // 서버 시작 후 capabilities 제거
        console.log('\nDropping capabilities after binding...');
        setCapabilities([]);  // 모두 제거
        printCapabilities();

        // nobody 사용자로 전환
        try {
            process.setgid('nobody');
            process.setuid('nobody');
            console.log('Switched to nobody user');
        } catch (err) {
            console.error('Failed to switch user:', err.message);
        }
    });
} else {
    console.log('\nNo CAP_NET_BIND_SERVICE - cannot bind to port 80');
}$ npm install cap🔬 디버깅과 트러블슈팅
Capabilities를 사용하다 보면 예상치 못한 문제가 발생할 수 있어요. 일반적인 문제들과 해결 방법을 알아볼까요? 🔧
❌ 일반적인 문제들
$ ./myapp
Error: bind: Operation not permitted• 필요한 capability가 없음
• Capability가 effective 세트에 없음
• Bounding set에서 제한됨
해결 방법:
# 1. 파일의 capabilities 확인
$ getcap ./myapp

# 2. 프로세스의 capabilities 확인 (실행 중일 때)
$ grep Cap /proc/$(pidof myapp)/status

# 3. 필요한 capability 부여
$ sudo setcap 'cap_net_bind_service=+ep' ./myapp

# 4. 다시 확인
$ getcap ./myapp원인:
• 스크립트 인터프리터(#!/bin/bash 등)는 capabilities를 상속하지 않음
• 파일이 복사되면서 extended attributes 손실
해결 방법:
# 스크립트의 경우: 인터프리터에 capability 부여
$ sudo setcap 'cap_net_bind_service=+ep' /usr/bin/python3

# 또는 바이너리로 컴파일
$ pyinstaller --onefile script.py
$ sudo setcap 'cap_net_bind_service=+ep' dist/script

# 파일 복사 시 extended attributes 유지
$ cp --preserve=all source dest
$ rsync -aX source dest원인:
SELinux나 AppArmor가 capabilities보다 우선하여 접근을 차단할 수 있어요.
해결 방법:
# SELinux 상태 확인
$ getenforce
Enforcing

# SELinux 로그 확인
$ sudo ausearch -m avc -ts recent

# 임시로 permissive 모드로 전환 (테스트용)
$ sudo setenforce 0

# AppArmor 상태 확인
$ sudo aa-status

# 특정 프로파일 비활성화 (테스트용)
$ sudo aa-complain /path/to/profile
🔍 디버깅 도구와 기법
#!/bin/bash
# cap_debug.sh - Capability 디버깅 스크립트

echo "=== Capability Debug Information ==="
echo

# 현재 프로세스 정보
echo "Current Process (PID: $$):"
grep Cap /proc/$$/status | while read line; do
    cap_name=$(echo $line | cut -d: -f1)
    cap_hex=$(echo $line | cut -d: -f2 | tr -d ' ')
    cap_decoded=$(capsh --decode=$cap_hex 2>/dev/null)
    echo "  $cap_name: $cap_hex"
    echo "    → $cap_decoded"
done

echo
echo "Bounding Set:"
cat /proc/$$/status | grep CapBnd | cut -d: -f2 | tr -d ' ' | \
    xargs -I {} capsh --decode={}

echo
echo "Ambient Set:"
cat /proc/$$/status | grep CapAmb | cut -d: -f2 | tr -d ' ' | \
    xargs -I {} capsh --decode={}

# 실행 파일 정보
if [ -n "$1" ]; then
    echo
    echo "File Capabilities for: $1"
    getcap "$1"
fi

# Securebits 정보
echo
echo "Securebits:"
grep Seccomp /proc/$$/status$ chmod +x cap_debug.sh
$ ./cap_debug.sh /path/to/myapp# Capability 관련 시스템 콜 추적
$ strace -e trace=capget,capset,prctl ./myapp
# 실패한 시스템 콜만 표시
$ strace -e trace=capget,capset,prctl -Z ./myapp 2>&1 | grep -i "operation not permitted"
# 더 상세한 정보
$ strace -f -e trace=capget,capset,prctl -s 1000 ./myapp#include <stdio.h>
#include <sys/capability.h>
#include <sys/prctl.h>
#include <errno.h>
#include <string.h>
void print_cap_set(const char *name, cap_flag_t flag) {
cap_t caps = cap_get_proc();
if (!caps) {
perror("cap_get_proc");
return;
}
printf("%s capabilities:\n", name);
for (int i = 0; i <= CAP_LAST_CAP; i++) {
cap_flag_value_t value;
if (cap_get_flag(caps, i, flag, &value) == 0 && value == CAP_SET) {
char *cap_name = cap_to_name(i);
printf(" %s\n", cap_name);
cap_free(cap_name);
}
}
cap_free(caps);
}
int test_capability(cap_value_t cap) {
cap_t caps = cap_get_proc();
if (!caps) return -1;
cap_flag_value_t value;
int result = cap_get_flag(caps, cap, CAP_EFFECTIVE, &value);
cap_free(caps);
return (result == 0 && value == CAP_SET) ? 1 : 0;
}
int main() {
printf("=== Capability Test Program ===\n\n");
print_cap_set("Effective", CAP_EFFECTIVE);
printf("\n");
print_cap_set("Permitted", CAP_PERMITTED);
printf("\n");
print_cap_set("Inheritable", CAP_INHERITABLE);
printf("\n");
// 특정 capabilities 테스트
printf("Specific capability tests:\n");
const char *test_caps[] = {
"CAP_NET_BIND_SERVICE",
"CAP_NET_RAW",
"CAP_SYS_ADMIN",
"CAP_SETUID",
NULL
};
for (int i = 0; test_caps[i]; i++) {
cap_value_t cap;
if (cap_from_name(test_caps[i], &cap) == 0) {
int has_cap = test_capability(cap);
printf(" %s: %s\n", test_caps[i],
has_cap ? "YES ✓" : "NO ✗");
}
}
// Securebits 확인
printf("\nSecurebits: 0x%x\n", prctl(PR_GET_SECUREBITS));
// No new privileges 확인
printf("No new privileges: %s\n",
prctl(PR_GET_NO_NEW_PRIVS) ? "YES" : "NO");
return 0;
}$ gcc -o captest captest.c -lcap
$ ./captest📊 성능 영향 분석
Capabilities를 사용하면 성능에 영향이 있을까요? 일반적으로 영향은 미미하지만, 확인해볼 수 있어요!
#!/bin/bash
# cap_benchmark.sh

echo "=== Capability Performance Benchmark ==="

# 테스트 프로그램 (간단한 네트워크 바인딩)
cat > test_bind.c <<'EOF'
#include <sys/socket.h>
#include <netinet/in.h>
#include <stdio.h>
#include <unistd.h>

int main() {
    int sock = socket(AF_INET, SOCK_STREAM, 0);
    struct sockaddr_in addr = {
        .sin_family = AF_INET,
        .sin_port = htons(8080),
        .sin_addr.s_addr = INADDR_ANY
    };

    bind(sock, (struct sockaddr*)&addr, sizeof(addr));
    close(sock);
    return 0;
}
EOF

gcc -o test_bind test_bind.c

# 1. Root로 실행
echo "Test 1: Running as root"
sudo time -p bash -c 'for i in {1..1000}; do ./test_bind; done'

# 2. Capability로 실행
echo -e "\nTest 2: Running with CAP_NET_BIND_SERVICE"
sudo setcap 'cap_net_bind_service=+ep' ./test_bind
time -p bash -c 'for i in {1..1000}; do ./test_bind; done'

# 3. Setuid로 실행
echo -e "\nTest 3: Running with setuid"
sudo chown root:root ./test_bind
sudo chmod u+s ./test_bind
time -p bash -c 'for i in {1..1000}; do ./test_bind; done'

# 정리
sudo setcap -r ./test_bind
sudo chmod u-s ./test_bind
rm test_bind test_bind.c🎯 실전 프로젝트: 안전한 네트워크 서버 구축
지금까지 배운 내용을 종합해서 실제 프로덕션 환경에서 사용할 수 있는 안전한 네트워크 서버를 만들어볼까요? 🏗️
📋 프로젝트 요구사항
• Root 권한 없이 실행
• 최소 권한 원칙 적용
• 서버 시작 후 모든 불필요한 권한 제거
• Systemd 통합
• 로깅 및 모니터링
• 보안 강화 (seccomp, namespace 등)
💻 서버 구현 (C)
// secure_server.c
#include <stdio.h>
#include <stdlib.h>
#include <string.h>
#include <unistd.h>
#include <sys/socket.h>
#include <netinet/in.h>
#include <sys/capability.h>
#include <sys/prctl.h>
#include <pwd.h>
#include <grp.h>
#include <syslog.h>
#include <signal.h>

#define PORT 80
#define BACKLOG 128
#define BUFFER_SIZE 4096

volatile sig_atomic_t running = 1;

void signal_handler(int sig) {
    running = 0;
}

int drop_capabilities() {
    cap_t caps = cap_init();
    if (!caps) {
        syslog(LOG_ERR, "cap_init failed");
        return -1;
    }

    if (cap_set_proc(caps) == -1) {
        syslog(LOG_ERR, "cap_set_proc failed");
        cap_free(caps);
        return -1;
    }

    cap_free(caps);
    syslog(LOG_INFO, "All capabilities dropped");
    return 0;
}

int drop_privileges(const char *username) {
    struct passwd *pw = getpwnam(username);
    if (!pw) {
        syslog(LOG_ERR, "User %s not found", username);
        return -1;
    }

    // 보조 그룹 설정
    if (initgroups(username, pw->pw_gid) == -1) {
        syslog(LOG_ERR, "initgroups failed");
        return -1;
    }

    // GID 변경
    if (setgid(pw->pw_gid) == -1) {
        syslog(LOG_ERR, "setgid failed");
        return -1;
    }

    // UID 변경
    if (setuid(pw->pw_uid) == -1) {
        syslog(LOG_ERR, "setuid failed");
        return -1;
    }

    // 권한 상승 방지
    if (prctl(PR_SET_NO_NEW_PRIVS, 1, 0, 0, 0) == -1) {
        syslog(LOG_ERR, "prctl(PR_SET_NO_NEW_PRIVS) failed");
        return -1;
    }

    syslog(LOG_INFO, "Dropped privileges to user %s (uid=%d, gid=%d)",
           username, pw->pw_uid, pw->pw_gid);
    return 0;
}

int create_server_socket() {
    int sock = socket(AF_INET, SOCK_STREAM, 0);
    if (sock == -1) {
        syslog(LOG_ERR, "socket() failed");
        return -1;
    }

    // SO_REUSEADDR 설정
    int opt = 1;
    if (setsockopt(sock, SOL_SOCKET, SO_REUSEADDR, &opt, sizeof(opt)) == -1) {
        syslog(LOG_WARNING, "setsockopt(SO_REUSEADDR) failed");
    }

    struct sockaddr_in addr = {
        .sin_family = AF_INET,
        .sin_port = htons(PORT),
        .sin_addr.s_addr = INADDR_ANY
    };

    // 바인딩 (CAP_NET_BIND_SERVICE 필요)
    if (bind(sock, (struct sockaddr*)&addr, sizeof(addr)) == -1) {
        syslog(LOG_ERR, "bind() failed on port %d", PORT);
        close(sock);
        return -1;
    }

    if (listen(sock, BACKLOG) == -1) {
        syslog(LOG_ERR, "listen() failed");
        close(sock);
        return -1;
    }

    syslog(LOG_INFO, "Server listening on port %d", PORT);
    return sock;
}

void handle_client(int client_sock) {
    char buffer[BUFFER_SIZE];
    ssize_t bytes_read = recv(client_sock, buffer, sizeof(buffer) - 1, 0);

    if (bytes_read > 0) {
        buffer[bytes_read] = '\0';

        // 간단한 HTTP 응답
        const char *response =
            "HTTP/1.1 200 OK\r\n"
            "Content-Type: text/html\r\n"
            "Connection: close\r\n"
            "\r\n"
            "<html><body>"
            "<h1>Secure Server</h1>"
            "<p>Running without root privileges!</p>"
            "</body></html>";

        send(client_sock, response, strlen(response), 0);
    }

    close(client_sock);
}

int main(int argc, char *argv[]) {
    const char *username = "nobody";

    if (argc > 1) {
        username = argv[1];
    }

    // Syslog 초기화
    openlog("secure_server", LOG_PID | LOG_CONS, LOG_DAEMON);

    syslog(LOG_INFO, "Starting secure server...");

    // 시그널 핸들러 설정
    signal(SIGINT, signal_handler);
    signal(SIGTERM, signal_handler);

    // 서버 소켓 생성 (CAP_NET_BIND_SERVICE 사용)
    int server_sock = create_server_socket();
    if (server_sock == -1) {
        syslog(LOG_ERR, "Failed to create server socket");
        return 1;
    }

    // 권한 제거 (순서 중요!)
    // 1. 먼저 사용자 변경
    if (drop_privileges(username) == -1) {
        close(server_sock);
        return 1;
    }

    // 2. 그 다음 capabilities 제거
    if (drop_capabilities() == -1) {
        close(server_sock);
        return 1;
    }

    syslog(LOG_INFO, "Server started successfully with minimal privileges");

    // 메인 루프
    while (running) {
        struct sockaddr_in client_addr;
        socklen_t client_len = sizeof(client_addr);

        int client_sock = accept(server_sock,
                                (struct sockaddr*)&client_addr,
                                &client_len);

        if (client_sock == -1) {
            if (running) {
                syslog(LOG_WARNING, "accept() failed");
            }
            continue;
        }

        handle_client(client_sock);
    }

    close(server_sock);
    syslog(LOG_INFO, "Server stopped");
    closelog();

    return 0;
}$ gcc -o secure_server secure_server.c -lcap
$ sudo setcap 'cap_net_bind_service=+ep' ./secure_server🔧 Systemd Service 설정
# /etc/systemd/system/secure-server.service

[Unit]
Description=Secure HTTP Server
After=network-online.target
Wants=network-online.target
Documentation=https://www.jaenung.net

[Service]
Type=simple
User=nobody
Group=nogroup

# 실행 파일
ExecStart=/usr/local/bin/secure_server

# Capabilities 설정
AmbientCapabilities=CAP_NET_BIND_SERVICE
CapabilityBoundingSet=CAP_NET_BIND_SERVICE

# 보안 강화
NoNewPrivileges=true
PrivateTmp=true
PrivateDevices=true
ProtectSystem=strict
ProtectHome=true
ProtectKernelTunables=true
ProtectKernelModules=true
ProtectKernelLogs=true
ProtectControlGroups=true
RestrictAddressFamilies=AF_INET AF_INET6
RestrictNamespaces=true
RestrictRealtime=true
RestrictSUIDSGID=true
LockPersonality=true
MemoryDenyWriteExecute=true
SystemCallArchitectures=native

# 시스템 콜 필터
SystemCallFilter=@system-service
SystemCallFilter=~@privileged @resources @obsolete

# 파일 시스템 접근
ReadWritePaths=/var/log/secure-server

# 리소스 제한
LimitNOFILE=65536
LimitNPROC=512
TasksMax=256

# 재시작 정책
Restart=on-failure
RestartSec=10s
StartLimitBurst=5
StartLimitIntervalSec=60s

# 로깅
StandardOutput=journal
StandardError=journal
SyslogIdentifier=secure-server

[Install]
WantedBy=multi-user.target$ sudo cp secure_server /usr/local/bin/
$ sudo setcap 'cap_net_bind_service=+ep' /usr/local/bin/secure_server
$ sudo systemctl daemon-reload
$ sudo systemctl enable secure-server
$ sudo systemctl start secure-server
$ sudo systemctl status secure-server📊 모니터링 스크립트
#!/bin/bash
# monitor_server.sh

echo "=== Secure Server Monitoring ==="
echo

# 서비스 상태
echo "Service Status:"
systemctl status secure-server --no-pager | head -n 10
echo

# 프로세스 정보
PID=$(systemctl show -p MainPID secure-server | cut -d= -f2)

if [ "$PID" != "0" ]; then
    echo "Process Information (PID: $PID):"
    echo "  User: $(ps -o user= -p $PID)"
    echo "  Command: $(ps -o cmd= -p $PID)"
    echo

    # Capabilities
    echo "Capabilities:"
    grep Cap /proc/$PID/status | while read line; do
        cap_name=$(echo $line | cut -d: -f1)
        cap_hex=$(echo $line | cut -d: -f2 | tr -d ' ')
        echo "  $cap_name: $cap_hex"
        if [ "$cap_hex" != "0000000000000000" ]; then
            capsh --decode=$cap_hex 2>/dev/null | sed 's/^/    /'
        fi
    done
    echo

    # 네트워크 연결
    echo "Network Connections:"
    ss -tlnp | grep $PID
    echo

    # 리소스 사용량
    echo "Resource Usage:"
    echo "  Memory: $(ps -o rss= -p $PID | awk '{print $1/1024 " MB"}')"
    echo "  CPU: $(ps -o %cpu= -p $PID)%"
    echo

    # 파일 디스크립터
    echo "Open File Descriptors: $(ls /proc/$PID/fd | wc -l)"
    echo
fi

# 최근 로그
echo "Recent Logs:"
journalctl -u secure-server -n 10 --no-pager

# 보안 점수
echo
echo "Security Score:"
systemd-analyze security secure-server 2>/dev/null | head -n 5$ chmod +x monitor_server.sh
$ ./monitor_server.sh🎓 Best Practices와 권장사항
마지막으로 capabilities를 사용할 때 꼭 지켜야 할 베스트 프랙티스를 정리해볼게요! 📝
• 필요한 최소한의 capabilities만 부여하세요
• CAP_SYS_ADMIN 같은 "만능" capability는 피하세요
• 작업이 끝나면 즉시 권한을 제거하세요
// 좋은 예
cap_t caps = cap_from_text("cap_net_bind_service=ep");
cap_set_proc(caps);
// 포트 바인딩
bind(sock, ...);
// 즉시 제거
cap_from_text("=");
cap_set_proc(caps);• Capability 설정 전후로 항상 확인하세요
• 실패 시 안전하게 종료하세요
• 로깅을 충분히 하세요
if (cap_set_proc(caps) == -1) {
    syslog(LOG_ERR, "Failed to set capabilities: %s", strerror(errno));
    // 안전하게 종료
    exit(1);
}

// 설정 확인
cap_t current = cap_get_proc();
char *text = cap_to_text(current, NULL);
syslog(LOG_INFO, "Current capabilities: %s", text);
cap_free(text);
cap_free(current);권한을 제거할 때는 순서가 중요해요:
1️⃣ 필요한 작업 수행 (예: 포트 바인딩)
2️⃣ 파일 디스크립터 등 리소스 확보
3️⃣ Bounding set 제한
4️⃣ 사용자/그룹 변경
5️⃣ Capabilities 제거
6️⃣ No new privileges 설정
7️⃣ Seccomp 필터 적용
// 1. 포트 바인딩
bind(sock, ...);

// 2. Bounding set 제한
for (int i = 0; i <= CAP_LAST_CAP; i++) {
    prctl(PR_CAPBSET_DROP, i, 0, 0, 0);
}

// 3. 사용자 변경
setuid(nobody_uid);

// 4. Capabilities 제거
cap_t empty = cap_init();
cap_set_proc(empty);
cap_free(empty);

// 5. No new privileges
prctl(PR_SET_NO_NEW_PRIVS, 1, 0, 0, 0);

// 6. Seccomp (선택사항)
// install_seccomp_filter();• 개발 환경에서 충분히 테스트하세요
• 각 capability가 정말 필요한지 확인하세요
• 자동화된 보안 테스트를 구축하세요
#!/bin/bash
# test_capabilities.sh

echo "Testing capability requirements..."

# 각 capability를 하나씩 제거하며 테스트
for cap in net_bind_service net_raw sys_admin; do
    echo "Testing without CAP_${cap^^}..."

    # Capability 제거
    sudo setcap -r ./myapp
    sudo setcap "cap_net_bind_service,cap_net_raw,cap_sys_admin-cap_$cap=ep" ./myapp

    # 테스트 실행
    if ./myapp --test; then
        echo "  ✓ Works without CAP_${cap^^}"
    else
        echo "  ✗ Requires CAP_${cap^^}"
    fi
done• 왜 특정 capability가 필요한지 문서화하세요
• 보안 관련 결정 사항을 기록하세요
• README에 설치 및 설정 방법을 명시하세요
## Security Configuration

This application requires the following capabilities:

- **CAP_NET_BIND_SERVICE**: Required to bind to port 80
  - Used in: src/server.c:123
  - Alternative: Run on port 8080 and use reverse proxy

- **CAP_NET_RAW**: Required for ICMP ping functionality
  - Used in: src/monitor.c:456
  - Can be disabled with --no-ping flag

### Installation

```bash
sudo setcap 'cap_net_bind_service,cap_net_raw=+ep' ./myapp
```

### Verification

```bash
getcap ./myapp
# Expected: cap_net_bind_service,cap_net_raw=ep
```• 시스템의 모든 capabilities를 정기적으로 검토하세요
• 불필요한 권한이 있는지 확인하세요
• 보안 업데이트를 주시하세요
#!/bin/bash
# audit_capabilities.sh

echo "=== Capability Audit Report ==="
echo "Date: $(date)"
echo

echo "Files with capabilities:"
sudo find / -type f -exec getcap {} \; 2>/dev/null | \
    while read line; do
        file=$(echo $line | cut -d' ' -f1)
        caps=$(echo $line | cut -d'=' -f2-)

        echo "File: $file"
        echo "  Capabilities: $caps"
        echo "  Owner: $(ls -l $file | awk '{print $3":"$4}')"
        echo "  Modified: $(stat -c %y $file)"
        echo
    done

echo "Running processes with capabilities:"
for pid in /proc/[0-9]*; do
    caps=$(grep CapEff $pid/status 2>/dev/null | awk '{print $2}')
    if [ "$caps" != "0000000000000000" ]; then
        cmd=$(cat $pid/cmdline 2>/dev/null | tr '\0' ' ')
        echo "PID: $(basename $pid)"
        echo "  Command: $cmd"
        echo "  Capabilities: $(capsh --decode=$caps)"
        echo
    fi
done🎬 마무리
와! 정말 긴 여정이었죠? 🎉 리눅스 capabilities에 대해 정말 많은 것을 배웠어요!
우리는 capabilities가 무엇인지, 왜 필요한지부터 시작해서, 실제로 어떻게 사용하는지, 어떤 함정이 있는지, 그리고 프로덕션 환경에서 안전하게 적용하는 방법까지 모두 살펴봤어요. 😊
핵심 포인트를 다시 한번 정리하면:
🔹 Capabilities는 root 권한을 세밀하게 나눠서 필요한 권한만 부여할 수 있게 해줘요
🔹 최소 권한 원칙을 항상 기억하세요 - 필요한 것만, 필요한 만큼만!
🔹 Systemd와 통합하면 더욱 강력한 보안 체계를 구축할 수 있어요
🔹 다양한 프로그래밍 언어에서 capabilities를 활용할 수 있어요
🔹 테스트, 모니터링, 문서화는 필수예요!
보안은 한 번 설정하고 끝나는 게 아니라 지속적으로 관리하고 개선해야 하는 과정이에요. 여러분의 시스템과 애플리케이션에 capabilities를 적용하면서, 더 안전하고 견고한 소프트웨어를 만들어가시길 바랄게요! 💪
궁금한 점이 있거나 더 깊이 배우고 싶다면, 재능넷에서 리눅스 보안 전문가들과 소통해보세요. 함께 배우고 성장하는 것이 가장 빠른 길이니까요! 🚀
Happy coding, and stay secure! 🛡️✨
🎓 이 글이 도움이 되셨나요?
재능넷에서 더 많은 지식을 공유하고 배워보세요!
댓글 0
지식인의 숲 - 지적 재산권 보호 고지
지적 재산권 보호 고지
- 저작권 및 소유권: 본 컨텐츠는 재능넷의 독점 AI 기술로 생성되었으며, 대한민국 저작권법 및 국제 저작권 협약에 의해 보호됩니다.
- AI 생성 컨텐츠의 법적 지위: 본 AI 생성 컨텐츠는 재능넷의 지적 창작물로 인정되며, 관련 법규에 따라 저작권 보호를 받습니다.
- 사용 제한: 재능넷의 명시적 서면 동의 없이 본 컨텐츠를 복제, 수정, 배포, 또는 상업적으로 활용하는 행위는 엄격히 금지됩니다.
- 데이터 수집 금지: 본 컨텐츠에 대한 무단 스크래핑, 크롤링, 및 자동화된 데이터 수집은 법적 제재의 대상이 됩니다.
- AI 학습 제한: 재능넷의 AI 생성 컨텐츠를 타 AI 모델 학습에 무단 사용하는 행위는 금지되며, 이는 지적 재산권 침해로 간주됩니다.

댓글 작성
이 글에 대한 여러분의 생각을 들려주세요
로그인이 필요합니다
댓글을 작성하려면 먼저 로그인해주세요.