
Ver3.0 🔐 PHP 세션 관리와 쿠키 보안으로 사용자 상태를 완벽하게 지키는 방법
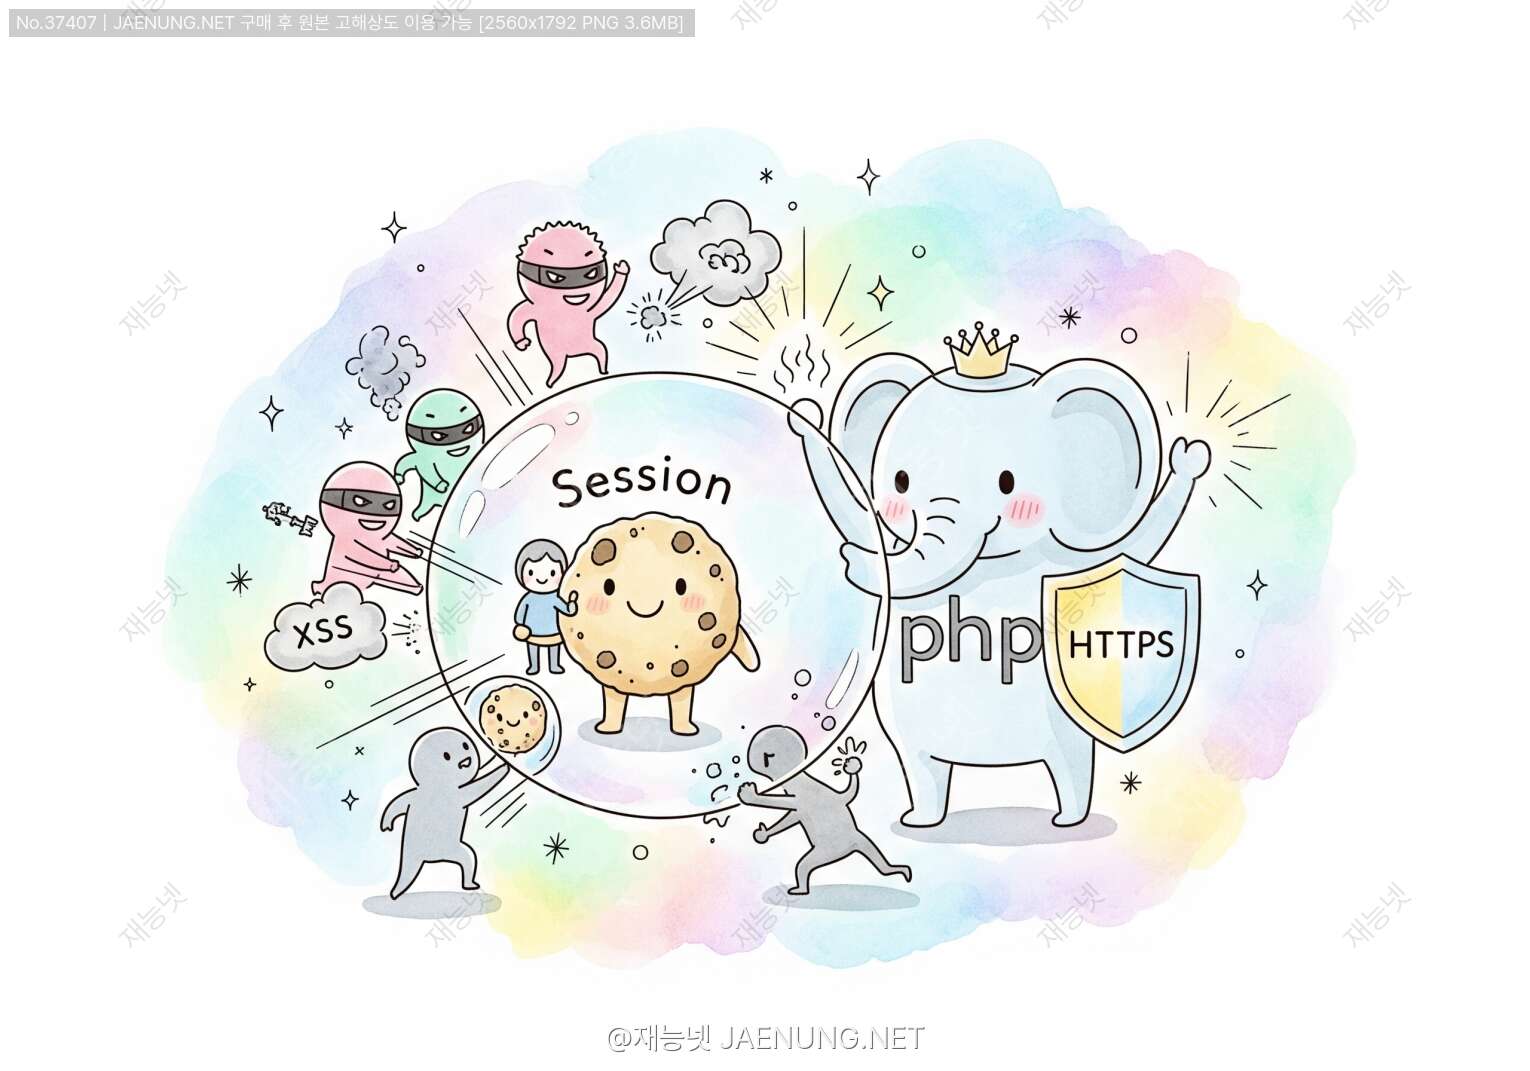
🔐 PHP 세션 관리와 쿠키 보안으로 사용자 상태를 완벽하게 지키는 방법
웹 개발자라면 반드시 알아야 할 사용자 인증과 보안 핵심 가이드
안녕! 👋 오늘은 PHP로 웹 개발할 때 정말 중요한 주제를 다뤄볼 거야. 바로 세션 관리와 쿠키 보안이지. 사실 이거, 처음 배울 땐 "그냥 로그인 기능 만드는 거 아니야?"라고 생각하기 쉬운데, 막상 제대로 파고들면 보안 취약점이 한두 개가 아니더라고. 😅
웹사이트에서 로그인하면 페이지를 이동해도 로그인 상태가 유지되잖아? 이게 바로 세션과 쿠키 덕분이야. 근데 이걸 잘못 구현하면 해커들이 사용자 계정을 탈취하거나, 개인정보를 빼가는 일이 생길 수 있어. 실제로 많은 웹사이트들이 이런 보안 문제로 곤란을 겪고 있지.
🍪 쿠키(Cookie)란 무엇인가?
먼저 쿠키부터 알아보자. 쿠키는 웹 브라우저에 저장되는 작은 텍스트 파일이야. 서버가 "이 정보 좀 저장해둬!"라고 브라우저에게 부탁하면, 브라우저는 그걸 쿠키 형태로 저장해두는 거지. 그리고 다음에 같은 사이트를 방문할 때 자동으로 그 쿠키를 서버에 보내줘.
예를 들어볼게. 네가 쇼핑몰에서 장바구니에 상품을 담았는데, 갑자기 브라우저를 닫았다가 다시 열었어. 그런데도 장바구니에 상품이 그대로 있지? 이게 바로 쿠키 덕분이야! 🛒
• 크기 제한: 보통 4KB 정도로 작은 데이터만 저장 가능
• 만료 시간: 설정한 시간이 지나면 자동으로 삭제됨
• 도메인 제한: 쿠키를 생성한 도메인에서만 접근 가능
• 자동 전송: 해당 도메인에 요청할 때마다 자동으로 전송됨
PHP에서 쿠키 설정하기
PHP에서 쿠키를 설정하는 건 정말 간단해. setcookie() 함수를 사용하면 돼. 근데 여기서 중요한 건, 이 함수는 반드시 HTML 출력 전에 호출해야 한다는 거야. 왜냐하면 쿠키는 HTTP 헤더로 전송되거든.
<?php
// 기본 쿠키 설정
setcookie("username", "홍길동", time() + 3600); // 1시간 동안 유효

// 더 안전한 쿠키 설정 (보안 옵션 포함)
setcookie(
    "user_token",           // 쿠키 이름
    "abc123xyz",            // 쿠키 값
    time() + 86400,         // 만료 시간 (24시간)
    "/",                    // 경로 (전체 사이트)
    "",                     // 도메인
    true,                   // HTTPS에서만 전송
    true                    // JavaScript 접근 차단 (HttpOnly)
);

// 쿠키 읽기
if(isset($_COOKIE['username'])) {
    echo "환영합니다, " . htmlspecialchars($_COOKIE['username']) . "님!";
}

// 쿠키 삭제
setcookie("username", "", time() - 3600);
?>🎫 세션(Session)이란 무엇인가?
자, 이제 세션 얘기를 해보자. 쿠키의 보안 문제를 해결하기 위해 나온 게 바로 세션이야. 세션은 서버 측에 데이터를 저장하는 방식이거든. 사용자 브라우저에는 세션 ID만 쿠키로 저장하고, 실제 데이터는 서버에 안전하게 보관하는 거지. 🔒
생각해봐. 은행에 가면 번호표를 받잖아? 그 번호표 자체는 아무 의미 없어. 하지만 은행 시스템에서는 그 번호와 연결된 고객 정보를 가지고 있지. 세션도 똑같아! 세션 ID는 그냥 번호표고, 실제 정보는 서버에 있는 거야.
PHP 세션의 작동 원리
<?php
// 세션 시작 (항상 맨 처음에!)
session_start();

// 세션에 데이터 저장
$_SESSION['user_id'] = 12345;
$_SESSION['username'] = '홍길동';
$_SESSION['role'] = 'admin';
$_SESSION['login_time'] = time();

// 세션 데이터 읽기
if(isset($_SESSION['username'])) {
    echo "로그인 사용자: " . htmlspecialchars($_SESSION['username']);
}

// 특정 세션 변수 삭제
unset($_SESSION['login_time']);

// 모든 세션 데이터 삭제
session_unset();

// 세션 완전히 종료 (로그아웃)
session_destroy();
?>session_start()는 페이지 최상단에서 호출해야 해. HTML 태그나 공백, 심지어 BOM(Byte Order Mark)도 있으면 안 돼. "Headers already sent" 에러가 나면 대부분 이게 원인이야!
세션 저장 위치
PHP는 기본적으로 세션 데이터를 서버의 임시 디렉토리에 파일로 저장해. 리눅스라면 보통 /tmp 디렉토리에 sess_세션ID 형태로 저장되지. 하지만 트래픽이 많은 사이트라면 이 방식은 비효율적이야.
| 저장 방식 | 장점 | 단점 | 추천 상황 |
|---|---|---|---|
| 파일 | 설정 간단, 기본값 | 속도 느림, 확장성 낮음 | 소규모 사이트 |
| 데이터베이스 | 영구 보관, 관리 용이 | DB 부하 증가 | 중규모 사이트 |
| Redis/Memcached | 매우 빠름, 확장성 우수 | 별도 서버 필요 | 대규모 사이트 |
재능넷 같은 플랫폼에서도 사용자가 많아지면 세션 관리가 정말 중요해져. 수천 명이 동시에 접속하는 상황에서 파일 기반 세션을 쓰면 서버가 버티기 힘들거든. 그래서 Redis 같은 인메모리 데이터베이스를 사용하는 게 일반적이야. ⚡
🛡️ 세션 보안: 세션 하이재킹 방어하기
자, 이제 진짜 중요한 보안 얘기를 해보자. 세션 하이재킹(Session Hijacking)이라고 들어봤어? 해커가 다른 사람의 세션 ID를 훔쳐서 그 사람인 척 하는 공격이야. 😱
상상해봐. 네가 카페에서 공용 와이파이로 로그인했는데, 옆에 있던 해커가 네트워크 패킷을 가로채서 세션 ID를 훔쳤어. 그럼 그 해커는 네 계정으로 뭐든지 할 수 있게 되는 거지. 무섭지?
1. HTTPS 사용 (필수!)
첫 번째 방어선은 HTTPS야. HTTP는 평문으로 데이터를 전송하기 때문에 누구나 가로챌 수 있어. 하지만 HTTPS는 모든 통신을 암호화하기 때문에 중간에서 가로채도 내용을 알 수 없지. 요즘은 Let's Encrypt 덕분에 무료로 SSL 인증서를 받을 수 있으니까, HTTPS는 필수야!
<?php
// php.ini 설정 또는 코드에서 직접 설정
ini_set('session.cookie_secure', '1');     // HTTPS에서만 쿠키 전송
ini_set('session.cookie_httponly', '1');   // JavaScript 접근 차단
ini_set('session.cookie_samesite', 'Strict'); // CSRF 공격 방어

// 또는 session_start() 옵션으로 설정
session_start([
    'cookie_secure' => true,
    'cookie_httponly' => true,
    'cookie_samesite' => 'Strict'
]);
?>
2. 세션 ID 재생성
로그인 성공 후에는 반드시 세션 ID를 재생성해야 해. 왜냐하면 로그인 전에 사용하던 세션 ID를 그대로 쓰면, 해커가 미리 그 ID를 알고 있을 수 있거든. 이걸 세션 고정 공격(Session Fixation)이라고 해.
<?php
// 로그인 처리 함수
function processLogin($username, $password) {
    // 1. 사용자 인증
    $user = authenticateUser($username, $password);

    if($user) {
        // 2. 기존 세션 데이터 백업
        $oldSessionData = $_SESSION;

        // 3. 세션 ID 재생성 (중요!)
        session_regenerate_id(true);

        // 4. 새로운 세션에 사용자 정보 저장
        $_SESSION['user_id'] = $user['id'];
        $_SESSION['username'] = $user['username'];
        $_SESSION['login_time'] = time();
        $_SESSION['ip_address'] = $_SERVER['REMOTE_ADDR'];
        $_SESSION['user_agent'] = $_SERVER['HTTP_USER_AGENT'];

        return true;
    }

    return false;
}
?>
3. 세션 검증 강화
매 요청마다 세션이 유효한지 검증하는 게 좋아. IP 주소나 User-Agent가 갑자기 바뀌면 의심해볼 필요가 있지. 물론 모바일 환경에서는 IP가 자주 바뀔 수 있으니까, 너무 엄격하게 하면 사용자 경험이 나빠질 수 있어. 균형이 중요해! ⚖️
<?php
// 세션 검증 함수
function validateSession() {
    // 세션이 시작되지 않았으면 false
    if(!isset($_SESSION['user_id'])) {
        return false;
    }

    // IP 주소 검증 (선택적)
    if(isset($_SESSION['ip_address'])) {
        if($_SESSION['ip_address'] !== $_SERVER['REMOTE_ADDR']) {
            // IP가 변경됨 - 로그 기록 후 세션 종료
            logSecurityEvent('IP address changed');
            session_destroy();
            return false;
        }
    }

    // User-Agent 검증
    if(isset($_SESSION['user_agent'])) {
        if($_SESSION['user_agent'] !== $_SERVER['HTTP_USER_AGENT']) {
            logSecurityEvent('User agent changed');
            session_destroy();
            return false;
        }
    }

    // 세션 타임아웃 검증 (30분)
    if(isset($_SESSION['last_activity'])) {
        if(time() - $_SESSION['last_activity'] > 1800) {
            session_destroy();
            return false;
        }
    }

    // 마지막 활동 시간 업데이트
    $_SESSION['last_activity'] = time();

    return true;
}

// 모든 보호된 페이지에서 사용
session_start();
if(!validateSession()) {
    header('Location: login.php');
    exit;
}
?>
🍪 쿠키 보안 강화 전략
쿠키도 제대로 보호하지 않으면 여러 공격에 취약해. 특히 XSS(Cross-Site Scripting) 공격으로 쿠키를 탈취당할 수 있어. JavaScript로 document.cookie를 실행하면 쿠키 값을 읽을 수 있거든. 😨
HttpOnly 플래그
HttpOnly 플래그를 설정하면 JavaScript에서 쿠키에 접근할 수 없어. 이렇게 하면 XSS 공격으로부터 쿠키를 보호할 수 있지. 세션 쿠키에는 반드시 이 옵션을 켜야 해!
<?php
// HttpOnly 쿠키 설정
setcookie(
    'session_token',
    $token,
    [
        'expires' => time() + 3600,
        'path' => '/',
        'domain' => '',
        'secure' => true,      // HTTPS에서만
        'httponly' => true,    // JavaScript 접근 차단
        'samesite' => 'Strict' // CSRF 방어
    ]
);
?>
SameSite 속성
SameSite 속성은 CSRF(Cross-Site Request Forgery) 공격을 막아줘. 이 속성은 세 가지 값을 가질 수 있어:
• Lax: 기본값. 일반적인 GET 요청에는 쿠키 전송. 대부분의 경우 적절함
• None: 제한 없음. 단, Secure 속성과 함께 사용해야 함
쿠키 암호화
민감한 정보를 쿠키에 저장해야 한다면 (권장하지 않지만), 반드시 암호화해야 해. PHP의 openssl 함수를 사용하면 안전하게 암호화할 수 있어.
<?php
// 쿠키 암호화 클래스
class SecureCookie {
    private $key;
    private $cipher = 'aes-256-cbc';

    public function __construct($key) {
        $this->key = $key;
    }

    // 암호화
    public function encrypt($data) {
        $iv = openssl_random_pseudo_bytes(openssl_cipher_iv_length($this->cipher));
        $encrypted = openssl_encrypt($data, $this->cipher, $this->key, 0, $iv);
        return base64_encode($encrypted . '::' . $iv);
    }

    // 복호화
    public function decrypt($data) {
        list($encrypted, $iv) = explode('::', base64_decode($data), 2);
        return openssl_decrypt($encrypted, $this->cipher, $this->key, 0, $iv);
    }

    // 안전한 쿠키 설정
    public function setCookie($name, $value, $expire = 3600) {
        $encrypted = $this->encrypt($value);
        setcookie($name, $encrypted, [
            'expires' => time() + $expire,
            'path' => '/',
            'secure' => true,
            'httponly' => true,
            'samesite' => 'Strict'
        ]);
    }

    // 쿠키 읽기
    public function getCookie($name) {
        if(isset($_COOKIE[$name])) {
            return $this->decrypt($_COOKIE[$name]);
        }
        return null;
    }
}

// 사용 예시
$key = 'your-secret-key-32-characters!!'; // 실제로는 환경변수에서 가져와야 함
$secureCookie = new SecureCookie($key);

// 쿠키 설정
$secureCookie->setCookie('user_data', json_encode([
    'user_id' => 123,
    'role' => 'user'
]));

// 쿠키 읽기
$userData = json_decode($secureCookie->getCookie('user_data'), true);
?>⏰ 세션 타임아웃 관리
사용자가 로그인한 채로 자리를 비웠는데, 다른 사람이 그 컴퓨터를 사용하면 어떻게 될까? 😱 이런 상황을 막기 위해 세션 타임아웃을 설정해야 해. 일정 시간 동안 활동이 없으면 자동으로 로그아웃시키는 거지.
<?php
// 세션 타임아웃 설정
class SessionManager {
    private $timeout = 1800; // 30분

    public function __construct($timeout = 1800) {
        $this->timeout = $timeout;
    }

    public function start() {
        session_start();

        // 세션이 처음 시작되는 경우
        if(!isset($_SESSION['created'])) {
            $_SESSION['created'] = time();
        }

        // 세션 생성 후 2시간이 지나면 재생성 (보안)
        if(time() - $_SESSION['created'] > 7200) {
            session_regenerate_id(true);
            $_SESSION['created'] = time();
        }

        // 마지막 활동 시간 체크
        if(isset($_SESSION['last_activity'])) {
            $inactive = time() - $_SESSION['last_activity'];

            if($inactive > $this->timeout) {
                // 타임아웃 발생
                $this->destroy();
                return false;
            }
        }

        // 마지막 활동 시간 업데이트
        $_SESSION['last_activity'] = time();
        return true;
    }

    public function destroy() {
        $_SESSION = array();

        // 세션 쿠키 삭제
        if(isset($_COOKIE[session_name()])) {
            setcookie(session_name(), '', time() - 3600, '/');
        }

        session_destroy();
    }

    public function getRemainingTime() {
        if(isset($_SESSION['last_activity'])) {
            $elapsed = time() - $_SESSION['last_activity'];
            return max(0, $this->timeout - $elapsed);
        }
        return $this->timeout;
    }
}

// 사용 예시
$sessionManager = new SessionManager(1800); // 30분 타임아웃

if(!$sessionManager->start()) {
    // 세션 타임아웃 발생
    header('Location: login.php?timeout=1');
    exit;
}

// 남은 시간 표시 (JavaScript로 카운트다운 가능)
$remainingTime = $sessionManager->getRemainingTime();
?>
Remember Me 기능 구현
"로그인 상태 유지" 체크박스 본 적 있지? 이게 바로 Remember Me 기능이야. 이걸 구현할 때는 세션보다 긴 수명을 가진 쿠키를 사용해. 하지만 보안에 더 신경 써야 해!
<?php
class RememberMe {
    private $db;

    public function __construct($db) {
        $this->db = $db;
    }

    // Remember Me 토큰 생성
    public function createToken($userId) {
        // 안전한 랜덤 토큰 생성
        $selector = bin2hex(random_bytes(16));
        $validator = bin2hex(random_bytes(32));

        // validator는 해시해서 저장
        $hashedValidator = hash('sha256', $validator);

        // DB에 저장
        $stmt = $this->db->prepare("
            INSERT INTO remember_tokens (user_id, selector, hashed_validator, expires)
            VALUES (?, ?, ?, DATE_ADD(NOW(), INTERVAL 30 DAY))
        ");
        $stmt->execute([$userId, $selector, $hashedValidator]);

        // 쿠키에 selector:validator 형태로 저장
        $token = $selector . ':' . $validator;
        setcookie('remember_token', $token, [
            'expires' => time() + (30 * 24 * 3600), // 30일
            'path' => '/',
            'secure' => true,
            'httponly' => true,
            'samesite' => 'Strict'
        ]);

        return $token;
    }

    // Remember Me 토큰 검증
    public function validateToken() {
        if(!isset($_COOKIE['remember_token'])) {
            return false;
        }

        $parts = explode(':', $_COOKIE['remember_token']);
        if(count($parts) !== 2) {
            return false;
        }

        list($selector, $validator) = $parts;

        // DB에서 토큰 조회
        $stmt = $this->db->prepare("
            SELECT user_id, hashed_validator, expires
            FROM remember_tokens
            WHERE selector = ? AND expires > NOW()
        ");
        $stmt->execute([$selector]);
        $token = $stmt->fetch();

        if(!$token) {
            return false;
        }

        // validator 검증
        if(hash('sha256', $validator) !== $token['hashed_validator']) {
            // 토큰이 일치하지 않음 - 공격 시도일 수 있음
            $this->deleteAllTokens($token['user_id']);
            return false;
        }

        // 검증 성공 - 세션 시작
        session_regenerate_id(true);
        $_SESSION['user_id'] = $token['user_id'];

        // 보안을 위해 토큰 재생성
        $this->deleteToken($selector);
        $this->createToken($token['user_id']);

        return $token['user_id'];
    }

    // 토큰 삭제
    public function deleteToken($selector) {
        $stmt = $this->db->prepare("DELETE FROM remember_tokens WHERE selector = ?");
        $stmt->execute([$selector]);
    }

    // 사용자의 모든 토큰 삭제
    public function deleteAllTokens($userId) {
        $stmt = $this->db->prepare("DELETE FROM remember_tokens WHERE user_id = ?");
        $stmt->execute([$userId]);
    }
}

// 데이터베이스 테이블 생성 SQL
/*
CREATE TABLE remember_tokens (
    id INT AUTO_INCREMENT PRIMARY KEY,
    user_id INT NOT NULL,
    selector VARCHAR(32) NOT NULL,
    hashed_validator VARCHAR(64) NOT NULL,
    expires DATETIME NOT NULL,
    created_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP,
    INDEX(selector),
    INDEX(user_id)
);
*/
?>🔄 CSRF 공격과 방어
CSRF(Cross-Site Request Forgery)는 사용자가 의도하지 않은 요청을 보내도록 만드는 공격이야. 예를 들어, 악성 사이트에 있는 이미지 태그가 실제로는 은행 송금 요청을 보내는 식이지. 😈
CSRF 토큰 구현
CSRF를 막는 가장 효과적인 방법은 CSRF 토큰을 사용하는 거야. 각 폼에 고유한 토큰을 넣고, 서버에서 그 토큰을 검증하는 방식이지.
<?php
class CSRFProtection {
    private $tokenName = 'csrf_token';

    // CSRF 토큰 생성
    public function generateToken() {
        if(!isset($_SESSION[$this->tokenName])) {
            $_SESSION[$this->tokenName] = bin2hex(random_bytes(32));
        }
        return $_SESSION[$this->tokenName];
    }

    // CSRF 토큰 검증
    public function validateToken($token) {
        if(!isset($_SESSION[$this->tokenName])) {
            return false;
        }

        // timing attack 방지를 위해 hash_equals 사용
        return hash_equals($_SESSION[$this->tokenName], $token);
    }

    // HTML 폼에 토큰 삽입
    public function getTokenField() {
        $token = $this->generateToken();
        return '<input type="hidden" name="' . $this->tokenName . '" value="' . htmlspecialchars($token) . '">';
    }

    // 토큰 재생성 (일회용 토큰)
    public function regenerateToken() {
        unset($_SESSION[$this->tokenName]);
        return $this->generateToken();
    }
}

// 사용 예시
session_start();
$csrf = new CSRFProtection();

// 폼 생성
?>
<form method="POST" action="transfer.php">
    <?php echo $csrf->getTokenField(); ?>
    <input type="text" name="amount" placeholder="금액">
    <button type="submit">송금</button>
</form>

<?php
// 폼 처리
if($_SERVER['REQUEST_METHOD'] === 'POST') {
    if(!$csrf->validateToken($_POST['csrf_token'] ?? '')) {
        die('CSRF 토큰이 유효하지 않습니다!');
    }

    // 정상 처리
    $amount = $_POST['amount'];
    // ... 송금 로직
}
?>
AJAX 요청에서의 CSRF 방어
요즘은 AJAX로 데이터를 주고받는 경우가 많잖아? AJAX 요청에서도 CSRF 토큰을 보내야 해. 보통 커스텀 HTTP 헤더에 토큰을 넣어서 보내는 방식을 사용해.
<?php
// API 엔드포인트에서 CSRF 검증
class APICSRFProtection {
    public function validateRequest() {
        $token = $_SERVER['HTTP_X_CSRF_TOKEN'] ?? '';

        if(!isset($_SESSION['csrf_token'])) {
            $this->sendError('CSRF token not found in session');
        }

        if(!hash_equals($_SESSION['csrf_token'], $token)) {
            $this->sendError('Invalid CSRF token');
        }

        return true;
    }

    private function sendError($message) {
        http_response_code(403);
        header('Content-Type: application/json');
        echo json_encode(['error' => $message]);
        exit;
    }
}
?>

<!-- JavaScript에서 CSRF 토큰 사용 -->
<script>
// 페이지 로드 시 토큰 가져오기
const csrfToken = '<?php echo $_SESSION['csrf_token']; ?>';

// AJAX 요청
fetch('/api/transfer', {
    method: 'POST',
    headers: {
        'Content-Type': 'application/json',
        'X-CSRF-Token': csrfToken
    },
    body: JSON.stringify({
        amount: 10000
    })
})
.then(response => response.json())
.then(data => console.log(data));
</script>
🗄️ 세션 스토리지 최적화
트래픽이 많은 사이트에서는 세션 저장 방식이 성능에 큰 영향을 미쳐. 기본 파일 저장 방식은 간단하지만, 동시 접속자가 많으면 디스크 I/O가 병목이 될 수 있어. 재능넷처럼 많은 사용자가 동시에 접속하는 플랫폼에서는 더 효율적인 방법이 필요하지. 🚀
Redis를 이용한 세션 저장
Redis는 인메모리 데이터베이스로, 엄청나게 빠른 읽기/쓰기 성능을 자랑해. 세션 저장소로 사용하기에 완벽하지!
<?php
// Redis 세션 핸들러
class RedisSessionHandler implements SessionHandlerInterface {
    private $redis;
    private $ttl = 1800; // 30분
    private $prefix = 'session:';

    public function __construct($host = '127.0.0.1', $port = 6379) {
        $this->redis = new Redis();
        $this->redis->connect($host, $port);
    }

    public function open($savePath, $sessionName) {
        return true;
    }

    public function close() {
        return true;
    }

    public function read($id) {
        $data = $this->redis->get($this->prefix . $id);
        return $data ? $data : '';
    }

    public function write($id, $data) {
        return $this->redis->setex(
            $this->prefix . $id,
            $this->ttl,
            $data
        );
    }

    public function destroy($id) {
        return $this->redis->del($this->prefix . $id) > 0;
    }

    public function gc($maxlifetime) {
        // Redis의 TTL이 자동으로 처리하므로 불필요
        return true;
    }
}

// 사용 방법
$handler = new RedisSessionHandler();
session_set_save_handler($handler, true);
session_start();
?>
데이터베이스 세션 저장
Redis를 사용할 수 없는 환경이라면 데이터베이스를 사용할 수도 있어. 파일보다는 느리지만, 여러 서버에서 세션을 공유할 수 있다는 장점이 있지.
<?php
class DatabaseSessionHandler implements SessionHandlerInterface {
    private $db;

    public function __construct($db) {
        $this->db = $db;
    }

    public function open($savePath, $sessionName) {
        return true;
    }

    public function close() {
        return true;
    }

    public function read($id) {
        $stmt = $this->db->prepare("
            SELECT data FROM sessions
            WHERE id = ? AND expires > NOW()
        ");
        $stmt->execute([$id]);
        $result = $stmt->fetch();

        return $result ? $result['data'] : '';
    }

    public function write($id, $data) {
        $stmt = $this->db->prepare("
            INSERT INTO sessions (id, data, expires)
            VALUES (?, ?, DATE_ADD(NOW(), INTERVAL 30 MINUTE))
            ON DUPLICATE KEY UPDATE
                data = VALUES(data),
                expires = VALUES(expires)
        ");
        return $stmt->execute([$id, $data]);
    }

    public function destroy($id) {
        $stmt = $this->db->prepare("DELETE FROM sessions WHERE id = ?");
        return $stmt->execute([$id]);
    }

    public function gc($maxlifetime) {
        $stmt = $this->db->prepare("DELETE FROM sessions WHERE expires < NOW()");
        return $stmt->execute();
    }
}

// 테이블 생성 SQL
/*
CREATE TABLE sessions (
    id VARCHAR(128) PRIMARY KEY,
    data TEXT,
    expires DATETIME,
    INDEX(expires)
);
*/
?>| 저장 방식 | 성능 | 확장성 | 비용 | 추천 규모 |
|---|---|---|---|---|
| 파일 | ⭐⭐ | ⭐ | 무료 | 소규모 (~1,000명) |
| 데이터베이스 | ⭐⭐⭐ | ⭐⭐⭐ | 저렴 | 중규모 (~10,000명) |
| Redis | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐⭐ | 중간 | 대규모 (무제한) |
| Memcached | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐ | 중간 | 대규모 (무제한) |
🎯 실전 예제: 완전한 로그인 시스템
자, 이제 지금까지 배운 걸 모두 합쳐서 안전한 로그인 시스템을 만들어보자! 이건 실제 프로덕션 환경에서 사용할 수 있는 수준이야. 💪
<?php
// config.php - 설정 파일
define('DB_HOST', 'localhost');
define('DB_NAME', 'myapp');
define('DB_USER', 'root');
define('DB_PASS', 'password');
define('ENCRYPTION_KEY', 'your-32-character-secret-key!');

// 데이터베이스 연결
try {
    $pdo = new PDO(
        "mysql:host=" . DB_HOST . ";dbname=" . DB_NAME . ";charset=utf8mb4",
        DB_USER,
        DB_PASS,
        [
            PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
            PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC,
            PDO::ATTR_EMULATE_PREPARES => false
        ]
    );
} catch(PDOException $e) {
    die('Database connection failed: ' . $e->getMessage());
}

// Auth.php - 인증 클래스
class Auth {
    private $db;
    private $csrf;
    private $rememberMe;

    public function __construct($db) {
        $this->db = $db;
        $this->csrf = new CSRFProtection();
        $this->rememberMe = new RememberMe($db);

        // 세션 보안 설정
        ini_set('session.cookie_httponly', 1);
        ini_set('session.cookie_secure', 1);
        ini_set('session.cookie_samesite', 'Strict');
        ini_set('session.use_strict_mode', 1);

        session_start();

        // Remember Me 토큰 확인
        if(!$this->isLoggedIn() && isset($_COOKIE['remember_token'])) {
            $userId = $this->rememberMe->validateToken();
            if($userId) {
                $_SESSION['user_id'] = $userId;
                $this->loadUserData($userId);
            }
        }
    }

    // 회원가입
    public function register($username, $email, $password) {
        // 입력 검증
        if(strlen($password) < 8) {
            return ['success' => false, 'message' => '비밀번호는 8자 이상이어야 합니다.'];
        }

        // 이메일 중복 확인
        $stmt = $this->db->prepare("SELECT id FROM users WHERE email = ?");
        $stmt->execute([$email]);
        if($stmt->fetch()) {
            return ['success' => false, 'message' => '이미 사용 중인 이메일입니다.'];
        }

        // 비밀번호 해시
        $hashedPassword = password_hash($password, PASSWORD_ARGON2ID, [
            'memory_cost' => 65536,
            'time_cost' => 4,
            'threads' => 3
        ]);

        // 사용자 생성
        $stmt = $this->db->prepare("
            INSERT INTO users (username, email, password, created_at)
            VALUES (?, ?, ?, NOW())
        ");

        try {
            $stmt->execute([$username, $email, $hashedPassword]);
            return ['success' => true, 'message' => '회원가입이 완료되었습니다.'];
        } catch(PDOException $e) {
            return ['success' => false, 'message' => '회원가입 중 오류가 발생했습니다.'];
        }
    }

    // 로그인
    public function login($email, $password, $rememberMe = false) {
        // 사용자 조회
        $stmt = $this->db->prepare("
            SELECT id, username, password, failed_attempts, locked_until
            FROM users WHERE email = ?
        ");
        $stmt->execute([$email]);
        $user = $stmt->fetch();

        if(!$user) {
            $this->logFailedAttempt($email);
            return ['success' => false, 'message' => '이메일 또는 비밀번호가 올바르지 않습니다.'];
        }

        // 계정 잠금 확인
        if($user['locked_until'] && strtotime($user['locked_until']) > time()) {
            return ['success' => false, 'message' => '계정이 일시적으로 잠겼습니다. 나중에 다시 시도해주세요.'];
        }

        // 비밀번호 확인
        if(!password_verify($password, $user['password'])) {
            $this->logFailedAttempt($email);
            return ['success' => false, 'message' => '이메일 또는 비밀번호가 올바르지 않습니다.'];
        }

        // 비밀번호 해시 업그레이드 필요 시
        if(password_needs_rehash($user['password'], PASSWORD_ARGON2ID)) {
            $newHash = password_hash($password, PASSWORD_ARGON2ID);
            $stmt = $this->db->prepare("UPDATE users SET password = ? WHERE id = ?");
            $stmt->execute([$newHash, $user['id']]);
        }

        // 로그인 성공 - 세션 설정
        session_regenerate_id(true);
        $_SESSION['user_id'] = $user['id'];
        $_SESSION['username'] = $user['username'];
        $_SESSION['login_time'] = time();
        $_SESSION['ip_address'] = $_SERVER['REMOTE_ADDR'];
        $_SESSION['user_agent'] = $_SERVER['HTTP_USER_AGENT'];

        // 실패 횟수 초기화
        $stmt = $this->db->prepare("
            UPDATE users
            SET failed_attempts = 0, locked_until = NULL, last_login = NOW()
            WHERE id = ?
        ");
        $stmt->execute([$user['id']]);

        // Remember Me 처리
        if($rememberMe) {
            $this->rememberMe->createToken($user['id']);
        }

        return ['success' => true, 'message' => '로그인되었습니다.'];
    }

    // 로그아웃
    public function logout() {
        // Remember Me 토큰 삭제
        if(isset($_COOKIE['remember_token'])) {
            $parts = explode(':', $_COOKIE['remember_token']);
            if(count($parts) === 2) {
                $this->rememberMe->deleteToken($parts[0]);
            }
            setcookie('remember_token', '', time() - 3600, '/');
        }

        // 세션 삭제
        $_SESSION = array();
        if(isset($_COOKIE[session_name()])) {
            setcookie(session_name(), '', time() - 3600, '/');
        }
        session_destroy();
    }

    // 로그인 상태 확인
    public function isLoggedIn() {
        if(!isset($_SESSION['user_id'])) {
            return false;
        }

        // 세션 타임아웃 확인 (30분)
        if(isset($_SESSION['last_activity'])) {
            if(time() - $_SESSION['last_activity'] > 1800) {
                $this->logout();
                return false;
            }
        }

        $_SESSION['last_activity'] = time();
        return true;
    }

    // 실패 시도 기록
    private function logFailedAttempt($email) {
        $stmt = $this->db->prepare("
            UPDATE users
            SET failed_attempts = failed_attempts + 1,
                locked_until = CASE
                    WHEN failed_attempts >= 4 THEN DATE_ADD(NOW(), INTERVAL 15 MINUTE)
                    ELSE locked_until
                END
            WHERE email = ?
        ");
        $stmt->execute([$email]);
    }

    // 사용자 데이터 로드
    private function loadUserData($userId) {
        $stmt = $this->db->prepare("SELECT username FROM users WHERE id = ?");
        $stmt->execute([$userId]);
        $user = $stmt->fetch();

        if($user) {
            $_SESSION['username'] = $user['username'];
        }
    }

    // CSRF 토큰 가져오기
    public function getCsrfToken() {
        return $this->csrf->generateToken();
    }

    // CSRF 토큰 검증
    public function validateCsrfToken($token) {
        return $this->csrf->validateToken($token);
    }
}
?>
로그인 폼 (login.php)
<?php
require_once 'config.php';
require_once 'Auth.php';

$auth = new Auth($pdo);

// 이미 로그인된 경우
if($auth->isLoggedIn()) {
    header('Location: dashboard.php');
    exit;
}

$error = '';

// 폼 제출 처리
if($_SERVER['REQUEST_METHOD'] === 'POST') {
    if(!$auth->validateCsrfToken($_POST['csrf_token'] ?? '')) {
        $error = 'CSRF 토큰이 유효하지 않습니다.';
    } else {
        $email = $_POST['email'] ?? '';
        $password = $_POST['password'] ?? '';
        $rememberMe = isset($_POST['remember_me']);

        $result = $auth->login($email, $password, $rememberMe);

        if($result['success']) {
            header('Location: dashboard.php');
            exit;
        } else {
            $error = $result['message'];
        }
    }
}
?>
<!DOCTYPE html>
<html lang="ko">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>로그인</title>
    <style>
        body { font-family: Arial, sans-serif; max-width: 400px; margin: 50px auto; padding: 20px; }
        .form-group { margin-bottom: 15px; }
        label { display: block; margin-bottom: 5px; font-weight: bold; }
        input[type="email"], input[type="password"] { width: 100%; padding: 10px; border: 1px solid #ddd; border-radius: 4px; }
        button { width: 100%; padding: 12px; background: #667eea; color: white; border: none; border-radius: 4px; cursor: pointer; font-size: 16px; }
        button:hover { background: #5568d3; }
        .error { background: #fee; color: #c33; padding: 10px; border-radius: 4px; margin-bottom: 15px; }
        .checkbox-group { display: flex; align-items: center; }
        .checkbox-group input { width: auto; margin-right: 8px; }
    </style>
</head>
<body>
    <h1>로그인</h1>

    <?php if($error): ?>
        <div class="error"><?php echo htmlspecialchars($error); ?></div>
    <?php endif; ?>

    <form method="POST">
        <input type="hidden" name="csrf_token" value="<?php echo $auth->getCsrfToken(); ?>">

        <div class="form-group">
            <label>이메일</label>
            <input type="email" name="email" required>
        </div>

        <div class="form-group">
            <label>비밀번호</label>
            <input type="password" name="password" required>
        </div>

        <div class="form-group checkbox-group">
            <input type="checkbox" name="remember_me" id="remember_me">
            <label for="remember_me" style="margin: 0;">로그인 상태 유지</label>
        </div>

        <button type="submit">로그인</button>
    </form>

    <p style="text-align: center; margin-top: 20px;">
        계정이 없으신가요? <a href="register.php">회원가입</a>
    </p>
</body>
</html>- ✅ HTTPS 사용
- ✅ 비밀번호 해시 (Argon2id 또는 bcrypt)
- ✅ CSRF 토큰 검증
- ✅ 세션 ID 재생성
- ✅ HttpOnly, Secure, SameSite 쿠키 플래그
- ✅ 로그인 실패 횟수 제한
- ✅ 세션 타임아웃
- ✅ Remember Me 토큰 암호화
- ✅ SQL Injection 방지 (Prepared Statements)
- ✅ XSS 방지 (htmlspecialchars)
📊 세션 모니터링과 관리
운영 중인 서비스에서는 세션을 모니터링하고 관리하는 게 중요해. 동시 접속자 수를 파악하고, 이상한 활동을 감지하고, 필요하면 특정 세션을 강제로 종료할 수 있어야 하거든. 🔍
<?php
// SessionMonitor.php - 세션 모니터링 클래스
class SessionMonitor {
    private $db;

    public function __construct($db) {
        $this->db = $db;
    }

    // 활성 세션 수 조회
    public function getActiveSessionCount() {
        $stmt = $this->db->query("
            SELECT COUNT(*) as count
            FROM sessions
            WHERE expires > NOW()
        ");
        return $stmt->fetch()['count'];
    }

    // 사용자별 세션 목록
    public function getUserSessions($userId) {
        $stmt = $this->db->prepare("
            SELECT
                id,
                ip_address,
                user_agent,
                last_activity,
                created_at
            FROM user_sessions
            WHERE user_id = ? AND expires > NOW()
            ORDER BY last_activity DESC
        ");
        $stmt->execute([$userId]);
        return $stmt->fetchAll();
    }

    // 특정 세션 강제 종료
    public function terminateSession($sessionId) {
        $stmt = $this->db->prepare("DELETE FROM sessions WHERE id = ?");
        return $stmt->execute([$sessionId]);
    }

    // 사용자의 모든 세션 종료 (다른 기기에서 로그아웃)
    public function terminateAllUserSessions($userId, $exceptCurrent = true) {
        $currentSessionId = session_id();

        if($exceptCurrent) {
            $stmt = $this->db->prepare("
                DELETE FROM user_sessions
                WHERE user_id = ? AND session_id != ?
            ");
            $stmt->execute([$userId, $currentSessionId]);
        } else {
            $stmt = $this->db->prepare("
                DELETE FROM user_sessions
                WHERE user_id = ?
            ");
            $stmt->execute([$userId]);
        }
    }

    // 의심스러운 활동 감지
    public function detectSuspiciousActivity($userId) {
        // 짧은 시간에 여러 IP에서 접속
        $stmt = $this->db->prepare("
            SELECT COUNT(DISTINCT ip_address) as ip_count
            FROM user_sessions
            WHERE user_id = ?
            AND last_activity > DATE_SUB(NOW(), INTERVAL 5 MINUTE)
        ");
        $stmt->execute([$userId]);
        $result = $stmt->fetch();

        if($result['ip_count'] > 3) {
            return [
                'suspicious' => true,
                'reason' => '짧은 시간에 여러 IP에서 접속 감지',
                'ip_count' => $result['ip_count']
            ];
        }

        return ['suspicious' => false];
    }

    // 세션 통계
    public function getSessionStats() {
        $stats = [];

        // 총 활성 세션
        $stmt = $this->db->query("
            SELECT COUNT(*) as count
            FROM sessions
            WHERE expires > NOW()
        ");
        $stats['active_sessions'] = $stmt->fetch()['count'];

        // 오늘 로그인한 사용자 수
        $stmt = $this->db->query("
            SELECT COUNT(DISTINCT user_id) as count
            FROM user_sessions
            WHERE created_at > CURDATE()
        ");
        $stats['daily_logins'] = $stmt->fetch()['count'];

        // 평균 세션 시간
        $stmt = $this->db->query("
            SELECT AVG(TIMESTAMPDIFF(MINUTE, created_at, last_activity)) as avg_duration
            FROM user_sessions
            WHERE last_activity > DATE_SUB(NOW(), INTERVAL 1 DAY)
        ");
        $stats['avg_session_duration'] = round($stmt->fetch()['avg_duration'], 2);

        return $stats;
    }
}

// 사용 예시
$monitor = new SessionMonitor($pdo);

// 대시보드에서 통계 표시
$stats = $monitor->getSessionStats();
echo "현재 접속자: " . $stats['active_sessions'] . "명\n";
echo "오늘 로그인: " . $stats['daily_logins'] . "명\n";
echo "평균 세션 시간: " . $stats['avg_session_duration'] . "분\n";

// 사용자의 다른 기기 세션 확인
$sessions = $monitor->getUserSessions($_SESSION['user_id']);
foreach($sessions as $session) {
    echo "IP: {$session['ip_address']}, ";
    echo "마지막 활동: {$session['last_activity']}\n";
}

// 의심스러운 활동 감지
$suspicious = $monitor->detectSuspiciousActivity($_SESSION['user_id']);
if($suspicious['suspicious']) {
    // 알림 발송 또는 추가 인증 요구
    sendSecurityAlert($_SESSION['user_id'], $suspicious['reason']);
}
?>
🌐 다중 서버 환경에서의 세션 관리
서비스가 커지면 서버를 여러 대 운영하게 돼. 이때 문제가 생기는데, 사용자가 A 서버에서 로그인했는데 다음 요청이 B 서버로 가면 세션을 찾을 수 없게 되는 거야. 이걸 해결하는 방법을 알아보자! 🖥️🖥️🖥️
1. Sticky Session (세션 고정)
로드 밸런서가 같은 사용자의 요청을 항상 같은 서버로 보내는 방식이야. 간단하지만, 서버 한 대가 죽으면 그 서버의 세션이 모두 사라지는 단점이 있어.
2. 중앙 집중식 세션 저장소
Redis나 Memcached 같은 중앙 저장소를 사용하면 모든 서버가 같은 세션 데이터를 공유할 수 있어. 이게 가장 권장되는 방식이야!
<?php
// 여러 서버에서 Redis 세션 공유
// 서버 1, 2, 3 모두 같은 설정 사용

// php.ini 또는 코드에서 설정
ini_set('session.save_handler', 'redis');
ini_set('session.save_path', 'tcp://redis-server:6379?auth=password');

// 또는 커스텀 핸들러 사용
$redis = new Redis();
$redis->connect('redis-server', 6379);
$redis->auth('password');

$handler = new RedisSessionHandler($redis);
session_set_save_handler($handler, true);
session_start();

// 이제 어느 서버에서든 같은 세션 데이터에 접근 가능!
?>
3. JWT (JSON Web Token)
아예 서버에 세션을 저장하지 않고, 모든 정보를 암호화된 토큰에 담아서 클라이언트에게 주는 방식도 있어. 이걸 Stateless 방식이라고 해. API 서버에서 많이 사용하지.
<?php
// JWT 라이브러리 사용 (composer require firebase/php-jwt)
use Firebase\JWT\JWT;
use Firebase\JWT\Key;

class JWTAuth {
    private $secretKey = 'your-secret-key-keep-it-safe';
    private $algorithm = 'HS256';

    // JWT 토큰 생성
    public function createToken($userId, $username) {
        $issuedAt = time();
        $expire = $issuedAt + 3600; // 1시간

        $payload = [
            'iat' => $issuedAt,
            'exp' => $expire,
            'user_id' => $userId,
            'username' => $username
        ];

        return JWT::encode($payload, $this->secretKey, $this->algorithm);
    }

    // JWT 토큰 검증
    public function validateToken($token) {
        try {
            $decoded = JWT::decode($token, new Key($this->secretKey, $this->algorithm));
            return [
                'valid' => true,
                'user_id' => $decoded->user_id,
                'username' => $decoded->username
            ];
        } catch(Exception $e) {
            return ['valid' => false, 'error' => $e->getMessage()];
        }
    }

    // 토큰 갱신
    public function refreshToken($oldToken) {
        $result = $this->validateToken($oldToken);

        if($result['valid']) {
            return $this->createToken($result['user_id'], $result['username']);
        }

        return false;
    }
}

// 사용 예시
$jwtAuth = new JWTAuth();

// 로그인 시 토큰 발급
$token = $jwtAuth->createToken(123, '홍길동');
echo "토큰: " . $token . "\n";

// API 요청 시 토큰 검증
$authHeader = $_SERVER['HTTP_AUTHORIZATION'] ?? '';
if(preg_match('/Bearer\s+(.*)$/i', $authHeader, $matches)) {
    $token = $matches[1];
    $result = $jwtAuth->validateToken($token);

    if($result['valid']) {
        echo "인증 성공: " . $result['username'];
    } else {
        http_response_code(401);
        echo "인증 실패: " . $result['error'];
    }
}
?>• 서버에 상태 저장 불필요 (확장성 우수)
• 여러 도메인에서 사용 가능
• 모바일 앱에 적합
JWT 단점:
• 토큰 크기가 큼 (매 요청마다 전송)
• 토큰 무효화가 어려움
• 민감한 정보 저장 불가
세션 장점:
• 서버에서 완전한 제어 가능
• 즉시 무효화 가능
• 더 많은 데이터 저장 가능
세션 단점:
• 서버 메모리/저장소 필요
• 확장성 고려 필요
🔒 추가 보안 강화 팁
마지막으로 몇 가지 추가 보안 팁을 공유할게. 이것들까지 적용하면 정말 안전한 시스템을 만들 수 있어! 🛡️
1. 2단계 인증 (2FA)
비밀번호만으로는 부족해. 추가로 SMS나 인증 앱을 통한 코드 입력을 요구하면 보안이 훨씬 강화돼.
<?php
// Google Authenticator 같은 TOTP 구현
class TwoFactorAuth {
    private $db;

    // 2FA 활성화
    public function enable($userId) {
        // 비밀 키 생성
        $secret = $this->generateSecret();

        // DB에 저장
        $stmt = $this->db->prepare("
            UPDATE users
            SET two_factor_secret = ?, two_factor_enabled = 1
            WHERE id = ?
        ");
        $stmt->execute([$secret, $userId]);

        // QR 코드 URL 반환 (사용자가 스캔)
        return $this->getQRCodeUrl($userId, $secret);
    }

    // 코드 검증
    public function verify($userId, $code) {
        $stmt = $this->db->prepare("
            SELECT two_factor_secret
            FROM users
            WHERE id = ? AND two_factor_enabled = 1
        ");
        $stmt->execute([$userId]);
        $user = $stmt->fetch();

        if(!$user) {
            return false;
        }

        // TOTP 알고리즘으로 코드 검증
        return $this->verifyTOTP($user['two_factor_secret'], $code);
    }

    private function generateSecret($length = 16) {
        $chars = 'ABCDEFGHIJKLMNOPQRSTUVWXYZ234567';
        $secret = '';
        for($i = 0; $i < $length; $i++) {
            $secret .= $chars[random_int(0, strlen($chars) - 1)];
        }
        return $secret;
    }

    private function verifyTOTP($secret, $code) {
        // 실제 구현은 TOTP 라이브러리 사용 권장
        // 예: composer require spomky-labs/otphp
        $timeSlice = floor(time() / 30);

        // 시간 오차 고려 (±1 타임슬라이스)
        for($i = -1; $i <= 1; $i++) {
            $calculatedCode = $this->calculateTOTP($secret, $timeSlice + $i);
            if($calculatedCode === $code) {
                return true;
            }
        }

        return false;
    }
}
?>
2. 로그인 알림
새로운 기기나 위치에서 로그인하면 이메일이나 SMS로 알려주는 거야. 사용자가 자신의 계정 활동을 모니터링할 수 있게 해주지.
<?php
class LoginNotification {
    private $db;

    public function checkAndNotify($userId, $ipAddress, $userAgent) {
        // 최근 로그인 기록 확인
        $stmt = $this->db->prepare("
            SELECT ip_address, user_agent, created_at
            FROM login_history
            WHERE user_id = ?
            ORDER BY created_at DESC
            LIMIT 5
        ");
        $stmt->execute([$userId]);
        $recentLogins = $stmt->fetchAll();

        $isNewDevice = true;
        $isNewLocation = true;

        foreach($recentLogins as $login) {
            if($login['user_agent'] === $userAgent) {
                $isNewDevice = false;
            }
            if($this->isSameLocation($login['ip_address'], $ipAddress)) {
                $isNewLocation = false;
            }
        }

        // 새로운 기기 또는 위치에서 로그인
        if($isNewDevice || $isNewLocation) {
            $this->sendNotification($userId, [
                'ip' => $ipAddress,
                'device' => $this->parseUserAgent($userAgent),
                'location' => $this->getLocation($ipAddress),
                'time' => date('Y-m-d H:i:s')
            ]);
        }

        // 로그인 기록 저장
        $stmt = $this->db->prepare("
            INSERT INTO login_history (user_id, ip_address, user_agent, created_at)
            VALUES (?, ?, ?, NOW())
        ");
        $stmt->execute([$userId, $ipAddress, $userAgent]);
    }

    private function sendNotification($userId, $info) {
        // 사용자 이메일 가져오기
        $stmt = $this->db->prepare("SELECT email, username FROM users WHERE id = ?");
        $stmt->execute([$userId]);
        $user = $stmt->fetch();

        $subject = "새로운 로그인 감지";
        $message = "
            안녕하세요, {$user['username']}님

            새로운 기기에서 로그인이 감지되었습니다:

            시간: {$info['time']}
            기기: {$info['device']}
            위치: {$info['location']}
            IP: {$info['ip']}

            본인이 아니라면 즉시 비밀번호를 변경해주세요.
        ";

        // 이메일 발송
        mail($user['email'], $subject, $message);
    }

    private function isSameLocation($ip1, $ip2) {
        // IP 기반 위치 비교 (간단한 예시)
        // 실제로는 GeoIP 라이브러리 사용
        $location1 = $this->getLocation($ip1);
        $location2 = $this->getLocation($ip2);

        return $location1 === $location2;
    }

    private function getLocation($ip) {
        // GeoIP 라이브러리 사용 권장
        // 예: composer require geoip2/geoip2
        return "서울, 대한민국"; // 예시
    }

    private function parseUserAgent($userAgent) {
        // User-Agent 파싱
        if(strpos($userAgent, 'Chrome') !== false) {
            return 'Chrome 브라우저';
        } elseif(strpos($userAgent, 'Firefox') !== false) {
            return 'Firefox 브라우저';
        } elseif(strpos($userAgent, 'Safari') !== false) {
            return 'Safari 브라우저';
        }
        return '알 수 없는 브라우저';
    }
}
?>
3. Rate Limiting (속도 제한)
무차별 대입 공격(Brute Force)을 막기 위해 로그인 시도 횟수를 제한해야 해. IP 주소당 또는 계정당 제한을 걸 수 있어.
<?php
class RateLimiter {
    private $redis;

    public function __construct($redis) {
        $this->redis = $redis;
    }

    // 요청 허용 여부 확인
    public function isAllowed($identifier, $maxAttempts = 5, $timeWindow = 300) {
        $key = "rate_limit:" . $identifier;
        $current = $this->redis->get($key);

        if($current === false) {
            // 첫 시도
            $this->redis->setex($key, $timeWindow, 1);
            return true;
        }

        if($current >= $maxAttempts) {
            // 제한 초과
            return false;
        }

        // 카운트 증가
        $this->redis->incr($key);
        return true;
    }

    // 남은 시도 횟수
    public function getRemainingAttempts($identifier, $maxAttempts = 5) {
        $key = "rate_limit:" . $identifier;
        $current = $this->redis->get($key);

        if($current === false) {
            return $maxAttempts;
        }

        return max(0, $maxAttempts - $current);
    }

    // 제한 해제까지 남은 시간
    public function getTimeUntilReset($identifier) {
        $key = "rate_limit:" . $identifier;
        return $this->redis->ttl($key);
    }

    // 제한 초기화
    public function reset($identifier) {
        $key = "rate_limit:" . $identifier;
        $this->redis->del($key);
    }
}

// 사용 예시
$redis = new Redis();
$redis->connect('127.0.0.1', 6379);

$rateLimiter = new RateLimiter($redis);

// 로그인 시도 전 확인
$ipAddress = $_SERVER['REMOTE_ADDR'];

if(!$rateLimiter->isAllowed($ipAddress, 5, 300)) {
    $timeLeft = $rateLimiter->getTimeUntilReset($ipAddress);
    die("너무 많은 로그인 시도가 있었습니다. {$timeLeft}초 후에 다시 시도해주세요.");
}

// 로그인 처리...
$remaining = $rateLimiter->getRemainingAttempts($ipAddress, 5);
echo "남은 시도 횟수: {$remaining}";
?>
🎓 마무리하며
와! 여기까지 읽었다면 정말 대단해! 👏 우리가 다룬 내용을 정리해보자:
• 쿠키: 클라이언트 저장, 작은 데이터, 사용자가 수정 가능
• 세션: 서버 저장, 큰 데이터, 안전함
2. 필수 보안 설정
• HTTPS 사용
• HttpOnly, Secure, SameSite 쿠키 플래그
• 세션 ID 재생성
• CSRF 토큰 검증
3. 고급 기능
• Remember Me (Split Token Pattern)
• 2단계 인증
• Rate Limiting
• 로그인 알림
4. 확장성
• Redis/Memcached 세션 저장
• JWT 토큰 방식
• 다중 서버 환경 대응
PHP로 웹 개발을 하면서 세션과 쿠키는 정말 자주 사용하게 돼. 특히 재능넷 같은 플랫폼에서 사용자 인증은 핵심 기능이잖아? 이 글에서 배운 내용들을 실제 프로젝트에 적용하면, 안전하고 확장 가능한 시스템을 만들 수 있을 거야. 💪
보안은 한 번 설정하고 끝나는 게 아니야. 계속해서 새로운 취약점이 발견되고, 공격 기법도 진화하거든. 그래서 항상 최신 보안 동향을 체크하고, 코드를 업데이트하는 게 중요해. PHP 공식 문서나 OWASP 같은 보안 커뮤니티를 자주 확인하는 습관을 들이면 좋아!
마지막으로, 완벽한 보안은 없다는 걸 기억해. 하지만 이 글에서 다룬 기법들을 잘 적용하면, 대부분의 일반적인 공격은 막을 수 있어. 사용자들의 소중한 데이터를 지키는 건 개발자의 책임이니까, 항상 보안을 최우선으로 생각하자! 🔒
궁금한 점이 있거나 더 깊이 있는 내용을 알고 싶다면, 재능넷의 지식인의 숲에서 다른 개발자들과 소통해보는 것도 좋은 방법이야. 함께 배우고 성장하는 게 개발자 커뮤니티의 매력이니까! 😊
그럼 안전하고 멋진 웹 애플리케이션 개발하길 바랄게! 화이팅! 🚀

댓글 작성
이 글에 대한 여러분의 생각을 들려주세요
로그인이 필요합니다
댓글을 작성하려면 먼저 로그인해주세요.
댓글 0
지식인의 숲 - 지적 재산권 보호 고지
지적 재산권 보호 고지
- 저작권 및 소유권: 본 컨텐츠는 재능넷의 독점 AI 기술로 생성되었으며, 대한민국 저작권법 및 국제 저작권 협약에 의해 보호됩니다.
- AI 생성 컨텐츠의 법적 지위: 본 AI 생성 컨텐츠는 재능넷의 지적 창작물로 인정되며, 관련 법규에 따라 저작권 보호를 받습니다.
- 사용 제한: 재능넷의 명시적 서면 동의 없이 본 컨텐츠를 복제, 수정, 배포, 또는 상업적으로 활용하는 행위는 엄격히 금지됩니다.
- 데이터 수집 금지: 본 컨텐츠에 대한 무단 스크래핑, 크롤링, 및 자동화된 데이터 수집은 법적 제재의 대상이 됩니다.
- AI 학습 제한: 재능넷의 AI 생성 컨텐츠를 타 AI 모델 학습에 무단 사용하는 행위는 금지되며, 이는 지적 재산권 침해로 간주됩니다.








아직 댓글이 없습니다.