
Ver2.5 서버 보안: 방화벽만으로 충분할까요? 🛡️
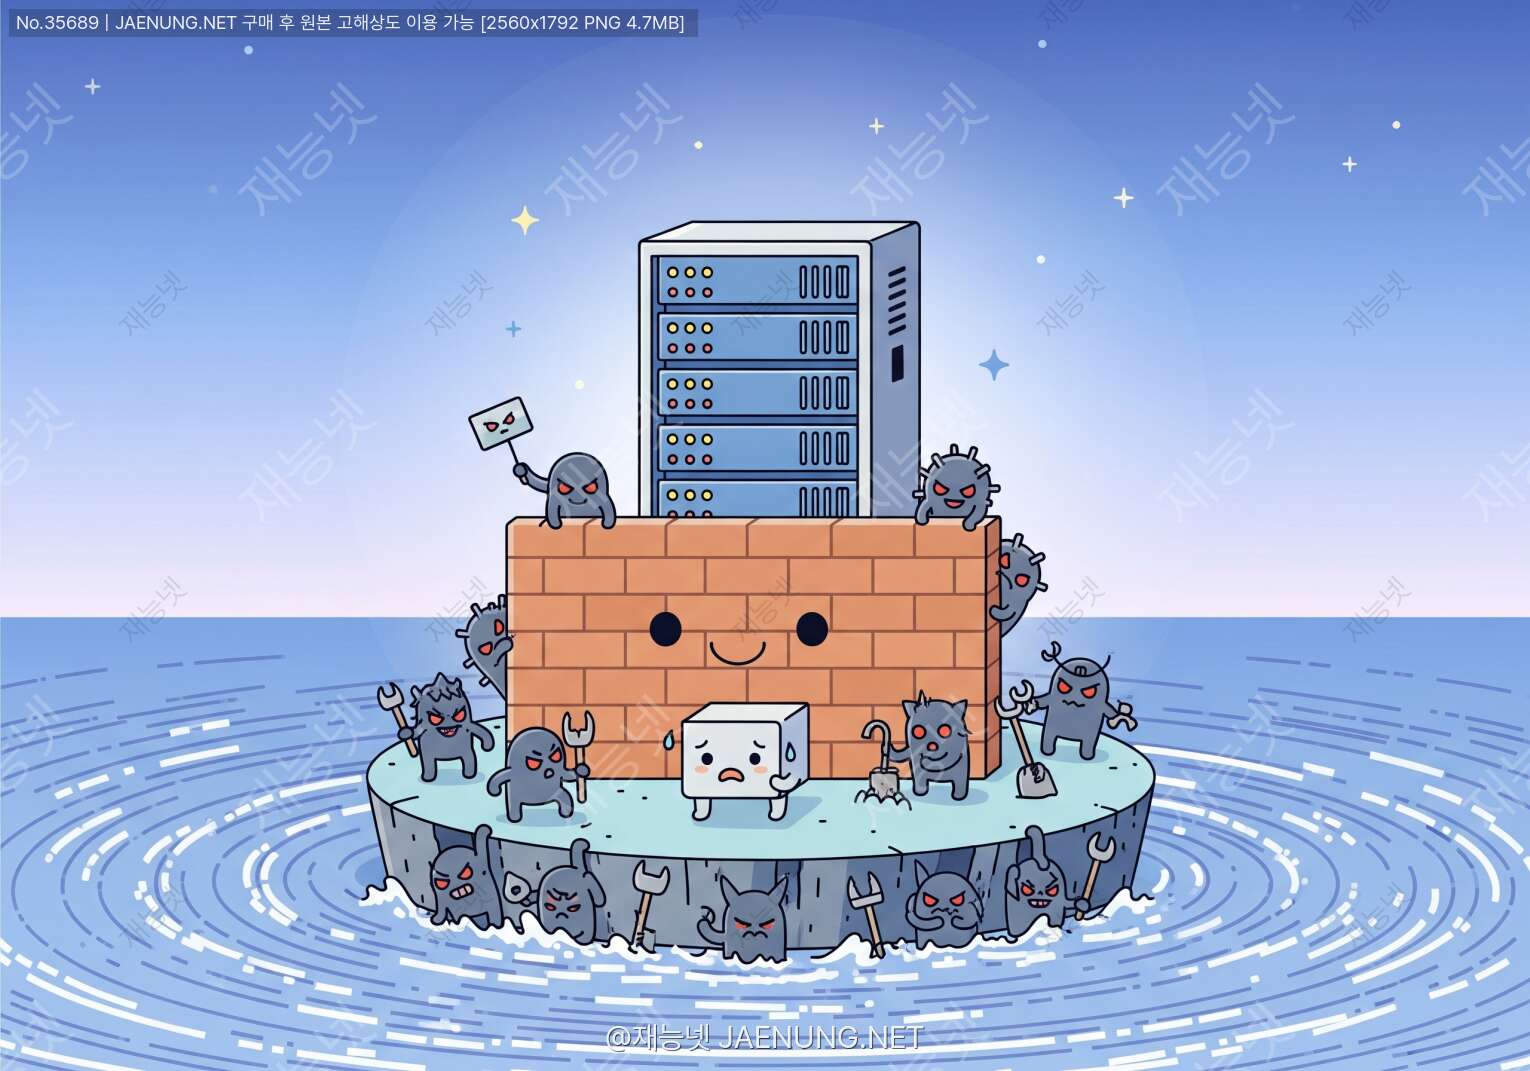
서버 보안: 방화벽만으로 충분할까요? 🛡️
우리 서버를 지키는 철옹성, 그 첫 번째 관문 너머의 이야기
안녕! 👋 오늘 우리 좀 진지하면서도 아주 중요한 얘기를 해볼까 해.
바로 우리들의 소중한 서버, 그 녀석의 안위를 책임지는 '보안'에 대한 이야기야.
개발자든, 시스템 관리자든, 혹은 이제 막 나만의 서비스를 꿈꾸는 예비 창업가든 '서버'라는 단어를 들으면 심장이 두근거리지? 그 서버 안에 우리의 코드, 고객 데이터, 비즈니스의 모든 것이 담겨 있으니까. 마치 판타지 영화에 나오는 왕국의 심장부처럼 말이야. ❤️
자, 그럼 이 소중한 왕국을 지키기 위해 가장 먼저 뭘 세워야 할까? 맞아, 바로 거대하고 튼튼한 '성벽'과 '성문'이지. 서버 세계에서 이 역할을 하는 친구가 바로 '방화벽(Firewall)'이야. 이름부터가 '불의 벽'이라니, 뭔가 엄청 든든하지 않아? 🔥
많은 사람들이 "서버 보안? 어, 방화벽 설정해뒀어!"라고 말하며 안심하곤 해. 물론 방화벽은 보안의 알파이자 오메가, 기본 중의 기본이야. 하지만... 정말 그걸로 끝일까? 튼튼한 성벽과 성문만 있다고 해서 왕국이 100% 안전할까? 만약 누군가 독을 탄 와인을 성 안으로 반입한다면? 혹은 성벽 꼭대기의 허술한 부분을 타고 넘어온다면? 아니면 내부의 배신자가 몰래 문을 열어준다면? 😱
오늘의 이야기는 바로 여기서 시작돼. 방화벽이라는 훌륭한 문지기에게만 모든 짐을 지우는 것이 얼마나 위험한 생각인지, 그리고 우리 왕국을 철옹성으로 만들기 위해 어떤 다층적인 방어 전략이 필요한지에 대해 아주 깊고, 솔직하게 파헤쳐 볼 거야. 커피 한 잔 준비했다면, 스크롤을 내릴 준비, 됐지? 가보자고!
1. 방화벽, 우리 서버의 든든한 문지기! (feat. 넌 누구냐!)
일단 우리 주인공, 방화벽에 대해 확실히 짚고 넘어가자. 방화벽이 뭔지, 무슨 일을 하는지 정확히 알아야 그 한계도 명확히 보이니까.
방화벽을 가장 쉽게 비유하자면, 클럽 앞을 지키는 덩치 좋은 가드, 혹은 공항의 출입국 심사관 같은 존재야. 아무나 막 들어오고 나가지 못하게 통제하는 거지. 서버의 세계에서는 '네트워크 트래픽'이라는 손님들을 통제하는 역할을 해.
방화벽은 어떻게 트래픽을 검문할까? 🧐
방화벽은 미리 정해진 '규칙(Rule)'에 따라 들어오고 나가는 모든 데이터 조각, 즉 '패킷(Packet)'을 검사해. 이 규칙은 보통 이런 식으로 이루어져 있어.
"Source IP(누가), Destination IP(누구에게), Port(어떤 문으로), Protocol(어떤 방식으로) 보내는 통신을 허용(Allow)할 것인가, 아니면 차단(Deny/Drop)할 것인가?"
예를 들어, 우리 웹서버는 전 세계 모든 사람들에게 웹 페이지를 보여줘야 하잖아? 그럼 이런 규칙이 필요해.
➡️ "모든 IP 주소(Source: Any)에서 우리 서버 IP(Destination: My Server IP)의 80번 포트(HTTP)와 443번 포트(HTTPS)로 들어오는 TCP 통신은 허용한다!"
반대로, 서버를 원격으로 관리하기 위한 SSH 접속은 아무나 하면 안 되겠지? 그럴 땐 이런 규칙을 추가하는 거야.
➡️ "내 사무실 IP(Source: My Office IP)에서 우리 서버 IP(Destination: My Server IP)의 22번 포트(SSH)로 들어오는 TCP 통신만 허용하고, 나머지는 모두 차단한다!"
이런 식으로 규칙의 조합을 통해 불필요하거나 위험한 접근을 원천적으로 막아주는 게 방화벽의 핵심 임무야. 아주 심플하고 강력하지.
방화벽의 종류: 어디서 지키느냐가 중요해
방화벽도 위치에 따라 크게 두 종류로 나눌 수 있어.
1. 네트워크 방화벽 (Network Firewall)
이건 우리 회사나 데이터 센터의 네트워크 전체를 보호하는 대장 방화벽이야. 보통 별도의 하드웨어 장비로 존재하며, 인터넷과 내부 네트워크의 경계선에 딱 서서 모든 트래픽을 감시해. 우리 서버들 앞으로 오는 모든 공격을 최전선에서 막아주는 방패 같은 존재지.
2. 호스트 기반 방화벽 (Host-based Firewall)
이건 개별 서버(호스트) 안에 소프트웨어 형태로 설치되는 개인 경호원이야. 리눅스의 `iptables`나 `UFW(Uncomplicated Firewall)`, 윈도우 서버의 'Windows Defender 방화벽'이 바로 여기에 해당해. 네트워크 방화벽이 1차로 걸러준 트래픽이라도, 내 서버에 도착했을 때 한 번 더 검문하는 역할을 하지. 만약 네트워크 방화벽이 뚫리더라도 최후의 보루가 되어줄 수 있어.
💡 잠깐, UFW가 뭐지?
리눅스 서버를 다뤄봤다면 `iptables`라는 이름을 들어봤을 거야. 아주 강력하고 세밀한 설정이 가능하지만, 규칙이 복잡해지면 머리가 아파오지. 🤯 UFW는 이런 `iptables`를 좀 더 쉽고 직관적으로 사용할 수 있게 만들어주는 '래퍼(Wrapper)' 툴이야. 이름 그대로 '복잡하지 않은 방화벽'이지. `sudo ufw allow 80` 같은 간단한 명령어로 규칙을 추가할 수 있어서 초보자들에게 아주 사랑받는 친구야.
자, 이처럼 방화벽은 정해진 규칙에 따라 '누가', '어떤 문'으로 들어오는지 철저히 감시해서 허가된 손님만 들여보내는 아주 중요한 역할을 해. 방화벽이 없다? 그건 그냥 대문을 활짝 열어놓고 "아무나 들어오세요~" 하는 것과 같아. 그러니 방화벽의 중요성은 두말하면 입 아프지. 👍
하지만... 이야기는 이제부터 시작이야. 이 훌륭한 문지기에게도 보이지 않는 사각지대가 있거든.
2. 성벽만 믿다간 큰코다친다! 방화벽의 명백한 한계 🏰
우리 왕국의 성문은 정말 튼튼해. 허가증(IP, Port)이 없는 사람은 절대 통과시키지 않지. 그런데 만약, 허가증을 가진 상인으로 위장한 암살자가 품속에 독이 든 단검을 숨겨 들어온다면 어떨까?
방화벽의 한계가 바로 이 지점에서 시작돼. 방화벽은 '누가, 어떤 문으로 들어왔는가'는 기가 막히게 잘 보지만, 그 사람이 '가지고 들어온 짐(데이터 내용)이 무엇인지', 그리고 '안에 들어와서 무슨 행동을 하는지'까지는 깊게 들여다보지 못하는 경우가 많아.
한계점 1: 애플리케이션 계층(Layer 7) 공격에 대한 둔감함
갑자기 웬 '계층'이냐고? 무서워하지 마, 아주 쉬운 얘기야. 네트워크 통신은 보통 7개의 역할로 나뉘어(OSI 7계층 모델). 우리가 인터넷 쇼핑을 하는 과정을 예로 들어볼게.
- Layer 1~2 (물리/데이터링크): 랜선, 와이파이 등 실제 데이터가 오가는 물리적인 길.
- Layer 3 (네트워크): 택배 트럭이 주소(IP 주소)를 보고 목적지까지 찾아가는 길.
- Layer 4 (전송): 목적지 건물에 도착해서 몇 호실(Port 번호)로 갈지 정하는 것.
- ...
- Layer 7 (애플리케이션): 드디어 띵동! 초인종을 누르고 "쿠팡에서 주문하신 생수 배달왔습니다!" 하고 실제 용무(HTTP 요청)를 말하는 단계.
전통적인 방화벽은 주로 Layer 3, 4에서 일해. 즉, '어떤 IP에서 온 택배 트럭이 몇 호실로 가는가'까지는 확인하지만, 그 택배 상자 안에 생수가 들었는지, 폭탄이 들었는지까지는 열어보지 않는다는 거야.
요즘 해커들은 바로 이 점을 노려. 정상적인 웹 트래픽(HTTP, 80/443 포트)으로 위장해서 그 안에 악의적인 코드를 숨겨서 보내는 거지. 이게 바로 SQL 인젝션(SQL Injection)이나 크로스 사이트 스크립팅(XSS) 같은 애플리케이션 계층 공격이야.
🚨 SQL 인젝션, 그게 뭔데?
로그인 창을 생각해봐. 아이디 입력 칸에 `admin' OR '1'='1` 같은 이상한 구문을 넣는 거야. 만약 서버 개발이 허술하게 되어 있다면, 이 구문이 데이터베이스 조회 명령어(SQL)에 그대로 합쳐져서 "아이디가 'admin'이거나, '1'='1' (이건 항상 참이지!)인 사용자를 찾아라" 라는 명령으로 변질돼. 결과는? 비밀번호 없이 관리자 계정으로 로그인 성공! 끔찍하지? 방화벽 입장에서는 그냥 80번 포트로 들어온 정상적인 텍스트 입력일 뿐이라 이걸 막을 수가 없어.
방화벽은 "어, 80번 포트로 손님 오셨네. 들어가세요~" 하고 문을 열어줬는데, 들어온 손님이 사실은 데이터베이스를 탈탈 털러 온 도둑이었던 셈이지. 💸
한계점 2: 암호화된 트래픽(HTTPS)이라는 검은 상자
요즘 거의 모든 웹사이트는 HTTPS를 사용하지? 주소창에 자물쇠 모양 🔒이 뜨는 거 말이야. 이건 내 컴퓨터와 서버 사이에 오가는 모든 데이터를 암호화해서 중간에 누가 훔쳐봐도 내용을 알 수 없게 만드는 아주 중요한 보안 기술이야.
그런데 이게 방화벽에게는 딜레마를 안겨줘. 데이터가 전부 암호화되어 있으니, 방화벽도 그 내용을 들여다볼 수가 없는 거야. 마치 내용물을 알 수 없는 검은 상자가 오가는 것과 같아. 해커가 이 암호화된 통신 채널 안에 악성코드를 숨겨 보내도, 방화벽은 그저 "음, 암호화된 정상적인 HTTPS 통신이군. 통과!"라고 판단할 수밖에 없어.
물론 SSL/TLS 트래픽을 복호화해서 검사하는 고가의 차세대 방화벽도 있지만, 이건 설정이 매우 복잡하고 서버 성능에 큰 부담을 줄 수 있어서 쉽게 도입하기는 어려워. 대부분의 일반적인 방화벽은 암호화된 트래픽 앞에서 속수무책일 수 있다는 거지.
한계점 3: 내부로부터의 위협과 잘못된 설정
모든 위협이 항상 밖에서만 오는 건 아니야. 성문은 밖에서 열기 어렵지만, 안에서는 쉽게 열 수 있잖아?
- 내부자 위협 (Insider Threat): 악의를 가진 내부 직원이나, 혹은 실수로 악성코드에 감염된 직원의 PC가 내부 네트워크에서 서버에 접근할 경우, 방화벽은 이걸 '허가된 내부 통신'으로 보고 막지 않을 가능성이 커.
- 잘못된 설정 (Misconfiguration): 방화벽은 결국 사람이 설정하는 기계야. 관리자가 테스트를 위해 잠시 열어둔 `allow any any` (모든 IP, 모든 포트 허용) 규칙을 깜빡하고 놔둔다면? 그 순간 수천만 원짜리 방화벽은 그냥 비싼 박스가 되는 거야. "인간의 실수는 모든 보안 시스템을 무력화시킨다"는 말이 있을 정도지.
한계점 4: 제로데이 공격 (Zero-Day Attack)
제로데이 공격은 세상에 아직 알려지지 않은 새로운 취약점을 파고드는 공격이야. 보안 전문가들도, 소프트웨어 개발사도 모르는 구멍이기 때문에 당연히 방어 패치도 없고, 방화벽 규칙도 존재하지 않아. 이런 신종 공격 앞에서는 기존의 규칙 기반 방화벽이 대응하기 매우 어려워.
자, 어때? 든든하기만 했던 우리 방화벽의 어깨가 조금은 무거워 보이지 않아? 방화벽은 분명 필수적이지만, 모든 공격을 막아낼 수 있는 만능 해결책은 절대 아니라는 사실, 이제 확실히 와닿을 거야. 그럼 이제 어떡해야 할까? 성문을 포기할 순 없잖아. 맞아, 이제 성문 너머, 왕국 곳곳에 새로운 방어선을 구축할 시간이야.
3. 방화벽 너머의 세계: 심층 방어(Defense in Depth) 전략 🛡️⚔️
보안 전문가들은 이구동성으로 '심층 방어(Defense in Depth)' 또는 '계층적 보안(Layered Security)'을 외쳐. 이게 뭐냐면, 하나의 강력한 방어선에만 의존하는 게 아니라, 여러 겹의 다양한 방어선을 구축해서 해커가 목적을 달성하기까지 최대한 많은 장애물을 마주치게 만드는 전략이야.
양파 껍질을 생각하면 쉬워. 🧅 해커가 겉껍질(방화벽)을 어떻게든 뚫고 들어와도, 안쪽에 또 다른 껍질(WAF)이 있고, 그걸 또 뚫으니 또 다른 껍질(IPS)이 나오는 거지. 공격자 입장에서는 시간과 비용이 기하급수적으로 늘어나고, 결국 중간에 포기하거나 흔적을 남겨 발각될 확률이 높아져.
이제부터 우리 서버라는 왕국에 어떤 겹겹의 방어막을 칠 수 있는지, 그 핵심적인 요소들을 하나씩 살펴보자.
방어 계층 1: 웹 방화벽 (WAF - Web Application Firewall) - 애플리케이션 전문가
아까 방화벽이 택배 상자 안은 못 본다고 했지? WAF는 바로 그 '택배 상자'를 전문적으로 검사하는 보안 요원이야. 즉, Layer 7(애플리케이션 계층)을 집중적으로 방어하는 특수 방화벽이지.
WAF는 HTTP/HTTPS 통신의 내용을 하나하나 분석해서 SQL 인젝션, XSS, 파일 업로드 취약점 등과 같은 웹 애플리케이션 공격 패턴이 보이면 즉시 차단해버려. 일반 방화벽이 '출입증'을 검사한다면, WAF는 '소지품'까지 검사하는 셈이야.
WAF는 어떻게 도입할까?
- 클라우드 기반 WAF: Cloudflare, AWS WAF, Akamai 등 CDN 서비스에 포함된 경우가 많아. 내 서버 앞단에서 모든 웹 트래픽을 먼저 받아 처리해주기 때문에, 기존 인프라 변경 없이 DNS 설정 변경만으로 간단하게 적용할 수 있다는 큰 장점이 있어. 🚀
- 소프트웨어(호스트) 기반 WAF: 내 웹서버(Apache, Nginx 등)에 직접 설치하는 모듈 형태야. 오픈소스로는 `ModSecurity`가 가장 유명해. 서버에 직접 설치해야 하는 번거로움은 있지만, 더 세밀한 제어가 가능하고 비용을 절감할 수 있지.
WAF는 이제 현대 웹 서비스 보안의 필수 요소로 자리 잡았어. 방화벽 다음으로 가장 먼저 고려해야 할 방어막이라고 할 수 있어.
방어 계층 2: 침입 탐지 및 방지 시스템 (IDS/IPS) - 24시간 감시 CCTV
WAF가 웹 공격에 특화된 전문가라면, IDS/IPS는 네트워크 전반을 감시하며 더 넓은 범위의 이상 징후를 포착하는 시스템이야.
- IDS (Intrusion Detection System - 침입 탐지 시스템): 네트워크를 지나다니는 패킷들을 감시하다가 알려진 공격 패턴이나 비정상적인 행위가 발견되면, 즉시 관리자에게 경고(Alert)를 보내는 '수동적인' 탐지 시스템이야. 마치 24시간 돌아가는 CCTV 녹화 영상과 같아. 범인을 직접 잡진 못하지만, 무슨 일이 일어났는지 알려주지.
- IPS (Intrusion Prevention System - 침입 방지 시스템): IDS의 탐지 기능에 '차단' 기능까지 추가된 '능동적인' 방어 시스템이야. 이상 징후를 탐지하는 즉시 해당 트래픽을 차단하고 연결을 끊어버려. CCTV가 수상한 사람을 발견하고 자동으로 철창을 내려 가둬버리는 것과 비슷해.
IDS/IPS는 알려진 웜, 바이러스, 포트 스캔, 서비스 거부(DoS) 공격 등 다양한 종류의 위협을 탐지하고 막아낼 수 있어. 오픈소스로는 `Snort`나 `Suricata` 같은 훌륭한 툴들이 있어.
💡 HIDS vs NIDS
IDS/IPS도 WAF처럼 설치 위치에 따라 나눌 수 있어. 네트워크 전체를 감시하면 NIDS/NIPS(Network-based), 개별 서버에 설치되어 해당 서버의 파일 변경, 로그, 프로세스 등을 감시하면 HIDS/HIPS(Host-based)라고 불러. HIDS의 대표적인 오픈소스로는 `OSSEC`이나 `Wazuh`가 있어. 서버 내부에서 일어나는 수상한 움직임을 잡아내는 데 탁월하지.
방어 계층 3: 서버 자체의 강화 (Server Hardening) - 우리 집 문단속
아무리 최첨단 보안 장비를 설치해도, 우리 집 현관문이 열려있거나 창문이 깨져있으면 아무 소용 없겠지? 서버 강화(Hardening)는 외부 보안 솔루션에 의존하기 전에, 서버 운영체제(OS)와 그 위에서 동작하는 소프트웨어 자체를 튼튼하게 만드는 모든 과정을 의미해. 이게 바로 보안의 가장 근본이야.
핵심 서버 강화 체크리스트:
- 최소 권한의 원칙 (Principle of Least Privilege):
모든 사용자 계정과 서비스 프로세스는 '딱 필요한 만큼'의 권한만 가져야 해. 웹서버 데몬(daemon)이 굳이 시스템 전체를 제어할 수 있는 `root` 권한으로 돌 필요는 없잖아? `www-data` 같은 전용 일반 계정으로 실행해야, 혹시 웹서버가 해킹당하더라도 피해를 해당 웹 디렉토리로 한정할 수 있어. 절대, 네버, 모든 걸 `root`로 실행하지 마! - 정기적인 보안 업데이트 및 패치:
이건 정말 아무리 강조해도 지나치지 않아. 우리가 사용하는 우분투, CentOS 같은 OS부터 Apache, Nginx, PHP, MySQL, Node.js 등 모든 소프트웨어에는 계속해서 새로운 취약점이 발견돼. 개발사들은 부지런히 보안 패치를 내놓지. 이걸 제때 적용하지 않는 건, 해커들에게 "어서 오세요, 여기 취약점 맛집입니다" 하고 광고하는 것과 같아. `apt update && apt upgrade` 나 `yum update`를 생활화하고, 가능하다면 자동 업데이트를 설정하는 게 좋아. - 불필요한 서비스 및 포트 비활성화:
서버를 처음 설치하면 우리가 쓰지 않는 여러 서비스들이 기본적으로 활성화되어 있을 수 있어. 예를 들어, FTP를 쓰지 않는다면 `vsftpd` 서비스는 꺼두고, 메일 서버 기능이 필요 없다면 `sendmail`이나 `postfix` 같은 서비스도 중지시켜야 해. 서비스가 하나 더 실행된다는 건, 공격당할 수 있는 문(Attack Surface)이 하나 더 열려있다는 뜻이니까. `netstat -tuln` 명령어로 현재 어떤 포트들이 열려있는지 주기적으로 확인하는 습관을 들이자. - SSH 보안 강화:
서버 관리의 핵심 통로인 SSH는 해커들의 단골 공격 대상이야.- 비밀번호 로그인 비활성화: 비밀번호 대신 훨씬 안전한 SSH Key 기반 로그인을 사용하자.
- root 로그인 직접 차단: `PermitRootLogin no` 설정으로 `root` 계정의 원격 로그인을 막고, 일반 계정으로 로그인한 뒤 `sudo`를 사용하는 습관을 들이자.
- 기본 포트(22번) 변경: 22번 포트는 자동화된 스캔 공격의 1순위 타겟이야. 10000번 이상의 비특권 포트 중 하나로 바꿔주면 무차별 대입 공격(Brute-force attack)을 상당수 피할 수 있어.
- Fail2Ban 설치: 로그인 실패가 일정 횟수 이상 반복되는 IP를 자동으로 방화벽에서 차단해주는 아주 고마운 툴이야. 꼭 설치하자.
프로젝트를 진행하다 보면 다양한 기술 스택을 사용하게 되는데, 이때 각 스택에 맞는 보안 설정을 적용하는 것이 중요합니다. 만약 이 부분이 어렵다면, 재능넷 같은 플랫폼에서 보안 전문가의 도움을 받아 서버 초기 설정을 탄탄하게 다지는 것도 좋은 방법이죠. 전문가가 한번 점검해주는 것만으로도 놓치고 있던 수많은 보안 구멍을 막을 수 있거든.
방어 계층 4: 데이터베이스 보안 - 왕국의 보물창고 지키기
해커들의 최종 목표는 대부분 '데이터'야. 개인정보, 금융정보, 기업 비밀 등 돈이 되는 모든 것. 데이터베이스는 바로 그 보물들이 저장된 창고지. 이 창고를 지키는 건 아무리 신경 써도 부족해.
- 접근 제어: 웹 애플리케이션이 DB에 접속할 때 사용하는 계정은 딱 필요한 테이블의 읽기/쓰기/수정 권한만 부여해야 해. DB 전체를 삭제하거나 구조를 바꿀 수 있는 관리자 권한을 웹 애플리케이션에 물려주는 건 절대 금물!
- 데이터 암호화:
- 저장 데이터 암호화 (Encryption at Rest): DB 파일이 저장된 디스크 자체를 암호화하거나, 테이블의 특정 컬럼(예: 비밀번호, 주민번호)을 암호화해서 저장해야 해. 만약 서버가 통째로 털려도 데이터 파일만으로는 내용을 알 수 없게 만드는 거야.
- 전송 데이터 암호화 (Encryption in Transit): 애플리케이션 서버와 데이터베이스 서버 사이의 통신 구간을 SSL/TLS로 암호화해서 중간에서 데이터를 가로채도(Sniffing) 내용을 볼 수 없게 해야 해.
- SQL 인젝션 방어 (개발단의 노력): 이건 인프라보다는 개발자의 역할이 더 커. 모든 사용자 입력을 검증하고, 절대로 문자열을 조합해서 SQL 쿼리를 만들면 안 돼. 대신, 모든 언어에서 지원하는 '준비된 구문(Prepared Statements)' 또는 '매개변수화된 쿼리(Parameterized Queries)'를 사용해야 해. 이게 SQL 인젝션을 막는 가장 확실하고 근본적인 방법이야.
// 나쁜 예: PHP에서 SQL 인젝션에 취약한 코드
$username = $_POST['username'];
$sql = "SELECT * FROM users WHERE username = '$username'"; // 사용자의 입력을 그대로 쿼리에 붙임!

// 좋은 예: Prepared Statements 사용
$stmt = $pdo->prepare("SELECT * FROM users WHERE username = ?");
$stmt->execute([$_POST['username']]); // 입력값은 데이터로만 취급되고, 쿼리 구조를 바꾸지 못함
방어 계층 5: 로그 관리 및 모니터링 (SIEM) - 모든 흔적을 기록하는 탐정
아무리 방어를 잘해도 100% 완벽한 보안은 없어. 언젠가는 뚫릴 수 있다는 가정 하에, '무슨 일이 일어났는지', '언제, 어떻게, 누가 들어왔는지'를 파악할 수 있는 능력이 중요해. 이게 바로 로깅과 모니터링의 영역이야.
방화벽, 웹서버, OS, DB, 애플리케이션... 모든 시스템은 각자의 활동 기록, 즉 '로그'를 남겨. 문제는 이 로그들이 여기저기 흩어져 있고 양이 어마어마하다는 거야. 이걸 한곳에 모아서(중앙화), 서로 다른 로그들을 연관 분석해서(상관 분석), 의미 있는 위협 신호를 찾아내는 시스템을 SIEM(Security Information and Event Management)이라고 해.
예를 들어, SIEM은 이런 시나리오를 탐지할 수 있어.
"어? 방화벽 로그에 A라는 IP에서 수많은 포트 스캔 시도가 있었네. 그리고 5분 뒤에 웹서버 로그에 같은 A IP에서 SQL 인젝션 공격 시도가 있었고, 그 직후에 DB 서버에서 비정상적인 대량 데이터 조회 로그가 찍혔어. 이건 명백한 침해 사고다! 즉시 경고!"
ELK 스택(Elasticsearch, Logstash, Kibana)이나 Graylog 같은 오픈소스 도구를 활용하면 직접 SIEM 환경을 구축해볼 수도 있어. 모든 것을 기록하고 감시하는 것은 침해 사고를 예방하고, 사고 발생 시 피해를 최소화하는 데 결정적인 역할을 해.
방어 계층 6: 사람과 프로세스 - 가장 약하면서도 가장 강한 고리
마지막 방어선은 기술이 아니라 사람이야. 결국 모든 시스템을 관리하고 사용하는 건 사람이니까.
- 강력한 인증 정책:
- 비밀번호 복잡도: 길고, 복잡하고, 주기적으로 변경하는 비밀번호 정책은 기본 중의 기본.
- 다중 인증 (MFA - Multi-Factor Authentication): ID/비밀번호 외에 OTP나 SMS 인증을 한 번 더 거치게 하는 것. 이건 정말 효과가 좋아. 서버 관리자 계정에는 무조건! 반드시! 적용해야 해.
- 보안 인식 교육: 직원들에게 피싱 메일의 위험성, 사회 공학적 해킹 수법 등을 주기적으로 교육해서 보안에 대한 경각심을 심어줘야 해. 무심코 클릭한 링크 하나가 회사 전체를 위험에 빠뜨릴 수 있으니까.
- 사고 대응 계획 (Incident Response Plan): 만약 해킹을 당했다면? 우왕좌왕할 게 아니라 미리 정해진 시나리오에 따라 움직여야 해. 누구에게 보고하고, 어떤 시스템부터 네트워크에서 분리하고, 어떻게 증거를 보존하고, 어떻게 고객에게 공지할지. 잘 짜인 계획 하나가 회사의 운명을 바꿀 수도 있어.
어때? 방화벽 하나만 믿고 있기에는 우리가 신경 써야 할 것들이 정말 많지? 이게 바로 '심층 방어'의 개념이야. 어느 한 계층이 뚫리더라도 다음 계층이, 또 그다음 계층이 버텨주면서 우리 서버를 안전하게 지켜주는 것. 이게 바로 현대적인 서버 보안의 핵심 철학이야.
4. 실전! 내 서버를 위한 심층 방어 체크리스트 ✅
자, 이론은 충분히 배웠으니 이제 실전에 써먹을 차례야. "그래서 당장 뭘 해야 하는데요?"라고 묻는 당신을 위해, 지금까지의 내용을 바탕으로 당장 내 서버에 적용해볼 수 있는 액션 아이템 리스트를 정리해봤어. 이 체크리스트를 보면서 내 서버의 보안 상태를 하나씩 점검해보자.
⚠️ 시작하기 전에: 백업, 백업, 또 백업!
보안 설정을 변경하기 전에는 반드시 중요한 데이터와 설정 파일을 백업하는 습관을 들이자. 만에 하나 설정이 잘못되어 서버에 접속하지 못하게 되는 불상사를 막을 수 있어. 백업은 모든 IT 작업의 제1원칙이야!
[Tier 1: 기본 방어선 구축]
□ 호스트 기반 방화벽 활성화 및 설정 (UFW, iptables 등)
- 기본 정책을 '모두 차단(Default Deny)'으로 설정.
- 꼭 필요한 서비스 포트(예: SSH, HTTP/80, HTTPS/443)만 명시적으로 허용.
□ SSH 보안 강화
- SSH Key 기반 로그인으로 전환하고 비밀번호 로그인 비활성화 (`PasswordAuthentication no`).
- root 계정 원격 로그인 차단 (`PermitRootLogin no`).
- SSH 포트를 기본 22번에서 다른 포트로 변경.
- 로그인 시도 실패 시 IP를 자동 차단하는 `Fail2Ban` 설치 및 설정.
□ OS 및 모든 소프트웨어 최신 버전으로 업데이트
- `sudo apt update && sudo apt upgrade -y` 또는 `sudo yum update -y` 명령어 정기적 실행.
- 가능하다면 보안 업데이트 자동화 설정 (`unattended-upgrades` 등).
□ 불필요한 서비스 및 포트 확인 및 비활성화
- `netstat -tuln` 또는 `ss -tuln` 명령어로 현재 열려있는 포트 목록 확인.
- 사용하지 않는 서비스(예: FTP, Telnet, RDP 등)는 중지하고 비활성화 (`systemctl stop/disable [service_name]`).
[Tier 2: 애플리케이션 및 데이터 보호]
□ 웹 방화벽(WAF) 도입 고려
- Cloudflare 같은 클라우드 기반 WAF를 적용하여 SQL 인젝션, XSS 등 웹 공격 방어.
- 또는 웹서버에 ModSecurity 같은 소프트웨어 기반 WAF 모듈 설치.
□ 데이터베이스 접근 제어 강화
- 웹 애플리케이션 전용 DB 계정을 생성하고, 해당 계정에 최소한의 권한(CRUD)만 부여.
- DB 관리자 계정은 로컬에서만 접속 가능하도록 제한.
□ 데이터 암호화 적용
- 웹사이트 전체에 HTTPS(SSL/TLS 인증서)를 적용하여 통신 구간 암호화 (Let's Encrypt로 무료 적용 가능).
- 데이터베이스에 저장되는 비밀번호 등 민감 정보는 반드시 해시(bcrypt 추천) 처리하여 저장.
□ 개발 시 보안 코딩(Secure Coding) 준수
- SQL 인젝션 방지를 위해 Prepared Statements 사용 필수.
- XSS 방지를 위해 사용자 입력값 출력 시 반드시 이스케이프(HTML Escape) 처리.
[Tier 3: 탐지, 모니터링 및 관리]
□ 로그 수집 및 모니터링 체계 구축
- 주요 시스템(OS, 웹서버, 방화벽)의 로그가 정상적으로 기록되고 있는지 확인.
- (고급) OSSEC, Wazuh 같은 호스트 기반 침입 탐지 시스템(HIDS)을 설치하여 파일 무결성 및 로그 모니터링.
□ 관리자 계정 보안 강화
- 서버 관리자 계정, 클라우드 콘솔 계정 등에 반드시 다중 인증(MFA) 설정.
□ 정기적인 취약점 점검
- OpenVAS, Nmap Scripting Engine(NSE) 등 오픈소스 도구를 활용하여 내 서버의 취약점을 주기적으로 스캔.
- 발견된 취약점은 우선순위를 정해 신속하게 조치.
□ 정기적인 데이터 백업 및 복구 테스트
- 중요한 데이터는 주기적으로 백업하고, 해당 백업 데이터를 다른 물리적 위치에 소산 보관.
- "백업은 복구 테스트를 하기 전까지는 그냥 파일 덩어리일 뿐이다." 정기적으로 백업 파일로부터 실제 복구가 잘 되는지 테스트.
이 모든 걸 한 번에 다 하기는 벅찰 수 있어. 하지만 오늘 당장 할 수 있는 것부터 하나씩, 차근차근 적용해나가는 게 중요해. 보안은 '완성'이 아니라 '과정'이니까.
결론: 보안은 여정이다, 목적지가 아니다 🚀
자, 정말 긴 여정이었어. 우리는 방화벽이라는 든든한 출발점에서 시작해서, WAF, IPS, 서버 강화, 데이터베이스 보안, 로깅과 모니터링, 그리고 사람과 프로세스에 이르기까지, 우리 서버를 지키기 위한 수많은 방어 계층을 함께 둘러봤어.
이제 처음의 질문으로 돌아가 보자. "서버 보안, 방화벽만으로 충분할까요?"
이 글을 끝까지 읽은 당신이라면 이제 자신 있게 대답할 수 있을 거야. "아니요, 절대 충분하지 않습니다!" 라고 말이야.
방화벽은 우리 성의 가장 바깥쪽을 둘러싼 첫 번째 성벽이야. 반드시 필요하고, 가장 먼저 튼튼하게 세워야 하는 방어선이지. 하지만 그것만 믿고 성 안의 모든 문을 열어두고, 보물창고를 허술하게 관리하고, 수상한 사람이 돌아다녀도 신경 쓰지 않는다면 그 성은 언젠가 반드시 함락되고 말 거야.
보안은 하나의 제품이나 솔루션으로 끝나는 이벤트가 아니야. 끊임없이 변화하는 위협에 맞춰 지속적으로 배우고, 점검하고, 개선해나가야 하는 하나의 문화이자 프로세스야. 공격자는 단 한 번만 성공하면 되지만, 방어자는 단 한 번도 뚫리면 안 된다는 불리한 게임이지만, 우리가 더 많은 지식을 갖고 더 촘촘한 방어막을 칠수록 그 게임에서 이길 확률은 계속해서 높아질 거야.
오늘 이야기한 내용들이 조금은 복잡하고 어렵게 느껴질 수도 있어. 괜찮아, 당연한 거야. 모든 걸 혼자 다 해결할 필요는 없어. 막히는 부분이 있다면 커뮤니티에 질문하고, 관련 문서를 찾아보고, 때로는 전문가의 도움을 받는 용기도 필요해. 다양한 분야의 전문가들이 모인 재능넷과 같은 플랫폼은 이런 어려움을 해결하는 데 좋은 출발점이 될 수 있지.
가장 중요한 건, '이 정도면 되겠지'라는 안일한 생각을 버리고, 내 소중한 서버와 데이터를 지키기 위해 항상 깨어있는 자세를 갖는 거야. 당신의 서버는 당신의 노력과 열정이 담긴 소중한 자산이니까. 그 자산을 지키는 일은 비용이 아니라, 미래를 위한 가장 확실한 투자일 거야. 💪
오늘도 당신의 서버가 안전하기를! Happy, and Secure, Coding!

댓글 작성
이 글에 대한 여러분의 생각을 들려주세요
로그인이 필요합니다
댓글을 작성하려면 먼저 로그인해주세요.
댓글 0
지식인의 숲 - 지적 재산권 보호 고지
지적 재산권 보호 고지
- 저작권 및 소유권: 본 컨텐츠는 재능넷의 독점 AI 기술로 생성되었으며, 대한민국 저작권법 및 국제 저작권 협약에 의해 보호됩니다.
- AI 생성 컨텐츠의 법적 지위: 본 AI 생성 컨텐츠는 재능넷의 지적 창작물로 인정되며, 관련 법규에 따라 저작권 보호를 받습니다.
- 사용 제한: 재능넷의 명시적 서면 동의 없이 본 컨텐츠를 복제, 수정, 배포, 또는 상업적으로 활용하는 행위는 엄격히 금지됩니다.
- 데이터 수집 금지: 본 컨텐츠에 대한 무단 스크래핑, 크롤링, 및 자동화된 데이터 수집은 법적 제재의 대상이 됩니다.
- AI 학습 제한: 재능넷의 AI 생성 컨텐츠를 타 AI 모델 학습에 무단 사용하는 행위는 금지되며, 이는 지적 재산권 침해로 간주됩니다.







아직 댓글이 없습니다.