
Ver2.5 서버, 그거 꼭 있어야 돼? 🤔AWS Lambda와 API Gateway로 서버리스 아키텍처 완전 정복!
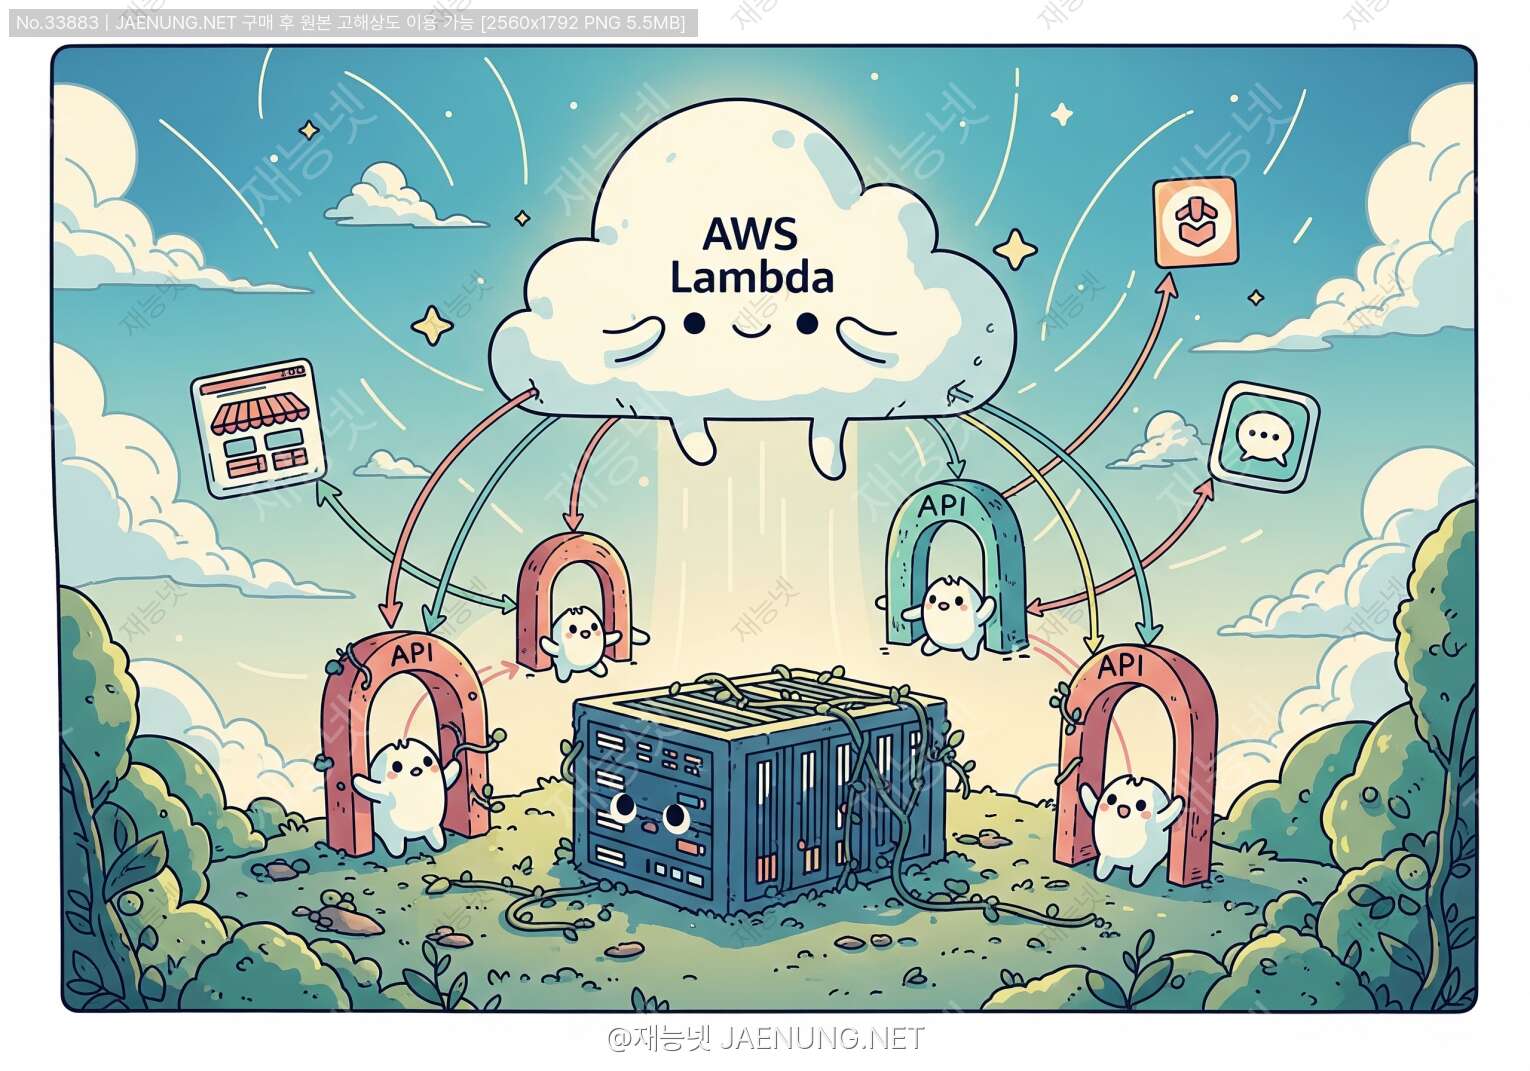
서버, 그거 꼭 있어야 돼? 🤔
AWS Lambda와 API Gateway로 서버리스 아키텍처 완전 정복!
서버 관리의 늪에서 벗어나 오직 코드에만 집중하고 싶은 당신을 위한 필살 가이드. 지금부터 서버리스의 신세계로 함께 떠나봐요! 🚀
1. 프롤로그: 개발자여, 서버의 족쇄를 끊어라!
자, 여기 한 개발자가 있습니다. 이름은 '김코딩'.
밤샘 코딩 끝에 드디어 세상을 바꿀 혁신적인 웹 서비스를 완성했죠. ✨
벅찬 가슴을 안고 서비스를 세상에 공개하려는 순간, 거대한 벽에 부딪힙니다.
"어... 서버는 뭘로 하지? CPU는? RAM은? 트래픽 몰리면 어떡하지?"
"OS 설치하고, 웹 서버 깔고, 데이터베이스 연결하고... 보안 설정은 또 언제 다 해?"
"24시간 모니터링은 필수고, 장애 나면 새벽에도 일어나야 한다고? 😱"
결국 김코딩은 코드보다 서버 설정과 관리에 더 많은 시간을 쏟게 됩니다.
우리의 소중한 아이디어는 서버라는 거대한 산 앞에서 좌절되곤 하죠.
이거 완전 우리 얘기 아니냐고요? 맞습니다. 이건 바로 당신과 저, 우리 모두의 이야기입니다.
만약, 이 모든 귀찮고 머리 아픈 서버 관리에서 완벽하게 해방될 수 있다면 어떨까요?
마치 전용 비서가 모든 궂은일을 처리해주고, 우리는 오직 창의적인 코드 작성에만 몰두하는 거죠.
뜬구름 잡는 소리 같다고요? 천만에요! 이 꿈을 현실로 만들어주는 마법이 바로 '서버리스(Serverless)' 아키텍처입니다.
잠깐! 서버리스(Serverless)가 정말 서버가 없는 건가요?
가장 흔한 오해 중 하나죠! '서버리스'는 '서버가 없다(No Server)'는 뜻이 아니라, '개발자가 서버를 직접 관리할 필요가 없다(No Server Management)'는 의미에 가깝습니다. 물리적인 서버는 클라우드 제공업체(AWS, Google Cloud, Azure 등)가 알아서 다 관리해주고, 우리는 그 위에서 동작할 코드(함수)만 작성해서 올리면 끝! 정말 간편하죠? 😉
서버리스의 세계에서는 더 이상 서버 사양을 고민하고, 트래픽 예측에 밤잠 설칠 필요가 없습니다.
사용자가 한 명이든, 백만 명이든 알아서 유연하게 확장되고, 딱 사용한 만큼만 비용을 내면 되거든요.
이건 마치... 필요할 때만 나타나서 문제를 해결해주고 사라지는 히어로 같지 않나요?
그리고 오늘, 우리는 이 서버리스 히어로 군단의 최강 듀오, AWS Lambda와 API Gateway를 집중 탐구해볼 겁니다.
이 둘만 제대로 이해하고 활용할 줄 안다면, 당신의 웹 개발 여정은 이전과는 비교할 수 없을 정도로 가볍고 빨라질 거예요.
자, 이제 무거운 서버 장비는 내려놓고, 코드만 담은 가벼운 가방을 멘 채로 신나는 서버리스 탐험을 시작해봅시다! 🎒
2. 코드를 위한 초능력 슈트, AWS Lambda 🦸
서버리스의 심장, 그 자체라고 할 수 있는 AWS Lambda(이하 람다)를 만나볼 시간입니다.
람다를 한마디로 정의하자면? '이벤트에 반응하여 코드를 실행하는 컴퓨팅 서비스'입니다.
너무 딱딱한가요? 그럼 이렇게 생각해봅시다.
람다는 당신의 코드를 위한 '초능력 슈트'입니다.
평소에는 옷장에 얌전히 걸려 있다가, '도와줘!'라는 외침(이벤트)이 들리면 번개처럼 나타나 코드를 실행하고 임무를 완수하죠.
그리고 임무가 끝나면? 다시 조용히 사라집니다. 군더더기 하나 없어요.
이런 방식을 FaaS(Function as a Service), 즉 '서비스로서의 함수'라고 부릅니다.
우리는 거대한 애플리케이션 덩어리가 아닌, 특정 기능을 수행하는 작은 함수(Function) 단위로 코드를 개발하고 배포합니다.
예를 들어볼까요?
* '회원가입' 기능만 담당하는 함수 * '이미지 리사이징' 기능만 담당하는 함수 * '주문 접수 알림'을 보내는 함수
이렇게 잘게 쪼개진 함수들이 각자의 임무를 수행하며 하나의 거대한 서비스를 이루는 것, 이것이 바로 람다의 작동 방식입니다.
람다는 어떻게 움직일까? 핵심 개념 파헤치기
람다의 초능력을 제대로 이해하려면 몇 가지 핵심 개념을 알아야 합니다. 어렵지 않으니 겁먹지 마세요!
1. 함수 (Function) & 핸들러 (Handler)
람다의 가장 기본 단위는 바로 '함수'입니다. 우리가 작성한 코드가 바로 이 함수가 되죠.
Node.js, Python, Java, Go, Ruby 등 다양한 프로그래밍 언어(런타임)를 지원하기 때문에, 여러분이 가장 자신 있는 언어로 작성하면 됩니다.
'핸들러'는 이 함수 코드 내에서, 이벤트가 발생했을 때 가장 먼저 실행되는 진입점(Entry Point)을 말합니다. 람다는 이벤트 정보를 담은 객체를 이 핸들러 함수에 인자로 전달해줍니다.
[Node.js 람다 핸들러 예시]
exports.handler = async (event, context) => {
  // 'event' 객체에 모든 요청 정보가 담겨있어요.
  console.log('Received event:', JSON.stringify(event, null, 2));

  const message = 'Hello from Lambda!';

  // 이 객체가 클라이언트에게 응답으로 전달됩니다.
  const response = {
    statusCode: 200,
    headers: {
      "Content-Type": "application/json"
    },
    body: JSON.stringify({ message: message }),
  };

  return response;
};
2. 이벤트 (Event) & 트리거 (Trigger)
람다 함수를 깨우는 '도와줘!'라는 외침, 이것이 바로 '이벤트'입니다.
그리고 이 이벤트를 발생시키는 원인을 '트리거'라고 부르죠.
트리거는 정말 다양합니다.
* API Gateway: 특정 URL(HTTP 요청)이 호출되었을 때 (우리가 오늘 집중할 주인공!) * S3: 스토리지 버킷에 파일이 업로드되거나 삭제되었을 때 * DynamoDB: 데이터베이스 테이블에 새로운 데이터가 추가되었을 때 * SQS: 메시지 큐에 새로운 메시지가 도착했을 때 * CloudWatch Events: 특정 시간(예: 매일 아침 9시)이 되었을 때
이처럼 람다는 AWS의 거의 모든 서비스와 연동하여, 특정 상황에 자동으로 반응하는 똑똑한 시스템을 만들 수 있게 해줍니다.
3. 실행 환경 (Execution Environment) & 콜드 스타트 (Cold Start)
람다 함수가 호출되면, AWS는 순식간에 코드를 실행할 가상의 환경을 만듭니다. 이 환경에는 필요한 OS, 언어 런타임, 그리고 우리의 코드가 포함되어 있죠.
함수 실행이 끝나면 이 환경은 다음 호출을 위해 잠시 대기 상태에 들어갑니다. (이걸 '웜 스타트'라고 해요)
만약 한동안 호출이 없으면, AWS는 비용 절감을 위해 이 환경을 파괴해버립니다.
이때! 다시 함수 호출이 들어오면 어떻게 될까요?
AWS는 부랴부랴 새로운 실행 환경을 처음부터 다시 만들어야 합니다. 이 과정에서 약간의 지연 시간이 발생하는데, 이것을 바로 악명 높은 '콜드 스타트(Cold Start)'라고 부릅니다. 🥶
🚨 콜드 스타트, 그거 심각한 문제인가요?
사용자가 버튼을 눌렀는데 몇 초간 아무 반응이 없다면... 끔찍하죠? 콜드 스타트는 특히 사용자 경험에 민감한 서비스에서 문제가 될 수 있습니다.
하지만 너무 걱정 마세요! 최근 AWS의 기술 발전으로 콜드 스타트 시간이 매우 짧아졌고, 'Provisioned Concurrency(프로비저닝된 동시성)' 기능을 사용하면 특정 개수의 실행 환경을 항상 준비 상태로 유지하여 콜드 스타트를 아예 없앨 수도 있습니다. 물론 추가 비용이 발생하지만요!
4. 막강한 가격 정책: 쓴 만큼만 낸다!
람다의 가장 큰 매력 포인트 중 하나는 바로 가격입니다.
기존 서버는 24시간 켜두기만 해도 계속 요금이 발생했죠. 사용자가 있든 없든 말이에요.
하지만 람다는 다릅니다.
* 호출 횟수: 함수가 호출된 횟수에 따라 과금 * 실행 시간: 코드가 실행된 시간(밀리초 단위)과 할당된 메모리 크기에 따라 과금
즉, 코드가 실행되지 않는 시간에는 단 1원도 청구되지 않습니다. 심지어 AWS 프리 티어(Free Tier)에서는 매월 100만 건의 요청과 400,000GB-초의 컴퓨팅 시간을 무료로 제공합니다! 웬만한 개인 프로젝트나 소규모 스타트업은 사실상 무료로 백엔드를 운영할 수 있는 셈이죠. 정말 혁신적이지 않나요? 💰
3. 똑똑한 문지기, API Gateway 🚪
자, 우리는 이제 람다라는 강력한 초능력 슈트를 손에 넣었습니다.
그런데 이 멋진 기능을 어떻게 세상에 공개하고 사용자들이 이용하게 할 수 있을까요?
람다 함수에 직접 접속할 수 있는 URL 주소가 있는 것도 아닌데 말이죠.
이때 등장하는 해결사가 바로 'API Gateway'입니다.
API Gateway는 이름 그대로, 우리 서비스로 들어오는 모든 요청(API 호출)을 받아주는 '관문(Gateway)' 역할을 합니다.
마치 고급 레스토랑의 지배인처럼, 손님(사용자 요청)을 맞이하고, 예약(인증)을 확인하고, 올바른 테이블(람다 함수)로 안내하는 똑똑한 문지기라고 할 수 있죠.
API Gateway가 없다면, 우리는 인터넷의 거친 환경에 람다 함수를 그대로 노출시켜야 할지도 모릅니다.
하지만 API Gateway라는 든든한 문지기 덕분에, 우리는 안전하고 체계적으로 외부 요청을 관리할 수 있게 됩니다.
API Gateway는 무슨 일을 할까? (feat. 열일하는 문지기)
API Gateway는 단순히 요청을 람다로 전달만 하는 수동적인 역할에 그치지 않습니다.
웹 애플리케이션 백엔드를 구축하는 데 필요한 거의 모든 부가 기능을 제공하는 만능 재주꾼이죠.
1. HTTP 엔드포인트 생성 (URL 주소 만들기)
가장 핵심적인 기능입니다. API Gateway는 클릭 몇 번만으로 우리의 람다 함수를 특정 URL 주소와 HTTP 메서드(GET, POST, PUT, DELETE 등)에 연결해줍니다.
예를 들어, `https://api.my-service.com/users` 라는 주소로 `POST` 요청이 오면, '회원가입' 람다 함수를 실행하도록 설정할 수 있는 거죠. 이제 드디어 외부에서 우리 함수를 호출할 수 있게 되었습니다!
2. 인증 및 권한 부여 (신분증 검사)
아무나 우리 서비스에 들어오게 할 순 없겠죠? API Gateway는 다양한 방법으로 '신분증 검사'를 할 수 있습니다.
* IAM: AWS의 강력한 사용자 및 권한 관리 서비스로, 특정 사용자나 역할에게만 API 접근을 허용합니다. * Amazon Cognito: 손쉽게 로그인, 회원가입 기능을 구현할 수 있는 서비스입니다. Cognito를 통해 로그인한 사용자에게만 API 접근 토큰을 발급하고, API Gateway는 이 토큰의 유효성을 검사합니다. * 람다 권한 부여(Lambda Authorizer): 직접 만든 람다 함수를 통해 커스텀 인증 로직을 구현할 수 있습니다. 가장 유연하고 강력한 방법이죠.
3. 요청 및 응답 변환 (통역사 역할)
클라이언트가 보낸 요청을 람다가 이해하기 쉬운 형태로 살짝 바꾸거나, 람다의 응답을 클라이언트가 원하는 형태로 가공해서 보내줄 수 있습니다.
마치 중간에서 통역사가 양쪽의 말을 다듬어주는 것과 같아요. 이를 통해 프론트엔드와 백엔드(람다) 간의 결합도를 낮추고, 각자의 역할에 더 집중할 수 있게 됩니다.
4. 사용량 제한 및 조절 (트래픽 관리)
특정 사용자가 너무 많은 요청을 보내 서비스 전체가 느려지는 것을 방지해야 합니다.
API Gateway는 특정 API 키(Key)별로, 또는 전체적으로 '요청 속도 제한(Rate Limiting)'과 '버스트(Burst)' 제한을 설정할 수 있습니다.
예를 들어, '초당 100개의 요청만 허용'과 같이 설정하여 악의적인 공격(DDoS)으로부터 우리 서비스를 보호할 수 있습니다.
5. 캐싱 (자주 쓰는 데이터 보관)
매번 똑같은 요청에 대해 람다 함수를 실행하고 데이터베이스를 조회하는 것은 비효율적이죠.
API Gateway는 응답 결과를 일정 시간 동안 캐싱(임시 저장)하는 기능을 제공합니다.
덕분에 반복적인 요청에 대해서는 람다를 실행하지 않고 캐시에서 바로 응답을 보내주어, 응답 속도를 높이고 람다 호출 비용까지 절약할 수 있습니다. 일석이조! 꿩 먹고 알 먹고! 꿩알! 😋
6. 로깅 및 모니터링 (CCTV 역할)
누가, 언제, 어떤 요청을 보냈고, 응답은 어땠는지 모든 기록을 남길 수 있습니다.
AWS CloudWatch와 연동하여 API 호출에 대한 상세한 로그와 메트릭(호출 수, 지연 시간, 오류율 등)을 실시간으로 확인하고, 문제가 발생했을 때 빠르게 원인을 파악할 수 있습니다.
어떤가요? 정말 많은 일을 하죠?
API Gateway는 단순히 람다를 웹에 노출시키는 다리 역할을 넘어, 안정적이고 확장 가능하며 안전한 API 백엔드를 구축하기 위한 필수적인 관제탑이라고 할 수 있습니다.
4. 실전! 람다 + API Gateway로 방명록 API 만들기 🛠️
백문이 불여일견! 이제 이론은 충분히 배웠으니, 직접 우리 손으로 서버리스 API를 만들어볼 시간입니다.
간단한 '익명 방명록' API를 만들어보면서, 람다와 API Gateway가 실제로 어떻게 협업하는지 체험해봅시다.
우리가 만들 기능은 두 가지입니다.
1. 방명록 글 작성: `POST /notes` - 닉네임과 내용을 받아 데이터베이스에 저장한다. 2. 방명록 글 목록 조회: `GET /notes` - 데이터베이스에 저장된 모든 글을 조회한다.
데이터베이스는 서버리스와 찰떡궁합인 NoSQL 데이터베이스, Amazon DynamoDB를 사용할 거예요.
AWS 계정이 준비되었다면, 저를 따라 차근차근 시작해봅시다!
Step 1: 데이터 창고 만들기 (DynamoDB 테이블 생성)
먼저 방명록 글을 저장할 데이터베이스 테이블부터 만들어야겠죠?
1. AWS Management Console에 로그인한 후, 서비스 검색창에 'DynamoDB'를 입력하고 이동합니다. 2. '테이블 만들기' 버튼을 클릭합니다. 3. 테이블 이름: `guestbook-notes` 라고 입력합니다. 4. 파티션 키: `id` 라고 입력하고, 타입은 '문자열'로 선택합니다. 이 `id`는 각 글의 고유한 식별자가 될 거예요. 5. 나머지 설정은 기본값으로 두고, 맨 아래 '테이블 만들기' 버튼을 클릭합니다.
몇 초만 기다리면 테이블 상태가 '활성'으로 바뀌면서 데이터 창고가 뚝딱 만들어집니다. 정말 간단하죠?
Step 2: 일꾼 고용하기 (Lambda 함수 생성)
이제 방명록을 쓰고, 읽어오는 실질적인 일을 할 람다 함수를 만들 차례입니다.
하나의 람다 함수가 요청의 종류(POST, GET)에 따라 다른 일을 하도록 만들어 볼 거예요.
1. AWS 서비스 검색창에서 'Lambda'를 검색하고 이동합니다. 2. '함수 생성' 버튼을 클릭합니다. 3. '새로 작성'을 선택합니다. 4. 함수 이름: `guestbook-api-handler` 라고 입력합니다. 5. 런타임: `Node.js 18.x` (또는 최신 LTS 버전)를 선택합니다. 6. 아키텍처: `x86_64`를 선택합니다. 7. 권한: '기본 Lambda 권한으로 새 역할 생성'을 선택합니다. 이 부분은 매우 중요해요! 람다 함수가 다른 AWS 서비스(여기서는 DynamoDB)에 접근하려면 적절한 권한이 필요하거든요. 8. '함수 생성' 버튼을 클릭합니다.
함수가 생성되면 코드 편집기가 나타납니다. `index.mjs` 파일의 내용을 아래 코드로 전부 교체해주세요.
[index.mjs - 람다 함수 코드]
import { DynamoDBClient } from "@aws-sdk/client-dynamodb";
import { DynamoDBDocumentClient, ScanCommand, PutCommand } from "@aws-sdk/lib-dynamodb";
import { randomUUID } from "crypto";

// 1. DynamoDB 클라이언트 설정
const client = new DynamoDBClient({});
const docClient = DynamoDBDocumentClient.from(client);
const tableName = "guestbook-notes"; // 아까 만든 테이블 이름

// 2. 람다 핸들러 함수
export const handler = async (event) => {
  console.log("Received event:", JSON.stringify(event, null, 2));

  let response;

  try {
    // 3. HTTP 메서드와 경로에 따라 분기 처리
    const method = event.httpMethod;
    const path = event.path;

    if (path === "/notes" && method === "GET") {
      // 모든 글 조회
      const command = new ScanCommand({ TableName: tableName });
      const { Items } = await docClient.send(command);
      response = createResponse(200, Items);

    } else if (path === "/notes" && method === "POST") {
      // 새 글 작성
      const body = JSON.parse(event.body);
      const { nickname, content } = body;

      if (!nickname || !content) {
        return createResponse(400, { message: "Nickname and content are required." });
      }

      const newItem = {
        id: randomUUID(), // 고유 ID 생성
        nickname: nickname,
        content: content,
        createdAt: new Date().toISOString(),
      };

      const command = new PutCommand({
        TableName: tableName,
        Item: newItem,
      });
      await docClient.send(command);
      response = createResponse(201, newItem);

    } else {
      response = createResponse(404, { message: "Not Found" });
    }
  } catch (error) {
    console.error(error);
    response = createResponse(500, { message: "Internal Server Error", error: error.message });
  }

  return response;
};

// 4. 응답 객체 생성 헬퍼 함수
const createResponse = (statusCode, body) => {
  return {
    statusCode: statusCode,
    headers: {
      "Content-Type": "application/json",
      "Access-Control-Allow-Origin": "*", // CORS 설정 (모든 출처 허용)
    },
    body: JSON.stringify(body),
  };
};
💡 코드 잠깐 해설!
* `@aws-sdk/client-dynamodb`, `@aws-sdk/lib-dynamodb`: AWS SDK v3를 사용하여 DynamoDB와 통신합니다. 이 SDK는 람다 런타임에 기본적으로 포함되어 있어 따로 설치할 필요가 없어요. * `event.httpMethod`, `event.path`: API Gateway가 전달해주는 정보입니다. 이 값들을 보고 GET 요청인지, POST 요청인지, 어떤 경로로 들어왔는지 판단합니다. * `ScanCommand`: DynamoDB 테이블의 모든 항목을 긁어오는 명령어입니다. * `PutCommand`: DynamoDB 테이블에 새로운 항목을 저장하는 명령어입니다. * `createResponse`: API Gateway가 이해할 수 있는 형식으로 응답 객체를 만들어주는 함수입니다. 특히 `Access-Control-Allow-Origin: "*"` 헤더는 웹 브라우저에서 이 API를 호출할 때 CORS 오류가 발생하지 않도록 해주는 중요한 설정입니다.
코드를 붙여넣었다면, 반드시 오른쪽 위에 있는 'Deploy' 버튼을 눌러 변경사항을 저장해주세요!
아직 끝이 아닙니다! 우리 람다 함수는 DynamoDB에 접근할 권한이 없어요. 권한을 주러 갑시다.
1. 람다 함수 페이지 상단의 '구성' 탭을 클릭하고, 왼쪽 메뉴에서 '권한'을 선택합니다. 2. '역할 이름' 아래에 있는 링크를 클릭하면 IAM(Identity and Access Management) 페이지로 이동합니다. 3. '권한 추가' 드롭다운을 누르고 '정책 연결'을 선택합니다. 4. 검색창에 `DynamoDB`를 검색하고, `AmazonDynamoDBFullAccess` 정책을 체크한 후 '권한 추가' 버튼을 누릅니다. (실제 프로덕션 환경에서는 이렇게 강력한 권한 대신, 특정 테이블에 필요한 작업만 허용하는 세분화된 권한을 부여하는 것이 보안상 좋습니다!)
이제 우리 일꾼(람다)은 데이터 창고(DynamoDB)에 자유롭게 드나들 수 있는 출입증을 발급받았습니다.
Step 3: 문지기 배치하기 (API Gateway 생성 및 연동)
드디어 문지기를 배치할 시간입니다. 외부 세계와 우리 람다 함수를 연결해봅시다.
1. 다시 람다 함수 페이지로 돌아와서 '함수 개요' 섹션의 '+ 트리거 추가' 버튼을 클릭합니다. 2. 트리거 선택에서 'API Gateway'를 선택합니다. 3. '새 API 생성'을 선택합니다. 4. API 유형: `REST API` 5. 보안: `열기` (누구나 접근할 수 있도록 설정합니다. 실제 서비스에서는 필요에 따라 API 키나 IAM 등을 선택해야 합니다.) 6. 나머지 설정은 그대로 두고 '추가' 버튼을 클릭합니다.
잠시 후, 트리거가 추가되고 'API 엔드포인트'라는 URL이 생성된 것을 볼 수 있습니다. 🎉
하지만 이 URL은 `/` 경로에 대한 기본 설정일 뿐, 우리가 원하는 `/notes` 경로에 대한 설정은 아직 없습니다. 세부 설정을 위해 API Gateway로 이동합시다.
1. 생성된 API Gateway 트리거의 이름 링크를 클릭하여 API Gateway 콘솔로 이동합니다. 2. 왼쪽 '리소스' 메뉴를 보면 `/` 경로만 덩그러니 있을 겁니다. '작업' 드롭다운을 누르고 '리소스 생성'을 클릭합니다. 3. 리소스 이름: `notes` 라고 입력합니다. (리소스 경로는 자동으로 `/notes`가 됩니다.) 4. '리소스 생성' 버튼을 클릭합니다. 5. 이제 `/notes` 리소스가 선택된 상태에서, 다시 '작업' 드롭다운을 누르고 '메서드 생성'을 클릭합니다. 6. 나타나는 작은 드롭다운에서 `GET`을 선택하고 체크 표시를 클릭합니다. 7. 통합 유형: 'Lambda 함수'를 선택합니다. 8. Lambda 프록시 통합 사용 체크박스를 *반드시* 체크해주세요. 이것을 체크해야 람다 함수로 요청의 모든 정보(메서드, 경로, 헤더 등)가 `event` 객체에 담겨 전달됩니다. 9. Lambda 함수: `guestbook-api-handler` (우리가 만든 람다 함수 이름)를 선택하고 '저장'을 클릭합니다. 람다 함수에 권한을 추가하겠냐는 팝업이 뜨면 '확인'을 누릅니다. 10. 같은 방식으로 `/notes` 리소스에 `POST` 메서드도 생성하고, 동일하게 람다 함수와 프록시 통합으로 연결해줍니다.
🚨 가장 중요한 마지막 단계: 배포!
API Gateway에서는 리소스나 메서드를 만들거나 수정한 후에, 반드시 '배포'를 해야 변경사항이 실제 URL에 반영됩니다. 이걸 잊어서 '왜 안 되지?'하며 머리를 쥐어뜯는 경우가 정말 많아요! 😭
'작업' 드롭다운에서 'API 배포'를 클릭하세요. '배포 스테이지'에서 '[새 스테이지]'를 선택하고, 스테이지 이름으로 `prod` 또는 `v1` 등을 입력한 후 '배포' 버튼을 누릅니다.
배포가 완료되면, `prod` 스테이지 아래에 우리가 만든 `/notes` 경로가 보이고, 이것을 클릭하면 오른쪽에 'URL 호출' 주소가 나타납니다. 이 주소가 바로 우리가 사용할 최종 API 엔드포인트입니다!
Step 4: 테스트! API가 살아있는지 확인하기
이제 대망의 테스트 시간입니다. Postman 같은 API 테스트 도구를 사용하거나, 터미널에서 `curl` 명령어를 사용해봅시다. (방금 배포해서 얻은 'URL 호출' 주소를 사용하세요)
1. 글 작성 (POST)
curl -X POST '여기에_여러분의_API_URL/notes' \
-H 'Content-Type: application/json' \
-d '{"nickname": "서버리스팬", "content": "이거 정말 신세계네요! 🤩"}'
성공했다면, 아래와 같이 방금 생성된 글의 정보가 담긴 응답이 돌아올 겁니다.
{
    "id": "a1b2c3d4-e5f6-7890-1234-567890abcdef",
    "nickname": "서버리스팬",
    "content": "이거 정말 신세계네요! 🤩",
    "createdAt": "2023-10-27T12:34:56.789Z"
}
2. 글 목록 조회 (GET)
curl '여기에_여러분의_API_URL/notes'
성공했다면, 방금 작성한 글을 포함하여 지금까지 작성된 모든 글의 목록이 배열 형태로 돌아옵니다.
[
    {
        "createdAt": "2023-10-27T12:34:56.789Z",
        "id": "a1b2c3d4-e5f6-7890-1234-567890abcdef",
        "content": "이거 정말 신세계네요! 🤩",
        "nickname": "서버리스팬"
    }
    // 다른 글들이 있다면 여기에 추가됩니다.
]
축하합니다! 🥳 여러분은 방금 서버 한 대 없이, 오직 람다와 API Gateway, DynamoDB만으로 완벽하게 동작하는 웹 API 백엔드를 구축했습니다! 이제 이 API 엔드포인트를 여러분의 웹사이트나 모바일 앱 프론트엔드 코드에 넣고 호출하기만 하면 됩니다.
5. 서버리스, 그 이상의 가능성 🚀
우리는 방금 간단한 방명록 API를 만들었지만, 서버리스의 잠재력은 여기서 그치지 않습니다.
서버리스 아키텍처는 이제 단순한 토이 프로젝트 수준을 넘어, 전 세계 수많은 기업의 핵심 서비스를 지탱하는 강력한 패러다임으로 자리 잡았습니다.
여러분의 개발 여정을 한 단계 더 업그레이드해 줄 몇 가지 고급 주제들을 살펴볼까요?
더 똑똑한 개발을 위한 도구: 서버리스 프레임워크
지금까지 우리는 AWS 콘솔 화면에서 직접 클릭하며 리소스를 생성했습니다.
간단한 예제에서는 괜찮지만, 프로젝트가 복잡해지고 람다 함수가 수십, 수백 개로 늘어난다면 어떨까요? 일일이 클릭해서 관리하는 것은 거의 불가능에 가깝고, 실수하기도 쉽습니다.
이때 필요한 것이 바로 IaC(Infrastructure as Code), 즉 '코드로 인프라를 관리하는' 방식입니다.
1. Serverless Framework
가장 유명하고 널리 쓰이는 오픈소스 서버리스 프레임워크입니다.
`serverless.yml`이라는 간단한 YAML 설정 파일 하나에 필요한 모든 리소스(람다, API Gateway, DynamoDB 등)를 코드로 정의할 수 있습니다.
그리고 `serverless deploy` 라는 명령어 한 줄이면, 파일에 정의된 모든 인프라가 마법처럼 AWS에 자동으로 생성되고 배포됩니다.
[serverless.yml 예시]
service: guestbook-api
provider:
  name: aws
  runtime: nodejs18.x
  iam:
    role:
      statements:
        - Effect: "Allow"
          Action:
            - "dynamodb:Scan"
            - "dynamodb:PutItem"
          Resource: "arn:aws:dynamodb:ap-northeast-2:123456789012:table/guestbook-notes"

functions:
  apiHandler:
    handler: index.handler
    events:
      - http:
          path: /notes
          method: get
          cors: true
      - http:
          path: /notes
          method: post
          cors: true

resources:
  Resources:
    NotesTable:
      Type: AWS::DynamoDB::Table
      Properties:
        TableName: guestbook-notes
        AttributeDefinitions:
          - AttributeName: id
            AttributeType: S
        KeySchema:
          - AttributeName: id
            KeyType: HASH
        BillingMode: PAY_PER_REQUEST
이처럼 코드로 인프라를 관리하면, 누가 어떤 리소스를 만들었는지 명확하게 추적할 수 있고(형상 관리), 테스트 환경과 실제 운영 환경을 똑같이 구성하기도 쉬워집니다.
2. AWS SAM (Serverless Application Model)
AWS가 직접 만들고 지원하는 서버리스 애플리케이션용 IaC 프레임워크입니다.
AWS CloudFormation을 기반으로 동작하며, 서버리스에 특화된 더 간결한 문법을 제공합니다.
AWS 생태계와의 통합이 매우 뛰어나고, 로컬 환경에서 람다와 API Gateway를 테스트하고 디버깅할 수 있는 강력한 CLI 도구를 제공하는 것이 큰 장점입니다.
이러한 프레임워크를 사용하는 것은 선택이 아닌 필수입니다.
여러분의 프로젝트를 훨씬 더 체계적이고 전문적으로 만들어 줄 테니, 꼭 한번 공부해 보시길 강력히 추천합니다.
문제 해결사들: 모니터링과 디버깅
서버가 없다고 해서 문제가 발생하지 않는 것은 아닙니다.
오히려 여러 개의 작은 함수들이 분산되어 동작하기 때문에, 문제가 발생했을 때 원인을 추적하기가 더 까다로울 수 있습니다.
다행히 AWS는 강력한 관찰 가능성(Observability) 도구들을 제공합니다.
* Amazon CloudWatch Logs: 모든 람다 함수의 실행 로그(`console.log` 내용 포함)가 이곳에 자동으로 저장됩니다. 에러가 발생했다면 가장 먼저 확인해야 할 곳이죠. * Amazon CloudWatch Metrics: 람다 함수의 호출 횟수, 실행 시간, 오류율, 동시 실행 수 등 다양한 지표를 시각적인 그래프로 보여줍니다. 특정 시간에 갑자기 에러가 급증하는 등의 이상 징후를 빠르게 파악할 수 있습니다. * AWS X-Ray: 분산 추적 서비스입니다. 사용자 요청이 API Gateway를 거쳐 람다 함수를 호출하고, 그 람다 함수가 다시 DynamoDB나 다른 API를 호출하는 전체 여정을 시각적으로 보여줍니다. 어느 구간에서 병목 현상이나 에러가 발생했는지 한눈에 파악할 수 있어 복잡한 마이크로서비스 아키텍처에서 매우 유용합니다.
서버리스, 어디까지 써봤니? 무궁무진한 활용 사례
서버리스는 단순히 웹 API 백엔드를 만드는 데만 사용되지 않습니다.
그 유연성과 확장성 덕분에 정말 다양한 분야에서 활약하고 있습니다.
* 실시간 데이터 처리: IoT 기기에서 쏟아지는 센서 데이터를 Kinesis 스트림으로 받아 람다 함수로 실시간 분석 및 정제 후 데이터 웨어하우스에 저장. * 이미지/동영상 처리: 사용자가 S3 버킷에 동영상을 업로드하면, 람다 함수가 자동으로 트리거되어 여러 해상도의 썸네일을 생성하거나 워터마크를 추가. * 챗봇 및 음성 비서 백엔드: Amazon Lex나 Alexa Skill의 요청을 람다 함수가 처리하여 사용자 의도를 파악하고 적절한 응답을 생성. * IT 자동화 (Cron Jobs): CloudWatch Events 트리거를 사용하여 매일 밤 특정 시간에 람다 함수를 실행, 오래된 로그 파일을 정리하거나 일일 보고서를 생성하여 이메일로 발송.
이처럼 서버리스는 개발자들이 인프라 걱정 없이, 오직 비즈니스 로직과 아이디어 구현에만 집중할 수 있도록 날개를 달아줍니다.
특히 다양한 기술 스택을 가진 전문가들이 모이는 재능넷과 같은 플랫폼에서 활동하는 프리랜서 개발자에게 서버리스는 강력한 무기가 될 수 있습니다. 최소한의 비용으로 빠르게 프로토타입을 만들고, 고객의 요구에 따라 유연하게 확장하며 안정적인 서비스를 제공할 수 있기 때문이죠.
6. 에필로그: 서버 걱정은 이제 그만, 당신의 아이디어에 집중하세요!
어떠셨나요? 서버리스의 세계로 떠난 긴 여정이었습니다.
서버를 세팅하고, OS를 설치하고, 24시간 모니터링하던 과거의 '김코딩'은 이제 없습니다.
대신, 이벤트가 발생할 때마다 번개처럼 나타나 임무를 수행하는 람다와, 든든하게 입구를 지키는 API Gateway가 그 자리를 대신하고 있죠.
서버리스 아키텍처는 단순히 기술적인 트렌드를 넘어, 개발의 패러다임을 바꾸고 있습니다.
개발자들을 인프라 관리라는 무거운 짐에서 해방시켜, 본연의 임무인 '창조'에 더 많은 시간과 에너지를 쏟을 수 있게 해줍니다.
더 이상 거대한 서버 비용 때문에, 혹은 예측 불가능한 트래픽 때문에 당신의 멋진 아이디어를 서랍 속에 가둬두지 마세요.
🚀 당신의 첫 서버리스 프로젝트를 위한 제언
1. 작게 시작하세요: 처음부터 거창한 시스템을 만들려고 하지 마세요. 오늘 우리가 만든 방명록 API처럼, 간단한 개인 프로젝트나 기존 서비스의 작은 기능 하나를 서버리스로 바꿔보는 것부터 시작해보세요. 2. 프리 티어를 마음껏 활용하세요: AWS의 넉넉한 프리 티어는 여러분의 훌륭한 놀이터입니다. 비용 걱정 없이 마음껏 실험하고, 실패하고, 배우세요. 3. 커뮤니티와 함께하세요: 서버리스는 전 세계적으로 빠르게 성장하는 생태계를 가지고 있습니다. 다양한 온라인 커뮤니티, 블로그, 오픈소스 프로젝트를 통해 다른 개발자들은 어떻게 문제를 해결하는지 배우고 영감을 얻으세요.
서버리스는 더 이상 전문가들만의 전유물이 아닙니다.
웹 개발에 대한 기본적인 이해만 있다면, 누구나 이 강력한 도구를 활용하여 세상을 놀라게 할 서비스를 만들 수 있습니다.
이제 당신의 차례입니다.
서버 걱정은 AWS에 맡겨두고, 당신은 오직 세상을 바꿀 그 코드에만 집중하세요.
당신의 아이디어가 서버리스라는 날개를 달고 더 높이, 더 멀리 날아오르기를 응원합니다! 👨💻👩💻

댓글 작성
이 글에 대한 여러분의 생각을 들려주세요
로그인이 필요합니다
댓글을 작성하려면 먼저 로그인해주세요.
댓글 0
지식인의 숲 - 지적 재산권 보호 고지
지적 재산권 보호 고지
- 저작권 및 소유권: 본 컨텐츠는 재능넷의 독점 AI 기술로 생성되었으며, 대한민국 저작권법 및 국제 저작권 협약에 의해 보호됩니다.
- AI 생성 컨텐츠의 법적 지위: 본 AI 생성 컨텐츠는 재능넷의 지적 창작물로 인정되며, 관련 법규에 따라 저작권 보호를 받습니다.
- 사용 제한: 재능넷의 명시적 서면 동의 없이 본 컨텐츠를 복제, 수정, 배포, 또는 상업적으로 활용하는 행위는 엄격히 금지됩니다.
- 데이터 수집 금지: 본 컨텐츠에 대한 무단 스크래핑, 크롤링, 및 자동화된 데이터 수집은 법적 제재의 대상이 됩니다.
- AI 학습 제한: 재능넷의 AI 생성 컨텐츠를 타 AI 모델 학습에 무단 사용하는 행위는 금지되며, 이는 지적 재산권 침해로 간주됩니다.

아직 댓글이 없습니다.