
Ver2.5 데이터베이스 보안의 최종 보스: DB 감사와 모니터링, A부터 Z까지 완벽 구현 가이드 🚀
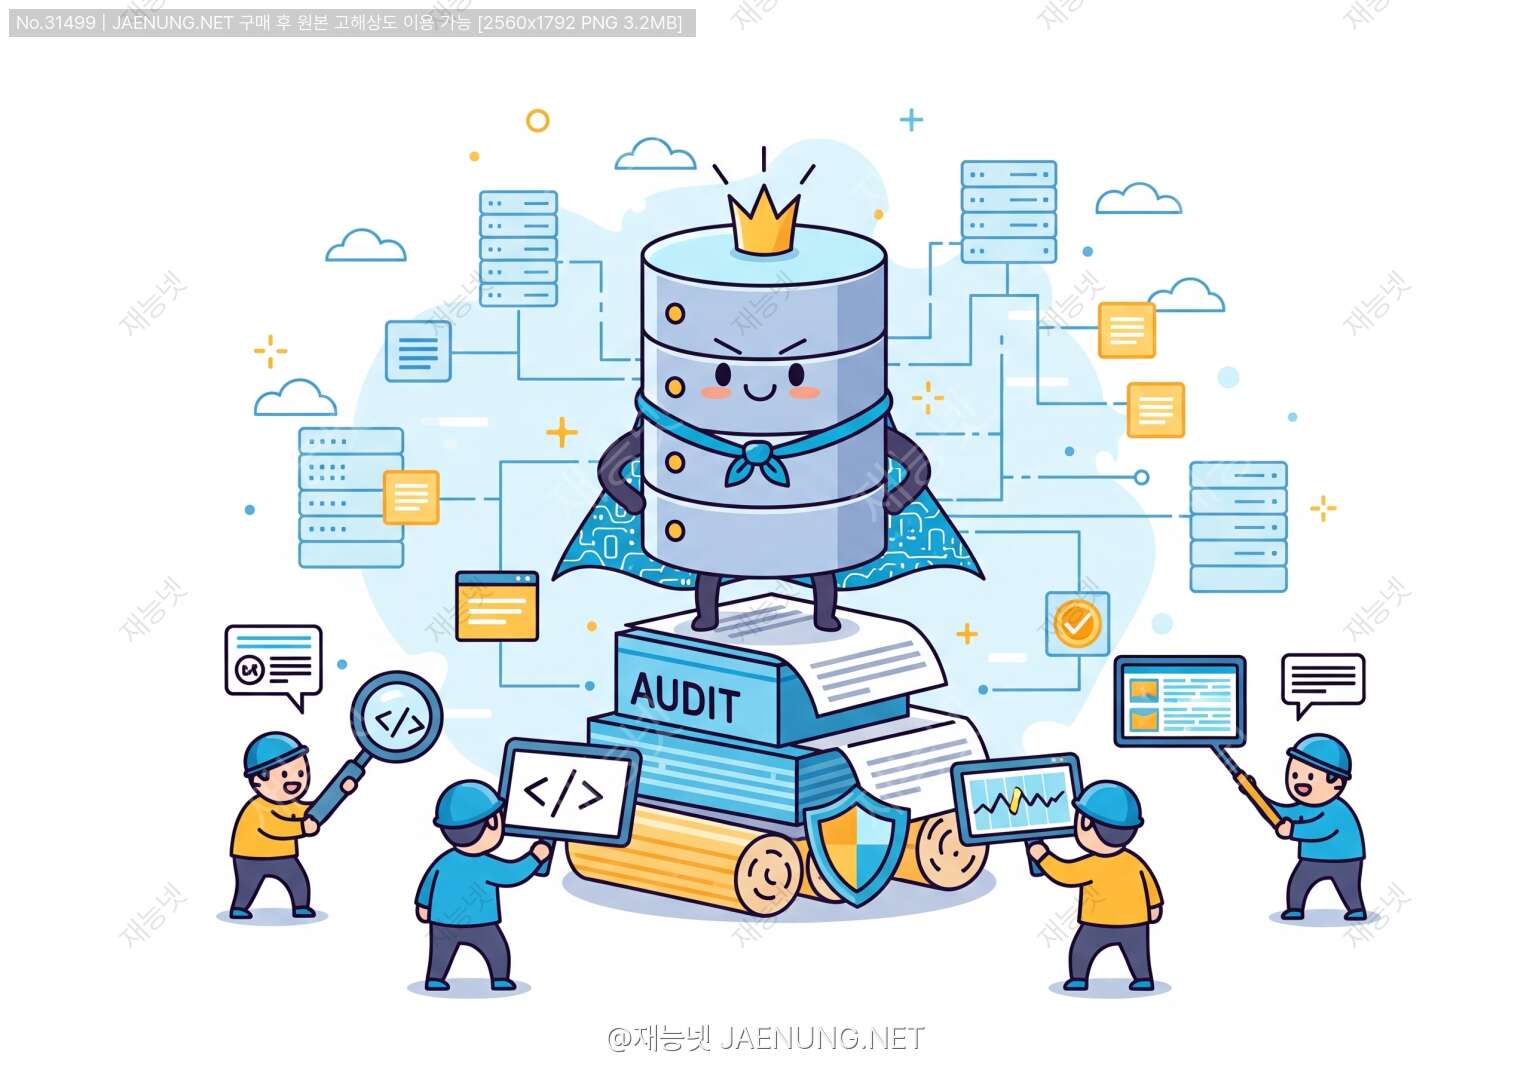
데이터베이스 보안의 최종 보스: DB 감사와 모니터링, A부터 Z까지 완벽 구현 가이드 🚀
우리 데이터, 누가, 언제, 왜 만졌을까? 이제 더 이상 추측은 그만! 당신의 DB를 위한 24시간 철통 경비 시스템 구축, 지금 바로 시작해봐요!
들어가며: 왜 DB 감사와 모니터링이 '찐'보안의 시작일까? 🤔
안녕! 👋 우리 개발자, 엔지니어 친구들! 오늘도 열심히 코드를 짜고, 서버를 돌리느라 고생이 많아.
우리가 밤낮으로 공들여 만든 서비스, 그 심장에는 뭐가 있을까? 바로 '데이터베이스(DB)'야. 고객 정보, 거래 내역, 서비스의 모든 기록이 담긴 보물창고지.
그런데 말이야, 이 보물창고를 지키기 위해 우리는 보통 뭘 하지? 튼튼한 성벽(방화벽)을 쌓고, 아무나 못 들어오게 출입증(접근 제어)을 발급해. 여기까지는 다들 잘 하고 있을 거야. 근데, 만약 출입증을 가진 내부 직원이 보물을 훔치거나, 실수로 망가뜨린다면? 혹은 교묘하게 위장한 도둑이 출입증을 훔쳐 들어온다면? 😱
성벽과 출입증만으로는 부족해. 진짜 보안은 '누가 들어와서, 어떤 보물을, 언제, 어떻게 만졌는지' 모두 기록하고 지켜보는 것에서 시작돼. 이게 바로 데이터베이스 감사(Auditing)와 모니터링(Monitoring)이야. 마치 보물창고 구석구석을 비추는 CCTV와 24시간 눈을 떼지 않는 경비원 같은 거지.
'프로그램 개발' 카테고리에서 보안을 이야기하는 이유도 바로 이거야. 우리가 집(애플리케이션)을 아무리 예쁘고 튼튼하게 지어도, 집 안의 금고(DB)가 허술하면 모든 게 소용없잖아. 이제는 개발 단계부터 보안을 함께 생각하는 DevSecOps가 대세! 이 글을 통해 우리의 소중한 데이터를 지키는 '최종 보스'급 스킬을 함께 마스터해보자고!
Part 1. 데이터베이스 감사(Auditing) 톺아보기 🕵️♀️
자, 그럼 첫 번째 스킬, '데이터베이스 감사'부터 제대로 파헤쳐 보자. 감사는 쉽게 말해 '모든 행동을 기록으로 남기는 것'이야. 누가 로그인했고, 어떤 테이블을 조회했으며, 데이터를 수정했는지, 심지어 실패한 시도까지 꼼꼼하게 기록하는 거지. 형사가 사건 현장에서 지문 하나, 발자국 하나 놓치지 않고 채증하는 것과 똑같아.
대체 감사를 왜 해야 할까? (feat. 안 하면 큰일 나!)
"귀찮게 그런 걸 다 왜 기록해?"라고 생각할 수도 있어. 하지만 감사는 선택이 아닌 필수인 시대야. 몇 가지 핵심적인 이유를 알려줄게.
- 1. 규제 준수 (Compliance): 이게 가장 현실적인 이유야. 개인정보보호법(PIPA), 정보통신망법, 유럽의 GDPR, 미국의 HIPAA, SOX 등... 수많은 법률과 규제에서 데이터 접근 기록을 남기고 관리하라고 명시하고 있어. 특히 우리나라의 ISMS-P(정보보호 및 개인정보보호 관리체계) 인증을 받으려면 DB 접근통제 및 감사 기록 관리는 필수 항목이야. 이걸 안 지키면? 과징금 폭탄을 맞거나 서비스가 중단될 수도 있어. 💣
- 2. 사후 분석 및 증거 확보 (Forensics): 만약 데이터 유출 사고가 터졌다고 상상해봐. 가장 먼저 해야 할 일은 '어떻게, 누가, 무엇을' 유출했는지 파악하는 거야. 이때 유일한 단서가 바로 감사 로그(Audit Log)야. 로그가 없다면? 우린 그저 "해킹당한 것 같아요..."라고 말하는 것 외엔 할 수 있는 게 없어. 범인을 잡기는커녕, 피해 규모조차 파악하기 힘들지. 감사 로그는 법적 분쟁에서도 결정적인 증거 자료가 돼.
- 3. 내부 위협 및 오용 방지 (Deterrence): "지켜보고 있다"는 사실만으로도 사람들은 행동을 조심하게 돼. 모든 활동이 기록된다는 것을 알면, 내부 직원이 호기심에 고객 정보를 뒤져보거나, 악의적인 목적으로 데이터를 빼돌리려는 시도를 하기가 훨씬 어려워져. 일종의 '범죄 예방 효과'랄까?
잠깐! 감사, 어디까지 해야 할까?
모든 걸 다 기록하면 좋겠지만, 그럼 로그 양이 어마어마해지고 성능에도 영향을 줄 수 있어. 그래서 '선택과 집중'이 필요해. 보통 아래와 같은 활동들은 반드시 감사 대상으로 포함해야 해.
- 로그인/로그아웃: 누가 언제 접속하고 나갔는지 (성공/실패 모두)
- 권한 변경: `GRANT`, `REVOKE` 등 누가 누구에게 권한을 주거나 뺏었는지
- 객체 변경 (DDL): `CREATE`, `ALTER`, `DROP` 등 누가 테이블 구조를 바꿨는지
- 중요 데이터 접근 (DML): 개인정보, 금융정보, 비밀 정보가 담긴 테이블에 대한 `SELECT`, `INSERT`, `UPDATE`, `DELETE`
- 관리자 활동: DBA나 'root' 같은 슈퍼유저의 모든 활동
특히 실패한 접근 시도를 기록하는 건 정말 중요해. 해커의 공격 패턴을 파악하는 데 결정적인 단서가 되거든.
감사 구현 방법, 어떤 것들이 있을까?
DB 감사를 구현하는 방법은 크게 세 가지로 나눌 수 있어. 각각 장단점이 뚜렷하니, 우리 시스템 환경에 맞는 방법을 선택하는 게 중요해.
-
표준 감사 (Standard/Native Auditing)
데이터베이스 관리 시스템(DBMS)이 자체적으로 제공하는 감사 기능이야. Oracle, MS SQL, MySQL, PostgreSQL 등 대부분의 메이저 DBMS는 이 기능을 내장하고 있어.
✅ 장점: 추가 비용이 없고, DBMS에 최적화되어 있어 비교적 성능 영향이 적어. 설치나 설정도 간단한 편이야.
❌ 단점: 기능이 제한적일 수 있어. 예를 들어 "월급이 5000 이상인 사람의 정보만 조회할 때"처럼 특정 조건에 따른 감사는 어려울 수 있어. 또, 생성된 로그가 사람이 바로 읽기 어려운 형태일 때가 많아.
-
세분화된 감사 (Fine-Grained Auditing, FGA)
표준 감사의 업그레이드 버전이라고 생각하면 돼. 특정 조건(예: 특정 컬럼 접근, 특정 IP에서의 접속)을 만족할 때만 감사를 수행하는 기능이야. Oracle에서 처음 도입해서 유명해졌지.
✅ 장점: 불필요한 로그를 대폭 줄일 수 있어. "김대리가 영업팀 PC에서 고객 등급 컬럼을 조회할 때만 로그를 남겨줘" 같은 디테일한 설정이 가능해.
❌ 단점: 모든 DBMS가 이 기능을 지원하지는 않아. 설정이 표준 감사보다 복잡하고, 잘못 설정하면 중요한 로그를 놓칠 수도 있어.
-
트리거 기반 감사 (Trigger-based Auditing)
개발자에게 가장 익숙할 수 있는 방법이야. 특정 테이블에 `INSERT`, `UPDATE`, `DELETE` 같은 이벤트가 발생할 때마다 자동으로 실행되는 '트리거(Trigger)'를 만들어서, 변경 전후 데이터를 별도의 감사 테이블에 직접 저장하는 방식이지.
✅ 장점: 커스터마이징의 끝판왕! 우리가 원하는 어떤 형태, 어떤 내용으로든 로그를 남길 수 있어. "누가, 언제, 어떤 IP에서, 어떤 프로그램으로, 고객 ID 123의 주소를 '서울'에서 '부산'으로 바꿨다"처럼 아주 상세한 기록이 가능해.
❌ 단점: 치명적인 성능 저하를 유발할 수 있어. 모든 데이터 변경마다 추가적인 `INSERT` 작업이 일어나니까. 또, 트리거를 직접 코딩해야 해서 버그가 발생할 위험도 있고, 관리 포인트가 늘어난다는 단점이 있어. 정말 신중하게 접근해야 하는 방법이야.
Part 2. 데이터베이스 모니터링(Monitoring) 뽀개기 📡
감사가 '과거의 기록'이라면, 모니터링은 '현재의 생방송'이야. 지금 이 순간, 우리 DB에서 무슨 일이 벌어지고 있는지 실시간으로 지켜보는 거지. 도둑이 담을 넘는 순간을 바로 포착하는 것과 같아.
모니터링은 단순히 보안 위협을 탐지하는 것뿐만 아니라, 서비스의 안정성과 직결되는 성능 관리에도 핵심적인 역할을 해. 개발자 입장에선 "왜 갑자기 우리 서비스가 느려졌지?"라는 질문에 대한 답을 여기서 찾을 수 있어.
무엇을, 어떻게 모니터링해야 할까?
모니터링의 범위는 크게 두 가지로 나눌 수 있어. '활동 모니터링'과 '성능 모니터링'.
-
데이터베이스 활동 모니터링 (DAM - Database Activity Monitoring)
이건 보안에 좀 더 초점을 맞춘 모니터링이야. DB로 들어오고 나가는 모든 SQL 쿼리를 실시간으로 감시하고 분석해. "관리자가 아닌 계정이 갑자기 `SELECT * FROM 개인정보테이블`을 실행했다!" 와 같은 의심스러운 활동을 즉시 탐지하고 알림을 보내거나, 해당 세션을 강제로 끊어버릴 수도 있어.
-
데이터베이스 성능 모니터링 (DPM - Database Performance Monitoring)
이건 우리 개발자와 DBA에게 더 친숙한 영역이지. DB의 건강 상태를 체크하는 거야.
- 주요 지표: CPU 사용률, 메모리 사용량, 디스크 I/O, 네트워크 트래픽, 현재 연결된 세션 수 등
- 쿼리 분석: 어떤 쿼리가 가장 오래 걸리는지(Slow Query), 어떤 쿼리가 시스템 자원을 많이 잡아먹는지 분석.
- 대기 이벤트(Wait Events) 분석: 쿼리가 실행되지 못하고 무언가를 기다리고 있는 현상을 분석해 병목 지점을 찾아내. (예: 디스크에서 데이터를 읽어오길 기다리는 중, 다른 트랜잭션이 걸어놓은 락(Lock)이 풀리길 기다리는 중 등)
💡 개발자를 위한 꿀팁: 성능 모니터링 활용법
새로운 기능을 배포했는데 갑자기 서비스가 버벅인다면? 가장 먼저 DB 성능 모니터링 대시보드를 확인해봐.
- CPU 사용률이 100%에 육박한다? -> 비효율적인 쿼리가 DB를 혹사시키고 있을 가능성이 높아. '실행 시간 Top 10 쿼리' 목록을 확인하고, 인덱스가 제대로 걸려있는지, 불필요하게 너무 많은 데이터를 읽어오고 있지는 않은지 점검해봐.
- Lock 대기 시간이 길게 잡힌다? -> 여러 사용자가 동시에 같은 데이터를 수정하려고 하면서 경합이 발생하고 있을 수 있어. 트랜잭션의 범위를 너무 넓게 잡지는 않았는지, `UPDATE` 문의 `WHERE` 조건이 명확한지 확인해야 해.
- 특정 쿼리가 갑자기 느려졌다? -> 데이터가 대량으로 쌓이면서 기존에 잘 타던 인덱스를 못 타게 되는 경우가 있어. 통계 정보(Statistics)를 업데이트하거나 실행 계획(Execution Plan)을 다시 분석해볼 필요가 있어.
이처럼 DB 모니터링은 버그를 잡고 성능을 개선하는 데 아주 강력한 무기가 될 수 있어!
모니터링 구현 방식의 종류
모니터링을 구현하는 기술적인 방식은 크게 3가지로 나뉘어. 각각의 장단점을 이해하는 게 중요해.
-
네트워크 스니핑/태핑 (Network Sniffing/Tapping)
DB 서버로 향하는 네트워크 트래픽을 중간에서 복제(스니핑)해서 분석하는 방식이야. DB 서버에는 아무것도 설치하지 않기 때문에 가장 비침투적(Non-intrusive)인 방법이지.
✅ 장점: DB 서버의 성능에 전혀 영향을 주지 않아. DB 종류에 상관없이 적용할 수 있다는 범용성도 있어.
❌ 단점: 네트워크 패킷이 암호화되어 있으면 내용을 볼 수 없어. (물론 해결 방법은 있지만 복잡해져.) DB 서버 내부에서 직접 실행되는 활동(예: 스케줄링된 작업)은 감지하지 못해.
-
에이전트 기반 (Agent-based)
DB 서버나 OS에 모니터링을 위한 작은 프로그램(에이전트)을 설치하는 방식이야. 이 에이전트가 DB의 메모리를 직접 읽거나 시스템 콜을 가로채서 활동을 감시해.
✅ 장점: 네트워크 방식으로는 알 수 없는 아주 상세한 정보까지 수집할 수 있어. 암호화된 트래픽도 문제없고, 로컬 활동도 모두 감지 가능해. 가장 정확하고 강력한 방식이야.
❌ 단점: DB 서버에 부하를 줄 수 있어. 아주 미미한 수준이지만, 민감한 운영 환경에서는 부담이 될 수 있지. 에이전트와 DB 버전 간의 호환성 문제도 신경 써야 해.
-
로그 기반 (Log-based)
DBMS가 자체적으로 생성하는 로그 파일(Redo log, Transaction log, General log 등)을 실시간으로 읽어서 분석하는 방식이야.
✅ 장점: 비교적 구현이 간단하고, DB에 주는 부하가 적은 편이야.
❌ 단점: DBMS가 로그를 파일에 기록하는 시점과 분석하는 시점 사이에 약간의 지연(Latency)이 발생할 수 있어. 또, DBMS의 로그 레벨 설정에 따라 기록되는 정보의 상세 수준이 달라져서 원하는 정보를 얻지 못할 수도 있어.
보통 상용 DAM/DPM 솔루션들은 이 방식들을 하이브리드로 사용해서 각 방식의 단점을 보완하고 장점을 극대화하는 경우가 많아.
Part 3. 실전! DBMS별 감사 및 모니터링 구현 💻
자, 이제 이론은 충분히 익혔으니 진짜 실전으로 들어가 볼 시간이야! 우리가 가장 많이 사용하는 대표적인 DBMS 4가지(Oracle, MySQL, PostgreSQL, MS SQL Server)에서 네이티브 감사 기능을 어떻게 설정하고, 기본적인 모니터링은 어떻게 하는지 직접 코드를 보면서 따라 해 보자.
여기서 소개하는 건 가장 기본적인 설정이야. 이걸 시작으로 우리 서비스에 맞게 점점 더 정교하게 다듬어 나가면 돼. Let's get our hands dirty! 👨💻👩💻
1. Oracle Database
오라클은 전통적으로 강력한 보안과 감사 기능을 제공해왔어. '표준 감사(Standard Auditing)'와 '통합 감사(Unified Auditing, 12c부터)' 두 가지 방식을 주로 사용해. 여기서는 더 현대적이고 강력한 통합 감사를 기준으로 설명할게.
▶ Oracle 통합 감사 (Unified Auditing) 설정하기
통합 감사는 여러 감사 정책(Policy)을 만들어 역할(Role)이나 사용자에게 적용하는 방식이야. 훨씬 유연하고 관리하기 편해.
Step 1: 통합 감사 활성화 확인
먼저 내 DB가 통합 감사를 사용하도록 설정되어 있는지 확인해야 해. (보통 12c 이상은 기본값)
-- DBA 권한으로 접속
SELECT parameter, value FROM v$option WHERE parameter = 'Unified Auditing';
-- VALUE가 TRUE여야 함. FALSE라면 DB 재시작이 필요하므로 DBA와 상의!
Step 2: 감사 정책(Policy) 생성
이제 어떤 활동을 감사할지 정의하는 정책을 만들자. 예를 들어, `HR.EMPLOYEES` 테이블에 대한 모든 DML(SELECT, INSERT, UPDATE, DELETE) 작업을 감사하는 정책을 만들어 볼게.
-- 감사 정책 생성 (이름: EMP_AUDIT_POLICY)
CREATE AUDIT POLICY emp_audit_policy
  ACTIONS SELECT ON HR.EMPLOYEES,
          INSERT ON HR.EMPLOYEES,
          UPDATE ON HR.EMPLOYEES,
          DELETE ON HR.EMPLOYEES;
로그인 실패, DDL 실행 등 미리 정의된 그룹을 감사할 수도 있어.
-- 로그인 실패 3회 이상 시 감사하는 정책
CREATE AUDIT POLICY logon_failure_policy
  ACTIONS LOGON;

-- 테이블 생성, 변경, 삭제(DDL)를 감사하는 정책
CREATE AUDIT POLICY ddl_audit_policy
  ACTIONS ALL ON TABLE; -- CREATE, ALTER, DROP TABLE 등
Step 3: 감사 정책 활성화
만든 정책을 특정 사용자나 모든 사용자에게 적용해야 실제 감사가 시작돼.
-- 모든 사용자에게 emp_audit_policy 적용
AUDIT POLICY emp_audit_policy;

-- 특정 사용자(예: SCOTT)에게만 적용하고 싶다면?
-- AUDIT POLICY emp_audit_policy BY SCOTT;

-- 특정 사용자를 감사에서 제외하고 싶다면?
-- AUDIT POLICY emp_audit_policy EXCEPT SCOTT;
Step 4: 감사 로그 확인
감사 기록은 `UNIFIED_AUDIT_TRAIL` 뷰를 통해 조회할 수 있어.
SELECT
    event_timestamp,
    dbusername,
    action_name,
    object_schema,
    object_name,
    sql_text
FROM
    unified_audit_trail
WHERE
    unified_audit_policy = 'EMP_AUDIT_POLICY'
ORDER BY
    event_timestamp DESC;
▶ Oracle 기본 성능 모니터링
오라클의 성능 뷰(V$ 뷰)는 현재 DB 상태를 볼 수 있는 보물창고야.
-- 현재 실행 중인 세션과 SQL 확인
SELECT
    s.sid,
    s.serial#,
    s.username,
    s.status,
    s.sql_id,
    q.sql_text
FROM
    v$session s,
    v$sql q
WHERE
    s.sql_address = q.address(+)
    AND s.sql_hash_value = q.hash_value(+)
    AND s.status = 'ACTIVE'
    AND s.username IS NOT NULL;

-- 최근 시스템을 괴롭힌 Top 5 SQL 찾기 (CPU 시간 기준)
SELECT * FROM (
    SELECT
        sql_id,
        cpu_time,
        executions,
        sql_text
    FROM
        v$sql
    ORDER BY
        cpu_time DESC
) WHERE ROWNUM <= 5;
2. MySQL / MariaDB
MySQL은 5.5.3, MariaDB는 5.5.14부터 감사 플러그인(Audit Plugin)을 제공해. 이걸 설치하고 활성화해야 감사를 사용할 수 있어. MariaDB는 좀 더 강력한 자체 감사 플러그인을 제공하고, MySQL은 Enterprise 버전에서 고급 감사 기능을 제공하지만, 여기서는 커뮤니티 버전에서 사용할 수 있는 MariaDB 감사 플러그인(MySQL에서도 사용 가능) 기준으로 설명할게.
▶ MySQL/MariaDB 감사 플러그인 설정하기
Step 1: 감사 플러그인 설치
먼저 플러그인 라이브러리 파일(`server_audit.so` 또는 `server_audit.dll`)이 있는지 확인하고, DB에 설치해야 해.
-- MariaDB
INSTALL SONAME 'server_audit';

-- MySQL (플러그인 파일 경로를 확인해야 할 수 있음)
INSTALL PLUGIN server_audit SONAME 'server_audit.so';
Step 2: 감사 기능 활성화 및 설정
플러그인이 설치되면, 관련 시스템 변수를 설정해서 감사를 제어할 수 있어. `my.cnf` (또는 `my.ini`) 파일에 설정해서 영구적으로 적용하는 게 좋아.
# my.cnf 파일에 추가
[mysqld]
server_audit_logging=ON
server_audit_events='CONNECT,QUERY,TABLE'
server_audit_file_path=/var/log/mysql/mysql_audit.log
server_audit_query_log_limit=2048 # 기록할 쿼리 최대 길이- `server_audit_logging`: 감사를 켤지(`ON`) 끌지(`OFF`) 결정.
- `server_audit_events`: 어떤 이벤트를 기록할지 결정. `CONNECT`(접속/종료), `QUERY`(쿼리 실행), `TABLE`(테이블 접근) 등을 콤마로 구분.
- `server_audit_file_path`: 로그 파일이 저장될 경로.
설정 후 MySQL/MariaDB를 재시작해야 적용돼.
Step 3: 감사 로그 확인
설정한 경로에 생성된 로그 파일을 직접 확인하면 돼. 보통 `타임스탬프,서버호스트,사용자,클라이언트IP,연결ID,쿼리상태,쿼리내용` 같은 형식으로 기록돼.
# tail -f /var/log/mysql/mysql_audit.log
20231027 10:20:30,mymachine,root,localhost,1,0,SELECT * FROM mysql.user
20231027 10:20:45,mymachine,app_user,192.168.0.10,2,0,UPDATE members SET level=5 WHERE id=123
⚠️ 주의사항
MySQL/MariaDB의 기본 감사 플러그인은 모든 쿼리를 기록하는 방식이라 로그가 엄청나게 쌓일 수 있어. 특정 테이블이나 사용자에 대한 감사만 하고 싶다면, `server_audit_incl_users`, `server_audit_excl_users`, `server_audit_incl_tables` 같은 변수를 사용해서 필터링해야 해. 그렇지 않으면 디스크가 금방 꽉 찰 수 있으니 조심!
▶ MySQL/MariaDB 기본 성능 모니터링
가장 기본적이고 강력한 명령어는 `SHOW PROCESSLIST`야.
-- 현재 실행 중인 모든 스레드(쿼리) 확인
SHOW FULL PROCESSLIST;
최신 버전에서는 `Performance Schema`를 활성화하면 훨씬 더 상세한 성능 분석이 가능해.
-- Performance Schema를 이용해 가장 오래 걸린 쿼리 찾기
SELECT
    `TIMER_WAIT`,
    `SQL_TEXT`
FROM
    `performance_schema`.`events_statements_history_long`
ORDER BY
    `TIMER_WAIT` DESC
LIMIT 10;
3. PostgreSQL
PostgreSQL(이하 Postgres)은 자체적으로는 기본적인 로그만 남기고, 강력한 감사를 위해서는 `pgaudit`이라는 확장(Extension)을 사용하는 게 일반적이야. `pgaudit`은 거의 표준처럼 쓰이고 있어.
▶ pgaudit 확장으로 감사 설정하기
Step 1: pgaudit 설치 및 설정
먼저 서버에 `pgaudit` 확장이 설치되어 있어야 해. (yum, apt 등으로 설치 가능) 설치 후 `postgresql.conf` 파일을 수정해야 해.
# postgresql.conf 파일에 추가

# pgaudit을 미리 로드해야 함
shared_preload_libraries = 'pgaudit'

# 어떤 종류의 명령을 기록할지 설정
# READ: SELECT, COPY FROM
# WRITE: INSERT, UPDATE, DELETE, TRUNCATE
# FUNCTION: 함수 호출
# ROLE: GRANT, REVOKE 등 권한 변경
# DDL: 모든 DDL
# MISC: DISCARD, FETCH, VACUUM 등 기타
pgaudit.log = 'READ, WRITE, DDL, ROLE'

# 로그를 어디에 남길지 (stderr: 서버 로그 파일, syslog: 시스템 로그)
log_destination = 'stderr'
설정 후 Postgres를 재시작해야 해.
Step 2: 데이터베이스에 확장 생성
감사를 적용할 각 데이터베이스에 접속해서 `pgaudit` 확장을 생성해줘야 해.
-- psql로 대상 DB에 접속
CREATE EXTENSION pgaudit;
Step 3: 감사 로그 확인
Postgres 서버 로그 파일에서 `AUDIT:` 이라는 접두어가 붙은 로그를 확인하면 돼.
# tail -f /var/lib/pgsql/13/data/log/postgresql-....log
... AUDIT: SESSION,1,1,READ,SELECT,,,"SELECT * FROM members WHERE user_id = 'test'",...
`pgaudit`은 객체 수준 감사도 지원해. 특정 테이블에 대한 접근만 기록하고 싶다면, 역할을 이용해 더 세밀하게 설정할 수 있어.
-- 'sensitive_data_readers' 역할에만 members 테이블 SELECT 감사 설정
ALTER ROLE sensitive_data_readers SET pgaudit.log_relation = 'on';
ALTER TABLE members ENABLE pgaudit;
▶ PostgreSQL 기본 성능 모니터링
Postgres의 `pg_stat_activity` 뷰는 현재 활동을 보는 데 필수적이야.
-- 현재 실행 중인 쿼리와 상태 확인
SELECT
    pid,
    usename,
    client_addr,
    state,
    wait_event,
    query
FROM
    pg_stat_activity
WHERE
    state = 'active';
쿼리 성능 분석을 위해서는 `pg_stat_statements` 확장을 설치하고 사용하는 게 국룰이야.
-- pg_stat_statements 활성화 (postgresql.conf)
-- shared_preload_libraries = 'pg_stat_statements'
-- CREATE EXTENSION pg_stat_statements; (DB에서 실행)

-- 총 실행 시간이 가장 긴 쿼리 Top 5
SELECT
    (total_exec_time / 1000 / 60) as total_min,
    mean_exec_time as avg_ms,
    calls,
    query
FROM
    pg_stat_statements
ORDER BY
    total_exec_time DESC
LIMIT 5;
4. Microsoft SQL Server
MS SQL Server는 'SQL Server Audit'라는 매우 강력하고 체계적인 감사 기능을 내장하고 있어. GUI(SSMS)로도 쉽게 설정할 수 있지만, 여기서는 T-SQL 스크립트로 알아보자.
▶ SQL Server Audit 설정하기
SQL Server 감사는 크게 3단계로 구성돼: ① 감사(Audit) 생성 → ② 서버 감사 사양(Server Audit Specification) 또는 데이터베이스 감사 사양(Database Audit Specification) 생성 → ③ 감사 활성화
Step 1: 감사(Audit) 생성
먼저 감사 로그를 어디에 어떻게 저장할지 정의하는 '감사 객체'를 만들어.
-- 'General_Audit'라는 이름의 감사 객체 생성
-- 로그는 파일로 저장하고, 최대 100MB씩 5개 파일 유지
USE master;
GO
CREATE SERVER AUDIT General_Audit
TO FILE (
    FILEPATH = 'C:\SQLAudit\',
    MAXSIZE = 100 MB,
    MAX_FILES = 5,
    RESERVE_DISK_SPACE = OFF
)
WITH (QUEUE_DELAY = 1000, ON_FAILURE = CONTINUE);
GO
Step 2-1: 서버 수준 감사 사양 생성
서버 전체에 적용될 감사 규칙을 정해. 예를 들어, 로그인 실패와 서버 권한 변경을 감사해볼게.
-- 'Server_Security_Audit_Spec'라는 서버 감사 사양 생성
CREATE SERVER AUDIT SPECIFICATION Server_Security_Audit_Spec
FOR SERVER AUDIT General_Audit
    ADD (FAILED_LOGIN_GROUP),
    ADD (SERVER_PRINCIPAL_CHANGE_GROUP)
WITH (STATE = ON);
GO
Step 2-2: 데이터베이스 수준 감사 사양 생성
특정 데이터베이스 내의 활동을 감사하고 싶을 때 사용해. 예를 들어, `MyWebApp` DB의 `UserInfo` 테이블에 대한 `SELECT`, `UPDATE`를 감사해볼게.
-- MyWebApp 데이터베이스에서 실행
USE MyWebApp;
GO
CREATE DATABASE AUDIT SPECIFICATION UserInfo_Audit_Spec
FOR SERVER AUDIT General_Audit
    ADD (SELECT, UPDATE ON OBJECT::dbo.UserInfo BY public)
WITH (STATE = ON);
GO
Step 3: 감사 활성화 및 로그 확인
만든 감사 객체를 활성화해야 로그가 쌓이기 시작해.
-- 감사 활성화
ALTER SERVER AUDIT General_Audit WITH (STATE = ON);
GO
로그는 SSMS의 '로그 파일 뷰어'로 보거나, 함수를 이용해 쿼리로 조회할 수 있어.
-- 파일에 기록된 감사 로그 조회
SELECT * FROM sys.fn_get_audit_file('C:\SQLAudit\*.sqlaudit', default, default);
▶ MS SQL Server 기본 성능 모니터링
SQL Server는 DMV(Dynamic Management Views)와 DMF(Dynamic Management Functions)라는 강력한 도구를 제공해.
-- 현재 실행 중인 요청과 쿼리 텍스트 확인
SELECT
    r.session_id,
    r.status,
    r.command,
    t.text AS query_text,
    r.cpu_time,
    r.total_elapsed_time
FROM
    sys.dm_exec_requests AS r
CROSS APPLY
    sys.dm_exec_sql_text(r.sql_handle) AS t
WHERE
    r.session_id > 50; -- 시스템 세션 제외

-- 누적 CPU 사용량이 높은 쿼리 찾기
SELECT TOP 10
    total_worker_time / 1000 AS total_cpu_ms,
    execution_count,
    (total_worker_time / execution_count) / 1000 AS avg_cpu_ms,
    SUBSTRING(st.text, (qs.statement_start_offset/2)+1,
        ((CASE qs.statement_end_offset
          WHEN -1 THEN DATALENGTH(st.text)
         ELSE qs.statement_end_offset
         END - qs.statement_start_offset)/2) + 1) AS statement_text
FROM
    sys.dm_exec_query_stats AS qs
CROSS APPLY
    sys.dm_exec_sql_text(qs.sql_handle) AS st
ORDER BY
    total_worker_time DESC;
Part 4. 감사 로그, 그냥 쌓아두면 '똥'된다: 로그 관리와 분석의 기술 🗑️➡️💎
자, 지금까지의 과정을 통해 우리 DB는 열심히 감사 로그를 뿜어내고 있을 거야. 축하해! 🎉 근데 이게 끝이 아니야. 오히려 진짜 시작이지. 이 로그들을 그냥 파일로 쌓아두기만 하면, 그건 그냥 비싼 저장 공간만 차지하는 '디지털 쓰레기'일 뿐이야.
수십, 수백 기가에 달하는 텍스트 더미 속에서 의미 있는 위협을 찾아내는 건, 모래사장에서 바늘 찾기나 다름없어. 그래서 우리는 이 로그들을 '관리'하고 '분석'하는 기술이 필요해. 원석(Raw Log)을 보석(Insight)으로 만드는 연금술의 시간이야!
핵심은 '중앙 집중화'와 '자동화'
로그 관리의 첫걸음은 모든 로그를 한 곳으로 모으는 거야. 이걸 '중앙 집중식 로그 관리(Centralized Logging)'라고 해. 왜 이게 중요할까?
- 보안성: 각 DB 서버에 로그가 흩어져 있으면, 해커가 침투 후 가장 먼저 하는 일이 바로 자신의 흔적(로그)을 지우는 거야. 하지만 로그가 실시간으로 별도의 보안 서버로 전송되고 있다면? 해커는 흔적을 지울 수가 없지. 😈
- 통합 분석: 웹 서버 로그, 애플리케이션 로그, DB 로그를 한 곳에서 함께 분석하면 훨씬 더 큰 그림을 볼 수 있어. "웹 서버에서 SQL 인젝션 공격 시도가 있었고, 그 직후 DB에서 비정상적인 쿼리가 실행됐다"는 식으로 위협을 연관 분석(Correlation)할 수 있게 돼.
- 관리 효율성: 수십 대의 서버 로그를 일일이 들어가서 확인하는 건 불가능에 가까워. 한 곳에서 모든 로그를 검색하고, 대시보드를 만들고, 리포트를 생성하는 게 훨씬 효율적이지.
이런 중앙 집중식 로그 관리를 도와주는 시스템을 SIEM(Security Information and Event Management)이라고 불러. 번역하면 '보안 정보 및 이벤트 관리'인데, 이름 그대로 보안과 관련된 모든 로그를 수집, 분석, 경보, 보고하는 통합 플랫폼이야.
로그 분석, 어떻게 하는 건데?
SIEM 같은 시스템을 구축했다면, 이제 로그를 분석해서 위협을 탐지하는 '룰(Rule)'을 만들어야 해. 이건 시스템이 자동으로 해주지 않아. 우리의 경험과 지식을 바탕으로 시나리오를 만들어야 하는 거지.
위협 탐지 룰 예시 (DB 감사 로그 기반)
- 룰 1: 비인가자의 중요 정보 조회 시도
- 조건: `db_user`가 'DBA 그룹'에 속하지 않으면서, `object_name`이 '고객정보_테이블' 또는 '연봉_테이블'이고, `action_name`이 'SELECT'인 로그가 1분 내 10건 이상 발생하면
- 조치: 보안 담당자에게 '심각' 등급의 알림 발송
- 룰 2: 대량 데이터 유출 의심
- 조건: 특정 `db_user`가 10분 동안 `SELECT` 쿼리를 통해 반환한 `row_count`의 합계가 100만 건을 초과하면
- 조치: 해당 `db_user`의 세션을 강제 종료하고, 계정을 임시 비활성화. 담당자에게 알림.
- 룰 3: 무차별 대입 공격 (Brute-force Attack)
- 조건: 동일한 `source_ip`에서 1분 동안 5회 이상 `LOGON_FAILURE` 이벤트가 발생하면
- 조치: 해당 `source_ip`를 방화벽에서 1시간 동안 차단.
- 룰 4: 야간/휴일 비정상 활동
- 조건: `event_timestamp`가 업무 시간(평일 09:00~18:00)이 아닌 시간에, `action_name`이 `CREATE USER`, `GRANT`, `ALTER TABLE` 등 주요 변경 작업이면
- 조치: '주의' 등급으로 알림 발송.
이런 룰들을 정교하게 만들어두면, 우리는 24시간 로그만 쳐다보고 있지 않아도 돼. 시스템이 이상 징후를 포착해서 우리에게 알려줄 테니까.
오픈소스로는 ELK/Elastic Stack (Elasticsearch, Logstash, Kibana)이나 Graylog 같은 도구들을 활용해 이런 시스템을 직접 구축할 수도 있어. 물론 상용 SIEM 솔루션들은 더 강력하고 편리한 기능들을 제공하지. 이런 시스템을 구축하거나 운영하는 데 어려움을 겪는다면, 재능넷 같은 전문가 플랫폼에서 DevSecOps나 보안 컨설턴트의 도움을 받아보는 것도 좋은 방법이야. 전문가의 경험은 우리가 놓칠 수 있는 수많은 보안 허점을 메워줄 수 있거든.
잊지 말자! 로그 보관 정책 (Log Retention Policy)
로그를 무한정 저장할 수는 없어. 디스크 용량은 한정되어 있으니까. 그래서 '얼마나 오래 보관할 것인가'를 정하는 로그 보관 정책이 반드시 필요해.
- 법규 준수: 개인정보보호법 등에서는 개인정보 처리 시스템의 접속 기록을 최소 1년 이상(2023년 9월 개정으로 2년 이상 권고) 보관하도록 요구하고 있어. 다른 금융, 의료 관련 규제는 더 긴 보관 기간을 요구하기도 해. 우리 서비스에 적용되는 법규를 가장 먼저 확인해야 해.
- 보관 방식: 보통 3개월~6개월 정도의 로그는 즉시 검색이 가능하도록 뜨거운 스토리지(Hot Storage, 예: SSD)에 보관하고, 그 이전의 로그는 압축해서 저렴한 스토리지(Cold Storage, 예: 클라우드 오브젝트 스토리지)에 백업(아카이빙)하는 방식을 많이 사용해.
- 폐기: 보관 기간이 지난 로그는 안전하게 폐기해야 해. 이것도 규정에 명시된 절차를 따라야 하지.
Part 5. 성능 저하? 그 오해와 진실 ⚖️
DB 감사와 모니터링의 필요성을 아무리 강조해도, 현업에서 가장 많이 부딪히는 저항은 바로 이거야.
"그거 켜면 DB 느려지잖아요."
완전히 틀린 말은 아니야. 세상에 공짜 점심은 없듯이, 무언가를 더 얻으려면(보안 가시성), 무언가를 내줘야(약간의 리소스) 하는 건 사실이야. 감사와 모니터링은 분명히 오버헤드(Overhead)를 발생시켜. 하지만 그 오버헤드가 정말 우리가 걱정하는 것처럼 '서비스를 마비시킬 정도'일까? 그리고 그 오버헤드를 줄일 방법은 없을까? 오해를 풀고 진실을 마주해보자.
오버헤드, 얼마나 될까?
"얼마나 느려져요?"라는 질문에 "딱 X% 느려집니다"라고 답하기는 어려워. 오버헤드는 여러 요인에 따라 달라지거든.
- 감사/모니터링 방식: 앞서 말했듯이, 트리거 기반 감사가 가장 부하가 크고, 네이티브 감사나 네트워크 스니핑 방식은 상대적으로 부하가 적어.
- 감사 범위(Granularity): '모든 사용자의 모든 쿼리'를 감사하는 것과 '관리자의 권한 변경'만 감사하는 것은 하늘과 땅 차이야. 감사 대상이 많고 조건이 복잡할수록 부하도 커져.
- 시스템 사양: DB 서버의 CPU, 메모리, 디스크 성능이 넉넉하다면 오버헤드는 거의 체감되지 않을 수도 있어.
- 워크로드 패턴: 초당 수만 건의 짧은 트랜잭션이 발생하는 시스템과, 하루에 몇 번 무거운 배치 작업만 도는 시스템의 오버헤드는 다르게 나타나.
일반적으로, 잘 최적화된 네이티브 감사의 경우 1~5% 미만의 오버헤드를 목표로 해. 이 정도는 대부분의 시스템에서 충분히 감수할 수 있는 수준이야. 오히려 잘못 짠 SQL 쿼리 하나가 유발하는 성능 저하가 훨씬 더 크지.
진짜 문제는 '오버헤드'가 아니라 '두려움'
많은 경우, 성능 저하는 실제 측정된 수치보다는 막연한 두려움에서 비롯돼. "혹시라도 장애 나면 내 책임이 될까 봐" 하는 마음이지. 그래서 중요한 건, 도입 전에 충분한 테스트를 통해 우리 시스템 환경에서 오버헤드가 어느 정도인지 객관적인 데이터를 확보하는 거야. 개발 서버나 스테이징 서버에서 부하 테스트를 진행하고, 그 결과를 바탕으로 모두를 설득해야 해.
오버헤드를 최소화하는 5가지 전략
우리는 똑똑한 엔지니어니까, 무작정 기능을 켜는 게 아니라 오버헤드를 최소화하면서 보안 목표를 달성하는 방법을 찾아야 해. 여기 몇 가지 핵심 전략이 있어.
-
1. 필요한 것만 감사하라 (Be Selective): 가장 중요해. '모 아니면 도' 식으로 모든 걸 감사하려고 하지 마. 컴플라이언스 요구사항과 실제 보안 위협 시나리오를 바탕으로 '반드시 감사해야 할 최소한의 목록'을 만들어야 해.
- Good 👍: 관리자 계정의 활동, 개인정보 테이블 접근, 권한 변경 감사
- Bad 👎: 모든 사용자의 모든 `SELECT` 쿼리 감사
- 2. 효율적인 방법을 선택하라 (Use Efficient Methods): 가능하면 DBMS가 제공하는 네이티브 감사 기능을 우선적으로 고려해. 트리거 기반 감사는 정말 특별한 경우가 아니면 피하는 게 좋아. 모니터링 역시, 성능에 민감한 시스템이라면 네트워크 스니핑 방식의 솔루션을 검토해볼 수 있어.
-
3. 감사 로그 스토리지를 분리하고 최적화하라 (Optimize Storage): 감사 로그를 기록하는 I/O 작업도 부하의 원인이 될 수 있어.
- 감사 로그 저장 위치를 데이터 파일이 있는 디스크와 물리적으로 다른 디스크(혹은 빠른 SSD)로 지정하면 I/O 경합을 줄일 수 있어.
- DBMS 설정에서 감사 로그를 버퍼에 모았다가 한 번에 쓰는 방식(Asynchronous write)을 지원한다면, 이걸 활용하는 게 성능에 유리해. (SQL Server의 `QUEUE_DELAY` 옵션이 좋은 예시)
- 4. 샘플링(Sampling)을 고려하라: 모든 트랜잭션을 기록하는 게 부담스럽다면, 특정 비율로 샘플링해서 기록하는 것도 방법이야. 예를 들어, 일반 사용자의 `SELECT` 쿼리는 1000건 중 1건만 기록하는 식으로. 물론 보안적인 허점이 생길 수 있으므로, 중요도가 낮은 감사 항목에 대해서만 신중하게 적용해야 해.
- 5. 정기적으로 관리하고 최적화하라 (Regular Maintenance): 감사 정책도 한 번 설정하고 끝이 아니야. 주기적으로 감사 로그를 검토해서 불필요하게 많이 쌓이는 로그는 없는지 확인하고, 정책을 튜닝해야 해. 오래된 로그는 정기적으로 아카이빙하거나 삭제해서 시스템 부담을 줄여줘야 해.
결론적으로, 감사와 모니터링이 유발하는 성능 저하는 '관리 불가능한 재앙'이 아니라 '관리 가능한 트레이드오프(Trade-off)'야. 데이터 유출 사고 한 번으로 회사가 입을 금전적, 신뢰도 손실을 생각하면, 1~5%의 시스템 리소스를 투자하는 건 가장 가성비 높은 보험이라고 할 수 있지 않을까?
Part 6. 미래의 데이터베이스 보안: AI와 머신러닝의 역할 🤖
지금까지 우리는 현재의 DB 감사와 모니터링 기술에 대해 깊이 있게 알아봤어. 하지만 기술은 계속해서 발전하고, 해커들의 공격 방식도 날로 교묘해지고 있지. 그렇다면 미래의 데이터베이스 보안은 어떤 모습일까? 그 중심에는 단연코 AI와 머신러닝이 있어.
기존의 보안 방식이 '정해진 규칙(Rule)'에 기반했다면, 미래의 보안은 '스스로 학습하고 판단하는' 방식으로 진화하고 있어. 마치 신입 경비원(룰 기반 시스템)이 베테랑 수사관(AI 기반 시스템)으로 성장하는 것과 같아.
UEBA: 사용자의 '평소 습관'을 학습하다
미래 DB 보안의 핵심 키워드는 UEBA(User and Entity Behavior Analytics), 즉 '사용자 및 엔티티 행위 분석'이야. 이름 한번 거창하지? 😅 쉽게 말해, AI가 평소에 각 사용자(User)나 서버, 애플리케이션(Entity)이 어떻게 행동하는지 학습해서 '정상적인 행동 패턴(Baseline)'을 만드는 거야.
예를 들어볼까?
- 개발자 A씨: 평일 오전 9시~오후 7시 사이에 개발 서버에만 접속. 주로 `SELECT`, `UPDATE` 쿼리를 사용하고, 한 번에 조회하는 데이터는 평균 100건 미만. 접속 IP는 항상 회사 내부망.
- 인사팀 B씨: 평일 오전에만 인사 DB에 접속. `HR` 스키마의 테이블만 조회하고, 가끔 `INSERT`를 실행.
- 웹 애플리케이션: 24시간 내내 `product` 테이블과 `orders` 테이블에 초당 50~100회의 `SELECT`와 `INSERT`를 실행.
AI는 이런 수많은 패턴들을 학습해서 각자의 '프로필'을 만들어둬. 그러다 이 패턴에서 벗어나는 이상한 행동, 즉 '이상 징후(Anomaly)'가 발생하면 즉시 경보를 울리는 거지.
💡 AI가 잡아내는 이상 징후들
- 시간 이상: 개발자 A씨가 갑자기 새벽 3시에 접속했다? 🚩
- 위치 이상: 평소 한국에서만 접속하던 사용자가 갑자기 동유럽 IP에서 로그인을 시도한다? 🚩
- 활동량 이상: 평소 100건씩 조회하던 사용자가 갑자기 100만 건의 데이터를 `SELECT` 하려고 한다? (대량 데이터 유출 시도 의심) 🚩
- 활동 종류 이상: 조회만 하던 인사팀 B씨 계정으로 갑자기 `DROP TABLE` 명령어가 실행됐다? (계정 탈취 의심) 🚩
- 접근 대상 이상: 주문 처리만 하던 웹 애플리케이션이 갑자기 사용자 비밀번호가 저장된 테이블에 접근을 시도한다? (SQL 인젝션 공격 의심) 🚩
이런 UEBA 방식의 가장 큰 장점은, 우리가 미처 예상하지 못한 '알려지지 않은 위협(Unknown Threats)'까지 탐지할 수 있다는 거야. 룰 기반 방식은 "A라는 공격이 들어오면 막아라"는 식이라, 새로운 B라는 공격에는 속수무책일 수 있거든. 하지만 UEBA는 "평소와 다른 행동은 뭐든지 의심하라"는 식이라, 훨씬 더 능동적이고 지능적인 방어가 가능해.
오탐과의 전쟁, 그리고 자동화된 대응
물론 AI가 만능은 아니야. 가장 큰 숙제는 '오탐(False Positive)', 즉 정상을 비정상으로 잘못 판단하는 경우를 줄이는 거야. 개발자 A씨가 야근하느라 새벽 3시에 접속한 걸 해킹으로 판단해서 계정을 잠가버리면 업무에 차질이 생기겠지? 그래서 AI 모델을 얼마나 잘 튜닝하고, 지속적으로 학습시키느냐가 관건이야.
더 나아가, 미래의 보안 시스템은 탐지를 넘어 '자동화된 대응(Automated Response)'까지 수행하게 될 거야. 이걸 SOAR(Security Orchestration, Automation and Response)라고 부르기도 해.
- 탐지: AI가 '대량 데이터 유출 의심' 활동을 탐지.
- 분석 및 확증: 시스템이 자동으로 해당 사용자의 과거 활동, 접속 위치 등을 추가로 분석해 위협 수준을 평가.
- 자동 대응: '높은 위험'으로 판단되면, 사람의 개입 없이도 즉시 해당 세션을 끊고, 계정을 비활성화하고, 관련 IP를 차단하는 조치를 자동으로 수행.
- 보고: 조치 결과를 보안 담당자에게 리포트.
이렇게 되면 보안 담당자는 수많은 로그와 씨름하는 대신, 정말 중요한 위협을 분석하고 예방 전략을 세우는 데 더 집중할 수 있게 되겠지.
이런 AI 기반 보안 기술은 아직은 고가의 상용 솔루션을 중심으로 발전하고 있지만, 머지않아 더 보편화될 거야. 개발자로서도 이런 기술의 원리를 이해하고, 우리가 만드는 애플리케이션이 생성하는 로그가 AI 분석에 더 용이하도록 구조화하는 노력이 필요해질 수 있어. 앞으로 AI 보안 전문가나 관련 기술을 배우고 싶을 때, 재능넷의 전문가들이나 지식 콘텐츠가 훌륭한 가이드가 되어줄 수 있을 거야. 미래를 준비하는 개발자는 언제나 한발 앞서나가는 법이니까! 😉
마치며: 당신의 데이터베이스, 이제 안녕하신가요? 😊
와, 정말 긴 여정이었어! 데이터베이스 감사와 모니터링이라는, 어찌 보면 딱딱하고 어려운 주제를 끝까지 함께해 줘서 정말 고마워.
이 글을 통해 우리가 함께 확인한 건 명확해. DB 감사와 모니터링은 더 이상 '하면 좋은 것'이 아니라, 우리의 소중한 데이터와 서비스를 지키기 위해 '반드시 해야 하는 것'이라는 사실이야.
다시 한번 핵심을 정리해볼까?
- 감사(Auditing)는 '누가, 무엇을, 언제, 어떻게' 했는지 기록하는 사후 분석의 근거야. 컴플라이언스 준수와 사고 조사의 필수 요소지.
- 모니터링(Monitoring)은 '지금 무슨 일이 벌어지고 있는지' 지켜보는 실시간 위협 탐지의 눈이야. 보안뿐만 아니라 성능 관리의 핵심이기도 해.
- DBMS별 네이티브 기능을 활용하면 생각보다 어렵지 않게 시작할 수 있어. Oracle, MySQL, PostgreSQL, MS SQL Server 모두 각자의 강력한 도구를 제공해.
- 로그는 쌓아두면 쓰레기, 중앙으로 모아서 분석해야 보석이 돼. SIEM과 자동화된 분석 룰은 우리의 수고를 덜어주는 최고의 파트너야.
- 성능 저하는 막연한 두려움일 뿐, '선택과 집중' 전략으로 충분히 관리 가능한 트레이드오프야.
- 미래는 AI와 UEBA가 이끌 거야. '평소와 다른' 모든 것을 감지하는 지능형 보안이 우리를 기다리고 있어.
이 모든 걸 당장 완벽하게 구축해야 한다고 부담 가질 필요는 없어. 시작이 반이잖아. 오늘 당장 우리 팀의 가장 중요한 개인정보 테이블에 대한 접근 감사부터 설정해보는 건 어떨까? 가장 느린 쿼리 Top 5를 뽑아보는 것부터 시작해도 좋아.
작은 한 걸음이 모여 우리 시스템의 보안 수준을 한 단계, 두 단계 끌어올릴 거야. 이제 당신은 단순한 개발자를 넘어, 데이터의 수호자가 될 지식과 힘을 갖게 됐어.
당신의 데이터베이스가 언제나 안녕하기를 바라며, 이만 글을 마칠게. 모두들 해피 코딩, 그리고 해피 시큐어링! 🛡️✨

댓글 작성
이 글에 대한 여러분의 생각을 들려주세요
로그인이 필요합니다
댓글을 작성하려면 먼저 로그인해주세요.
댓글 0
지식인의 숲 - 지적 재산권 보호 고지
지적 재산권 보호 고지
- 저작권 및 소유권: 본 컨텐츠는 재능넷의 독점 AI 기술로 생성되었으며, 대한민국 저작권법 및 국제 저작권 협약에 의해 보호됩니다.
- AI 생성 컨텐츠의 법적 지위: 본 AI 생성 컨텐츠는 재능넷의 지적 창작물로 인정되며, 관련 법규에 따라 저작권 보호를 받습니다.
- 사용 제한: 재능넷의 명시적 서면 동의 없이 본 컨텐츠를 복제, 수정, 배포, 또는 상업적으로 활용하는 행위는 엄격히 금지됩니다.
- 데이터 수집 금지: 본 컨텐츠에 대한 무단 스크래핑, 크롤링, 및 자동화된 데이터 수집은 법적 제재의 대상이 됩니다.
- AI 학습 제한: 재능넷의 AI 생성 컨텐츠를 타 AI 모델 학습에 무단 사용하는 행위는 금지되며, 이는 지적 재산권 침해로 간주됩니다.
아직 댓글이 없습니다.