
Ver2.0 네트워크보안: DDoS 공격 대응 및 완화 전략
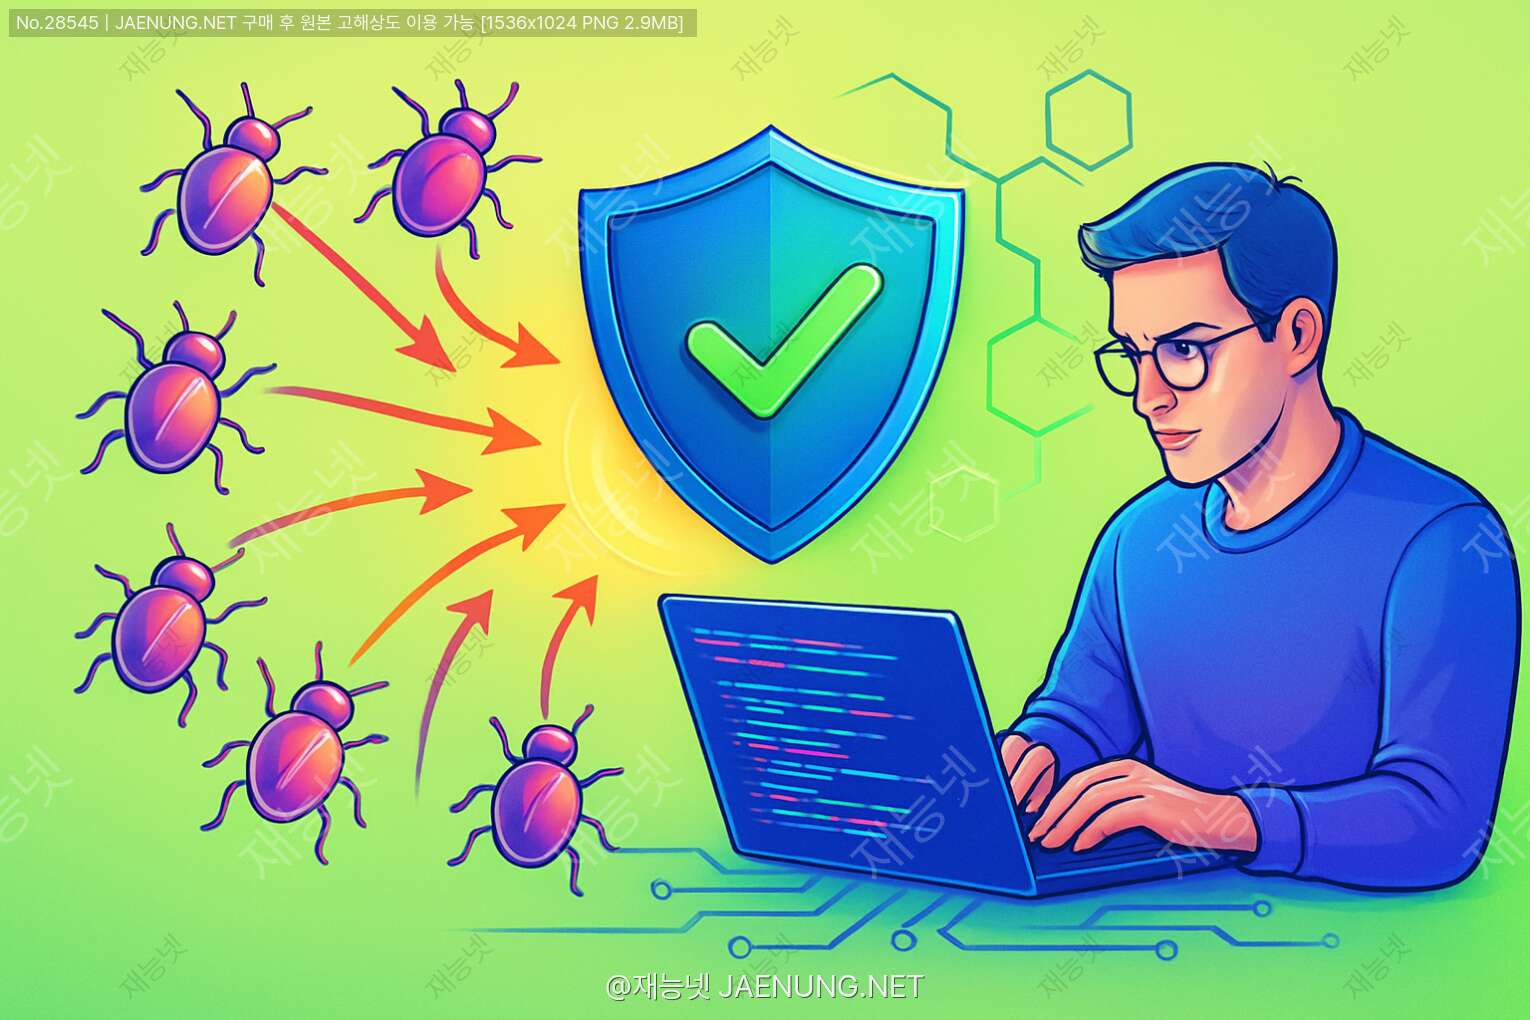
네트워크보안: DDoS 공격 대응 및 완화 전략
온라인 세상의 불청객, DDoS 공격에 맞서는 방법 총정리
안녕? 오늘은 네트워크 보안의 악몽이라 불리는 DDoS 공격에 대해 친구처럼 쉽고 재미있게 설명해볼게! 🚀 요즘 같은 디지털 시대에 온라인 서비스를 운영하거나 개발하는 사람이라면 한 번쯤은 들어봤을 이 공격, 어떻게 대응하고 완화할 수 있는지 알아보자고.
내가 재능넷에서 다양한 개발자들과 만나면서 느낀 건데, 많은 분들이 DDoS 공격에 대해 알고는 있지만 실제로 어떻게 대응해야 할지는 잘 모르더라고. 그래서 오늘은 기초부터 고급 전략까지 싹 다 정리해봤어! 💪
📚 목차
- DDoS 공격이 뭐야? 기초 개념 이해하기
- DDoS 공격의 유형과 특징
- DDoS 공격이 비즈니스에 미치는 영향
- DDoS 공격 탐지 방법
- DDoS 공격 대응 전략
- DDoS 방어를 위한 네트워크 아키텍처 설계
- 클라우드 기반 DDoS 방어 솔루션
- 오픈소스 DDoS 방어 도구
- DDoS 공격 후 복구 전략
- 실제 DDoS 공격 사례 분석
- 미래의 DDoS 공격 트렌드와 대응 방향
1. DDoS 공격이 뭐야? 기초 개념 이해하기 🧠
DDoS는 'Distributed Denial of Service'의 약자로, 분산 서비스 거부 공격이라고 해. 쉽게 말하면 여러 곳에서 동시에 한 서버나 네트워크를 공격해서 정상적인 서비스를 불가능하게 만드는 공격이야. 마치 편의점에 수백 명이 한꺼번에 들어와 아무것도 사지 않고 자리만 차지하는 것과 비슷하지! 😱
DDoS 공격의 핵심 원리는 간단해:
1. 공격자는 여러 대의 컴퓨터(좀비 PC라고도 불려)를 확보해
2. 이 컴퓨터들을 동시에 제어해서
3. 특정 대상에게 엄청난 양의 트래픽을 보내
4. 결국 대상 서버나 네트워크가 과부하로 다운되는 거지
DoS와 DDoS의 차이점은 뭘까? DoS(Denial of Service)는 단일 출처에서 공격이 이루어지는 반면, DDoS는 여러 출처에서 동시에 공격이 이루어진다는 점이 달라. 당연히 DDoS가 훨씬 더 위험하고 방어하기도 어렵지! 🔥
재능넷과 같은 온라인 플랫폼들이 특히 DDoS 공격의 표적이 되곤 해. 왜냐하면 서비스가 중단되면 사용자들의 신뢰를 잃고 비즈니스에 직접적인 타격을 입기 때문이지. 그래서 개발자라면 DDoS 방어 전략을 반드시 알아둬야 해!
2. DDoS 공격의 유형과 특징 🔍
DDoS 공격은 크게 세 가지 유형으로 나눌 수 있어:
1) 볼륨 기반 공격 (Volumetric Attacks) 📊
말 그대로 엄청난 양의 트래픽을 보내서 네트워크 대역폭을 소진시키는 공격이야. 마치 고속도로에 차를 너무 많이 몰아넣어서 아무도 움직일 수 없게 만드는 것과 같지!
대표적인 예:
- UDP 플러드(UDP Flood): 대량의 UDP 패킷을 무작위 포트로 보내 서버 리소스를 소진시켜
- ICMP 플러드(ICMP Flood): 핑(ping) 요청을 대량으로 보내 네트워크를 마비시키는 공격
- DNS 증폭 공격(DNS Amplification): 작은 요청으로 큰 응답을 유발해 트래픽을 증폭시키는 공격
2) 프로토콜 공격 (Protocol Attacks) 🔄
네트워크 프로토콜의 취약점을 이용해 서버 리소스를 고갈시키는 공격이야. 서버의 연결 상태 테이블을 가득 채워 정상적인 연결을 불가능하게 만들지.
대표적인 예:
- SYN 플러드(SYN Flood): TCP 연결 과정의 첫 단계인 SYN 패킷만 대량으로 보내고 응답은 무시하는 공격
- Fragmented Packet Attack: 조각난 패킷을 보내 서버가 재조립하느라 리소스를 소모하게 만드는 공격
- Ping of Death: 비정상적으로 큰 ICMP 패킷을 보내 시스템을 충돌시키는 공격
3) 애플리케이션 계층 공격 (Application Layer Attacks) 💻
가장 교묘한 공격 유형으로, 정상적인 요청처럼 보이지만 서버 리소스를 고갈시키는 요청을 대량으로 보내는 공격이야. 탐지하기가 매우 어렵지!
대표적인 예:
- HTTP 플러드(HTTP Flood): GET 또는 POST 요청을 대량으로 보내 웹 서버를 마비시키는 공격
- Slowloris: HTTP 연결을 열어놓고 매우 느리게 요청을 보내 서버 연결을 오래 유지시키는 공격
- 슬로우 POST: POST 요청의 본문을 매우 느리게 전송해 서버 리소스를 점유하는 공격
최근에는 이런 기본적인 공격 유형들이 더 복잡하게 진화하고 있어. 여러 유형을 혼합한 멀티벡터 공격(Multi-vector Attacks)이 늘어나고 있지. 예를 들어, 볼륨 공격으로 방어 시스템의 주의를 분산시킨 다음 애플리케이션 계층 공격을 동시에 수행하는 방식이야. 😱
또한 IoT 기기들을 이용한 봇넷(Botnet)도 큰 위협이 되고 있어. 2016년 Mirai 봇넷 공격은 수십만 개의 IoT 기기를 감염시켜 당시 역대급 DDoS 공격을 일으켰지. 최대 1Tbps가 넘는 트래픽을 생성했다고 해! 🤖
3. DDoS 공격이 비즈니스에 미치는 영향 💰
DDoS 공격이 성공하면 비즈니스에 어떤 영향을 미칠까? 생각보다 훨씬 심각해! 🚨
직접적인 영향:
- 서비스 중단: 가장 명백한 영향으로, 웹사이트나 서비스가 완전히 다운되거나 매우 느려져
- 수익 손실: 전자상거래 사이트의 경우 서비스 중단 시간 동안 직접적인 매출 손실 발생
- 운영 비용 증가: 공격 대응과 복구를 위한 추가 인력 및 리소스 비용 발생
- 고객 데이터 위험: 일부 DDoS 공격은 보안 시스템을 약화시켜 데이터 유출로 이어질 수 있어
간접적인 영향:
- 브랜드 평판 손상: 고객 신뢰도 하락과 브랜드 이미지 손상
- 고객 이탈: 서비스 불안정으로 인한 고객 이탈 및 신규 고객 유치 어려움
- 법적 문제: 서비스 수준 계약(SLA) 위반으로 인한 법적 책임 발생 가능
- 경쟁 열위: 경쟁사 대비 서비스 안정성 저하로 시장 점유율 하락
재능넷과 같은 온라인 플랫폼의 경우, 단 몇 시간의 서비스 중단도 수많은 거래와 사용자 신뢰에 영향을 줄 수 있어. 특히 프리랜서와 클라이언트를 연결하는 플랫폼이라면, 서비스 중단은 양쪽 모두에게 심각한 불편을 초래하지. 😓
실제 통계를 보면 더 심각해:
🔹 중소기업의 경우 DDoS 공격으로 인한 평균 손실 비용: 시간당 약 $20,000
🔹 대기업의 경우 DDoS 공격으로 인한 평균 손실 비용: 시간당 약 $100,000 이상
🔹 DDoS 공격 후 고객 신뢰도 회복에 걸리는 평균 시간: 약 3개월
🔹 DDoS 공격 경험 후 보안 예산을 증가시킨 기업: 약 70%
그래서 DDoS 공격은 단순한 기술적 문제가 아니라 비즈니스 연속성과 직결되는 중요한 위험 요소야. 미리 대비하지 않으면 엄청난 비용을 치를 수 있다는 걸 명심해야 해! 💸
4. DDoS 공격 탐지 방법 🕵️♂️
DDoS 공격에 효과적으로 대응하려면 먼저 공격을 빠르게 탐지할 수 있어야 해. 여기 몇 가지 핵심 탐지 방법을 소개할게! 🔍
트래픽 모니터링 및 분석 📊
가장 기본적인 방법은 네트워크 트래픽을 지속적으로 모니터링하는 거야. 정상 트래픽 패턴을 파악하고 있다면 비정상적인 트래픽 증가를 빠르게 감지할 수 있지!
주요 모니터링 지표:
- 대역폭 사용량: 갑작스러운 대역폭 사용량 증가는 볼륨 기반 공격의 신호일 수 있어
- 패킷 수(PPS): 초당 처리되는 패킷 수의 급증은 프로토콜 공격의 징후
- 연결 수: 동시 연결 수의 비정상적 증가는 TCP 기반 공격을 나타낼 수 있어
- 요청 비율(RPS): 웹 서버에 대한 요청 비율 급증은 애플리케이션 계층 공격 신호
이상 탐지 기술 🔬
단순히 트래픽 양을 모니터링하는 것을 넘어, 패턴 분석과 이상 탐지 기술을 활용하면 더 정교하게 공격을 식별할 수 있어:
- 통계적 이상 탐지: 과거 트래픽 패턴과 비교해 통계적으로 유의미한 편차 감지
- 머신러닝 기반 탐지: AI와 머신러닝 알고리즘을 사용해 정상 패턴을 학습하고 이상 행동 식별
- 시그니처 기반 탐지: 알려진 DDoS 공격 패턴과 일치하는 트래픽 식별
- 휴리스틱 분석: 다양한 규칙과 경험적 지식을 바탕으로 의심스러운 행동 감지
실제 코드로 간단한 트래픽 모니터링 로직을 구현하면 이런 식이야:
# Python을 이용한 간단한 트래픽 모니터링 예시
import time
from collections import defaultdict

# 트래픽 임계값 설정
THRESHOLD_REQUESTS_PER_MINUTE = 1000
THRESHOLD_UNIQUE_IPS = 500

# 트래픽 카운터
request_count = 0
ip_addresses = defaultdict(int)
start_time = time.time()

def monitor_traffic(ip_address, request_type):
    global request_count, start_time

    # 요청 카운트 증가
    request_count += 1
    ip_addresses[ip_address] += 1

    # 1분마다 체크
    current_time = time.time()
    if current_time - start_time >= 60:
        # 분당 요청 수 확인
        if request_count > THRESHOLD_REQUESTS_PER_MINUTE:
            alert("가능한 DDoS 공격 감지: 분당 요청 수 임계값 초과!")

        # 고유 IP 주소 수 확인
        if len(ip_addresses) > THRESHOLD_UNIQUE_IPS:
            alert("가능한 분산 공격 감지: 고유 IP 주소 수 임계값 초과!")

        # 단일 IP에서 과도한 요청 확인
        for ip, count in ip_addresses.items():
            if count > 100:  # 한 IP에서 분당 100개 이상의 요청
                alert(f"가능한 DoS 공격 감지: {ip}에서 과도한 요청!")

        # 카운터 리셋
        request_count = 0
        ip_addresses.clear()
        start_time = current_time

def alert(message):
    # 실제 환경에서는 이메일, SMS, 모니터링 시스템 알림 등으로 대체
    print(f"[ALERT] {message}")
DDoS 공격 탐지 도구 🛠️
직접 구현하는 것 외에도 다양한 전문 도구들이 있어:
- 네트워크 모니터링 도구: Nagios, Zabbix, PRTG 등
- 트래픽 분석 도구: Wireshark, tcpdump, NetFlow 분석기
- 전용 DDoS 탐지 솔루션: Arbor Networks, Cloudflare, Akamai 등의 솔루션
- 오픈소스 도구: Snort, Suricata, OSSEC 등
효과적인 DDoS 탐지를 위한 팁:
- 베이스라인 설정: 정상 트래픽 패턴의 베이스라인을 명확히 설정해 이상 징후를 빠르게 파악
- 다층적 모니터링: 네트워크, 서버, 애플리케이션 등 여러 계층에서 동시에 모니터링
- 자동화된 알림: 임계값 초과 시 즉시 알림을 받을 수 있는 시스템 구축
- 정기적인 업데이트: 탐지 규칙과 임계값을 정기적으로 업데이트하여 최신 공격 패턴에 대응
탐지는 방어의 첫 단계야. 빠르게 공격을 감지할수록 피해를 최소화할 수 있어! 재능넷과 같은 플랫폼에서는 이런 모니터링 시스템이 24/7 가동되어야 안정적인 서비스를 제공할 수 있지. 🕒
5. DDoS 공격 대응 전략 🛡️
DDoS 공격을 탐지했다면 이제 어떻게 대응해야 할까? 여기 효과적인 대응 전략들을 소개할게! 💪
즉각적인 대응 조치 ⚡
공격이 감지되면 즉시 취해야 할 조치들이야:
- 트래픽 필터링: 악성 트래픽을 식별하고 차단하는 필터 적용
- 대역폭 확장: 가능하다면 일시적으로 네트워크 대역폭 증가
- 트래픽 분산: 로드 밸런서를 통해 트래픽을 여러 서버로 분산
- 비필수 서비스 중단: 핵심 서비스에 리소스를 집중하기 위해 일시적으로 비필수 서비스 중단
트래픽 필터링 기술 🔄
모든 트래픽을 차단할 수는 없으니, 정교한 필터링이 필요해:
- 블랙홀 라우팅(Blackhole Routing): 공격 트래픽을 '블랙홀'로 리디렉션해 네트워크에서 제거
- 속도 제한(Rate Limiting): 특정 IP나 지역에서 오는 요청의 속도 제한
- 패킷 필터링: 특정 패턴이나 시그니처를 가진 패킷 차단
- 지리적 필터링: 특정 지역에서 오는 트래픽 차단 (공격 출처가 명확할 경우)
NGINX를 사용한 간단한 속도 제한 설정 예시:
# NGINX 설정 예시 - 속도 제한 적용
http {
    # IP당 연결 수 제한을 위한 영역 정의
    limit_conn_zone $binary_remote_addr zone=conn_limit_per_ip:10m;

    # IP당 요청 속도 제한을 위한 영역 정의
    limit_req_zone $binary_remote_addr zone=req_limit_per_ip:10m rate=10r/s;

    server {
        listen 80;
        server_name example.com;

        # IP당 최대 연결 수 제한
        limit_conn conn_limit_per_ip 10;

        # IP당 요청 속도 제한 (버스트 허용)
        limit_req zone=req_limit_per_ip burst=20 nodelay;

        # 과도한 요청에 대한 응답 코드 설정
        limit_req_status 429;
        limit_conn_status 429;

        location / {
            proxy_pass http://backend;
            proxy_set_header X-Real-IP $remote_addr;
        }
    }
}
방어 인프라 활용 🏰
대규모 DDoS 공격에 대응하기 위한 인프라 전략:
- CDN(Content Delivery Network) 활용: Cloudflare, Akamai 같은 CDN은 DDoS 방어 기능 제공
- 스크러빙 센터(Scrubbing Center): 트래픽을 전문 필터링 센터로 우회시켜 정화 후 전달
- 안티-DDoS 전문 서비스: AWS Shield, Google Cloud Armor 같은 클라우드 기반 보호 서비스 활용
- 하이브리드 방어 시스템: 온프레미스와 클라우드 방어 솔루션 조합
애플리케이션 레벨 방어 💻
서버와 애플리케이션 수준에서의 방어 전략:
- 타임아웃 조정: 연결 타임아웃을 짧게 설정해 리소스 고갈 방지
- 캐싱 활용: 정적 콘텐츠 캐싱으로 서버 부하 감소
- CAPTCHA 구현: 자동화된 요청과 봇을 차단하기 위한 인증 절차 추가
- 웹 애플리케이션 방화벽(WAF): 애플리케이션 계층 공격 방어에 효과적
대응 계획 수립 📝
효과적인 DDoS 대응을 위한 사전 계획:
- 인시던트 대응 계획: 공격 시 누가, 무엇을, 어떻게 할지 명확히 정의
- 에스컬레이션 절차: 공격 심각도에 따른 단계별 대응 절차 수립
- 커뮤니케이션 계획: 내부 팀, 고객, 파트너사와의 소통 방법 정의
- 복구 계획: 공격 후 정상 운영으로 복귀하기 위한 절차 마련
DDoS 대응은 단일 솔루션으로 해결되지 않아. 다층적 방어 전략(Defense in Depth)이 필요하지. 네트워크, 인프라, 애플리케이션 등 여러 계층에서 동시에 방어해야 효과적이야! 🛡️
재능넷과 같은 플랫폼에서는 이런 다층적 방어 전략이 특히 중요해. 다양한 재능 거래가 이루어지는 플랫폼이라면, 서비스 중단은 곧바로 사용자들의 수익과 직결되니까! 안정적인 서비스 제공을 위해 철저한 DDoS 대응 계획이 필수지. 💼
6. DDoS 방어를 위한 네트워크 아키텍처 설계 🏗️
DDoS 공격에 효과적으로 대응하려면 처음부터 방어를 고려한 네트워크 아키텍처를 설계하는 것이 중요해. 여기 DDoS에 강한 네트워크를 구축하는 방법을 알아보자! 🔨
확장 가능한 인프라 구축 🚀
갑작스러운 트래픽 증가에도 유연하게 대응할 수 있는 인프라가 필요해:
- 오토스케일링(Auto-scaling): 트래픽 증가에 따라 자동으로 리소스를 확장하는 시스템 구축
- 클라우드 활용: AWS, Azure, GCP 같은 클라우드 서비스의 탄력적 리소스 활용
- 지역 분산: 여러 지역에 서버를 분산 배치해 단일 지점 장애 방지
- 과잉 용량(Overcapacity): 평소보다 여유 있는 리소스 확보로 갑작스러운 트래픽 증가 대비
네트워크 세분화 및 격리 🧩
공격의 영향을 최소화하기 위한 네트워크 설계:
- 마이크로서비스 아키텍처: 서비스를 작은 단위로 분리해 한 서비스의 장애가 전체에 영향을 미치지 않도록 설계
- 네트워크 세그먼테이션: 중요 시스템을 별도 네트워크로 격리해 보호
- DMZ(Demilitarized Zone) 구축: 외부 접근이 필요한 서비스와 내부 시스템 사이에 버퍼 영역 생성
- 리소스 격리: 핵심 서비스와 지원 서비스의 리소스 분리로 상호 영향 최소화
트래픽 관리 및 필터링 🚦
네트워크 수준에서의 트래픽 제어 방법:
- 애니캐스트 네트워킹(Anycast Networking): 동일한 IP 주소를 여러 위치에 광고해 트래픽을 자연스럽게 분산
- BGP 라우팅 최적화: 경계 게이트웨이 프로토콜을 활용한 트래픽 경로 최적화
- 인그레스 필터링(Ingress Filtering): 네트워크 진입점에서 악성 트래픽 필터링
- 트래픽 셰이핑(Traffic Shaping): 특정 유형의 트래픽 흐름을 제어하고 우선순위 부여
고가용성 설계 ⚡
서비스 중단을 최소화하기 위한 아키텍처 설계:
- 다중화(Redundancy): 모든 중요 구성 요소에 대한 백업 시스템 구축
- 장애 격리(Failure Isolation): 한 구성 요소의 장애가 전체 시스템에 영향을 미치지 않도록 설계
- 서킷 브레이커 패턴(Circuit Breaker Pattern): 장애 시 빠르게 대체 경로로 전환하는 메커니즘
- 무상태(Stateless) 설계: 서버 간 상태 공유를 최소화해 확장성과 복원력 향상
AWS 환경에서의 DDoS 방어 아키텍처 예시:
# AWS CloudFormation 템플릿 예시 (일부)
Resources:
  # 로드 밸런서 설정
  ApplicationLoadBalancer:
    Type: AWS::ElasticLoadBalancingV2::LoadBalancer
    Properties:
      Scheme: internet-facing
      SecurityGroups:
        - !Ref ALBSecurityGroup
      Subnets:
        - !Ref PublicSubnet1
        - !Ref PublicSubnet2
      LoadBalancerAttributes:
        - Key: idle_timeout.timeout_seconds
          Value: 30
        - Key: routing.http.drop_invalid_header_fields.enabled
          Value: true

  # AWS Shield Advanced 활성화
  ShieldProtection:
    Type: AWS::Shield::Protection
    Properties:
      Name: !Sub ${AWS::StackName}-alb-protection
      ResourceArn: !GetAtt ApplicationLoadBalancer.LoadBalancerArn

  # WAF 웹 ACL
  WebACL:
    Type: AWS::WAFv2::WebACL
    Properties:
      Name: !Sub ${AWS::StackName}-web-acl
      Scope: REGIONAL
      DefaultAction:
        Allow: {}
      Rules:
        - Name: RateLimitRule
          Priority: 1
          Action:
            Block: {}
          Statement:
            RateBasedStatement:
              Limit: 1000
              AggregateKeyType: IP
        - Name: AWSManagedRulesCommonRuleSet
          Priority: 2
          OverrideAction:
            None: {}
          Statement:
            ManagedRuleGroupStatement:
              VendorName: AWS
              Name: AWSManagedRulesCommonRuleSet
모니터링 및 알림 시스템 통합 🔔
아키텍처에 모니터링 시스템을 통합해 빠른 대응이 가능하도록:
- 실시간 모니터링: 네트워크, 서버, 애플리케이션 상태를 지속적으로 모니터링
- 이상 탐지 시스템: 정상 패턴에서 벗어난 행동을 자동으로 감지
- 로그 집계 및 분석: 중앙화된 로그 시스템으로 이상 징후 분석
- 자동화된 알림: 임계값 초과 시 즉시 담당자에게 알림
DDoS에 강한 네트워크 아키텍처는 단순히 공격을 막는 것을 넘어, 공격이 발생해도 서비스가 계속 운영될 수 있는 복원력(Resilience)에 초점을 맞춰야 해. 재능넷과 같은 플랫폼은 다양한 사용자들의 거래가 실시간으로 이루어지기 때문에, 이런 복원력 있는 아키텍처가 특히 중요하지! 🏢
기억해! 완벽한 DDoS 방어는 없어. 하지만 잘 설계된 아키텍처는 공격의 영향을 최소화하고 빠르게 복구할 수 있게 해줘. 방어는 한 번의 구축으로 끝나는 것이 아니라 지속적인 개선과 적응이 필요한 과정이야. 🔄
7. 클라우드 기반 DDoS 방어 솔루션 ☁️
클라우드 서비스의 발전으로 DDoS 방어도 훨씬 더 강력하고 유연해졌어. 주요 클라우드 제공업체들의 DDoS 방어 솔루션을 살펴보자! 🛡️
AWS DDoS 방어 솔루션 🔶
아마존 웹 서비스(AWS)는 다양한 DDoS 방어 서비스를 제공해:
- AWS Shield: 기본 수준의 보호를 제공하는 Standard와 고급 보호를 제공하는 Advanced 두 가지 버전이 있어
- AWS WAF(Web Application Firewall): 웹 애플리케이션을 위한 방화벽으로 애플리케이션 계층 공격 방어
- Amazon CloudFront: CDN 서비스로 엣지 로케이션을 통한 트래픽 분산 및 캐싱
- AWS Route 53: 고가용성 DNS 서비스로 DNS 기반 공격 방어
AWS Shield Advanced의 주요 기능:
🔹 24/7 DDoS 대응팀(DRT) 접근 권한
🔹 네트워크 및 전송 계층(3, 4계층) 공격에 대한 고급 보호
🔹 애플리케이션 계층(7계층) 공격에 대한 지능형 탐지 및 완화
🔹 실시간 공격 가시성 및 보고서
🔹 DDoS 공격으로 인한 AWS 리소스 사용량 증가에 대한 비용 보호
Google Cloud DDoS 방어 솔루션 🟢
구글 클라우드 플랫폼(GCP)의 DDoS 방어 서비스:
- Google Cloud Armor: 웹 애플리케이션 및 서비스를 위한 DDoS 방어 및 WAF 솔루션
- Google Cloud CDN: 전 세계 엣지 로케이션을 통한 콘텐츠 전송 및 캐싱
- Google Cloud Load Balancing: 전역 부하 분산 및 자동 스케일링
- Project Shield: 뉴스, 인권, 선거 관련 웹사이트를 위한 무료 DDoS 보호 서비스
Google Cloud Armor의 주요 기능:
🔹 사전 구성된 WAF 규칙(OWASP Top 10 위협 방어)
🔹 IP 주소, 지리적 위치, 요청 헤더 등을 기반으로 한 커스텀 규칙
🔹 적응형 보호 기능으로 새로운 공격 패턴 자동 감지
🔹 Google의 전역 네트워크 인프라 활용한 대규모 DDoS 방어
Microsoft Azure DDoS 방어 솔루션 🔷
마이크로소프트 애저(Azure)의 DDoS 방어 서비스:
- Azure DDoS Protection: Basic과 Standard 두 가지 서비스 계층 제공
- Azure Front Door: 글로벌 애플리케이션 전송 네트워크 및 WAF 서비스
- Azure CDN: 전 세계 POP(Point of Presence)를 통한 콘텐츠 전송
- Azure Firewall: 클라우드 네이티브 방화벽 서비스
Azure DDoS Protection Standard의 주요 기능:
🔹 항상 켜져 있는 트래픽 모니터링 및 실시간 완화
🔹 공격 트래픽 분석 및 텔레메트리 데이터 제공
🔹 DDoS 전문가 지원
🔹 다양한 Azure 리소스 유형 보호(VMs, Load Balancers, App Services 등)
Cloudflare DDoS 방어 솔루션 ⚡
클라우드 서비스 제공업체는 아니지만, DDoS 방어의 강자인 Cloudflare도 알아보자:
- Cloudflare DDoS Protection: 모든 Cloudflare 고객에게 기본 제공되는 DDoS 방어 서비스
- Cloudflare Advanced DDoS Protection: 엔터프라이즈 고객을 위한 고급 보호 기능
- Cloudflare Magic Transit: 네트워크 인프라를 위한 DDoS 보호 서비스
- Cloudflare Spectrum: TCP 기반 애플리케이션을 위한 DDoS 보호
Cloudflare의 주요 장점:
🔹 전 세계 200개 이상의 데이터 센터를 통한 대규모 분산 네트워크
🔹 무료 플랜에서도 기본적인 DDoS 보호 제공
🔹 간편한 설정(DNS 변경만으로 보호 시작 가능)
🔹 지속적으로 발전하는 머신러닝 기반 방어 시스템
클라우드 기반 DDoS 방어의 장점 💪
클라우드 기반 솔루션이 온프레미스 솔루션보다 유리한 점:
- 확장성: 클라우드의 거대한 네트워크 용량으로 대규모 공격도 흡수 가능
- 글로벌 분산: 전 세계 엣지 로케이션을 통한 트래픽 분산 및 필터링
- 비용 효율성: 자체 인프라 구축 대비 저렴한 초기 비용과 유지보수 비용
- 전문성: 클라우드 제공업체의 보안 전문가와 최신 기술 활용
클라우드 기반 DDoS 방어 솔루션 선택 시 고려사항:
- 보호 범위: 네트워크 계층(L3/L4)과 애플리케이션 계층(L7) 모두 보호하는지 확인
- 응답 시간: 공격 탐지부터 완화까지의 시간이 얼마나 걸리는지 확인
- 가시성: 공격 발생 시 상세한 보고서와 분석 도구 제공 여부
- 통합 용이성: 기존 인프라와의 통합이 얼마나 쉬운지 확인
- 비용 구조: 고정 비용인지, 트래픽 기반 비용인지, 공격 중 추가 비용이 발생하는지 확인
재능넷과 같은 온라인 플랫폼은 클라우드 기반 DDoS 방어 솔루션을 활용하면 큰 이점을 얻을 수 있어. 특히 사용자 트래픽이 증가하는 성장 단계에서는 클라우드의 확장성이 큰 도움이 되지. 또한 여러 지역의 사용자를 대상으로 하는 서비스라면, 글로벌 엣지 네트워크를 활용해 더 빠른 응답 시간과 강력한 보안을 동시에 얻을 수 있어! 🌐
8. 오픈소스 DDoS 방어 도구 🔧
클라우드 솔루션이 강력하지만, 비용이 부담되거나 직접 시스템을 구축하고 싶다면 오픈소스 도구를 활용할 수도 있어. 여기 유용한 오픈소스 DDoS 방어 도구들을 소개할게! 🛠️
네트워크 모니터링 및 분석 도구 📊
DDoS 공격을 탐지하기 위한 오픈소스 모니터링 도구:
- Nagios: 네트워크 및 인프라 모니터링을 위한 강력한 오픈소스 도구
- Zabbix: 엔터프라이즈급 분산 모니터링 솔루션으로 네트워크 이상 탐지 가능
- Cacti: RRDTool을 기반으로 한 그래프 기반 네트워크 모니터링 도구
- ntopng: 네트워크 트래픽 분석 및 모니터링을 위한 웹 기반 도구
Zabbix를 이용한 DDoS 모니터링 설정 예시:
# Zabbix 트리거 설정 예시 (네트워크 트래픽 급증 감지)
{Template Net Generic Device:net.if.in[ifHCInOctets.{#SNMPINDEX}].avg(5m)}>1000000000
and
{Template Net Generic Device:net.if.in[ifHCInOctets.{#SNMPINDEX}].avg(5m)}>
{Template Net Generic Device:net.if.in[ifHCInOctets.{#SNMPINDEX}].avg(1h))*3}
패킷 분석 및 필터링 도구 🔍
네트워크 패킷을 분석하고 필터링하는 오픈소스 도구:
- Wireshark: 가장 널리 사용되는 네트워크 프로토콜 분석기
- Snort: 침입 탐지 및 방지 시스템으로 DDoS 공격 패턴 감지 가능
- Suricata: 고성능 네트워크 IDS, IPS 및 네트워크 보안 모니터링 엔진
- Bro/Zeek: 네트워크 보안 모니터링을 위한 강력한 프레임워크
Snort 규칙 예시 (SYN 플러드 탐지):
# Snort 규칙 예시 - SYN 플러드 탐지
alert tcp any any -> $HOME_NET any (msg:"INDICATOR-SCAN TCP SYN Flood";
flow:stateless; flags:S; threshold:type threshold, track by_dst, count 1000, seconds 60;
classtype:attempted-dos; sid:1000001; rev:1;)
DDoS 완화 도구 🛡️
실제 DDoS 공격을 완화하는 데 사용할 수 있는 오픈소스 도구:
- Fail2Ban: 로그 파일을 모니터링하고 악의적인 IP를 자동으로 차단하는 도구
- ModSecurity: 웹 애플리케이션 방화벽(WAF)으로 HTTP DDoS 공격 방어
- HAProxy: 고성능 TCP/HTTP 로드 밸런서로 트래픽 분산 및 제한 기능 제공
- NGINX: 웹 서버, 리버스 프록시로 속도 제한 및 연결 제한 기능 제공
NGINX 설정 예시 (속도 제한 구현):
# NGINX 설정 예시 - 속도 제한 구현
http {
    # IP당 연결 수 제한
    limit_conn_zone $binary_remote_addr zone=conn_limit_per_ip:10m;

    # IP당 요청 속도 제한
    limit_req_zone $binary_remote_addr zone=req_limit_per_ip:10m rate=10r/s;

    server {
        listen 80;
        server_name example.com;

        # IP당 최대 연결 수 제한
        limit_conn conn_limit_per_ip 10;

        # IP당 요청 속도 제한
        limit_req zone=req_limit_per_ip burst=20 nodelay;

        # 과도한 요청에 대한 응답 코드 설정
        limit_req_status 429;
        limit_conn_status 429;

        location / {
            # 기타 설정...
        }
    }
}
자동화 및 오케스트레이션 도구 🤖
DDoS 대응을 자동화하는 데 도움이 되는 도구:
- Ansible: 인프라 자동화 도구로 DDoS 대응 플레이북 작성 가능
- Elastalert: Elasticsearch 로그 기반 알림 시스템
- Graylog: 로그 관리 및 분석 플랫폼으로 이상 탐지 가능
- OSSEC: 호스트 기반 침입 탐지 시스템으로 이상 행동 감지
Ansible 플레이북 예시 (DDoS 대응):
# Ansible 플레이북 예시 - DDoS 대응 자동화
---
- name: DDoS 대응 플레이북
  hosts: edge_routers
  become: yes
  tasks:
    - name: 공격 IP 목록 가져오기
      shell: grep "SYN Flood" /var/log/snort/alert | awk '{print $5}' | sort | uniq
      register: attack_ips

    - name: 공격 IP 차단 규칙 추가
      iptables:
        chain: INPUT
        source: "{{ item }}"
        jump: DROP
        comment: "DDoS 공격 IP 자동 차단"
      with_items: "{{ attack_ips.stdout_lines }}"

    - name: 현재 연결 상태 확인
      shell: netstat -ant | grep SYN_RECV | wc -l
      register: syn_recv_count

    - name: SYN 쿠키 활성화 (SYN 플러드 대응)
      sysctl:
        name: net.ipv4.tcp_syncookies
        value: 1
        state: present
      when: syn_recv_count.stdout|int > 1000

    - name: 로드 밸런서 설정 업데이트
      template:
        src: haproxy.cfg.j2
        dest: /etc/haproxy/haproxy.cfg
      notify: restart haproxy

  handlers:
    - name: restart haproxy
      service:
        name: haproxy
        state: restarted
오픈소스 도구 조합 전략 🧩
여러 오픈소스 도구를 조합해 효과적인 DDoS 방어 시스템을 구축하는 방법:
- 다층 방어 구성: 여러 도구를 계층적으로 배치해 방어 깊이 확보
- 자동화된 대응 파이프라인: 탐지부터 대응까지 자동화된 워크플로우 구성
- 중앙화된 로깅 및 모니터링: ELK Stack(Elasticsearch, Logstash, Kibana)을 활용한 통합 모니터링
- 컨테이너화 및 오케스트레이션: Docker와 Kubernetes를 활용한 유연한 배포 및 확장
오픈소스 도구의 장단점:
장점:
🔹 비용 효율성: 대부분 무료로 사용 가능
🔹 커스터마이징: 필요에 맞게 수정 및 확장 가능
🔹 커뮤니티 지원: 활발한 커뮤니티와 문서화
🔹 투명성: 소스 코드 공개로 보안 검증 가능
단점:
🔹 구현 복잡성: 설정 및 통합에 전문 지식 필요
🔹 유지보수 부담: 지속적인 업데이트와 관리 필요
🔹 지원 제한: 공식 지원 부재 (커뮤니티 의존)
🔹 확장성 한계: 대규모 공격에 대응하기 위한 인프라 필요
재능넷과 같은 중소규모 플랫폼에서는 초기에 오픈소스 도구를 활용하는 것이 비용 효율적일 수 있어. 기본적인 DDoS 방어 체계를 구축하고, 서비스가 성장함에 따라 클라우드 기반 솔루션과 하이브리드로 운영하는 전략이 좋을 수 있지. 특히 개발자 커뮤니티가 활발한 플랫폼이라면, 오픈소스 도구에 대한 지식과 경험이 풍부한 인재들을 활용할 수 있는 장점도 있어! 🌱
9. DDoS 공격 후 복구 전략 🔄
아무리 철저하게 대비해도 DDoS 공격으로 서비스가 영향을 받을 수 있어. 공격이 끝난 후 빠르게 복구하고 더 강한 시스템을 구축하는 전략을 알아보자! 🏗️
즉각적인 복구 조치 ⚡
공격이 끝난 직후 취해야 할 조치:
- 시스템 상태 평가: 모든 시스템 구성 요소의 상태를 빠르게 확인
- 손상된 서비스 복구: 우선순위에 따라 핵심 서비스부터 순차적 복구
- 임시 방어 조치 유지: 추가 공격 가능성에 대비해 방어 조치 일시적 유지
- 데이터 무결성 확인: 공격 중 데이터 손상이나 변조 여부 확인
복구 우선순위 결정을 위한 체크리스트:
1️⃣ 핵심 비즈니스 기능: 수익 창출과 직결된 서비스
2️⃣ 고객 데이터 접근: 사용자 계정 및 개인정보 관련 서비스
3️⃣ 내부 운영 시스템: 모니터링, 관리 도구 등
4️⃣ 보조 기능: 비핵심 기능 및 부가 서비스
공격 분석 및 학습 🔍
향후 방어 강화를 위한 공격 분석:
- 공격 벡터 식별: 어떤 유형의 공격이었는지 정확히 파악
- 취약점 분석: 공격이 성공한 시스템의 취약점 식별
- 로그 및 트래픽 분석: 공격 패턴, 출처, 지속 시간 등 상세 분석
- 대응 효과성 평가: 기존 방어 조치의 효과와 한계 평가
포렌식 분석을 위한 로그 수집:
# 주요 로그 파일 수집 스크립트 예시
#!/bin/bash

# 타임스탬프 생성
TIMESTAMP=$(date +"%Y%m%d_%H%M%S")
LOG_DIR="/forensics/ddos_attack_${TIMESTAMP}"

# 로그 디렉토리 생성
mkdir -p ${LOG_DIR}

# 시스템 로그 수집
cp /var/log/syslog* ${LOG_DIR}/
cp /var/log/auth.log* ${LOG_DIR}/
cp /var/log/kern.log* ${LOG_DIR}/

# 웹 서버 로그 수집
cp /var/log/nginx/* ${LOG_DIR}/nginx/
cp /var/log/apache2/* ${LOG_DIR}/apache/

# 방화벽 로그 수집
iptables-save > ${LOG_DIR}/iptables_rules.txt
cp /var/log/ufw.log* ${LOG_DIR}/

# 네트워크 상태 스냅샷
netstat -antup > ${LOG_DIR}/netstat_output.txt
ss -tuapn > ${LOG_DIR}/ss_output.txt
lsof -i > ${LOG_DIR}/lsof_network.txt

# 프로세스 상태 스냅샷
ps aux > ${LOG_DIR}/process_list.txt
top -b -n 1 > ${LOG_DIR}/top_output.txt

# 시스템 리소스 상태
free -m > ${LOG_DIR}/memory_status.txt
df -h > ${LOG_DIR}/disk_status.txt
vmstat 1 10 > ${LOG_DIR}/vmstat_output.txt

# 로그 압축
tar -czf /forensics/ddos_attack_${TIMESTAMP}.tar.gz ${LOG_DIR}

echo "포렌식 데이터 수집 완료: /forensics/ddos_attack_${TIMESTAMP}.tar.gz"
방어 시스템 강화 💪
분석 결과를 바탕으로 한 시스템 강화:
- 인프라 업그레이드: 필요한 경우 하드웨어 또는 네트워크 용량 증설
- 방어 도구 업데이트: 최신 공격 패턴에 대응할 수 있도록 방어 시스템 업데이트
- 설정 최적화: 방화벽, 로드 밸런서, 웹 서버 등의 설정 최적화
- 취약점 패치: 식별된 취약점에 대한 패치 적용
대응 계획 개선 📝
향후 더 효과적인 대응을 위한 계획 개선:
- 인시던트 대응 계획 업데이트: 학습한 교훈을 바탕으로 대응 계획 개선
- 에스컬레이션 절차 재검토: 필요한 경우 보고 및 에스컬레이션 체계 개선
- 역할 및 책임 명확화: 팀원별 역할과 책임 재정의
- 훈련 및 시뮬레이션: 정기적인 DDoS 대응 훈련 계획 수립
이해관계자 커뮤니케이션 🗣️
공격 후 적절한 커뮤니케이션 전략:
- 내부 보고: 경영진 및 관련 부서에 상세한 인시던트 보고
- 고객 소통: 영향을 받은 고객에게 투명하고 정직한 소통
- 규제 기관 보고: 필요한 경우 관련 규제 기관에 보고
- 파트너사 협력: 보안 파트너 및 서비스 제공업체와의 협력 강화
고객 커뮤니케이션 템플릿 예시:
제목: 서비스 중단 관련 안내 및 사과
안녕하세요, [회사명] 팀입니다.
먼저, 어제 [시간]부터 [시간]까지 약 [기간] 동안 발생한 서비스 접속 장애에 대해 진심으로 사과드립니다.
해당 장애는 당사 시스템을 대상으로 한 대규모 DDoS(분산 서비스 거부) 공격으로 인해 발생했습니다. 저희 팀은 즉시 대응하여 공격을 차단하고 서비스를 복구하였습니다.
현재 모든 서비스는 정상적으로 운영되고 있으며, 유사한 공격에 대비하여 보안 시스템을 한층 강화하였습니다. 이번 사고로 인해 고객님의 개인정보가 유출되거나 데이터가 손상되는 일은 없었음을 알려드립니다.
서비스 이용에 불편을 드린 점 다시 한번 진심으로 사과드리며, 더 안정적인 서비스 제공을 위해 최선을 다하겠습니다.
문의사항이 있으시면 언제든지 고객센터([연락처])로 연락주시기 바랍니다.
감사합니다.
[회사명] 드림
장기적 복원력 구축 🏗️
미래의 공격에 더 잘 대비하기 위한 장기 전략:
- 아키텍처 재설계: 필요한 경우 더 복원력 있는 아키텍처로 재설계
- 다중 방어 계층 구축: 단일 방어 시스템에 의존하지 않는 다층 방어 체계 구축
- 자동화 강화: 탐지 및 대응 프로세스의 자동화 수준 향상
- 지속적인 모니터링 개선: 더 정교한 모니터링 및 알림 시스템 구축
DDoS 공격 후 복구는 단순히 서비스를 재개하는 것 이상의 의미가 있어. 각 공격은 시스템을 더 강화할 수 있는 학습 기회로 봐야 해. 재능넷과 같은 플랫폼은 사용자들의 신뢰가 핵심이기 때문에, 공격 후 투명한 소통과 빠른 복구, 그리고 재발 방지를 위한 노력이 특히 중요하지! 🌟
기억해! 완벽한 DDoS 방어는 없어. 하지만 각 공격 후 더 빠르게 복구하고, 더 효과적으로 대응하며, 더 강력한 시스템을 구축하는 것이 중요해. 이것은 끝없는 진화의 과정이야. 🔄
10. 실제 DDoS 공격 사례 분석 📚
실제 DDoS 공격 사례를 분석하면 공격자들의 전략과 효과적인 방어 방법을 더 잘 이해할 수 있어. 몇 가지 주목할 만한 사례를 살펴보자! 🔍
Mirai 봇넷 공격 (2016) 🤖
역사상 가장 유명한 DDoS 공격 중 하나:
공격 개요:
🔹 IoT 기기를 감염시켜 만든 대규모 봇넷을 이용한 공격
🔹 최대 1Tbps가 넘는 트래픽 생성
🔹 Dyn DNS 서비스를 타겟으로 해 Twitter, Netflix, Reddit 등 주요 서비스 중단
🔹 기본 비밀번호를 사용하는 IoT 기기의 취약점 악용
주요 교훈:
🔹 IoT 보안의 중요성 부각
🔹 기본 비밀번호 변경과 같은 기본적인 보안 조치의 중요성
🔹 DNS 인프라의 단일 장애점(Single Point of Failure) 위험성
🔹 대규모 분산 인프라의 필요성
GitHub 공격 (2018) 💻
당시 역대 최대 규모의 메모리 증폭 공격:
공격 개요:
🔹 Memcached 서버를 이용한 증폭 공격
🔹 최대 1.35Tbps의 트래픽 발생
🔹 단 8분 만에 Akamai의 도움으로 완화
🔹 51,000배의 증폭 효과 활용
주요 교훈:
🔹 DDoS 보호 서비스의 중요성
🔹 인터넷에 노출된 Memcached 서버의 위험성
🔹 신속한 대응 체계의 가치
🔹 증폭 공격에 사용될 수 있는 서비스의 보안 강화 필요
AWS Shield 방어 사례 (2020) ☁️
클라우드 서비스의 DDoS 방어 능력을 보여준 사례:
공격 개요:
🔹 AWS 고객을 대상으로 한 2.3Tbps 규모의 공격
🔹 CLDAP 반사 공격 기법 사용
🔹 AWS Shield에 의해 성공적으로 방어
🔹 당시 기록된 최대 규모의 DDoS 공격
주요 교훈:
🔹 클라우드 기반 DDoS 방어 솔루션의 효과
🔹 대규모 네트워크 용량의 중요성
🔹 자동화된 탐지 및 완화 시스템의 가치
🔹 반사 공격에 사용될 수 있는 프로토콜 보안의 중요성
금융 서비스 공격 사례 💰
금융 기관을 대상으로 한 표적 공격:
공격 개요:
🔹 2012-2013년 미국 주요 은행을 대상으로 한 'Operation Ababil'
🔹 웹 애플리케이션 계층을 타겟으로 한 정교한 공격
🔹 정치적 동기를 가진 그룹에 의해 수행
🔹 수십 개 은행의 온라인 뱅킹 서비스 중단
주요 교훈:
🔹 금융 기관과 같은 중요 인프라의 특별한 보호 필요성
🔹 애플리케이션 계층 공격의 위험성
🔹 정치적 동기의 공격에 대한 대비
🔹 다층적 방어 전략의 중요성
게임 산업 공격 사례 🎮
온라인 게임 서비스를 대상으로 한 공격:
공격 개요:
🔹 PlayStation Network, Xbox Live 등을 대상으로 한 Lizard Squad의 공격 (2014)
🔹 크리스마스 시즌을 노린 타이밍
🔹 봇넷을 이용한 대규모 트래픽 공격
🔹 수백만 사용자에게 영향
주요 교훈:
🔹 중요 시즌/이벤트 전 보안 강화의 필요성
🔹 게임 서비스의 DDoS 취약성
🔹 사용자 불만과 평판 손상의 심각성
🔹 봇넷 대응 전략의 중요성
랜섬웨어와 DDoS의 결합 사례 🔒
최근 증가하고 있는 복합 공격 전략:
공격 개요:
🔹 DDoS 공격과 랜섬웨어를 결합한 'RDoS(Ransom DDoS)' 공격
🔹 2020년 이후 금융, 전자상거래, 의료 분야 타겟
🔹 DDoS 공격 위협으로 비트코인 요구
🔹 실제 공격으로 시스템 마비 후 추가 요구
주요 교훈:
🔹 복합 공격에 대한 대비 필요성
🔹 랜섬 요구에 응하지 않는 정책의 중요성
🔹 백업 및 비즈니스 연속성 계획의 가치
🔹 법 집행 기관과의 협력 중요성
이러한 실제 사례들은 DDoS 공격의 진화와 그에 대응하는 방어 기술의 발전을 보여줘. 각 사례에서 배울 수 있는 교훈을 자신의 시스템에 적용하면 더 강력한 방어 체계를 구축할 수 있어! 🛡️
재능넷과 같은 플랫폼도 이런 사례들을 참고해 자체 보안 전략을 수립할 수 있어. 특히 사용자 데이터와 결제 정보를 다루는 플랫폼이라면, 금융 서비스 공격 사례에서 배울 점이 많을 거야. 또한 특정 시즌(예: 연말, 프로모션 기간)에 트래픽이 증가하는 패턴이 있다면, 게임 산업 사례처럼 중요 시즌 전에 보안을 강화하는 전략도 고려해볼 만해! 📊
11. 미래의 DDoS 공격 트렌드와 대응 방향 🔮
DDoS 공격은 계속 진화하고 있어. 미래에 예상되는 트렌드와 이에 대응하기 위한 방향성을 알아보자! 🚀
진화하는 DDoS 공격 트렌드 📈
앞으로 예상되는 DDoS 공격의 변화:
- IoT 기반 공격 증가: 수십억 개의 IoT 기기가 잠재적인 봇넷 대상이 될 수 있어
- 5G 네트워크 활용 공격: 더 빠른 네트워크 속도를 악용한 대규모 공격 가능성
- AI 기반 지능형 공격: 머신러닝을 활용해 방어 시스템을 우회하는 정교한 공격
- 멀티벡터 공격 고도화: 여러 유형의 공격을 동시에 수행하는 복합 공격 증가
- 클라우드 서비스 타겟팅: 클라우드 인프라를 대상으로 한 공격 증가
신기술을 활용한 방어 전략 🛡️
새로운 기술을 활용한 DDoS 방어 방향:
- AI/ML 기반 방어 시스템: 인공지능과 머신러닝을 활용한 이상 탐지 및 자동 대응
- 블록체인 기술 활용: 분산형 DNS 및 인증 시스템으로 단일 장애점 제거
- 엣지 컴퓨팅 보안: 네트워크 엣지에서의 보안 강화로 공격 조기 차단
- 양자 암호화: 미래의 양자 컴퓨팅 위협에 대비한 보안 강화
- 자가 치유 네트워크: 공격을 감지하고 자동으로 복구하는 네트워크 아키텍처
규제 및 협력 환경의 변화 📋
DDoS 대응을 위한 법적, 협력적 환경의 변화:
- 국제적 협력 강화: 국가 간 사이버 보안 협력 및 공격자 추적 체계 발전
- IoT 보안 규제 강화: IoT 기기 제조업체에 대한 보안 표준 의무화
- 사이버 보험 발전: DDoS 공격으로 인한 손실을 보장하는 보험 상품 확대
- 책임 공유 모델 확산: 클라우드 제공업체와 고객 간의 보안 책임 명확화
- 보안 인증 중요성 증가: 조직의 DDoS 대응 능력을 검증하는 인증 제도 확대
기업과 조직의 대응 방향 💼
미래 DDoS 위협에 대비하기 위한 조직의 방향성:
- 제로 트러스트 아키텍처: '신뢰하지 말고 항상 검증' 원칙에 기반한 보안 모델 도입
- DevSecOps 문화 확산: 개발 초기 단계부터 보안을 통합하는 접근 방식
- 지속적인 보안 테스트: 정기적인 DDoS 시뮬레이션 및 취약점 평가
- 하이브리드 방어 전략: 온프레미스와 클라우드 방어 솔루션의 조합
- 보안 인재 육성: DDoS 대응 전문가 양성 및 팀 역량 강화
개인 개발자를 위한 미래 준비 👨💻
개인 개발자나 소규모 팀이 미래 DDoS 위협에 대비하는 방법:
- 클라우드 네이티브 설계: 클라우드의 보안 기능을 최대한 활용하는 아키텍처 설계
- 서버리스 아키텍처 고려: 인프라 관리 부담을 줄이고 자동 스케일링 활용
- 보안 커뮤니티 참여: 최신 위협 및 방어 기술에 대한 지속적인 학습
- 오픈소스 보안 도구 활용: 비용 효율적인 보안 솔루션 구축
- 마이크로서비스 격리: 서비스 간 격리로 단일 장애점 최소화
미래의 DDoS 방어는 단순한 기술적 대응을 넘어 전체적인 보안 생태계의 변화를 필요로 해. 공격자들이 더 정교한 기술을 활용하는 만큼, 방어자들도 AI, 블록체인, 엣지 컴퓨팅 등 새로운 기술을 적극 도입해야 해! 🔄
재능넷과 같은 플랫폼은 미래 트렌드를 주시하며 선제적으로 대응 전략을 마련하는 것이 중요해. 특히 다양한 재능을 가진 개발자들이 모이는 플랫폼이라면, 보안 분야의 전문가들과 협력해 최신 방어 기술을 도입하는 것도 좋은 전략이 될 수 있어. 또한 사용자들에게 보안의 중요성을 교육하고, 함께 안전한 디지털 환경을 만들어가는 문화를 조성하는 것도 중요하지! 🌐
결론: 지속적인 진화가 필요한 DDoS 방어 🔄
DDoS 공격과의 싸움은 끝나지 않는 진화의 과정이야. 공격자들은 계속해서 새로운 방법을 찾아내고, 방어자들은 그에 맞서 더 강력한 방어 체계를 구축해야 해. 🛡️
이 글에서 살펴본 것처럼, 효과적인 DDoS 방어는 단일 솔루션이 아닌 다층적 접근 방식이 필요해:
- 네트워크 아키텍처부터 DDoS에 강하게 설계하기
- 실시간 모니터링과 탐지 시스템 구축하기
- 클라우드 기반 또는 오픈소스 방어 솔루션 활용하기
- 인시던트 대응 계획 수립 및 정기적인 훈련하기
- 공격 후 분석을 통한 지속적인 개선하기
재능넷과 같은 플랫폼이 안정적으로 서비스를 제공하기 위해서는 이러한 DDoS 방어 전략이 필수적이야. 다양한 재능을 가진 사람들이 안전하게 거래할 수 있는 환경을 만드는 것이 플랫폼의 신뢰성과 직결되니까! 💪
마지막으로, DDoS 방어는 기술적인 측면뿐만 아니라 조직 문화와 인식의 변화도 중요해. 보안을 비용이 아닌 투자로 보고, 모든 구성원이 보안의 중요성을 인식하는 문화를 만들어가는 것이 장기적인 성공의 열쇠야. 🔑
항상 기억하자! 완벽한 DDoS 방어는 없지만, 준비된 조직은 공격의 영향을 최소화하고 빠르게 복구할 수 있어. 지속적인 학습과 개선을 통해 더 안전한 디지털 세상을 만들어 나가자! 🌟

댓글 작성
이 글에 대한 여러분의 생각을 들려주세요
로그인이 필요합니다
댓글을 작성하려면 먼저 로그인해주세요.
댓글 0
지식인의 숲 - 지적 재산권 보호 고지
지적 재산권 보호 고지
- 저작권 및 소유권: 본 컨텐츠는 재능넷의 독점 AI 기술로 생성되었으며, 대한민국 저작권법 및 국제 저작권 협약에 의해 보호됩니다.
- AI 생성 컨텐츠의 법적 지위: 본 AI 생성 컨텐츠는 재능넷의 지적 창작물로 인정되며, 관련 법규에 따라 저작권 보호를 받습니다.
- 사용 제한: 재능넷의 명시적 서면 동의 없이 본 컨텐츠를 복제, 수정, 배포, 또는 상업적으로 활용하는 행위는 엄격히 금지됩니다.
- 데이터 수집 금지: 본 컨텐츠에 대한 무단 스크래핑, 크롤링, 및 자동화된 데이터 수집은 법적 제재의 대상이 됩니다.
- AI 학습 제한: 재능넷의 AI 생성 컨텐츠를 타 AI 모델 학습에 무단 사용하는 행위는 금지되며, 이는 지적 재산권 침해로 간주됩니다.
아직 댓글이 없습니다.