
Ver2.0 데이터베이스 보안의 핵심: 암호화 구현 방법과 실전 테크닉 완벽 가이드 🔐
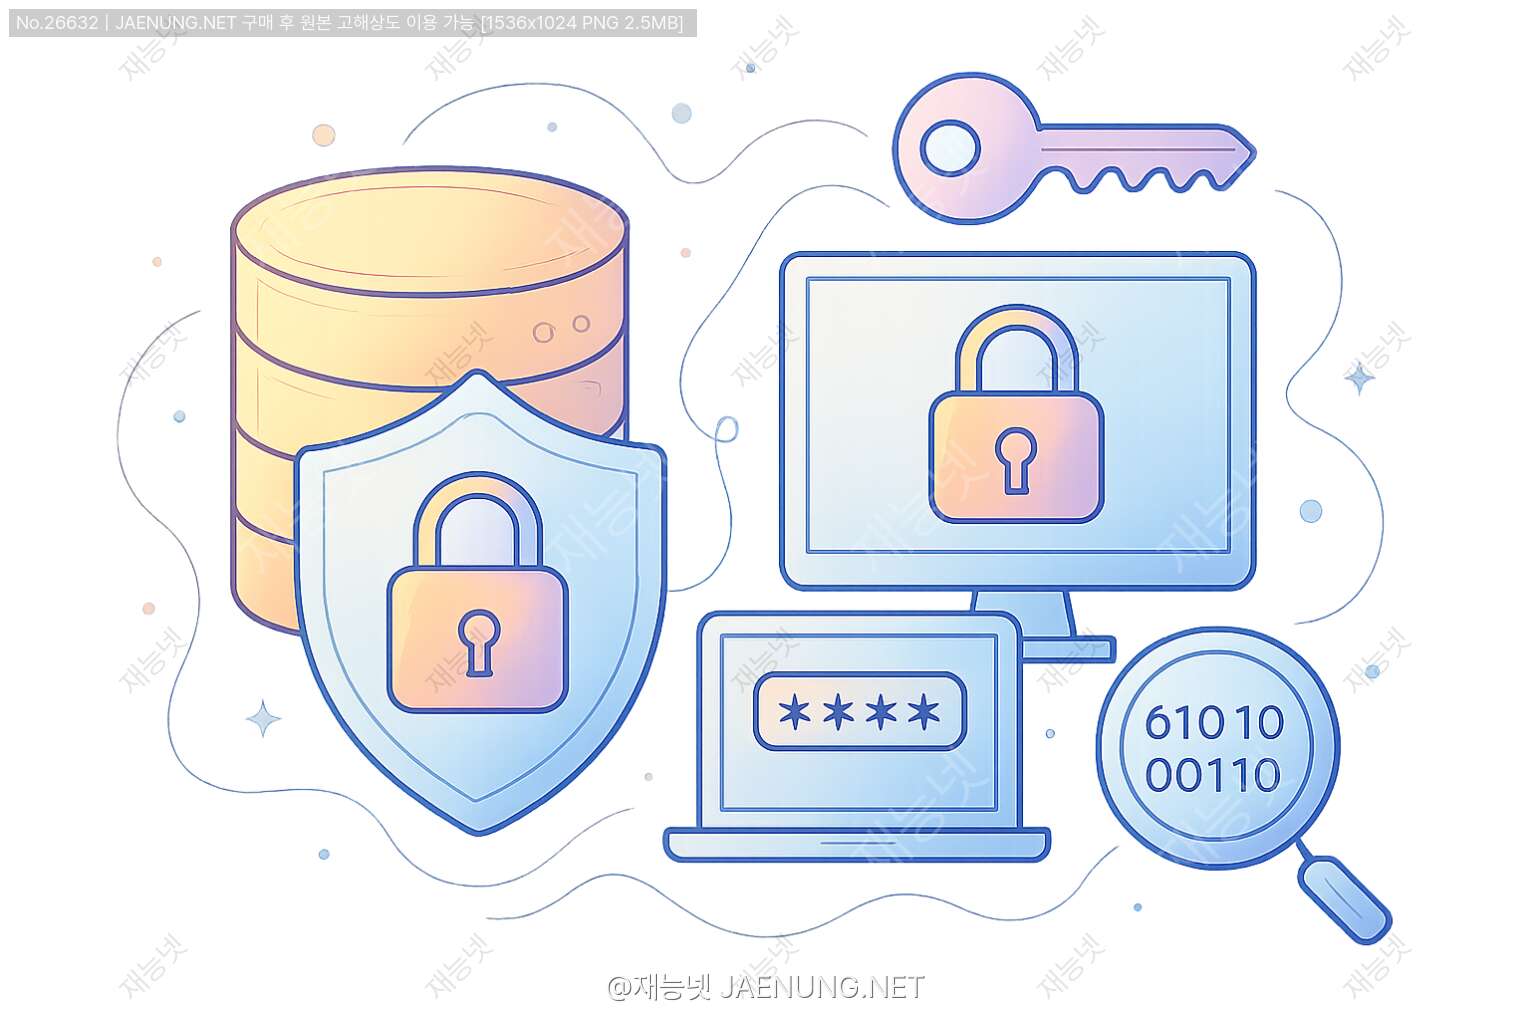
데이터베이스 보안의 핵심: 암호화 구현 방법과 실전 테크닉 완벽 가이드 🔐
안녕? 오늘은 데이터베이스 보안의 핵심인 암호화 구현 방법에 대해 친구처럼 쉽고 재미있게 설명해줄게! 🚀 데이터 유출 사고가 매일같이 뉴스에 나오는 요즘, 데이터베이스 암호화는 선택이 아닌 필수가 됐어. 이 글을 통해 데이터베이스 암호화의 A부터 Z까지 함께 알아보자!
📊 데이터베이스 보안이 왜 중요한지 알아볼까? 🤔
요즘 기업들이 가진 가장 중요한 자산이 뭐라고 생각해? 바로 '데이터'야! 고객 정보, 결제 정보, 기업 비밀 등 이런 데이터가 유출되면 어떻게 될까? 💸 막대한 금전적 손실은 물론이고, 기업 이미지에도 치명타를 입게 돼. 실제로 2023년 한 해 동안만 전 세계적으로 약 4,500건 이상의 데이터 유출 사고가 발생했고, 피해 규모는 약 42억 달러에 달한대. 무시무시하지?
데이터베이스 보안, 특히 암호화는 이런 위험으로부터 중요 정보를 보호하는 최후의 방어선이야. 암호화가 제대로 되어 있다면, 설령 해커가 데이터베이스에 접근하더라도 데이터를 읽을 수 없게 만들 수 있어. 마치 금고를 열었는데 안에 있는 내용물이 모두 암호로 작성되어 있는 것과 같지! 👀
🔑 데이터베이스 암호화의 기본 개념 이해하기
데이터베이스 암호화란 간단히 말해서 데이터를 알아볼 수 없는 형태로 변환하는 과정이야. 이렇게 변환된 데이터는 적절한 키(열쇠)가 없으면 원래 형태로 되돌릴 수 없지. 암호화에는 크게 두 가지 방식이 있어:
- 대칭 암호화(Symmetric Encryption): 하나의 키로 암호화와 복호화를 모두 수행해. 빠르지만, 키 관리가 어려운 단점이 있어.
- 비대칭 암호화(Asymmetric Encryption): 공개 키와 개인 키 한 쌍을 사용해. 보안성이 높지만, 대칭 암호화보다 느려.
실제 데이터베이스 암호화에서는 이 두 방식을 적절히 조합해서 사용하는 경우가 많아. 예를 들어, 대용량 데이터는 대칭 암호화로 처리하고, 그 대칭 키를 비대칭 암호화로 보호하는 방식이지! 🔄
🛡️ 데이터베이스 암호화 구현 방법: 어디서부터 시작해야 할까?
데이터베이스 암호화를 구현하는 방법은 크게 세 가지로 나눌 수 있어:
- 애플리케이션 레벨 암호화
- 데이터베이스 레벨 암호화
- 스토리지 레벨 암호화
각각의 방법은 장단점이 있으니 자세히 살펴보자! 🧐
1. 애플리케이션 레벨 암호화 (Application-Level Encryption)
애플리케이션 레벨 암호화는 데이터가 데이터베이스에 저장되기 전에 애플리케이션 코드에서 암호화하는 방식이야. 데이터베이스 관리자조차 원본 데이터를 볼 수 없어서 보안성이 매우 높아!
💻 Java에서의 애플리케이션 레벨 암호화 예시:
import javax.crypto.Cipher;
import javax.crypto.spec.SecretKeySpec;
import java.util.Base64;

public class DatabaseEncryption {
    private static final String ALGORITHM = "AES";
    private static final String KEY = "aes128encryptkey"; // 실제로는 안전하게 관리해야 함

    public static String encrypt(String data) throws Exception {
        SecretKeySpec keySpec = new SecretKeySpec(KEY.getBytes(), ALGORITHM);
        Cipher cipher = Cipher.getInstance(ALGORITHM);
        cipher.init(Cipher.ENCRYPT_MODE, keySpec);
        byte[] encryptedData = cipher.doFinal(data.getBytes());
        return Base64.getEncoder().encodeToString(encryptedData);
    }

    public static String decrypt(String encryptedData) throws Exception {
        SecretKeySpec keySpec = new SecretKeySpec(KEY.getBytes(), ALGORITHM);
        Cipher cipher = Cipher.getInstance(ALGORITHM);
        cipher.init(Cipher.DECRYPT_MODE, keySpec);
        byte[] decodedData = Base64.getDecoder().decode(encryptedData);
        byte[] decryptedData = cipher.doFinal(decodedData);
        return new String(decryptedData);
    }
}
장점:
- 가장 높은 수준의 보안 제공 (데이터베이스 관리자도 원본 데이터 접근 불가)
- 특정 컬럼만 선택적으로 암호화 가능
- 데이터베이스 종류에 상관없이 구현 가능
단점:
- 애플리케이션 성능에 영향을 줄 수 있음
- 검색과 인덱싱이 어려워짐
- 키 관리의 책임이 개발자에게 있음
2. 데이터베이스 레벨 암호화 (Database-Level Encryption)
데이터베이스 레벨 암호화는 데이터베이스 자체의 기능을 사용해 데이터를 암호화하는 방식이야. 대부분의 상용 데이터베이스(Oracle, SQL Server, MySQL 등)는 내장 암호화 기능을 제공해.
🔍 MySQL에서의 데이터베이스 레벨 암호화 예시:
-- 암호화 함수를 사용한 데이터 삽입
INSERT INTO users (username, password, credit_card)
VALUES ('user1', SHA2('password123', 256), AES_ENCRYPT('1234-5678-9012-3456', 'encryption_key'));

-- 암호화된 데이터 조회
SELECT username, AES_DECRYPT(credit_card, 'encryption_key') AS decrypted_card
FROM users;
장점:
- 애플리케이션 코드 변경 최소화
- 데이터베이스 벤더에서 최적화된 성능 제공
- 키 관리가 데이터베이스 시스템에서 처리됨
단점:
- 데이터베이스 관리자가 데이터에 접근할 수 있음
- 데이터베이스 벤더에 종속적
- 추가 라이센스 비용이 발생할 수 있음
3. 스토리지 레벨 암호화 (Storage-Level Encryption)
스토리지 레벨 암호화는 데이터베이스 파일 자체를 디스크에 저장할 때 암호화하는 방식이야. 물리적 보안에 초점을 맞춘 방식이지.
장점:
- 애플리케이션과 데이터베이스 변경 없이 구현 가능
- 물리적 미디어 도난 시 데이터 보호
- 성능 영향 최소화
단점:
- 데이터베이스가 실행 중일 때는 보호 효과 제한적
- 세부적인 데이터 접근 제어 불가
- 메모리 내 데이터는 보호되지 않음
🔍 주요 데이터베이스별 암호화 구현 방법
이제 주요 데이터베이스 시스템별로 암호화를 어떻게 구현하는지 자세히 알아볼게! 🧩
1. MySQL/MariaDB 암호화 구현
MySQL과 MariaDB는 다양한 암호화 옵션을 제공해. 가장 많이 사용되는 방법은 다음과 같아:
- 함수 기반 암호화: AES_ENCRYPT(), AES_DECRYPT() 함수 사용
- 데이터 마스킹: MASK() 함수를 사용한 데이터 가리기
- TDE(Transparent Data Encryption): Enterprise 버전에서 제공
MySQL에서 테이블 생성 시 암호화 적용 예시:
-- 암호화된 테이블스페이스 생성 (MySQL 8.0 이상)
CREATE TABLESPACE encrypted_ts
ADD DATAFILE 'encrypted_ts.ibd'
ENCRYPTION = 'Y';

-- 암호화된 테이블스페이스를 사용하는 테이블 생성
CREATE TABLE customer_data (
    id INT PRIMARY KEY,
    name VARCHAR(100),
    ssn VARCHAR(20),
    credit_card VARCHAR(255)
) TABLESPACE encrypted_ts;
MySQL 8.0부터는 테이블스페이스 수준의 암호화를 지원해서 더 쉽게 데이터베이스 전체를 암호화할 수 있게 됐어! 🎉
2. PostgreSQL 암호화 구현
PostgreSQL은 강력한 확장 기능을 통해 다양한 암호화 옵션을 제공해:
- pgcrypto 확장: 다양한 암호화 함수 제공
- 컬럼 수준 암호화: encrypt(), decrypt() 함수 사용
- 데이터 마스킹: 뷰와 함수를 통한 구현
PostgreSQL에서 pgcrypto를 사용한 암호화 예시:
-- pgcrypto 확장 설치
CREATE EXTENSION pgcrypto;

-- 암호화된 데이터 삽입
INSERT INTO users (username, password, credit_card)
VALUES (
    'user1',
    crypt('password123', gen_salt('bf')),
    pgp_sym_encrypt('1234-5678-9012-3456', 'encryption_key')
);

-- 암호화된 데이터 조회 및 검증
SELECT username,
       (crypt('password123', password) = password) AS password_matches,
       pgp_sym_decrypt(credit_card, 'encryption_key') AS decrypted_card
FROM users;
PostgreSQL의 pgcrypto는 다양한 암호화 알고리즘(AES, Blowfish, PGP 등)을 지원해서 보안 요구사항에 맞게 유연하게 구성할 수 있어! 👍
3. Oracle Database 암호화 구현
Oracle은 기업용 데이터베이스 시장에서 강력한 보안 기능을 제공해:
- TDE(Transparent Data Encryption): 테이블스페이스 또는 컬럼 수준 암호화
- DBMS_CRYPTO 패키지: 프로그래밍 방식의 암호화
- Oracle Advanced Security: 종합적인 보안 솔루션
Oracle에서 TDE를 사용한 컬럼 암호화 예시:
-- 암호화 지갑 설정 (DBA 권한 필요)
ALTER SYSTEM SET ENCRYPTION KEY IDENTIFIED BY "wallet_password";

-- 컬럼 암호화가 적용된 테이블 생성
CREATE TABLE customer_data (
    id NUMBER PRIMARY KEY,
    name VARCHAR2(100),
    ssn VARCHAR2(20) ENCRYPT USING 'AES256',
    credit_card VARCHAR2(255) ENCRYPT USING 'AES256'
);

-- 일반 SQL로 데이터 처리 (암호화는 투명하게 처리됨)
INSERT INTO customer_data VALUES (1, 'John Doe', '123-45-6789', '1234-5678-9012-3456');
SELECT * FROM customer_data WHERE ssn = '123-45-6789';
Oracle의 TDE는 애플리케이션 변경 없이 투명하게 암호화를 적용할 수 있어서 기존 시스템에 보안을 강화하기 좋아! 하지만 Enterprise Edition 이상에서만 사용 가능하다는 점은 참고해야 해. 💰
4. SQL Server 암호화 구현
Microsoft SQL Server도 다양한 암호화 옵션을 제공해:
- TDE(Transparent Data Encryption): 데이터베이스 파일 암호화
- Always Encrypted: 클라이언트 측 암호화
- 컬럼 수준 암호화: EncryptByKey(), DecryptByKey() 함수 사용
SQL Server에서 Always Encrypted 설정 예시:
-- 마스터 키 생성
CREATE COLUMN MASTER KEY MyCMK
WITH (
    KEY_STORE_PROVIDER_NAME = 'MSSQL_CERTIFICATE_STORE',
    KEY_PATH = 'CurrentUser/My/BBF037EC4A133ADCA89FFAEC16CA5BFA8878FB94'
);

-- 컬럼 암호화 키 생성
CREATE COLUMN ENCRYPTION KEY MyCEK
WITH VALUES (
    COLUMN_MASTER_KEY = MyCMK,
    ALGORITHM = 'RSA_OAEP',
    ENCRYPTED_VALUE = 0x01700000016C006F00630061006C006D0061006300680069006E0065002F006D0079002F003100320034003300350036003700380039003000
);

-- 암호화된 컬럼이 있는 테이블 생성
CREATE TABLE Customers (
    CustomerId INT PRIMARY KEY,
    FirstName NVARCHAR(50),
    LastName NVARCHAR(50),
    SSN NVARCHAR(11) COLLATE Latin1_General_BIN2
        ENCRYPTED WITH (
            ENCRYPTION_TYPE = DETERMINISTIC,
            ALGORITHM = 'AEAD_AES_256_CBC_HMAC_SHA_256',
            COLUMN_ENCRYPTION_KEY = MyCEK
        ),
    CreditCard NVARCHAR(20) COLLATE Latin1_General_BIN2
        ENCRYPTED WITH (
            ENCRYPTION_TYPE = RANDOMIZED,
            ALGORITHM = 'AEAD_AES_256_CBC_HMAC_SHA_256',
            COLUMN_ENCRYPTION_KEY = MyCEK
        )
);
SQL Server의 Always Encrypted는 데이터베이스 관리자조차 암호화된 데이터에 접근할 수 없도록 설계되어 매우 높은 수준의 보안을 제공해! 🔒
5. MongoDB 암호화 구현
NoSQL 데이터베이스인 MongoDB도 다양한 암호화 옵션을 제공해:
- 클라이언트 측 필드 수준 암호화: 특정 필드만 암호화
- 스토리지 엔진 암호화: WiredTiger 스토리지 엔진 사용
- 전송 계층 보안(TLS/SSL): 데이터 전송 시 암호화
MongoDB에서 필드 수준 암호화 예시 (Node.js):
const { ClientEncryption } = require('mongodb-client-encryption');
const { MongoClient } = require('mongodb');

async function encryptAndInsert() {
    const client = new MongoClient('mongodb://localhost:27017', {
        useNewUrlParser: true,
        useUnifiedTopology: true
    });

    await client.connect();

    // 암호화 클라이언트 설정
    const encryption = new ClientEncryption(client, {
        keyVaultNamespace: 'encryption.__keyVault',
        kmsProviders: {
            local: {
                key: Buffer.from('...') // 로컬 마스터 키
            }
        }
    });

    // 데이터 암호화 및 삽입
    const db = client.db('mydb');
    const collection = db.collection('customers');

    const encryptedSSN = await encryption.encrypt('123-45-6789', {
        algorithm: 'AEAD_AES_256_CBC_HMAC_SHA_512-Deterministic',
        keyAltName: 'myDataKey'
    });

    await collection.insertOne({
        name: 'John Doe',
        ssn: encryptedSSN,
        address: '123 Main St'
    });

    await client.close();
}

encryptAndInsert().catch(console.error);
MongoDB의 필드 수준 암호화는 중요 데이터만 선택적으로 암호화할 수 있어서 성능과 보안의 균형을 맞추기 좋아! 하지만 Enterprise 버전에서만 완전히 지원된다는 점은 고려해야 해. 📝
🔐 암호화 키 관리: 보안의 핵심
암호화를 구현할 때 가장 중요한 부분 중 하나가 바로 암호화 키 관리야. 아무리 강력한 암호화 알고리즘을 사용해도 키가 유출되면 모든 보안이 무너지게 돼! 😱
효과적인 키 관리 전략
- 키 순환(Key Rotation): 정기적으로 암호화 키를 변경
- 키 계층 구조: 마스터 키와 데이터 암호화 키 분리
- HSM(Hardware Security Module) 사용: 물리적 보안 장치에 키 저장
- KMS(Key Management Service) 활용: AWS KMS, Azure Key Vault 등 클라우드 서비스 이용
AWS KMS를 사용한 키 관리 예시 (Java):
import com.amazonaws.services.kms.AWSKMS;
import com.amazonaws.services.kms.AWSKMSClientBuilder;
import com.amazonaws.services.kms.model.DecryptRequest;
import com.amazonaws.services.kms.model.DecryptResult;
import com.amazonaws.services.kms.model.EncryptRequest;
import com.amazonaws.services.kms.model.EncryptResult;
import java.nio.ByteBuffer;
import java.util.Base64;

public class KMSEncryption {
    private static final String KEY_ID = "arn:aws:kms:region:account:key/key-id";
    private static final AWSKMS kmsClient = AWSKMSClientBuilder.standard().build();

    public static String encrypt(String data) {
        EncryptRequest request = new EncryptRequest()
            .withKeyId(KEY_ID)
            .withPlaintext(ByteBuffer.wrap(data.getBytes()));

        EncryptResult result = kmsClient.encrypt(request);
        ByteBuffer ciphertextBlob = result.getCiphertextBlob();

        return Base64.getEncoder().encodeToString(ciphertextBlob.array());
    }

    public static String decrypt(String encryptedData) {
        ByteBuffer encryptedBuffer = ByteBuffer.wrap(
            Base64.getDecoder().decode(encryptedData)
        );

        DecryptRequest request = new DecryptRequest()
            .withCiphertextBlob(encryptedBuffer);

        DecryptResult result = kmsClient.decrypt(request);
        ByteBuffer plaintext = result.getPlaintext();

        return new String(plaintext.array());
    }
}
클라우드 기반 KMS를 사용하면 키 관리의 복잡성을 크게 줄이고 보안성을 높일 수 있어. 특히 재능넷과 같은 플랫폼에서 사용자 데이터를 다룰 때 매우 유용한 방법이지! 🌟
📊 성능 최적화: 암호화와 성능의 균형 맞추기
암호화는 필연적으로 성능에 영향을 미쳐. 하지만 몇 가지 전략을 통해 보안과 성능 사이의 균형을 맞출 수 있어!
암호화 성능 최적화 전략
- 선택적 암호화: 중요 데이터만 암호화하여 오버헤드 최소화
- 인덱싱 전략: 암호화된 필드에 대한 효율적인 인덱싱 방법 적용
- 캐싱 활용: 자주 접근하는 복호화된 데이터 캐싱
- 하드웨어 가속: AES-NI와 같은 하드웨어 암호화 가속 기능 활용
- 배치 처리: 대량 데이터 암호화/복호화 시 배치 처리 적용
특히 결정적 암호화(Deterministic Encryption)와 무작위 암호화(Randomized Encryption)를 적절히 조합하는 것이 중요해. 결정적 암호화는 같은 평문이 항상 같은 암호문으로 변환되어 인덱싱과 검색이 가능하지만, 패턴 분석에 취약해. 반면 무작위 암호화는 더 안전하지만 검색이 어려워! 🔄
PostgreSQL에서의 성능 최적화 예시:
-- 결정적 암호화를 사용한 인덱싱 가능한 필드
CREATE TABLE users (
    id SERIAL PRIMARY KEY,
    email TEXT,
    email_hash TEXT GENERATED ALWAYS AS (encode(digest(email, 'sha256'), 'hex')) STORED,
    sensitive_data BYTEA -- pgcrypto로 암호화된 데이터
);

-- 해시 필드에 인덱스 생성
CREATE INDEX idx_email_hash ON users(email_hash);

-- 이메일로 검색 시 해시를 사용
SELECT * FROM users
WHERE email_hash = encode(digest('user@example.com', 'sha256'), 'hex');
위 예시처럼 해시 함수를 활용하여 검색 가능한 인덱스를 만들면서도 원본 데이터는 보호할 수 있어. 이런 방식은 재능넷과 같은 플랫폼에서 사용자 이메일이나 ID로 빠르게 검색해야 할 때 유용하게 사용할 수 있지! 🚀
🔍 암호화된 데이터 검색: 어떻게 가능할까?
암호화의 가장 큰 도전 중 하나는 암호화된 데이터를 어떻게 효율적으로 검색할 수 있느냐는 거야. 몇 가지 주요 접근 방식을 살펴보자!
암호화된 데이터 검색 기법
- 결정적 암호화: 동일한 입력에 대해 항상 동일한 암호문 생성
- 부분 동형 암호화: 암호화된 상태에서 특정 연산 수행 가능
- 검색 가능 암호화: 키워드 검색을 지원하는 특수 암호화 기법
- 블라인드 인덱스: 원본 데이터의 해시값을 인덱싱
검색 가능 암호화 구현 예시 (Java):
import javax.crypto.Cipher;
import javax.crypto.spec.SecretKeySpec;
import java.security.MessageDigest;
import java.util.Base64;

public class SearchableEncryption {
    private static final String ENCRYPTION_KEY = "encryptionKey123"; // 실제로는 안전하게 관리
    private static final String SEARCH_KEY = "searchKey456"; // 검색용 키

    // 데이터 암호화
    public static String encryptData(String data) throws Exception {
        SecretKeySpec keySpec = new SecretKeySpec(ENCRYPTION_KEY.getBytes(), "AES");
        Cipher cipher = Cipher.getInstance("AES/ECB/PKCS5Padding");
        cipher.init(Cipher.ENCRYPT_MODE, keySpec);
        return Base64.getEncoder().encodeToString(cipher.doFinal(data.getBytes()));
    }

    // 검색 토큰 생성
    public static String generateSearchToken(String keyword) throws Exception {
        MessageDigest md = MessageDigest.getInstance("SHA-256");
        md.update((keyword + SEARCH_KEY).getBytes());
        return Base64.getEncoder().encodeToString(md.digest());
    }

    // 검색 인덱스 생성
    public static String createSearchIndex(String data) throws Exception {
        MessageDigest md = MessageDigest.getInstance("SHA-256");
        md.update((data + SEARCH_KEY).getBytes());
        return Base64.getEncoder().encodeToString(md.digest());
    }

    // 메인 예시
    public static void main(String[] args) throws Exception {
        // 원본 데이터
        String email = "user@example.com";

        // 데이터 암호화 및 검색 인덱스 생성
        String encryptedEmail = encryptData(email);
        String searchIndex = createSearchIndex(email);

        // 데이터베이스에 저장 (encryptedEmail, searchIndex)
        System.out.println("암호화된 이메일: " + encryptedEmail);
        System.out.println("검색 인덱스: " + searchIndex);

        // 검색 시
        String searchKeyword = "user@example.com";
        String searchToken = generateSearchToken(searchKeyword);

        // 검색 토큰과 인덱스 비교 (데이터베이스에서 searchIndex = searchToken인 레코드 검색)
        System.out.println("검색 토큰: " + searchToken);
        System.out.println("일치 여부: " + searchToken.equals(searchIndex));
    }
}
위 예시는 데이터는 완전히 암호화하면서도 검색을 가능하게 하는 방법을 보여줘. 이런 기법을 활용하면 재능넷과 같은 플랫폼에서 사용자 개인정보를 안전하게 보호하면서도 필요할 때 빠르게 검색할 수 있어! 🔎
🛡️ 암호화 외에 고려해야 할 데이터베이스 보안 요소
데이터베이스 보안은 암호화만으로 완성되지 않아. 종합적인 보안 전략을 위해 다음 요소들도 함께 고려해야 해!
- 접근 제어: 최소 권한 원칙(Principle of Least Privilege) 적용
- 감사(Auditing): 모든 데이터베이스 활동 로깅 및 모니터링
- 취약점 스캐닝: 정기적인 보안 취약점 검사
- 데이터 마스킹: 민감 데이터 표시 제한
- 백업 암호화: 백업 데이터도 암호화하여 보호
특히 데이터 마스킹은 개발 및 테스트 환경에서 실제 데이터를 안전하게 사용할 수 있게 해주는 중요한 기술이야. 예를 들어, 신용카드 번호는 '1234-56XX-XXXX-7890'과 같이 일부만 표시하는 방식으로 구현할 수 있지! 👁️
Oracle에서의 데이터 마스킹 예시:
-- 데이터 마스킹 정책 생성
BEGIN
  DBMS_REDACT.ADD_POLICY(
    object_schema    => 'HR',
    object_name      => 'EMPLOYEES',
    column_name      => 'SALARY',
    policy_name      => 'MASK_EMPLOYEE_SALARIES',
    function_type    => DBMS_REDACT.PARTIAL,
    function_parameters => '9,1,*,1,2',
    expression       => 'SYS_CONTEXT(''USERENV'',''SESSION_USER'') != ''HR_MANAGER'''
  );
END;
/

-- 결과: HR_MANAGER가 아닌 사용자는 급여의 첫 자리만 보고 나머지는 *로 표시됨
-- 예: 원래 급여가 12345이면 1**** 로 표시
이런 종합적인 보안 접근 방식은 재능넷과 같은 사용자 데이터를 다루는 플랫폼에서 특히 중요해. 단순히 데이터를 암호화하는 것을 넘어 전체 데이터 생명주기에 걸쳐 보안을 고려해야 하니까! 🔄
📝 데이터베이스 암호화 구현 체크리스트
데이터베이스 암호화를 구현할 때 놓치기 쉬운 부분들이 있어. 다음 체크리스트를 활용하면 더 안전하게 구현할 수 있을 거야!
- 암호화 요구사항 분석: 어떤 데이터를 왜 암호화해야 하는지 명확히 정의
- 암호화 수준 결정: 컬럼, 테이블, 데이터베이스 중 어느 수준에서 암호화할지 결정
- 암호화 알고리즘 선택: 보안 요구사항에 맞는 알고리즘 선택 (AES-256 등)
- 키 관리 전략 수립: 키 생성, 저장, 백업, 순환 계획 수립
- 성능 영향 테스트: 암호화 적용 전후 성능 비교 및 최적화
- 백업 및 복구 전략 검증: 암호화된 데이터의 백업 및 복구 절차 테스트
- 감사 및 모니터링 설정: 암호화 키 접근 및 사용 로깅
- 응급 상황 대응 계획: 키 손실 시 대응 방안 마련
이 체크리스트를 따르면 데이터베이스 암호화 구현 과정에서 발생할 수 있는 많은 문제를 사전에 방지할 수 있어! 특히 키 관리와 백업/복구 전략은 절대 소홀히 해서는 안 돼. 🚨
🔮 데이터베이스 암호화의 미래 트렌드
데이터베이스 보안 기술은 계속 발전하고 있어. 앞으로 주목해야 할 트렌드들을 살펴보자!
- 동형 암호화(Homomorphic Encryption): 암호화된 상태에서 연산 가능
- 양자 내성 암호화(Quantum-Resistant Encryption): 양자 컴퓨팅 시대 대비
- 제로 지식 증명(Zero-Knowledge Proofs): 데이터 공개 없이 증명 가능
- 블록체인 기반 데이터 무결성: 분산 원장을 통한 데이터 변조 방지
- AI 기반 보안 모니터링: 이상 행동 탐지 및 자동 대응
특히 동형 암호화는 데이터를 복호화하지 않고도 암호화된 상태에서 연산이 가능해서, 클라우드 환경에서의 데이터 분석에 혁명을 가져올 수 있어! 하지만 아직은 성능 이슈가 있어 실용화에는 시간이 더 필요해. 🔬
양자 컴퓨팅이 발전함에 따라 현재 사용 중인 많은 암호화 알고리즘이 취약해질 수 있어. 그래서 양자 내성 암호화 알고리즘으로의 전환을 미리 준비하는 것이 중요해! 🔄
📚 결론: 데이터베이스 암호화, 이제 어떻게 시작할까?
지금까지 데이터베이스 암호화의 다양한 측면을 살펴봤어. 이제 실제로 구현을 시작하려면 어떻게 해야 할까?
- 현재 상황 평가: 보호해야 할 데이터와 현재 보안 수준 파악
- 점진적 접근: 가장 중요한 데이터부터 암호화 시작
- 전문가 자문: 필요시 보안 전문가의 도움 요청
- 지속적 교육: 팀원들의 보안 인식 향상
- 정기적 검토: 암호화 전략 및 구현 주기적 평가
데이터베이스 암호화는 한 번 구현하고 끝나는 것이 아니라 지속적인 관리와 개선이 필요한 과정이야. 기술과 위협은 계속 변화하니까, 우리의 보안 전략도 함께 발전해야 해! 🔄
재능넷과 같은 플랫폼을 운영한다면, 사용자의 개인정보와 결제 정보 같은 민감한 데이터를 보호하는 것은 단순한 법적 의무를 넘어 사용자 신뢰를 구축하는 핵심 요소야. 데이터베이스 암호화를 통해 사용자 데이터를 안전하게 보호하고, 그 신뢰를 바탕으로 비즈니스를 성장시켜 나가길 바랄게! 🚀
이 글이 데이터베이스 암호화를 이해하고 구현하는 데 도움이 됐으면 좋겠어. 질문이나 더 알고 싶은 내용이 있다면 재능넷에서 전문가들에게 물어볼 수 있다는 것도 잊지 마! 다양한 IT 전문가들이 재능넷에서 활동하고 있으니까 말이야. 👨💻👩💻

댓글 작성
이 글에 대한 여러분의 생각을 들려주세요
로그인이 필요합니다
댓글을 작성하려면 먼저 로그인해주세요.
댓글 0
지식인의 숲 - 지적 재산권 보호 고지
지적 재산권 보호 고지
- 저작권 및 소유권: 본 컨텐츠는 재능넷의 독점 AI 기술로 생성되었으며, 대한민국 저작권법 및 국제 저작권 협약에 의해 보호됩니다.
- AI 생성 컨텐츠의 법적 지위: 본 AI 생성 컨텐츠는 재능넷의 지적 창작물로 인정되며, 관련 법규에 따라 저작권 보호를 받습니다.
- 사용 제한: 재능넷의 명시적 서면 동의 없이 본 컨텐츠를 복제, 수정, 배포, 또는 상업적으로 활용하는 행위는 엄격히 금지됩니다.
- 데이터 수집 금지: 본 컨텐츠에 대한 무단 스크래핑, 크롤링, 및 자동화된 데이터 수집은 법적 제재의 대상이 됩니다.
- AI 학습 제한: 재능넷의 AI 생성 컨텐츠를 타 AI 모델 학습에 무단 사용하는 행위는 금지되며, 이는 지적 재산권 침해로 간주됩니다.
아직 댓글이 없습니다.