
Ver2.0 IoT 의료기기 보안 프로토콜: 스마트 헬스케어의 안전한 미래를 위한 완벽 가이드 🔒💉
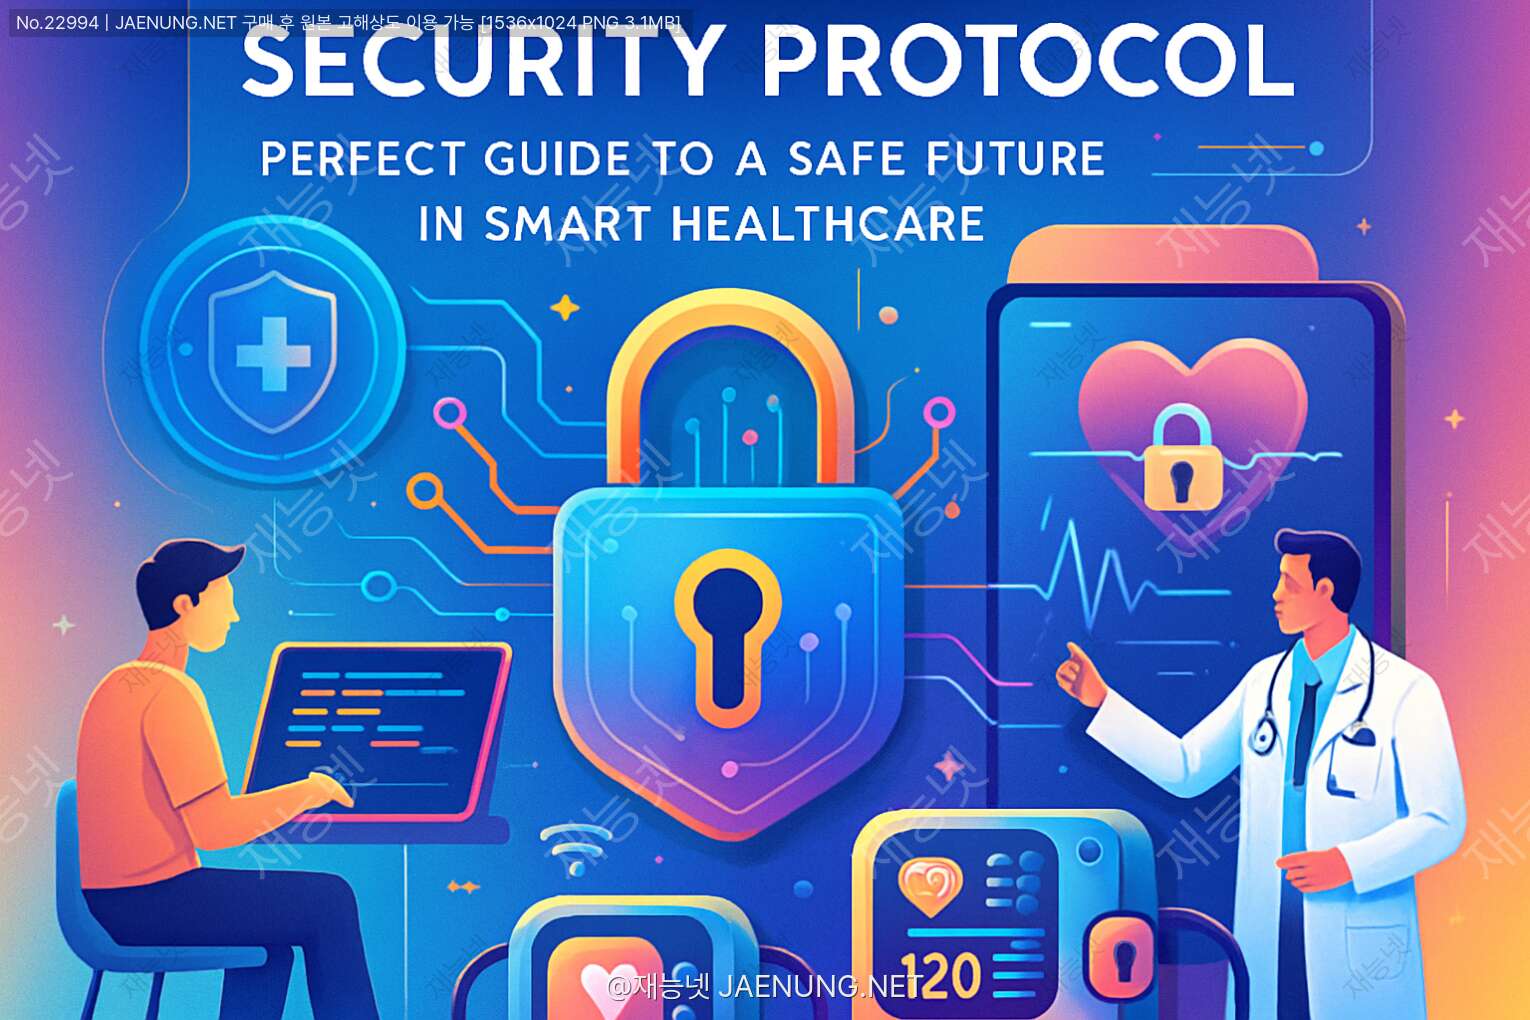
IoT 의료기기 보안 프로토콜: 스마트 헬스케어의 안전한 미래를 위한 완벽 가이드 🔒💉
🔐 안녕하세요, 의료기기 보안의 세계로 여러분을 초대합니다! 요즘 병원에 가면 온갖 스마트 기기들이 우리 건강을 책임지고 있죠? 근데 이런 기기들이 해킹당하면 어떻게 될까요? 상상만 해도 소름 돋지 않나요? ㄷㄷㄷ 오늘은 그런 악몽 같은 상황을 막기 위한 IoT 의료기기 보안 프로토콜에 대해 함께 알아보려고 해요! 🏥✨
📋 목차
- IoT 의료기기의 세계: 현재와 미래
- 의료기기 보안이 왜 이렇게 중요할까요?
- 의료기기 보안 위협의 실제 사례들
- IoT 의료기기 보안 프로토콜의 기본 원리
- 주요 의료기기 보안 프로토콜 분석
- 의료기기 보안 구현을 위한 실전 가이드
- 규제 및 표준 준수 방법
- 미래 의료기기 보안 트렌드
- 결론 및 실천 방안
1. IoT 의료기기의 세계: 현재와 미래 🌐
여러분, 요즘 병원 가면 진짜 SF 영화 속 장면 같지 않나요? 🤖 예전엔 의사가 청진기로 "음~ 심장 소리가 이상하네요~" 이랬는데, 지금은 온갖 스마트 기기들이 우리 몸 구석구석을 스캔하고 데이터를 클라우드로 쏴주고 있어요. 2023년 기준으로 전 세계적으로 약 500만 개 이상의 IoT 의료기기가 사용 중이라고 해요. 대박! 👀
📊 IoT 의료기기 시장 현황 (2023)
🔹 글로벌 시장 규모: 약 1,760억 달러
🔹 연간 성장률: 약 25.6%
🔹 가장 빠르게 성장하는 분야: 원격 환자 모니터링 기기
🔹 2030년까지 예상 시장 규모: 약 4,300억 달러
근데 이런 멋진 기술들이 늘어날수록 보안 위험도 같이 커지고 있어요. 심장 박동기부터 인슐린 펌프, 스마트 병원 침대까지... 이 모든 기기들이 인터넷에 연결되어 있다는 건, 해커들에게도 연결되어 있다는 뜻이거든요. 무서워... 😱
🔮 미래의 IoT 의료기기는 어떻게 발전할까요?
앞으로 10년 내에 우리가 볼 수 있는 미래 의료기기들은 정말 상상을 초월할 거예요. AI가 탑재된 진단 기기, 나노봇을 이용한 체내 치료, 심지어 뇌-컴퓨터 인터페이스까지! 🧠💻 이런 첨단 기술들이 발전할수록 보안의 중요성은 더욱 커질 수밖에 없어요.
재능넷에서도 최근 의료기기 보안 관련 전문가들의 재능 거래가 급증하고 있다고 해요. 역시 시대의 흐름을 잘 반영하는 플랫폼이죠? 👍
2. 의료기기 보안이 왜 이렇게 중요할까요? 🤔
여러분, 일반 IoT 기기랑 의료 IoT 기기의 차이점이 뭔지 아세요? 일반 스마트홈 기기가 해킹당하면 불이 안 꺼지거나 음악이 갑자기 나오는 정도지만, 의료기기가 해킹당하면? 사람 목숨이 위험해질 수 있어요. 진짜 무서운 일이죠! 😨
⚖️ 일반 IoT vs 의료 IoT 보안 중요성 비교
🏠 일반 IoT 기기 해킹 시 위험:
- 개인정보 유출
- 재산상 피해
- 일상생활 불편
🏥 의료 IoT 기기 해킹 시 위험:
- 환자 생명 위협
- 민감한 의료정보 유출
- 대규모 병원 시스템 마비
- 의료사고 및 법적 책임
- 국가 보건 안보 위협
의료기기 보안이 중요한 이유를 좀 더 자세히 살펴볼까요?
🩸 생명과 직결된 문제
인슐린 펌프나 심장 박동기 같은 기기들은 환자의 생명을 직접적으로 유지하는 역할을 해요. 이런 기기가 해킹당해서 오작동하면? 상상만 해도 끔찍하죠... 실제로 2017년 미국 FDA는 특정 심장 박동기의 보안 취약점으로 인해 50만 개 이상의 기기를 리콜한 적이 있어요. 진짜 ㄷㄷㄷ
🔍 민감한 개인 의료정보 보호
의료기기는 환자의 가장 민감한 건강 데이터를 수집하고 전송해요. 혈당 수치, 심장 리듬, 약물 투여 기록 등이 해커에게 유출된다면? 이건 단순한 개인정보 유출을 넘어서는 문제예요. 여러분의 건강 상태가 다 노출되는 거니까요! 😱
🏥 병원 시스템 전체의 안전
하나의 의료기기가 해킹당하면 병원 네트워크 전체가 위험해질 수 있어요. 랜섬웨어 공격으로 병원 시스템이 마비되면 수술이 지연되고, 응급 환자 치료가 불가능해질 수도 있죠. 2017년 영국 NHS 랜섬웨어 공격으로 19,000건 이상의 진료 예약이 취소된 사례가 있어요. 헉...
💰 경제적 손실
의료기기 보안 사고는 엄청난 경제적 손실을 가져와요. 환자 배상금, 소송 비용, 규제 기관 벌금, 평판 손상까지... 의료 데이터 유출 사고의 평균 비용은 다른 산업 대비 약 2.5배 높다고 해요. 2022년 기준으로 의료 데이터 유출 사고 한 건당 평균 비용이 무려 1,000만 달러(약 130억 원)라니... 진짜 어마어마하죠? 💸
⚖️ 법적, 규제적 책임
의료기기 제조사와 의료 기관은 환자 데이터 보호에 대한 엄격한 법적 의무가 있어요. HIPAA(미국 의료정보 보호법), GDPR(유럽 개인정보보호법), 국내 개인정보보호법 등을 위반하면 엄청난 벌금과 제재를 받게 돼요. 그래서 보안은 선택이 아닌 필수인 거죠!
3. 의료기기 보안 위협의 실제 사례들 😱
말로만 들으면 "그래? 그렇구나~" 하고 넘어갈 수 있지만, 실제 사례를 보면 정말 소름 돋아요! 진짜 일어났던 의료기기 해킹 사례들을 살펴볼까요?
⚡ 사례 1: 인슐린 펌프 해킹
발생 연도: 2019년
내용: 보안 연구원들이 특정 인슐린 펌프의 취약점을 발견했어요. 이 취약점을 통해 해커가 원격으로 인슐린 투여량을 조작할 수 있었죠. 과다 투여시 저혈당 쇼크로 사망할 수도 있고, 과소 투여시 고혈당 상태가 지속될 수 있었어요.
결과: FDA 긴급 경고 발령 및 제조사의 긴급 펌웨어 업데이트 배포
⚡ 사례 2: 심장 박동기 취약점
발생 연도: 2017년
내용: 한 대형 의료기기 제조사의 심장 박동기에서 심각한 보안 취약점이 발견됐어요. 해커가 최대 15m 거리에서 기기에 접근해 배터리를 빠르게 소모시키거나 심장 리듬을 방해할 수 있었죠.
결과: 전 세계적으로 약 50만 개의 기기가 리콜되었고, 펌웨어 업데이트를 위해 환자들은 병원을 방문해야 했어요.
⚡ 사례 3: 병원 MRI 시스템 랜섬웨어 공격
발생 연도: 2020년
내용: 미국의 한 대형 병원 네트워크가 랜섬웨어 공격을 받았어요. 해커들은 MRI 시스템을 포함한 여러 의료기기를 암호화하고 비트코인으로 몸값을 요구했죠.
결과: 병원은 3일간 응급 환자만 받을 수 있었고, 예정된 수술 200건 이상이 연기됐어요. 결국 병원은 40만 달러(약 5억 원)의 몸값을 지불했다고 해요.
이런 사례들을 보면 정말 무서워지죠? ㄷㄷㄷ 의료기기 보안은 단순한 데이터 보호를 넘어 실제 생명과 직결된 문제라는 걸 실감할 수 있어요. 그럼 이제 이런 위협으로부터 어떻게 보호할 수 있는지 알아볼까요?
🔍 최근 의료기기 보안 위협 트렌드
최근에는 의료기기를 노리는 공격이 더욱 정교해지고 있어요. 특히 코로나19 이후 원격 의료가 확대되면서 관련 보안 위협도 증가했죠. 2022년에는 의료 분야 사이버 공격이 전년 대비 약 35% 증가했다고 해요. 진짜 미친 증가율이죠? 😱
가장 흔한 공격 유형은 다음과 같아요:
- 랜섬웨어: 의료 데이터를 암호화하고 돈을 요구하는 공격 (전체 의료 사이버 공격의 약 48%)
- 피싱: 의료진을 속여 악성 소프트웨어를 설치하게 하는 공격 (약 22%)
- DDoS 공격: 병원 시스템을 마비시키는 공격 (약 15%)
- 내부자 위협: 의료기관 내부인에 의한 데이터 유출 (약 8%)
- 제로데이 취약점 공격: 알려지지 않은 보안 취약점을 이용한 공격 (약 7%)
이런 공격들로부터 의료기기를 보호하려면 체계적인 보안 프로토콜이 필수적이에요. 다음 섹션에서 자세히 알아볼게요! 💪
4. IoT 의료기기 보안 프로토콜의 기본 원리 🛡️
자, 이제 본격적으로 의료기기를 보호하는 방법에 대해 알아볼까요? 의료기기 보안 프로토콜은 일반 IT 보안과 비슷하면서도 몇 가지 중요한 차이점이 있어요. 의료기기는 환자 안전이 최우선이기 때문에 보안과 가용성 사이의 균형이 매우 중요하거든요.
🔑 의료기기 보안의 핵심 원칙
1. 심층 방어(Defense in Depth)
단일 보안 계층에 의존하지 않고 여러 보안 계층을 구축하는 전략이에요. 하나의 방어벽이 뚫려도 다른 방어벽이 보호할 수 있도록 하는 거죠.
2. 최소 권한 원칙(Principle of Least Privilege)
사용자나 프로세스에게 꼭 필요한 최소한의 권한만 부여하는 원칙이에요. 의료기기도 필요한 기능만 수행할 수 있도록 제한해야 해요.
3. 보안과 가용성의 균형
보안을 강화하면서도 의료기기의 핵심 기능이 항상 작동할 수 있도록 균형을 맞추는 것이 중요해요. 응급 상황에서 보안 때문에 기기가 작동하지 않는 상황은 피해야 하니까요!
4. 설계 단계부터의 보안(Security by Design)
의료기기 개발 초기 단계부터 보안을 고려하는 접근 방식이에요. 나중에 보안을 추가하는 것보다 훨씬 효과적이죠.
5. 지속적인 모니터링과 업데이트
보안은 한 번 구현하고 끝나는 게 아니라 지속적으로 모니터링하고 업데이트해야 해요. 새로운 취약점은 계속 발견되니까요!
이런 원칙들을 바탕으로 의료기기 보안 프로토콜이 구현되는데, 크게 다음과 같은 요소들로 구성돼요.
🔐 인증 및 권한 부여
의료기기에 접근하는 모든 사용자와 시스템은 적절한 인증 과정을 거쳐야 해요. 다중 인증(MFA)을 적용하면 보안 수준을 크게 높일 수 있죠. 예를 들어, 인슐린 펌프의 설정을 변경하려면 의사의 ID 카드(물리적 토큰)와 비밀번호(지식 기반), 그리고 생체 인증(지문 등)을 함께 요구할 수 있어요.
권한 부여는 인증된 사용자가 어떤 작업을 수행할 수 있는지 결정하는 과정이에요. 간호사와 의사, 기술자가 접근할 수 있는 기능이 다르겠죠?
🔒 데이터 암호화
의료기기에서 수집되고 전송되는 모든 데이터는 암호화되어야 해요. 크게 두 가지 상태의 암호화가 필요해요:
- 저장 데이터 암호화(Data at Rest): 기기 내부에 저장된 데이터를 암호화
- 전송 중 데이터 암호화(Data in Transit): 네트워크를 통해 전송되는 데이터를 암호화
의료기기에서는 주로 AES-256, RSA-2048과 같은 강력한 암호화 알고리즘을 사용해요. 그리고 TLS 1.3과 같은 최신 프로토콜로 통신을 보호하죠.
💻 TLS 보안 통신 예시 코드
// Node.js에서 TLS 보안 서버 구현 예시
const tls = require('tls');
const fs = require('fs');

const options = {
  key: fs.readFileSync('medical-device-key.pem'),
  cert: fs.readFileSync('medical-device-cert.pem'),
  ca: [ fs.readFileSync('hospital-ca-cert.pem') ],
  requestCert: true,  // 클라이언트 인증서 요청
  rejectUnauthorized: true  // 인증되지 않은 연결 거부
};

const server = tls.createServer(options, (socket) => {
  console.log('의료기기 보안 연결 성공: ',
    socket.authorized ? '인증됨' : '인증 실패');

  socket.write('의료기기 데이터 전송 시작\n');

  socket.on('data', (data) => {
    console.log('수신된 데이터: ', data.toString());
    // 데이터 처리 로직
  });
});

server.listen(8000, () => {
  console.log('의료기기 보안 서버가 포트 8000에서 실행 중');
});
🛑 접근 제어
의료기기에 대한 물리적, 논리적 접근을 제한하는 것도 중요해요. 물리적으로는 기기를 안전한 장소에 보관하고, 논리적으로는 방화벽, VPN, 네트워크 세그먼테이션 등을 활용해 접근을 제한해요.
의료기기는 가능한 한 별도의 네트워크 세그먼트에 배치하는 것이 좋아요. 이렇게 하면 병원의 다른 시스템이 해킹당해도 의료기기는 보호될 수 있죠.
✅ 무결성 검증
의료기기의 소프트웨어와 펌웨어가 변조되지 않았는지 확인하는 것도 중요해요. 디지털 서명과 해시 함수를 사용해 소프트웨어의 무결성을 검증할 수 있죠. 부팅 시 보안 부팅(Secure Boot) 메커니즘을 통해 인증된 소프트웨어만 실행되도록 할 수도 있고요.
📝 로깅 및 모니터링
의료기기의 모든 활동을 기록하고 모니터링하는 것도 중요해요. 누가, 언제, 어떤 작업을 수행했는지 추적할 수 있어야 하죠. 이상 행동이 감지되면 즉시 알림을 보내는 시스템도 필요해요.
이런 기본 원리들을 바탕으로 다양한 의료기기 보안 프로토콜이 개발되고 있어요. 다음 섹션에서는 실제로 사용되는 주요 프로토콜들을 자세히 살펴볼게요! 🔍
5. 주요 의료기기 보안 프로토콜 분석 🔍
이제 실제로 의료기기에서 사용되는 주요 보안 프로토콜들을 자세히 살펴볼게요. 각 프로토콜의 특징과 장단점을 비교해보면 어떤 상황에서 어떤 프로토콜을 선택해야 할지 이해하는 데 도움이 될 거예요! 😊
🌐 DICOM 보안 프로토콜
DICOM(Digital Imaging and Communications in Medicine)은 의료 영상 데이터를 위한 표준 프로토콜이에요. X-레이, MRI, CT 스캔 등의 의료 영상을 저장하고 전송하는 데 사용되죠.
DICOM 보안 주요 특징:
🔹 TLS 기반 보안 통신: DICOM은 TLS(Transport Layer Security)를 사용해 데이터 전송을 암호화해요.
🔹 디지털 서명: 의료 영상의 무결성과 출처를 보장하기 위한 디지털 서명을 지원해요.
🔹 접근 제어: 사용자 인증과 권한 부여를 통해 의료 영상에 대한 접근을 제한해요.
🔹 감사 추적: 누가 언제 어떤 영상에 접근했는지 기록해요.
장점:
✅ 의료 영상 특화 보안 기능 제공
✅ 널리 채택된 표준으로 호환성이 좋음
✅ 다양한 의료 영상 장비와 시스템에서 지원
단점:
❌ 구현이 복잡할 수 있음
❌ 오래된 DICOM 구현에서는 최신 보안 기능이 지원되지 않을 수 있음
❌ 자원이 제한된 소형 의료기기에는 부담이 될 수 있음
🔄 HL7 보안 프레임워크
HL7(Health Level 7)은 의료 정보 교환을 위한 표준 프로토콜이에요. 환자 정보, 처방, 검사 결과 등 다양한 의료 데이터를 교환하는 데 사용되죠.
HL7 보안 주요 특징:
🔹 FHIR(Fast Healthcare Interoperability Resources): 최신 HL7 표준으로, RESTful API를 통한 안전한 데이터 교환을 지원해요.
🔹 OAuth 2.0 및 OpenID Connect: 사용자 인증 및 권한 부여를 위한 표준 프로토콜을 채택했어요.
🔹 동의 관리: 환자 데이터 공유에 대한 동의를 관리하는 메커니즘을 제공해요.
🔹 데이터 분할: 민감한 정보를 분리하여 보호하는 기능을 지원해요.
장점:
✅ 웹 기반 의료 시스템과의 통합이 용이함
✅ 현대적인 인증 및 권한 부여 메커니즘 지원
✅ 확장성이 뛰어나고 유연함
단점:
❌ 구현의 복잡성
❌ 레거시 시스템과의 호환성 문제가 있을 수 있음
❌ 모든 의료기기 제조사가 최신 HL7 표준을 지원하지는 않음
🔒 IEEE 11073 보안 확장
IEEE 11073은 개인 건강 기기(PHD)를 위한 표준이에요. 혈압계, 혈당 측정기, 심박수 모니터 등 개인용 의료기기의 통신을 위한 프로토콜이죠.
IEEE 11073 보안 주요 특징:
🔹 경량 보안 프로토콜: 자원이 제한된 소형 의료기기에 적합한 경량 보안 메커니즘을 제공해요.
🔹 보안 연결 설정: 기기와 관리자(예: 스마트폰 앱) 간의 안전한 페어링 및 연결 설정을 지원해요.
🔹 암호화: AES와 같은 경량 암호화 알고리즘을 사용해 데이터를 보호해요.
🔹 인증: 기기와 사용자 인증을 위한 메커니즘을 제공해요.
장점:
✅ 배터리 구동 소형 의료기기에 최적화됨
✅ 블루투스 및 기타 무선 통신과의 호환성이 좋음
✅ 구현이 비교적 간단함
단점:
❌ 대규모 병원 시스템과의 통합에 추가 작업이 필요할 수 있음
❌ 일부 고급 보안 기능이 제한될 수 있음
❌ 모든 유형의 의료기기에 적합하지 않을 수 있음
📱 BLE(Bluetooth Low Energy) 보안
많은 웨어러블 의료기기와 홈 헬스케어 기기들이 블루투스 저에너지(BLE) 기술을 사용해 통신해요. BLE는 배터리 수명을 연장하면서도 안전한 통신을 제공하기 위한 보안 기능을 갖추고 있죠.
BLE 보안 주요 특징:
🔹 페어링 및 본딩: 기기 간 안전한 연결 설정을 위한 메커니즘을 제공해요.
🔹 AES-CCM 암호화: 128비트 AES 암호화를 사용해 데이터를 보호해요.
🔹 개인정보 보호 기능: BLE 5.0부터는 MAC 주소 랜덤화 등 개인정보 보호 기능이 강화됐어요.
🔹 보안 연결: LE Secure Connections은 ECDH(Elliptic Curve Diffie-Hellman) 키 교환을 사용해 보안을 강화해요.
장점:
✅ 초저전력 기기에 최적화됨
✅ 대부분의 스마트폰과 태블릿에서 지원됨
✅ 구현이 비교적 간단함
단점:
❌ 통신 범위가 제한적임
❌ 오래된 BLE 버전에서는 보안 취약점이 있을 수 있음
❌ 대용량 데이터 전송에는 적합하지 않음
🔑 OAuth 2.0 및 OpenID Connect
웹 기반 의료 애플리케이션과 클라우드 연결 의료기기는 OAuth 2.0과 OpenID Connect를 사용해 사용자 인증 및 권한 부여를 처리하는 경우가 많아요.
OAuth 2.0/OpenID Connect 주요 특징:
🔹 위임된 권한 부여: 사용자가 제3자 애플리케이션에 자신의 데이터에 대한 제한된 접근 권한을 부여할 수 있어요.
🔹 토큰 기반 인증: 액세스 토큰과 리프레시 토큰을 사용해 인증을 관리해요.
🔹 범위 제한: 애플리케이션이 접근할 수 있는 데이터와 작업을 세밀하게 제어할 수 있어요.
🔹 ID 토큰: OpenID Connect는 사용자 신원 정보를 안전하게 전달하는 ID 토큰을 제공해요.
장점:
✅ 널리 채택된 웹 표준
✅ 다양한 인증 제공자와의 통합이 용이함
✅ 세밀한 권한 제어 가능
단점:
❌ 임베디드 기기에 직접 구현하기에는 복잡할 수 있음
❌ 항상 인터넷 연결이 필요함
❌ 잘못 구현하면 보안 취약점이 발생할 수 있음
의료기기의 유형, 사용 환경, 통신 방식에 따라 적합한 보안 프로토콜이 달라져요. 병원에서 사용되는 대형 영상 장비는 DICOM 보안을 적용하고, 웨어러블 혈당 모니터는 BLE 보안과 IEEE 11073을 조합하는 식이죠. 중요한 건 각 기기의 특성과 위험 요소를 고려해 적절한 보안 프로토콜을 선택하는 거예요! 🧩
다음 섹션에서는 이런 프로토콜들을 실제로 어떻게 구현하는지 실전 가이드를 알아볼게요! 💪
6. 의료기기 보안 구현을 위한 실전 가이드 🛠️
이론은 충분히 알아봤으니 이제 실제로 의료기기 보안을 어떻게 구현하는지 알아볼까요? 의료기기 개발자나 보안 담당자들을 위한 실전 가이드를 준비했어요! 🔧
🔍 보안 위험 평가 및 모델링
모든 보안 구현의 첫 단계는 위험 평가예요. 의료기기가 어떤 위협에 노출될 수 있는지, 그 영향은 어느 정도인지 분석해야 해요.
🔹 STRIDE 위협 모델링 적용하기
STRIDE는 Microsoft에서 개발한 위협 모델링 프레임워크로, 다음 6가지 위협 유형을 분석해요:
- Spoofing (스푸핑): 공격자가 다른 사용자나 시스템인 척 위장
- Tampering (변조): 데이터나 코드의 무단 수정
- Repudiation (부인): 작업 수행 후 이를 부인
- Information Disclosure (정보 유출): 민감한 정보의 무단 노출
- Denial of Service (서비스 거부): 시스템 기능 방해
- Elevation of Privilege (권한 상승): 더 높은 권한의 무단 획득
의료기기에 STRIDE를 적용하면 다음과 같은 질문을 할 수 있어요:
- 누군가 의사나 간호사로 위장해 기기에 접근할 수 있는가? (S)
- 전송 중인 환자 데이터가 변조될 수 있는가? (T)
- 의료진이 중요한 약물 투여 조정을 부인할 수 있는가? (R)
- 환자의 건강 기록이 유출될 수 있는가? (I)
- 기기의 중요 기능이 방해받을 수 있는가? (D)
- 일반 사용자가 관리자 권한을 획득할 수 있는가? (E)
💻 위험 평가 매트릭스 예시
// 위험 평가 매트릭스 JSON 형식 예시
{
  "위협": "인슐린 펌프 원격 제어 해킹",
  "가능성": "중간", // 낮음, 중간, 높음
  "영향도": "심각", // 경미, 중간, 심각, 치명적
  "위험_점수": 16,  // 가능성 x 영향도 수치화
  "완화_조치": [
    "강력한 인증 메커니즘 구현",
    "명령 검증 및 제한 로직 추가",
    "비정상 투여량 감지 알고리즘 구현",
    "로깅 및 알림 시스템 강화"
  ],
  "잔여_위험": "낮음",
  "담당자": "보안 엔지니어링 팀",
  "검토_주기": "분기별"
}
🔒 안전한 부팅 및 코드 서명 구현
의료기기가 부팅될 때 실행되는 소프트웨어의 무결성을 보장하는 것은 매우 중요해요. 안전한 부팅(Secure Boot)과 코드 서명(Code Signing)을 통해 인증된 소프트웨어만 실행되도록 할 수 있죠.
🔹 안전한 부팅 구현 단계
- 하드웨어 신뢰 루트(Root of Trust) 설정: 변조 방지 하드웨어 모듈(TPM 등)을 사용해 암호화 키를 안전하게 저장
- 부트로더 보호: 부트로더에 디지털 서명을 적용하고 부팅 시 검증
- 체인 오브 트러스트(Chain of Trust) 구축: 부트로더가 OS 커널을 검증하고, 커널이 다음 단계의 소프트웨어를 검증하는 방식으로 신뢰 체인 구축
- 롤백 보호: 이전 버전의 취약한 소프트웨어로 다운그레이드하는 것을 방지
- 복구 메커니즘: 검증 실패 시 안전한 복구 모드로 전환
🔹 코드 서명 프로세스
- 코드 서명 인증서 발급: 신뢰할 수 있는 인증 기관(CA)에서 코드 서명용 인증서 발급
- 빌드 파이프라인에 서명 통합: 소프트웨어 빌드 과정에 자동화된 서명 단계 추가
- 해시 생성: 소프트웨어 바이너리의 암호화 해시(SHA-256 등) 생성
- 디지털 서명: 개인 키를 사용해 해시에 서명
- 서명 검증: 의료기기에서 공개 키를 사용해 서명 검증
🔐 강력한 인증 및 권한 부여 구현
의료기기에 접근하는 사용자와 시스템을 안전하게 인증하고 적절한 권한을 부여하는 것은 보안의 핵심이에요.
🔹 다중 인증(MFA) 구현
다음 중 최소 두 가지 이상의 인증 요소를 조합하세요:
- 지식 기반: 비밀번호, PIN
- 소유 기반: 스마트카드, OTP 토큰, 모바일 기기
- 생체 기반: 지문, 홍채, 얼굴 인식
🔹 역할 기반 접근 제어(RBAC) 구현
의료 환경에서 일반적인 역할과 권한 예시:
- 의사: 진단 데이터 읽기, 치료 설정 변경, 약물 투여량 조정
- 간호사: 환자 데이터 읽기, 일부 설정 변경, 약물 투여 실행
- 기술자: 기기 진단 및 유지보수, 소프트웨어 업데이트
- 환자: 자신의 데이터 읽기, 제한된 설정 변경
각 역할에 필요한 최소한의 권한만 부여하는 최소 권한 원칙을 적용하세요!
💻 RBAC 구현 예시 코드
// 의료기기 RBAC 구현 예시 (의사코드)
class MedicalDeviceAuth {
  // 사용자 인증
  function authenticateUser(username, password, secondFactor) {
    // 1. 사용자 자격 증명 확인
    const user = database.findUser(username);
    if (!user || !verifyPassword(password, user.passwordHash)) {
      logFailedAttempt(username);
      return { success: false, message: "인증 실패" };
    }

    // 2. 2차 인증 요소 확인
    if (!verifySecondFactor(user, secondFactor)) {
      logFailedAttempt(username);
      return { success: false, message: "2차 인증 실패" };
    }

    // 3. 인증 성공 시 세션 생성
    const session = createSession(user);
    logSuccessfulLogin(user);
    return { success: true, session: session };
  }

  // 권한 확인
  function checkPermission(session, action, resource) {
    // 1. 세션 유효성 확인
    if (!isSessionValid(session)) {
      return false;
    }

    // 2. 사용자 역할 확인
    const role = session.user.role;

    // 3. 역할별 권한 확인
    switch (role) {
      case "DOCTOR":
        return doctorPermissions.includes(action);
      case "NURSE":
        return nursePermissions.includes(action);
      case "TECHNICIAN":
        return technicianPermissions.includes(action);
      case "PATIENT":
        // 환자는 자신의 데이터만 접근 가능
        if (resource.patientId !== session.user.patientId) {
          return false;
        }
        return patientPermissions.includes(action);
      default:
        return false;
    }
  }
}
🔄 안전한 통신 구현
의료기기와 다른 시스템(병원 서버, 클라우드, 모바일 앱 등) 간의 통신은 반드시 암호화되어야 해요.
🔹 TLS 구현 모범 사례
- 최신 TLS 버전 사용: TLS 1.3 또는 최소 TLS 1.2 사용 (SSL과 TLS 1.0/1.1은 취약점이 있어 사용 금지)
- 강력한 암호화 스위트 선택: 최신 암호화 알고리즘(AES-256-GCM, ChaCha20-Poly1305 등)과 키 교환 메커니즘(ECDHE 등) 사용
- 인증서 검증: 서버 인증서의 유효성, 만료 여부, 발급자 신뢰성 등을 철저히 검증
- 인증서 피닝: 신뢰할 수 있는 인증서나 공개 키를 기기에 미리 저장하고 연결 시 확인
- 상호 인증: 클라이언트와 서버 모두 인증서를 사용해 서로를 인증(mTLS)
🔹 API 보안
- 토큰 기반 인증: JWT(JSON Web Tokens) 등을 사용해 API 호출 인증
- 요청 서명: API 요청에 디지털 서명을 추가해 무결성 보장
- 속도 제한: 과도한 API 호출을 제한해 DoS 공격 방지
- 입력 검증: 모든 API 입력을 철저히 검증해 인젝션 공격 방지
📊 로깅 및 모니터링 시스템 구축
의료기기의 모든 중요 활동을 기록하고 모니터링하는 것은 보안 사고를 탐지하고 대응하는 데 필수적이에요.
🔹 로깅 모범 사례
- 중요 이벤트 기록: 로그인/로그아웃, 설정 변경, 펌웨어 업데이트, 오류 등 중요 이벤트 기록
- 상세 정보 포함: 이벤트 시간, 사용자 ID, IP 주소, 작업 내용 등 상세 정보 포함
- 로그 무결성 보호: 로그 파일에 디지털 서명을 적용하거나 변조 방지 저장소에 저장
- 로그 백업: 로그를 정기적으로 백업하고 오프사이트에 저장
- 로그 보존 정책: 규제 요구사항에 맞는 로그 보존 기간 설정
🔹 이상 탐지 시스템
- 행동 기준선 설정: 정상적인 기기 사용 패턴을 학습
- 실시간 모니터링: 비정상적인 활동(예: 비정상적인 시간의 로그인, 과도한 데이터 전송 등)을 실시간으로 탐지
- 알림 시스템: 의심스러운 활동 발견 시 담당자에게 즉시 알림
- 대응 자동화: 심각한 위협 탐지 시 자동 대응(예: 네트워크 연결 차단)
🔄 안전한 업데이트 메커니즘
의료기기의 소프트웨어와 펌웨어를 안전하게 업데이트하는 것은 보안 취약점을 해결하는 데 중요해요.
🔹 안전한 업데이트 프로세스
- 업데이트 인증: 디지털 서명을 통해 업데이트 패키지의 출처와 무결성 검증
- 암호화된 전송: 업데이트 파일을 암호화된 채널로 전송
- 단계적 업데이트: 모든 기기를 동시에 업데이트하지 않고 단계적으로 진행
- 롤백 메커니즘: 업데이트 실패 시 이전 버전으로 안전하게 롤백할 수 있는 메커니즘 구현
- 업데이트 로깅: 모든 업데이트 시도와 결과를 상세히 기록
의료기기 보안 구현은 단순한 기술적 과제를 넘어 환자 안전과 직결된 중요한 문제예요. 보안은 일회성 작업이 아니라 지속적인 프로세스라는 점을 기억하세요! 새로운 위협과 취약점이 계속 발견되므로 보안 시스템을 정기적으로 검토하고 업데이트해야 해요. 🔄
다음 섹션에서는 의료기기 보안과 관련된 규제 및 표준 준수 방법에 대해 알아볼게요! 📋
7. 규제 및 표준 준수 방법 📋
의료기기는 일반 소비자 제품보다 훨씬 엄격한 규제를 받아요. 특히 보안과 관련해서는 여러 국제 표준과 규제를 준수해야 하죠. 의료기기 개발자와 제조사는 이러한 규제를 잘 이해하고 준수해야 해요. 그렇지 않으면 제품 출시가 지연되거나 심각한 법적 문제가 발생할 수 있으니까요! 😱
🌍 주요 의료기기 보안 관련 규제 및 표준
FDA 규제 (미국)
🔹 프리마켓 알림(510(k)): 대부분의 의료기기는 시장 출시 전 FDA의 승인을 받아야 해요. 보안 위험 평가와 완화 계획이 포함되어야 하죠.
🔹 사이버보안 지침: FDA는 "의료기기 사이버보안 관리"에 관한 지침을 발표했어요. 이 지침은 의료기기의 설계, 개발, 출시 후 관리에 대한 보안 권장사항을 제공해요.
🔹 소프트웨어 검증: FDA는 의료기기 소프트웨어의 검증 및 확인에 관한 지침을 제공해요. 보안 테스트도 이에 포함돼요.
MDR (유럽 의료기기 규정)
🔹 CE 마킹: 유럽에서 의료기기를 판매하려면 CE 마킹이 필요해요. MDR은 사이버보안을 CE 마킹의 필수 요구사항으로 명시했어요.
🔹 MDCG 지침: 의료기기 조정 그룹(MDCG)은 의료기기 사이버보안에 관한 상세 지침을 제공해요.
🔹 사후 감시: MDR은 제조사가 출시 후 의료기기의 보안을 지속적으로 모니터링하고 업데이트할 것을 요구해요.
국제 표준
🔹 IEC 62304: 의료기기 소프트웨어 생명주기 프로세스에 관한 표준이에요. 소프트웨어 개발, 유지보수, 위험 관리 등을 다루죠.
🔹 ISO 14971: 의료기기 위험 관리에 관한 표준이에요. 보안 위험도 이에 포함돼요.
🔹 IEC 80001-1: 의료 IT 네트워크에 연결된 의료기기의 위험 관리에 관한 표준이에요.
🔹 NIST 사이버보안 프레임워크: 미국 국립표준기술연구소(NIST)의 사이버보안 프레임워크는 의료기기 보안에도 널리 적용돼요.
🔍 규제 준수를 위한 실천 방안
이렇게 복잡한 규제와 표준을 어떻게 준수할 수 있을까요? 다음은 의료기기 제조사와 개발자를 위한 실천 방안이에요.
1. 보안 위험 관리 프로세스 구축
ISO 14971에 기반한 위험 관리 프로세스를 구축하세요. 다음 단계를 포함해야 해요:
- 위험 식별: 잠재적 보안 위협과 취약점 식별
- 위험 분석: 각 위험의 심각도와 발생 가능성 평가
- 위험 평가: 위험의 수용 가능성 결정
- 위험 통제: 수용 불가능한 위험에 대한 통제 조치 구현
- 잔여 위험 평가: 통제 조치 후 남은 위험 평가
- 위험 모니터링: 출시 후 지속적인 위험 모니터링
2. 보안 개발 수명주기(SDL) 구현
IEC 62304에 부합하는 보안 개발 수명주기를 구현하세요:
- 계획 단계: 보안 요구사항 정의 및 위험 평가
- 설계 단계: 보안을 고려한 아키텍처 설계 및 위협 모델링
- 구현 단계: 보안 코딩 표준 준수 및 코드 리뷰
- 검증 단계: 보안 테스트(침투 테스트, 취약점 스캔 등)
- 배포 단계: 안전한 배포 및 업데이트 메커니즘 구현
- 유지보수 단계: 보안 패치 및 업데이트 관리
3. 기술 문서 및 증거 준비
규제 기관에 제출할 기술 문서와 증거를 철저히 준비하세요:
- 보안 아키텍처 문서: 기기의 보안 아키텍처와 통제 조치 설명
- 위험 관리 파일: 보안 위험 평가 및 통제 조치 기록
- 테스트 보고서: 보안 테스트 결과 및 취약점 평가 보고서
- 사용 지침: 보안 관련 사용자 지침 및 경고
- 사후 감시 계획: 출시 후 보안 모니터링 및 업데이트 계획
4. 보안 사고 대응 계획 수립
보안 취약점이나 사고 발생 시 대응 계획을 미리 수립하세요:
- 취약점 공개 정책: 취약점 보고 및 공개에 관한 정책 수립
- 사고 대응 팀: 보안 사고 대응을 위한 전담 팀 구성
- 대응 절차: 사고 탐지, 분석, 완화, 복구, 보고 절차 정의
- 커뮤니케이션 계획: 규제 기관, 의료 제공자, 환자와의 커뮤니케이션 계획
- 정기적인 훈련: 보안 사고 대응 훈련 실시
💻 보안 사고 대응 계획 템플릿
// 의료기기 보안 사고 대응 계획 템플릿
{
  "계획_명칭": "인슐린 펌프 모델 XYZ 보안 사고 대응 계획",
  "버전": "1.2",
  "최종_업데이트": "2023-09-15",
  "승인자": "보안 책임자, 품질 관리자, CEO",

  "대응_팀": {
    "책임자": "보안 책임자",
    "구성원": [
      "소프트웨어 엔지니어링 팀장",
      "품질 보증 관리자",
      "규제 담당자",
      "고객 지원 관리자",
      "법무 담당자",
      "커뮤니케이션 담당자"
    ]
  },

  "심각도_분류": {
    "심각": "환자 안전에 직접적인 위험이 있는 경우",
    "높음": "환자 데이터 유출 또는 기기 기능 손상 가능성",
    "중간": "제한된 데이터 접근 또는 부분적 기능 손상",
    "낮음": "최소한의 영향, 쉽게 해결 가능한 문제"
  },

  "대응_절차": {
    "탐지_및_보고": {
      "내부_보고_채널": "security@company.com, 긴급전화: 02-123-4567",
      "외부_보고_채널": "취약점 공개 페이지, 보안 연구자 핫라인"
    },
    "평가_및_분류": {
      "초기_평가_시간": "보고 후 24시간 이내",
      "심각도_평가_기준": "환자 안전 영향, 데이터 유출 범위, 영향받는 기기 수"
    },
    "완화_조치": {
      "임시_조치": "네트워크 격리, 특정 기능 비활성화, 패치 배포",
      "영구_해결책": "소프트웨어 업데이트, 하드웨어 리콜(필요시)"
    },
    "커뮤니케이션": {
      "규제_기관_보고": "심각도에 따라 24시간~10일 이내",
      "의료_제공자_알림": "확인된 취약점 48시간 이내",
      "환자_알림": "환자 안전 관련 72시간 이내"
    },
    "사후_분석": {
      "원인_분석": "근본 원인 분석 및 문서화",
      "예방_조치": "유사 취약점 방지를 위한 프로세스 개선"
    }
  },

  "훈련_및_검토": {
    "훈련_주기": "분기별 테이블톱 훈련, 연간 전체 시뮬레이션",
    "계획_검토": "연 2회 또는 주요 사고 후 검토 및 업데이트"
  }
}
🌟 규제 준수의 이점
규제 준수는 단순히 법적 요구사항을 충족하는 것 이상의 이점이 있어요:
- 환자 안전 보장: 가장 중요한 이점은 환자의 안전을 보장한다는 것이에요.
- 시장 접근성 향상: 규제를 준수하면 다양한 국가와 지역에 제품을 출시할 수 있어요.
- 법적 위험 감소: 보안 사고 발생 시 규제 준수를 증명할 수 있다면 법적 책임을 줄일 수 있어요.
- 평판 보호: 보안 사고는 기업 평판에 심각한 타격을 줄 수 있어요. 규제 준수는 이러한 위험을 줄여줘요.
- 투자자 신뢰 증가: 보안과 규제 준수에 투자하는 기업은 투자자들에게 더 신뢰를 받아요.
규제 준수는 귀찮은 의무가 아니라 의료기기의 품질과 안전성을 보장하는 중요한 과정이에요. 초기 단계부터 규제 요구사항을 고려하면 나중에 큰 비용과 시간을 절약할 수 있죠! 💰
다음 섹션에서는 미래의 의료기기 보안 트렌드에 대해 알아볼게요. 기술은 계속 발전하고, 그에 따라 보안 위협과 대응 방법도 변화하고 있으니까요! 🚀
8. 미래 의료기기 보안 트렌드 🔮
의료기기 기술이 빠르게 발전하면서 보안 위협과 대응 방법도 계속 진화하고 있어요. 미래에 의료기기 보안은 어떻게 변화할까요? 앞으로 주목해야 할 주요 트렌드들을 살펴볼게요! 🚀
🤖 AI와 머신러닝 기반 보안
인공지능과 머신러닝은 의료기기 보안의 게임 체인저가 될 거예요. 이미 일부 분야에서 활용되고 있지만, 앞으로 더욱 중요해질 거예요.
AI 기반 보안의 주요 활용 분야:
🔹 이상 탐지: AI는 의료기기의 정상적인 동작 패턴을 학습하고, 비정상적인 활동(해킹 시도 등)을 실시간으로 탐지할 수 있어요. 예를 들어, 심장 박동기가 갑자기 비정상적인 명령을 받거나 데이터를 전송하면 즉시 알림을 보내는 거죠.
🔹 위협 인텔리전스: AI는 전 세계의 보안 위협 데이터를 분석해 새로운 위협 패턴을 예측하고 선제적으로 대응할 수 있어요. 이를 통해 제로데이 공격에도 더 효과적으로 대응할 수 있죠.
🔹 자동화된 패치 관리: AI는 의료기기의 취약점을 분석하고 최적의 패치 적용 시점과 방법을 결정하는 데 도움을 줄 수 있어요. 이는 중요한 의료 서비스를 중단 없이 유지하면서도 보안을 강화할 수 있게 해줘요.
🔹 사용자 행동 분석: AI는 의료진의 일반적인 사용 패턴을 학습하고, 비정상적인 접근 시도(예: 평소와 다른 시간에 민감한 데이터에 접근)를 탐지할 수 있어요.
재능넷에서도 AI 보안 전문가들의 수요가 급증하고 있다고 해요. 의료기기 보안과 AI를 모두 이해하는 전문가는 미래에 더욱 귀한 인재가 될 거예요! 💎
🔗 블록체인 기술의 활용
블록체인 기술은 의료기기 데이터의 무결성과 투명성을 보장하는 데 혁신적인 역할을 할 수 있어요.
의료기기 보안에서의 블록체인 활용:
🔹 변조 방지 로그: 의료기기의 모든 활동과 데이터 변경 사항을 블록체인에 기록하면 누구도 로그를 변조할 수 없어요. 이는 감사와 규제 준수에 큰 도움이 돼요.
🔹 안전한 펌웨어 업데이트: 블록체인을 통해 펌웨어 업데이트의 출처와 무결성을 검증할 수 있어요. 이는 위조된 업데이트를 통한 공격을 방지할 수 있죠.
🔹 환자 동의 관리: 환자가 자신의 의료기기 데이터 공유에 대한 동의를 블록체인에 안전하게 기록하고 관리할 수 있어요.
🔹 공급망 보안: 블록체인을 통해 의료기기 부품의 출처와 진위를 추적할 수 있어요. 이는 위조 부품이나 하드웨어 백도어 삽입을 방지하는 데 도움이 돼요.
🔐 제로 트러스트 아키텍처
"신뢰하지 말고 항상 검증하라"는 원칙의 제로 트러스트 보안 모델이 의료기기 분야에서도 중요해질 거예요.
의료기기에서의 제로 트러스트 적용:
🔹 지속적인 인증: 사용자나 기기가 한 번 인증되었다고 해서 계속 신뢰하지 않고, 주기적으로 또는 중요 작업 수행 시마다 재인증을 요구해요.
🔹 최소 권한 원칙: 모든 사용자와 시스템에 필요한 최소한의 권한만 부여하고, 사용하지 않을 때는 권한을 회수해요.
🔹 마이크로 세그멘테이션: 네트워크를 작은 세그먼트로 나누고, 각 세그먼트 간의 통신을 엄격하게 제어해요. 이는 해커가 네트워크 내에서 자유롭게 이동하는 것을 방지해요.
🔹 실시간 모니터링: 모든 네트워크 트래픽과 시스템 활동을 지속적으로 모니터링하고 분석해요.
🧬 생체인증의 발전
생체인증 기술은 의료기기 접근 제어에 더욱 중요한 역할을 할 거예요. 특히 의료 환경에 최적화된 생체인증 방식이 발전할 거예요.
의료기기를 위한 고급 생체인증:
🔹 다중 생체인증: 지문, 홍채, 얼굴 인식 등 여러 생체 요소를 조합해 인증 정확도를 높이는 방식이 표준이 될 거예요.
🔹 행동 생체인증: 사용자의 타이핑 패턴, 스와이프 방식, 기기 조작 습관 등 행동 특성을 분석해 지속적으로 사용자를 인증해요.
🔹 의료 특화 생체인증: 심전도(ECG), 정맥 패턴 등 의료 환경에 적합한 생체 요소를 활용한 인증 방식이 발전할 거예요.
🔹 생체 데이터 보호: 생체 템플릿을 안전하게 저장하고 처리하는 기술도 함께 발전할 거예요. 생체 데이터가 유출되면 변경할 수 없기 때문에 특별한 보호가 필요하죠.
⚛️ 양자 컴퓨팅 대비 암호화
양자 컴퓨터의 발전은 현재 많이 사용되는 암호화 알고리즘(RSA, ECC 등)을 무력화할 수 있어요. 의료기기는 장기간 사용되는 경우가 많아 미래의 양자 컴퓨팅 위협에 대비해야 해요.
양자 내성 암호화(PQC):
🔹 격자 기반 암호화: NTRU, CRYSTALS-Kyber 등 격자 문제의 복잡성에 기반한 암호화 알고리즘
🔹 해시 기반 서명: XMSS, SPHINCS+ 등 해시 함수에 기반한 디지털 서명 알고리즘
🔹 암호화 민첩성: 의료기기가 필요에 따라 다른 암호화 알고리즘으로 쉽게 전환할 수 있는 유연한 아키텍처 설계
🔹 하이브리드 접근법: 전통적인 암호화와 양자 내성 암호화를 함께 사용해 현재와 미래의 보안을 모두 보장
🌐 엣지 컴퓨팅 보안
의료기기 데이터 처리가 클라우드에서 엣지(기기 자체 또는 근처)로 이동하면서 새로운 보안 과제와 기회가 생기고 있어요.
엣지 컴퓨팅 보안의 발전:
🔹 경량 보안 프로토콜: 제한된 리소스를 가진 엣지 기기에 최적화된 경량 암호화 및 인증 프로토콜
🔹 하드웨어 보안 모듈: 의료기기에 내장된 전용 보안 칩을 통한 암호화 키 및 중요 데이터 보호
🔹 로컬 AI 보안: 기기 자체에서 실행되는 AI 모델을 통한 실시간 위협 탐지 및 대응
🔹 분산 보안 관리: 중앙 서버에 의존하지 않고 엣지 기기 간 협력을 통한 보안 위협 대응
🔄 자율 보안 시스템
미래의 의료기기는 인간의 개입 없이도 스스로 보안 위협을 탐지하고 대응할 수 있는 자율 보안 시스템을 갖추게 될 거예요.
자율 보안의 주요 특징:
🔹 자가 학습: 시스템이 정상 동작 패턴을 지속적으로 학습하고 이상 징후를 탐지
🔹 자가 보호: 위협 탐지 시 자동으로 방어 메커니즘을 활성화(예: 네트워크 격리, 기능 제한)
🔹 자가 복구: 공격이나 오작동 후 안전한 상태로 자동 복구
🔹 상황 인식: 의료 상황(응급 상황 등)을 인식하고 보안 조치를 적절히 조정
🔍 규제 기술(RegTech)의 발전
의료기기 보안 규제가 더욱 복잡해지면서, 이를 효율적으로 준수하기 위한 규제 기술(RegTech)이 발전할 거예요.
의료기기 보안을 위한 RegTech:
🔹 자동화된 규제 준수: AI와 자동화 기술을 활용해 규제 요구사항을 자동으로 모니터링하고 준수
🔹 실시간 규제 업데이트: 전 세계 의료기기 규제 변경사항을 실시간으로 추적하고 적용
🔹 규제 준수 증명: 블록체인 등을 활용해 규제 준수 증거를 안전하게 기록하고 검증
🔹 위험 기반 규제 접근법: 기기의 위험도에 따라 규제 준수 노력을 최적화
미래의 의료기기 보안은 더 지능적이고, 자율적이며, 상황에 맞게 적응하는 방향으로 발전할 거예요. 이러한 발전은 새로운 위협에 대응하면서도 의료기기의 사용성과 효율성을 유지하는 데 도움이 될 거예요. 🚀
의료기기 보안 분야에서 커리어를 쌓고 싶다면, 이러한 미래 트렌드를 미리 공부하고 준비하는 것이 좋을 거예요. 재능넷에서도 이런 최신 기술을 가르치는 전문가들의 강의를 찾아볼 수 있다고 하니 참고해보세요! 📚
9. 결론 및 실천 방안 🎯
지금까지 IoT 의료기기 보안 프로토콜에 대해 깊이 있게 알아봤어요. 정말 많은 내용이었죠? 이제 마무리하면서 핵심 내용을 정리하고, 실제로 우리가 할 수 있는 실천 방안에 대해 알아볼게요! 🙌
📝 핵심 요약
1. 의료기기 보안의 중요성
의료기기 보안은 단순한 데이터 보호를 넘어 환자의 생명과 직결된 문제예요. 해킹된 의료기기는 잘못된 진단이나 치료로 이어질 수 있고, 심각한 경우 생명을 위협할 수 있어요.
2. 주요 보안 위협
랜섬웨어, 데이터 유출, 기기 해킹, 피싱 공격 등 다양한 위협이 의료기기를 노리고 있어요. 이러한 위협은 계속 진화하고 있어 지속적인 대응이 필요해요.
3. 효과적인 보안 프로토콜
DICOM, HL7 FHIR, IEEE 11073 등 다양한 보안 프로토콜이 의료기기 유형과 용도에 맞게 적용되고 있어요. 각 프로토콜은 고유한 장단점이 있으므로 상황에 맞는 선택이 중요해요.
4. 보안 구현 전략
심층 방어, 최소 권한 원칙, 안전한 부팅, 강력한 인증, 암호화, 지속적인 모니터링 등 다양한 보안 전략을 종합적으로 적용해야 해요.
5. 규제 준수
FDA, MDR, ISO/IEC 표준 등 다양한 규제와 표준을 준수하는 것은 법적 요구사항일 뿐만 아니라 환자 안전을 보장하는 중요한 과정이에요.
6. 미래 트렌드
AI 기반 보안, 블록체인, 제로 트러스트, 양자 내성 암호화 등이 의료기기 보안의 미래를 이끌 것으로 예상돼요. 이러한 기술은 더 지능적이고 자율적인 보안 시스템을 가능하게 할 거예요.
🚀 다양한 이해관계자를 위한 실천 방안
의료기기 보안은 모든 이해관계자의 공동 책임이에요. 각자의 위치에서 할 수 있는 실천 방안을 알아볼게요!
의료기기 제조사를 위한 실천 방안
- 보안 중심 설계: 제품 개발 초기 단계부터 보안을 고려하세요. 나중에 추가하는 것보다 훨씬 효과적이에요.
- 위험 평가 프로세스: 체계적인 보안 위험 평가 프로세스를 구축하고 정기적으로 실행하세요.
- 보안 테스트 강화: 침투 테스트, 취약점 스캔 등 다양한 보안 테스트를 제품 출시 전에 철저히 수행하세요.
- 신속한 패치 배포: 취약점 발견 시 신속하게 패치를 개발하고 배포할 수 있는 시스템을 구축하세요.
- 투명한 커뮤니케이션: 보안 이슈 발생 시 의료 제공자와 환자에게 투명하게 커뮤니케이션하세요.
의료 기관을 위한 실천 방안
- 보안 평가: 새로운 의료기기 도입 전 철저한 보안 평가를 수행하세요.
- 네트워크 세그먼테이션: 의료기기를 별도의 네트워크 세그먼트에 배치하고 접근을 제한하세요.
- 직원 교육: 의료진과 IT 직원에게 의료기기 보안의 중요성과 기본 보안 관행에 대한 교육을 제공하세요.
- 패치 관리: 의료기기의 소프트웨어와 펌웨어를 최신 상태로 유지하세요.
- 사고 대응 계획: 보안 사고 발생 시 신속하게 대응할 수 있는 계획을 수립하고 정기적으로 훈련하세요.
환자를 위한 실천 방안
- 정보 요청: 사용하는 의료기기의 보안 기능과 위험에 대해 의료 제공자에게 질문하세요.
- 소프트웨어 업데이트: 가정에서 사용하는 의료기기의 소프트웨어를 정기적으로 업데이트하세요.
- 의심스러운 활동 보고: 의료기기의 이상 동작이나 의심스러운 활동을 발견하면 즉시 의료 제공자에게 보고하세요.
- 강력한 비밀번호 사용: 의료기기나 관련 앱에 강력하고 고유한 비밀번호를 사용하세요.
- 개인정보 보호: 의료기기 데이터가 어떻게 수집, 사용, 공유되는지 이해하고 필요한 경우 동의 설정을 조정하세요.
규제 기관을 위한 실천 방안
- 명확한 지침 제공: 의료기기 보안에 대한 명확하고 실행 가능한 지침을 제공하세요.
- 협력적 접근: 산업계, 학계, 의료 기관과 협력하여 실효성 있는 규제를 개발하세요.
- 국제적 조화: 국제 표준과 조화를 이루는 규제 프레임워크를 개발하세요.
- 인센티브 제공: 우수한 보안 관행을 채택하는 기업에 인센티브를 제공하세요.
- 취약점 공유 촉진: 의료기기 보안 취약점에 대한 정보 공유를 촉진하는 플랫폼을 구축하세요.
🌟 마치며
의료기기 보안은 계속 진화하는 분야예요. 새로운 기술이 등장하고, 새로운 위협이 생기면서 보안 접근 방식도 함께 발전해야 해요. 중요한 것은 보안을 단순한 기술적 문제가 아닌 환자 안전과 직결된 핵심 가치로 인식하는 것이에요.
의료기기 보안은 제조사, 의료 기관, 환자, 규제 기관 등 모든 이해관계자의 공동 책임이에요. 각자의 역할을 이해하고 적극적으로 참여할 때 안전한 의료 환경을 만들 수 있어요.
이 글이 여러분에게 의료기기 보안의 중요성과 기본 원리를 이해하는 데 도움이 되었길 바라요. 의료기기 보안에 관심이 있다면 더 깊이 공부하고, 이 중요한 분야에 기여해보는 것은 어떨까요? 재능넷에서도 관련 전문가들의 강의와 서비스를 찾아볼 수 있으니 참고해보세요! 🚀
건강하고 안전한 디지털 의료 환경을 위해 우리 모두 함께 노력해요! 💪
의료기기 보안에 관심이 있으신가요?
재능넷에서 보안 전문가들의 다양한 강의와 서비스를 만나보세요!
의료기기 보안, 네트워크 보안, 암호화, 해킹 방어 등 다양한 주제의 전문 지식을 공유받을 수 있습니다.

댓글 작성
이 글에 대한 여러분의 생각을 들려주세요
로그인이 필요합니다
댓글을 작성하려면 먼저 로그인해주세요.
댓글 0
지식인의 숲 - 지적 재산권 보호 고지
지적 재산권 보호 고지
- 저작권 및 소유권: 본 컨텐츠는 재능넷의 독점 AI 기술로 생성되었으며, 대한민국 저작권법 및 국제 저작권 협약에 의해 보호됩니다.
- AI 생성 컨텐츠의 법적 지위: 본 AI 생성 컨텐츠는 재능넷의 지적 창작물로 인정되며, 관련 법규에 따라 저작권 보호를 받습니다.
- 사용 제한: 재능넷의 명시적 서면 동의 없이 본 컨텐츠를 복제, 수정, 배포, 또는 상업적으로 활용하는 행위는 엄격히 금지됩니다.
- 데이터 수집 금지: 본 컨텐츠에 대한 무단 스크래핑, 크롤링, 및 자동화된 데이터 수집은 법적 제재의 대상이 됩니다.
- AI 학습 제한: 재능넷의 AI 생성 컨텐츠를 타 AI 모델 학습에 무단 사용하는 행위는 금지되며, 이는 지적 재산권 침해로 간주됩니다.
아직 댓글이 없습니다.